
Bạn kiểm tra kỹ thông tin ứng dụng trên Google Play Store trước khi mua bao nhiêu lần? Có phụ thuộc vào thứ bạn tải không? Nếu ứng dụng có nhiều mục tải xuống? Các ứng dụng phổ biến với nhiều tùy chọn tải xuống nên làm chuông cảnh báo trong bạn reo, và trong nhiều trường hợp là dấu hiệu rõ ràng của thực thể độc hại đang hoạt động.
Dễ dàng bị sao chép, dễ dàng sửa đổi, và dường như dễ dàng vượt qua kiểm tra bảo mật của Google, các Troyan clicker khiêu dâm đang ngụy trang thành ứng dụng trùng lặp, chờ lây nhiễm thiết bị của bạn.
Chúng phổ biến đến đâu? Cơ hội bạn tải ứng dụng độc hại là bao nhiêu? Điều gì xảy ra nếu bạn tải một cái, và quan trọng nhất, làm sao để tránh chúng?
Troyan Clicker Khiêu Dâm
Troyan clicker khiêu dâm không có gì mới. Sự thành công của chúng xây dựng trên sự sẵn sàng và ngây thơ của hàng triệu người dùng Android muốn tải ứng dụng và game phổ biến nhất miễn phí, với niềm tin sai lầm rằng họ có thể có được thứ gì đó mà không tốn gì; một lần nữa chúng ta thấy những điểm yếu phổ biến của bản chất con người bị khai thác độc hại.
Các nhà nghiên cứu của công ty bảo mật ESET đã xác định 343 Troyan clicker khiêu dâm độc hại giữa tháng 8/2015 và tháng 2/2016, với chuyên gia malware Android Lukáš Štefanko nhận xét: "đã có nhiều chiến dịch malware trên Google Play, nhưng không cái nào khác kéo dài lâu như vậy hoặc đạt được số lượng xâm nhập thành công khổng lồ như vậy."
Các Troyan bị ngụy trang thành ứng dụng và game phổ biến nhất, không ngờ gài bẫy hàng nghìn người dùng. Về quy mô, mỗi porn clicker được tải xuống trung bình 3.600 lần, ngụy trang thành My Talkin Angela, My Talkin Tom, GTA: San Andreas, GTA: Vice City, Subway Surfers, Hay Day, Temple Run, và nhiều hơn nữa.
Lưu ý: Tắt tiếng video dưới đây cho sự an nhiên của bạn.
Troyan clicker khiêu dâm sao chép ứng dụng sử dụng nhiều chiến thuật phân biệt sản phẩm để tự biệt hóa so với ứng dụng thật. Các định danh phổ biến bao gồm free, 2015, 2016, V1, V2, V3, new version, F2P, v.v., che giấu mục đích thật trong khi vẫn gần với phiên bản thật nhất có thể. Thực tế, kẻ tấn công khéo léo nhất sẽ sao chép mô tả sản phẩm, dùng logo giống hệt, và cố tạo đánh giá tích cực qua các tài khoản Google Play bị xâm phạm trước khi đánh giá tiêu cực bắt đầu làm việc.
Doanh Thu
Mục tiêu chính của biến thể malware này là tạo doanh thu. Troyan clicker khiêu dâm tạo doanh thu bằng cách click vào quảng cáo do máy chủ của kẻ tấn công tạo ra, đặt trên trang web khiêu dâm. Điều này xảy ra mà không có sự biết của người dùng bị nhiễm, tiêu tốn dữ liệu di động đắt giá một cách bí mật.
May mắn thay, Lukáš Štefanko đã kiểm tra tiêu thụ dữ liệu của Troyan clicker khiêu dâm trên hai thiết bị phổ biến, Samsung Galaxy S3 và Samsung Galaxy S5. Ông cài một Troyan clicker khiêu dâm công khai tìm thấy trên Google Play Store trên mỗi thiết bị, sau đó để thiết bị chạy một giờ để đo lường lượng dữ liệu tiêu thụ.
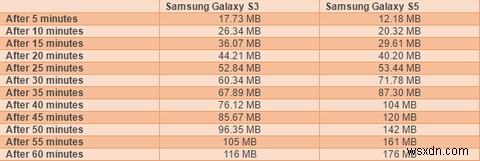
Kiểm tra của Štefanko cho thấy sự khác biệt nhỏ về lượng dữ liệu tiêu thụ của S3 và S5, nhưng trung bình 146MB dữ liệu cạn kiệt trong một giờ. Ngoại suy, Štefanko tin Troyan clicker khiêu dâm có thể tiêu thụ hơn 3.5GB dữ liệu trong một ngày. Mỗi ngày. Cho đến khi người dùng nhận ra sự việc và cố gắng cắt đứt luồng dữ liệu.
Biến Thể HummingBad
Nếu mối đe dọa từ ứng dụng trùng lặp chứa mã độc chưa đủ tệ, các nhà nghiên cứu bảo mật cũng phát hiện một malware Android hoạt động, lan truyền qua chiến dịch malvertising đang diễn ra. Malware HummingBad xâm nhập thiết bị nạn nhân qua quảng cáo bị nhiễm hiển thị trên trang web khiêu dâm.
Một khi đã trên thiết bị, malware HummingBad cài đặt rootkit, cho phép kẻ tấn công gây thiệt hại nghiêm trọng và kéo dài cho thiết bị người dùng, cài keylogger, ăn cắp dữ liệu, thu thập thông tin đăng nhập, và nếu có cơ hội, vượt qua container email được mã hóa. Andrey Polkovnichenko và Oren Koriat, hai thành viên của Check Point Research Team khám phá ra malware HummingBad, giải thích thêm chuỗi tấn công của nó:
"Malware sau đó kiểm tra xem thiết bị có được root hay không. Nếu đã root, malware tiếp tục thẳng tới mục tiêu. Nếu chưa root, malware cha giải mã XOR một tệp từ tài sản của nó gọi là right_core.apk (mỗi ký tự được XOR với 85). right_core.apk sau đó giải mã một thư viện native từ tệp gọi là support.bmp. Thư viện native này được dùng để chạy nhiều exploit nhằm leo thang đặc quyền và获得 root access."
Giống như hầu hết malware, dựa trên Android hay không, một khi đã chạy, malware "gọi về" máy chủ điều khiển và lệnh (C&C) để lấy hướng dẫn tiếp theo, một số cài thêm ứng dụng độc hại khác, số khác đẩy lưu lượng giả đến máy chủ quảng cáo khác, tạo doanh thu.
Vấn Đề Đang Tiếp Tục
Vấn đề lớn, bên cạnh chính các Troyan clicker khiêu dâm, là tốc độ các ứng dụng độc hại này lọt qua lưới và lên Google Play Store. Một khi được chấp nhận, gần như chắc chắn ai đó sẽ tải và kích hoạt ứng dụng, cho kẻ tấn công doanh thu cần thiết.
Google có bộ lọc Bouncer, thiết kế để bắt và kìm hãm mã độc thường được gửi. Google Play Store cũng có quy trình xem xét bởi con người để ngăn ứng dụng độc hại đến thiết bị chúng ta.
Hơn nữa, Android có cài đặt "Verify Apps" (Xác minh ứng dụng) tích hợp sẵn, thiết kế để chặn cài đặt bất kỳ ứng dụng nào có thể gây hại cho thiết bị người dùng. Thường dùng để chặn APK độc hại cài đặt, tuy nhiên nhà nghiên cứu bảo mật ghi nhận hệ thống chỉ hoạt động nếu ứng dụng trước đó đã bị gỡ khỏi Google Play Store. Vì mỗi ứng dụng trùng lặp chứa sự điều chỉnh nhỏ trên mã độc hoạt động, cũng như chiến thuật che giấu để kéo dài tuổi thọ, mục đích thật của chúng vẫn bị che mờ. Các hệ thống này rõ ràng không hoạt động.
Tuy nhiên, có một biện pháp bảo vệ mà bất kỳ người dùng nào cũng có thể chú ý: đánh giá tiêu cực của người dùng. Là một trong những hệ thống bảo mật duy nhất có thể bị áp đảo bởi khối lượng người dùng thật, không đủ nạn nhân thực hiện sự thận trọng của mình và đọc đánh giá người dùng. Đánh giá tiêu cực thường xảy ra vì một lý do.
Trong trường hợp ứng dụng độc hại, người dùng bị tổn thương đáng tiếc cung cấp một mạng lưới an toàn rất cần thiết, dù thường bị bỏ qua. Chỉ cần nhìn vào con số tải xuống nghiêm trọng để hiểu bao nhiêu người bỏ qua đánh giá tiêu cực, tiến hành tải ứng dụng độc hại khi tất cả dấu hiệu đang hét lên STOP.
Bạn Có Thể An Toàn
Một khía cạnh khác của vấn đề là giáo dục. Tôi luôn kiểm tra đánh giá trước khi tải. Nó có vẻ cực kỳ rõ ràng đối với tôi, và bất cứ thứ gì với lượng lớn đánh giá tiêu cực, hoặc bơi trong xếp hạng một sao, ít nhất đối với tôi, là một "no-no" lớn.
Người khác không dễ bị ngăn cản như vậy. Nhưng bạn nên dành vài phút quý báu để kiểm tra kỹ ứng dụng trước khi tải:
- Kiểm tra đánh giá ứng dụng. Nếu tệ, đừng tải!
- Kiểm tra ứng dụng trùng lặp. Chỉ nên có một phiên bản!
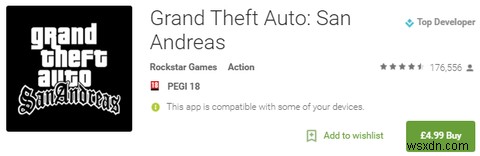
- Kiểm tra tên nhà phát triển và số lượt tải. Ứng dụng cực phổ biến sẽ có hàng triệu lượt tải cùng tên nhà phát triển mong đợi, ví dụ GTA: San Andreas có Rockstar Games làm nhà phát triển, hơn 175k đánh giá tổng cộng, và gần 1.000.000 lượt tải — như bạn mong đợi từ một tựa game cực kỳ phổ biến.
- Kiểm tra tên ứng dụng để tìm các từ phân biệt như free, 2015, 2016, V1, V2, V3, new version, F2P, và đối chiếu trực tuyến.
- Kiểm tra "[tên ứng dụng]+malware" trên Google. Nó sẽ nhanh chóng tiết lộ các chiến dịch malware đang diễn ra.
- Kiểm tra "[tên ứng dụng]+sale" trên Google. Ứng dụng trả phí không bỗng nhiên trở thành miễn phí. Không phải không có, nhưng chắc chắn hiếm.
Cuối cùng, malware Android và di động đang gia tăng. Cùng với việc thấy sự tăng vọt ransomware nâng cao trên laptop và PC, kẻ tấn công thông minh về các lỗ hổng phổ biến trong hệ điều hành phổ biến nhất — cũng như khiếm khuyết rõ ràng trong tâm lý con người. Đừng để mình trở thành một phần của thống kê!
Bạn từng bị nạn bởi Android porn clicker không? Bạn nhận ra như thế nào, và làm thế nào để loại bỏ nó? Hãy cho chúng tôi biết bên dưới!