
Bạn có thể đã biết các biện pháp bảo mật rõ ràng để bảo vệ trang WordPress của mình.
Có thể bạn biết phải làm cho mật khẩu trang "mạnh" (kết hợp ký tự đặc biệt, chữ hoa, chữ thường, và số). Bạn không nên dùng "admin" làm tên người dùng, và nên đổi mật khẩu thường xuyên. Bạn có thể đã dùng xác thực hai yếu tố trên trang WordPress và đã sao lưu trang. Và bạn không bao giờ tải plugin premium miễn phí hoặc từ nguồn không rõ. Vậy còn gì nữa?
Ở đây chúng ta sẽ thảo luận thêm vài mẹo bảo mật WordPress dùng những phương pháp ít 알려져 nhưng hiệu quả sâu sắc mà bạn có thể, và nên, dùng để bảo vệ trang WordPress của mình.
1. Đổi Tên Hoặc Di Trang Đăng Nhập
Trang đăng nhập mặc định cho trang của bạn là "www.websitename.com/wp-login.php" (hoặc "www.websitename.com/wp-admin"). Một cách bảo vệ trang là ẩn hoặc làm mờ trang đăng nhập để hacker không dễ tìm thấy. Kiểm soát truy cập đăng nhập bằng cách giới hạn số lần thử đăng nhập mỗi lần và khoảng thời gian giữa các lần thử cũng cải thiện bảo mật.
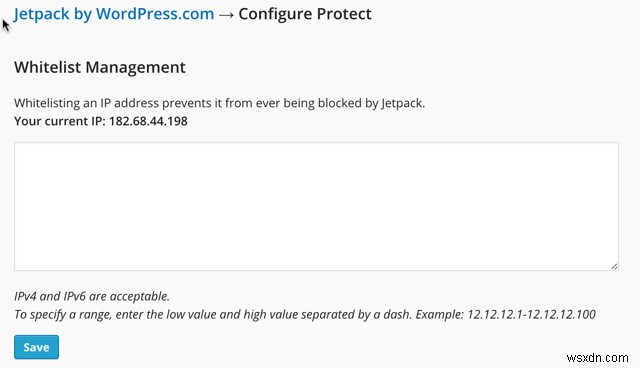
Nếu bạn đã cài Jetpack, bạn có thể kích hoạt mô-đun "Bảo vệ Brute Force" của nó. Với mô-đun này kích hoạt, Jetpack sẽ cập nhật Bảng điều khiển với số lần cố gắng đăng nhập độc hại vào trang web của bạn. Bạn cũng có tùy chọn whitelist một số địa chỉ IP. Từ Jetpack đi đến "Cài đặt" (Settings) rồi "Bảo vệ" (Protect), theo sau "Cấu hình" (Configure), và bạn sẽ thấy giao diện như hình dưới.
Cerber Security và Limit Login Attempt là plugin thay thế cho Jetpack. Nếu bạn không muốn dùng Jetpack, Limit login là một lựa chọn. Tính đến ngày viết, plugin đã được cài hơn 40.000 lần và duy trì danh tiếng gần như hoàn hảo với 108 trên 111 người dùng đánh giá năm sao.
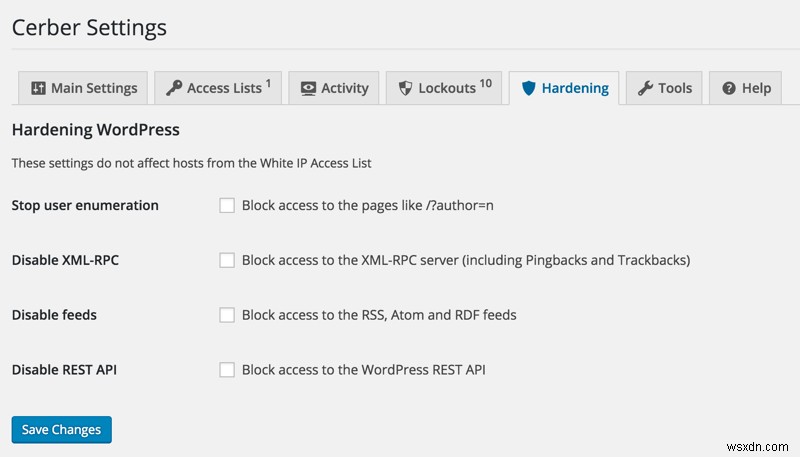
Limit Login khá dễ dùng, nhưng cấu hình phần "Hardening" của nó cải thiện bảo mật trang. Tất cả truy cập vào server XML-RPC, bao gồm trackback và pingback, bị chặn mặc định. Nếu vì bất kỳ lý do nào bạn truy cập WordPress rest API (ví dụ, ứng dụng Android hoặc iOS blog cần nó), thì hãy cho WP rest API & XML-RPC truy cập được.
2. Host Ở Nơi An Toàn
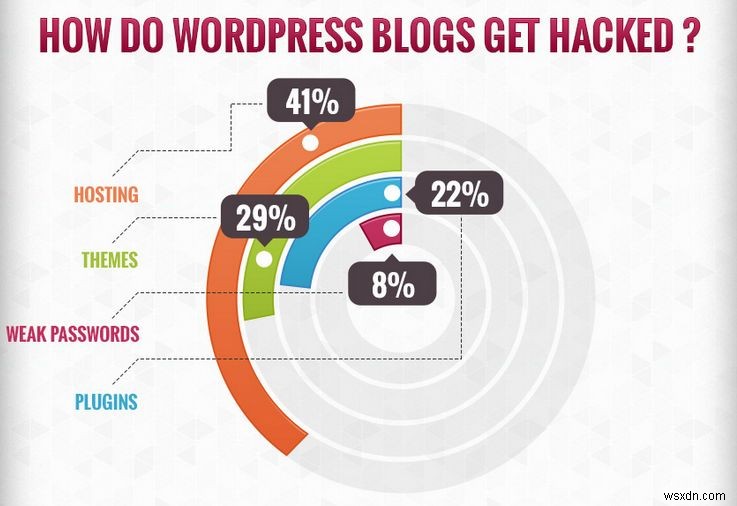
Vì một tỷ lệ khổng lồ 41% vi phạm bảo mật trang WordPress xuất phát từ phía host chứ không phải chính trang, đó là lẽ thường phải chắc chắn host của bạn an toàn. Thực tế, hosting mang trọng lượng nhất khi nói đến bảo mật. Chỉ 8% hack do mật khẩu yếu, 29% do theme, và 22% do plugin. Vì vậy khoảng một nửa an toàn trang web dựa vào hosting.
Hãy chắc chắn tài khoản bao gồm cách ly tài khoản (account isolation) nếu bạn dùng shared hosting. Tài khoản của bạn sẽ được bảo vệ khỏi bất cứ điều gì xảy ra trên trang web người khác. Tuy nhiên, tốt nhất bạn nên dùng dịch vụ được thiết kế với người dùng WordPress trong tâm trí. Những dịch vụ đó sẽ bao gồm tường lửa WordPress, bảo vệ tấn công malware zero-day, MySQL và PHP cập nhật, server WordPress chuyên biệt, và dịch vụ khách hàng am hiểu WordPress. Host như WP Engine, Siteground, và Pagely có hồ sơ an toàn mạnh.
3. Cập Nhật Liên Tục Và Chỉ Dùng Phần Mềm Đã Cập Nhật
Bạn biết bạn phải dùng antivirus cập nhật và bảo vệ chống mã độc liên quan khác cho máy tính. Điều phòng ngừa này cũng áp dụng cho plugin và theme. Giữ chúng cập nhật, và nếu bạn có theme hoặc plugin trong kho không dùng, hãy gỡ bỏ chúng. Nếu phù hợp cho trang của bạn, cân nhắc thiết lập plugin và theme tự động cập nhật. Để thiết lập cập nhật tự động, đặt mã vào wp-config.php. Dưới đây là mã cho plugin:
add_filter( 'auto_update_plugin', '__return_true' );
Và cho theme, dùng mã này:
add_filter( 'auto_update_theme', '__return_true' );
Nếu bạn muốn cách tiếp cận không can thiệp vào bảo trì trang, bạn có thể cân nhắc tự động cập nhật WordPress. Tuy nhiên, lưu ý rằng thiết lập tự động cập nhật có thể làm hỏng trang, đặc biệt nếu plugin không tương thích với bản cập nhật WordPress mới chạy trên trang. Để thiết lập cập nhật tự động cho trang WordPress, chèn mã dưới vào file wp-config.php:
# Enable all core updates, including minor and major: define( 'WP_AUTO_UPDATE_CORE', true );
4. Gỡ Bỏ Trình Soạn Thảo Plugin Theme Và Báo Cáo Lỗi PHP
Vô hiệu hóa trình soạn thảo tích hợp cho plugin và theme nếu bạn không thường xuyên điều chỉnh và thay đổi cài đặt (hoặc chạy bảo trì khác trên plugin và theme). Điều này là cho bảo mật trang web.
Người dùng WordPress được ủy quyền có quyền truy cập trình soạn thảo này, làm trang web dễ bị vi phạm bảo mật nếu tài khoản của họ bị hack. Thực tế, hacker có thể hạ trang web bằng cách sửa mã trong trình soạn thảo đó. Để vô hiệu hóa trình soạn thảo, chèn mã dưới vào wp-config.php:
define( 'DISALLOW_FILE_EDIT', true );
Báo cáo lỗi tốt. Nó giúp bạn khắc phục sự cố. Vấn đề duy nhất (và nó là vấn đề lớn) là thông báo lỗi cũng mang theo đường dẫn server của bạn. Hacker có thể nhìn đường dẫn server và dễ dàng hiểu rõ cấu trúc trang web. Mặc dù báo cáo lỗi PHP tốt, nó TỐT NHẤT được vô hiệu hóa hoàn toàn. Dùng đoạn mã dưới cho file wp-config.php:
error_reporting(0); @ini_set(‘display_errors’, 0);
5. Dùng .htaccess Bảo Vệ File Đặc Biệt
File .htaccess quan trọng vì nó là trái tim của trang WordPress. File này chịu trách nhiệm cấu trúc permalink và bảo mật trang. Ngoài thẻ #BEGIN WordPress và #END WordPress, không có giới hạn số đoạn mã bạn có thể thêm vào file .htaccess để thay đổi khả năng thấy file trong thư mục trang web.
Nếu bạn chưa làm, hãy ẩn file wp-config.php của trang. File đó then chốt cho hoạt động trang và chứa thông tin cá nhân cũng như chi tiết quan trọng khác liên quan đến trang. Bạn có thể dùng đoạn mã dưới để ẩn nó.
order allow,deny deny from all
Để hạn chế truy cập admin, chỉ cần tạo file .htaccess mới và tải lên thư mục "wp-admin". Sau đó, chèn mã này:
order deny,allow allow from 192.168.5.1 deny from all
Nhập địa chỉ IP của bạn vào vị trí đúng. Để cho phép truy cập wp-admin từ nhiều địa chỉ IP, liệt kê địa chỉ IP đó, mỗi cái trên một dòng riêng, như allow from IP Address. Bạn có thể hạn chế truy cập wp-login.php theo cách tương tự. Chỉ thêm đoạn mã này vào .htaccess:
order deny,allow Deny from all # allow access from my IP address allow from 192.168.5.1
Nếu bạn không muốn chặn tất cả IP, chỉ IP cụ thể muốn truy cập wp-admin hoặc wp-login.php, bạn có thể chặn từng IP bằng mã này:
order allow,deny deny from 456.123.8.9 allow from all
Bạn cũng có thể chặn người xem thư mục trang bằng cách làm cho nó không thể duyệt. Dùng đoạn mã này để làm vậy:
Options All -Indexes
Kết Luận
Đây là hướng dẫn hành động giúp cải thiện bảo mật trang WordPress. Tùy chọn quan trọng nhất là một thứ khá đơn giản triển khai ngay — tìm host với danh tiếng bảo mật hoàn hảo, vì một nửa an toàn trang dựa vào host.
Mẹo bảo mật nào hữu ích nhất cho bạn và tại sao? Bạn có mẹo bảo mật nào khác không liệt kê ở đây? Đề cập nó (hoặc chúng) trong bình luận.