
Từ đầu tháng 2, nhiều ứng dụng được phát hiện chèn Monero Cryptocurrency Miner vào máy người dùng. Theo báo cáo Kaspersky, mã độc lai (Cryptominer + Ransomware) phân phối qua website độc hại xuất hiện ngẫu nhiên trong kết quả tìm kiếm. Mã độc lai (ngụy trang trình cài antivirus) tấn công hơn 2.500 người dùng/ngày, lần này ngụy trang thành ad blocker và OpenDNS Service.
"Theo thống kê gần đây, mã độc lai đã nhiễm hơn 20.000 người dùng kể từ đầu tháng 2."
Chi tiết kỹ thuật
Mã độc lai phân phối dưới tên AdShield Pro – phiên bản Windows của AdShield Mobile Ad Blocker. Sau khi cài ad blocker, cài đặt DNS tự động thay đổi trên thiết bị. Tất cả domain được giải quyết từ phía kẻ tấn công. Điều này ngăn chặn nạn nhân truy cập chương trình antivirus hiện tại, máy tính mất hoàn toàn bảo vệ trước trojan tiềm ẩn.
Chưa hết, tình huống còn tệ hơn. Đọc tiếp!
Mã độc thêm cài đặt phiên bản hợp pháp của Transmission BitTorrent Client để tạo backdoor cho hacker truy cập từ xa.
Sau khi thay thế DNS server thành công, mã độc tự cập nhật bằng file thực thi update.exe với đối số self-upgrade ("C:\Program Files (x86)\AdShield\updater.exe" -self-upgrade). File self-updater liên lạc C&C (Command & Control) gửi toàn bộ thông tin máy bị nhiễm từ lúc cài đặt. Một số dòng lệnh trong file thực thi được mã hóa kỹ để khó phát hiện tĩnh.
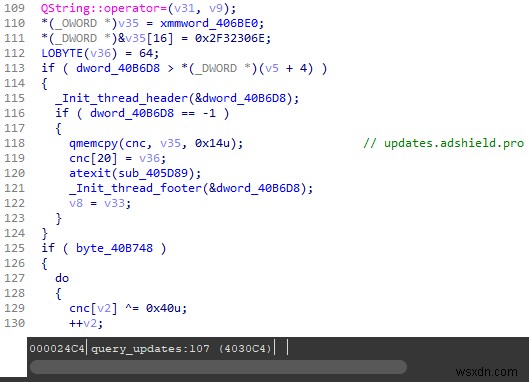
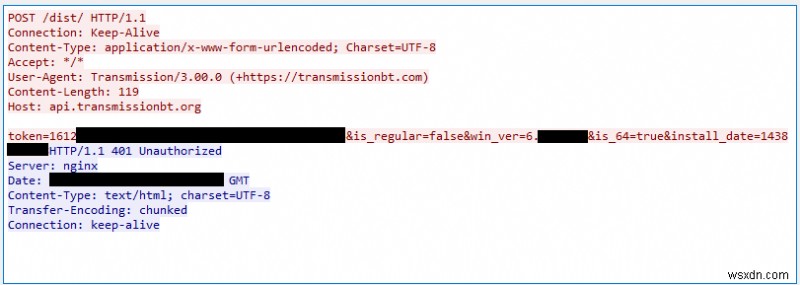
File thực thi tải từ transmissionbt[.]org, nơi chạy phiên bản Transmission Torrent Client đã chỉnh sửa. Quá trình này gửi thông tin máy nhiễm đến C&C và tải module đào tiền ảo.
Dù AdBlocker này xâm nhập như thế nào, mã độc lan khắp ổ cứng, khóa dữ liệu và đào Monero. Hacker tạo task servicecheck_XX trong Windows Task Scheduler để duy trì hoạt động liên tục.
BÀI VIẾT LIÊN QUAN QUAN TRỌNG:
- Làm gì nếu hệ thống đã nhiễm Ransomware?
- 8 trình chặn quảng cáo tốt nhất cho Safari (2021)
- Top 10 trình chặn quảng cáo cho Firefox
- 10 trình chặn quảng cáo cho Chrome, Mozilla, Opera Mini
- Top 9 dịch vụ bảo vệ danh tính tốt nhất 2021
Cách gỡ bỏ Miner
Theo bài blog gần đây của Kaspersky, miner có thể gỡ bằng cách cài lại file bị giả mạo bằng file gốc từ nguồn chính thức. Nếu thấy tiến trình flock.exe chạy, hãy kết thúc tiến trình và gỡ adblocker: AdShield, NetShieldKit, OpenDNS, và Transmission torrent. Xóa các thư mục sau nếu tồn tại:
C:\ProgramData\Flock%allusersprofile%\start menu\programs\startup\flock%allusersprofile%\start menu\programs\startup\flock2
Hoàn tất bằng cách xóa task servicecheck_XX khỏi Windows Task Scheduler.
Giải pháp tối ưu tránh nhiễm mã độc tương lai
Chạy phần mềm diệt virus tốt nhất là ưu tiên hàng đầu. Khuyên dùng Systweak Antivirus trên Windows PC – có khả năng phát hiện và loại bỏ hầu hết mọi mối đe dọa trước khi cài đặt hoặc gây hại.
Điểm mạnh Systweak Antivirus:
- Bảo vệ thời gian thực.
- Chạy ngầm không ảnh hưởng hiệu năng.
- Phân tích hành vi ứng dụng cài đặt để xử lý kịp thời.
- Ghi log tất cả mối đe dọa phát hiện.
- Quét sâu mọi góc ngách hệ thống.
- Nhẹ, không tốn nhiều tài nguyên.
- Nhiều chế độ quét: Quick, Deep, Custom – quét nhanh và hiệu quả các vùng dễ bị tổn thương.
- Duyệt web an toàn với ad blocker riêng StopAll Ads chặn quảng cáo/liên kết độc hại theo dõi hoạt động online/offline.
- Chống khai thác – phát hiện và loại bỏ PUP (Potentially Unwanted Programs).
- Kiểm tra, quản lý, gỡ mục khởi động làm chậm boot time.
Cách dùng Systweak Antivirus
Với tập tính năng tương tác, Systweak Antivirus thiết kế để bảo vệ tốt nhất, thuận tiện nhất.
- BƯỚC 1: Cài Systweak Antivirus, ứng dụng bảo mật tự khởi chạy.
- BƯỚC 2: Từ dashboard chính, bấm biểu tượng kính lúp > chọn chế độ quét: Quick Scan, Deep Scan, hoặc Custom Scan!
- BƯỚC 3: Xác nhận quét > để PC Security Solution quét toàn bộ hệ thống và loại bỏ mọi mối đe dọa!
Sẽ nhận cảnh báo: Your PC is protected from harmful threats!
Đọc thêm: Cách chọn phần mềm diệt virus phù hợp: Những yếu tố hàng đầu?
Nếu muốn chặn quảng cáo không phiền toái, hãy thử chuyển sang Brave Browser. Nếu từng cài/dùng AdShield Pro, hãy chia sẻ trải nghiệm ở phần bình luận!