
| Điểm nổi bật |
|---|
|
– Kẻ đe dọa lan truyền malware dưới danh nghĩa bản cập nhật Windows chính hãng – Website trông chính hãng dùng làm nền tảng phân phối malware – Kích thước file tải xuống chỉ 1.5 MB – Kẻ đe dọa phân phối malware RedLine Stealer – Mục đích: đánh cắp thông tin cá nhân nạn nhân: chi tiết thẻ tín dụng, ví tiền điện tử, mật khẩu, cookie trình duyệt, v.v. |
Cách Bộ Cài Windows 11 Giả Mạo Có Thể Lây Nhiễm PC Của Bạn
Tổng Quan
Windows 11 đã đạt giai đoạn triển khai rộng rãi. Nghĩa là nếu PC của bạn sẵn sàng Windows 11, bản Windows 11 21H2 sẽ được cung cấp cho bạn.
Nhiều người dùng háo hức nâng cấp từ Windows 10 lên Windows 11 và hacker đã ngửi ra nhu cầu này. Gần đây họ tung ra chiến dịch đầy đủ phân phối malware tên RedLine Stealer.
Bài viết đi sâu vào chuyện gì xảy ra và tình trạng hiện tại. Quan trọng hơn, thảo luận cách ngăn chặn mình thành nạn nhân.
1. Cách Thức Hoạt Động (Modus Operandi)
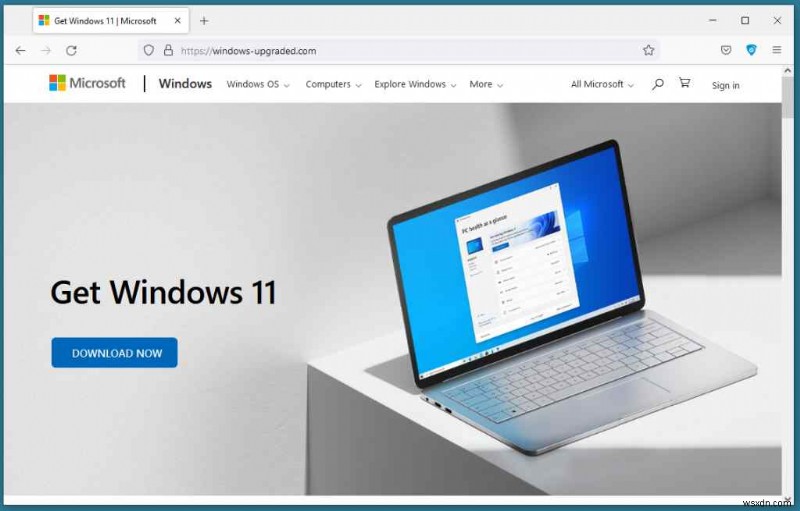
Theo nghiên cứu của HP threat, kẻ đe dọa dùng website trông chính hãng, domain Microsoft giả – windows-upgraded.com để phân phối malware. Trang có nút Download Now (Tải ngay) màu xanh lớn thu hút người dùng Get Windows 11 (Lấy Windows 11).
2. Điều Gì Xảy Ra Khi Người Dùng Nhấn "Download Now"?
Khi nhấn nút Download Now, nhận file nén 1.5 MB. File tên Windows11InstallationAssistant.zip. Tỷ lệ nén kinh ngạc gần 99.8%. Nghĩa là giải nén ra thư mục 753 MB.
Khi người dùng chạy file thực thi trong thư mục, quá trình PowerShell với đối số mã hóa được khởi động. Tiếp theo, cmd.exe có timeout 21 giây. Sau khi timeout, file .jpg được tải từ web server từ xa. File .jpg này che giấu file DLL có nội dung sắp xếp ngược, khiến phát hiện và phân tích khó khăn.
Cuối cùng, malware RedLine Stealer được cài trên PC bị xâm nhập.
3. RedLine Malware Có Thể Đánh Cắp Gì?
Malware này terkenal đánh cắp mật khẩu, username, số thẻ tín dụng, chi tiết tiền điện tử, và dữ liệu người dùng khác.
4. Tại Sao Người Dùng Windows Phải Cẩn Trọng Hơn? Và Nên Làm Gì?
Hiện tại trang phân phối này đã sập. Nhưng không nghĩa là kẻ tấn công dừng lại. Chúng có thể khởi động chiến dịch khác ngoài tự nhiên.
Cũng như nhu cầu cấp bách của họ là ăn mòn sự cấp bách của người dùng nhảy từ Windows 10 sang 11, trách nhiệm của chúng ta là ngăn chặn hoàn toàn các chiến dịch đó. Dưới đây là một số điểm –
1. Không Bao Giờ Tắt Antivirus
Chương trình Antivirus theo dõi malware real-time (thời gian thực). Nghĩa là nó theo dõi và loại bỏ malware trước khi mối đe dọa lan sang file khác trên hệ thống. Antivirus như Systweak Antivirus còn có module bảo vệ web cảnh báo ngay khi bạn truy cập website đáng ngờ.
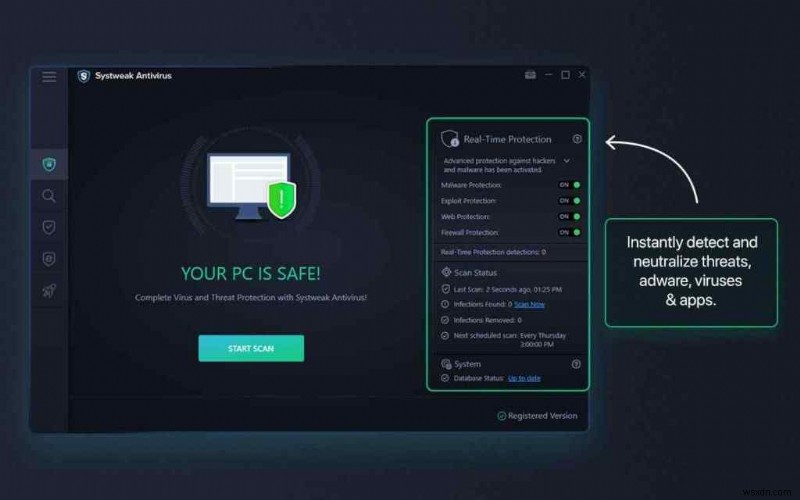
Ngoài ra, Systweak Antivirus cung cấp nhiều chế độ quét, bảo vệ real-time chống mối đe dọa khai thác lỗ hổng máy tính, và nhẹ tài nguyên hệ thống. Xem bài đánh giá chi tiết Systweak Antivirus từ A-Z.
Cách Dùng Systweak Antivirus –
2. Cảnh Giác Với Website Giả Danh Domain Phổ Biến
Bạn có thể nhận URL của domain cài đặt Windows 11 giả nêu trên từ tin nhắn trên mạng xã hội.
Đây là lúc bạn cần dùng trí tuệ, không bị mắc bẫy file thực thi lừa bạn tải RedLine Stealer. Chúng tôi khuyến cáo không bao giờ click vào link đáng ngờ và tải nâng cấp qua Windows Update của Microsoft hoặc trang web Microsoft chính thức.
Hãy Giữ Mắt Tai Sáng!
Như đã nói, dù bộ cài Windows 11 giả đã sập, cho rằng RedLine Stealer đã biến mất là sai lầm nghiêm trọng. Chúng ta phải thực hành sự thận trọng tối đa khi tải nâng cấp. Quan điểm của bạn thế nào? Cho biết ở phần bình luận. Để đọc thêm tin tức và nội dung công nghệ, hãy tiếp tục theo dõi WeTheGeek.
Đừng quên theo dõi chúng tôi trên Facebook, YouTube, Flipboard, YouTube, Instagram.