
Cục Điều Tra Liên Bang (FBI) và Cục Bí Mật Hoa Kỳ (USSS) hợp tác phát hành Bản Tư Vấn An Ninh Mạng chung để cung cấp thông tin về ransomware BlackByte. Tính đến tháng 11/2021, BlackByte đã xâm nhập nhiều doanh nghiệp tại Mỹ và quốc tế, bao gồm ít nhất 3 ngành cơ sở hạ tầng quan trọng tại Mỹ (cơ quan chính phủ, tài chính, thực phẩm và nông nghiệp).
BlackByte Ransomware Là Gì?
BlackByte là nhóm Ransomware-as-a-Service (RaaS) mã hóa file trên hệ thống Windows bị nhiễm, bao gồm server vật lý và ảo.
Chế Độ Hoạt Động Của BlackByte Như Thế Nào?
BlackByte hoạt động theo 2 cách: tấn công trực tiếp và RaaS (Ransomware as a Service) – tội phạm khác trả tiền cho tác giả malware để dùng công cụ. Giống nhiều malware, nó khai thác khả năng nhiễm secteur khởi động (boot sector) – nghĩa là tắt máy và khởi động lại.
BlackByte xâm nhập tổ chức bằng cách nhắm vào Microsoft Exchange Server. Mất mạng email gây thiệt hại nghiêm trọng, nhưng Exchange đặc biệt dễ bị tấn công vì nhiều công ty vẫn dùng phiên bản cũ (2013, 2016) – nâng cấp Exchange không đơn giản hay nhanh chóng.
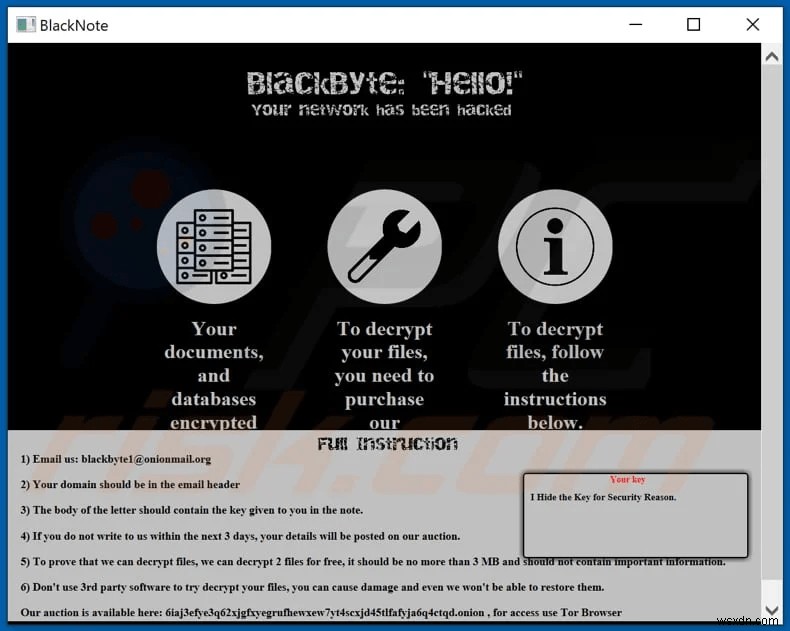
BlackByte mã hóa file và tạo ghi chú chuộc tiền (BlackByte restoremyfiles.hta) hướng dẫn liên hệ kẻ tấn công để khôi phục dữ liệu. Phần mở rộng .blackbyte được thêm vào file bị mã hóa (ví dụ: 1.jpg → 1.jpg.blackbyte). Ghi chú thông báo tài liệu, cơ sở dữ liệu và các mục khác đã bị mã hóa.
Nạn nhân phải mua công cụ giải mã. Liên hệ admin@wsxdn.com để nhận hướng dẫn. Để chứng minh khả năng giải mã, kẻ tấn công đề nghị mở khóa 2 file miễn phí.
Ví Dụ Gần Đây Về Tấn Công BlackByte
Đội bóng San Francisco 49ers gần đây bị nhóm BlackByte tấn công, kẻ tấn công tuyên bố đã lấy dữ liệu tài chính. Theo bản tư vấn chung, nhiều nạn nhân phát hiện kẻ tấn công truy cập ban đầu bằng cách khai thác lỗ hổng Microsoft Exchange Server đã biết. Trước khi thu thập và mã hóa dữ liệu, họ dùng công cụ di chuyển ngang (lateral movement) trên mạng và cố leo thang đặc quyền.
Máy Tính Bị Nhiễm Ransomware Như Thế Nào?
Tội phạm mạng dùng Trojan, email, nguồn tải file/chương trình không uy tín, công cụ crack phần mềm, cập nhật phần mềm giả để lan truyền malware. Trojan khi cài đặt có thể nhiễm máy. Hầu hết Trojan ngụy trang chương trình hợp pháp. Email phân phối malware chứa tài liệu Office độc hại, file thực thi (EXE), JavaScript, PDF... Mở file từ nguồn này sẽ nhiễm.
Người dùng bị lừa tải/mở file độc hại từ nguồn không tin cậy. Phần mềm crack nhằm kích hoạt phần mềm bản quyền miễn phí (bất hợp pháp). Nhiều chương trình này được thiết kế để nhiễm malware. Cập nhật giả không sửa lỗi mà khai thác lỗ hổng phần mềm cũ hoặc đơn giản là nhiễm virus.
Doanh Nghiệp Nên Làm Gì Để Bảo Vệ Mình?
Dưới đây là các chiến lược bảo vệ doanh nghiệp khỏi BlackByte:
- Nếu dùng Exchange phiên bản dễ bị tấn công, áp dụng các bản vá Microsoft sớm nhất. Tốt hơn: lên kế hoạch nâng cấp Exchange mới nhất hoặc chuyển sang Office 365/Google Workspace sớm nhất.
- Đảm bảo bản sao lưu cập nhật và có thể khôi phục server.
- Cô lập Exchange server trên phân đoạn mạng riêng để giảm rủi ro đe dọa qua email. Nhiều tổ chức đã làm vậy – đó là lý do BlackByte không phá hủy toàn bộ kiến trúc mạng.
- Nếu bị ảnh hưởng, hãy thử dùng khóa giải mã từ phiên bản BlackByte trước để giải mã dữ liệu. Tuy nhiên, không đảm bảo khóa cũ hoạt động nếu kẻ tấn công dùng phiên bản malware mới hơn.
- Quan trọng nhất: Cô lập thiết bị/máy tính phát hiện ransomware.
- Chỉ tải ứng dụng, cập nhật từ Trang Web Chính Thức.
- Dùng Antivirus Thời Gian Thực để giữ PC an toàn.
Thêm: Systweak Antivirus Chống Malware
Systweak Antivirus bảo vệ máy tính thời gian thực chống mọi mối đe dọa độc hại. Bao gồm tiện ích trình duyệt StopAllAds chặn quảng cáo không mong muốn và bảo vệ máy tính bằng cách ngăn chặn malware/phần mềm độc hại được tải hoặc truy cập. Systweak Antivirus bảo vệ chống khai thác lỗ hổng 24/7, 365 ngày/năm. Tăng hiệu suất máy tính bằng giải pháp bảo mật tất cả trong một.
- Bảo vệ thời gian thực. Một trong ít antivirus phát hiện mối đe dọa tiềm ẩn dựa trên hành vi trên máy tính.
- Rất dễ dùng. Giao diện đơn giản, mọi thành viên gia đình đều dùng được.
- An ninh thời gian thực. (Lặp lại)
- Nhẹ nhàng (Light-Weight). Tiêu tốn ít tài nguyên hệ thống nhất – không lãng phí CPU.
- An toàn & Bảo mật. Duyệt web với ad blocker chặn quảng cáo.
- Tổ chức menu Khởi động. Tắt thành phần làm chậm khởi động máy.
Lời Kết: BlackByte Ransomware Là Gì & Cách Bảo Vệ?
Các biện pháp phòng ngừa và bảo vệ trên sẽ giúp giữ PC an toàn ở mức độ nhất định và giảm lớn khả năng nhiễm ransomware. Duy trì vệ sinh PC và cập nhật máy tính đảm bảo an toàn. Systweak Antivirus như lợi thế bổ sung – phát hiện malware và hoạt động đe dọa tiềm ẩn theo thời gian thực.
Theo dõi chúng tôi trên mạng xã hội – Facebook, Instagram, YouTube. Mọi thắc mắc, đóng góp ý kiến ở phần bình luận. Chúng tôi sẽ phản hồi giải pháp. Đăng tải thường xuyên mẹo, thủ thuật và trả lời vấn đề công nghệ thường gặp.