
Email vẫn là vector tấn công nổi bật cho hacker, tội phạm mạng, tên trộm nhìn, và kẻ xấu trực tuyến khác. Vì vậy, bạn rất cần biết cách nhận diện tệp đính kèm email không an toàn.
Nếu không chắc từ đâu bắt đầu, hãy đọc tiếp. Chúng tôi sẽ giải thích một số dấu hiệu đỏ giúp xác định file tiềm ẩn nguy hiểm trong hộp thư.
1. Phần mở rộng file nguy hiểm
Thật không may, có vài phần mở rộng file có thể chạy mã trên máy tính và cài malware.
Như mong đợi, hacker không làm cho dễ nhận ra. Thường, phần mở rộng nguy hiểm được giấu trong file ZIP và kho RAR. Nếu thấy phần mở rộng đó trong tệp đính kèm không từ liên hệ quen, bạn nên coi nó với sự nghi ngờ.
Phần mở rộng nguy hiểm nhất là EXE. Chúng là file thực thi Windows đặc biệt nguy hiểm do khả năng tắt ứng dụng antivirus.
Các phần mở rộng khác thường dùng cần cảnh giác:
- JAR: Có thể khai thác lỗ hổng Java runtime.
- BAT: Chứa danh sách lệnh chạy trong MS-DOS.
- PSC1: Script PowerShell với lệnh.
- VB và VBS: Script Visual Basic với mã nhúng.
- MSI: Loại khác của Windows installer.
- CMD: Tương tự file BAT.
- REG: File registry Windows.
- WSF: Windows Script File cho phép ngôn ngữ script hỗn hợp.
Bạn cũng cần theo dõi file Microsoft Office có macro (như DOCM, XLSM, PPTM). Macro có thể gây hại nhưng cũng phổ biến—đặc biệt trong tài liệu kinh doanh. Bạn phải tự đánh giá.
2. File nén được mã hóa
Như vừa nhắc, file nén (ZIP, RAR, 7Z) có thể giấu malware.
Vấn đề đặc biệt nghiêm trọng với file nén được mã hóa—tức những file yêu cầu mật khẩu để giải nén. Vì chúng được mã hóa, trình quét antivirus gốc của nhà cung cấp email không thấy bên trong chứa gì, và do đó không thể gắn cờ nó là malware.
Đối lập là file nén mã hóa là cách tuyệt vời gửi dữ liệu nhạy cảm; chúng được dùng rộng rãi cho mục đích đó. Lại một lần, bạn phải tự đánh giá và quyết định file có an toàn không.
3. Ai đã gửi email?
Đi kèm với việc email từ địa chỉ vô nghĩa (ví dụ, e34vcs@hotmail.com) gần như chắc chắn là thứ bạn không nên mở. Thay vào đó, ngay lập tức gắn cờ spam và xóa khỏi hộp thư.
Phần đó dễ, nhưng tình huống nhanh chóng phức tạp hơn.
Kẻ độc là chuyên gia làm địa chỉ email trông như từ nguồn chính thức khi thực tế là tấn công lừa đảo (phishing). Ví dụ, email ngân hàng là customers@bigbank.com; hacker có thể gửi từ customers@bigbank.co. Dễ bỏ qua khi lướt hộp thư vội.
Cũng có gia tăng email spoofing gần đây. Khi spoofing, kẻ tấn công lừa máy chủ email nghĩ email đến từ địa chỉ bị giả mạo. Bạn thậm chí thấy địa chỉ thật và ảnh hồ sơ người gửi.
Về lý thuyết, bạn có thể phát hiện email spoofed bằng cách kiểm tra mã nguồn email, nhưng vượt quá khả năng hầu hết người dùng. Nếu không mong đợi email từ người gửi và file đính kèm đánh dấu một số hộp chúng ta thảo luận, nó có thể là malware.
Cuối cùng, nhớ rằng tệp đính kèm có thể độc hại ngay cả khi bạn biết người gửi và email không bị spoof. Nếu máy của người gửi bị nhiễm, nó có thể gửi email cho danh bạ mà không hay biết.
4. Tên file lạ
Cùng cách bạn đối xử với địa chỉ email ngẫu nhiên với sự nghi ngờ cực độ, bạn cũng nên cảnh giác tệp đính kèm tên file gồm chuỗi ký tự ngẫu nhiên.
Người không lưu tài liệu với mã alphanumeric 20 ký tự làm tên, và máy tính không bao giờ nhắc bạn làm vậy.
Tương tự, tên như "freemoney" hoặc "greatopportunity" từ người gửi lạ chắc chắn chứa malware và nên ngay lập tức reo còi.
5. Nghiên cứu nội dung email
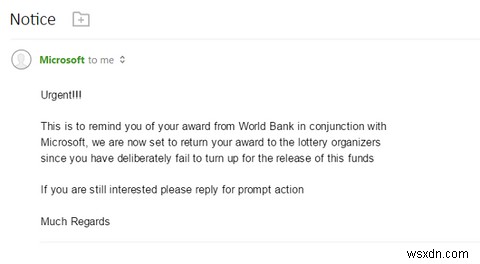
Văn bản email cung cấp manh mối về việc tin nhắn—và do đó tệp đính kèm—có đáng tin cậy không.
Bot viết nhiều email spam, spoofed, và phishing bạn nhận. Chúng thường có định dạng kém và lỗi chính tả.
Có những manh mối nhỏ khác. Ví dụ, email từ người bạn thân gọi bạn bằng tên đầy đủ thay vì biệt danh. Hoặc dùng ngôn ngữ trang trọng và cú pháp bạn biết người đó không bao giờ dùng.
Bạn cũng nên nghi ngờ email yêu cầu tải về và chạy tệp đính kèm. Email này thường làm giống từ công ty như FedEx và DHL; khẳng định bạn có thể theo dõi gói hàng qua tải về. Vì mua sắm trực tuyến phổ biến, dễ bị lừa, đặc biệt nếu bạn đang chờ giao hàng.
6. Dùng bộ antivirus
Nếu bạn băn khoăn về an toàn tệp đính kèm email, hãy luôn chạy qua ứng dụng antivirus máy tính để bàn trước khi chạy trên máy.
Không cần nói, nếu antivirus gắn cờ file đáng ngờ, dừng lại. Xóa file khỏi máy và không tải lại. Hành động tồi tệ nhất là nhấp qua các cảnh báo malware và tiếp tục.
Nhớ rằng, dù antivirus không hoàn hảo (có thể false positives), chúng tin cậy vô hạn hơn email đáng ngờ khẳng định tệp đính kèm an toàn dù bị quét gắn cờ.
(Lưu ý: Chúng tôi đã giải thích cách test độ chính xác antivirus nếu muốn thêm thông tin.)
Luôn giữ sự nghi ngờ lành mạnh với email
Thật không may, không có giải pháp one-size-fits-all nhận diện tệp đính kèm không an toàn. Largement nói, càng nhiều dấu hiệu đỏ tệp đính kèm đánh dấu, càng có khả năng là file nguy hiểm.
Nếu không chắc, liên hệ người gửi xin làm rõ. Hầu hết doanh nghiệp và cá nhân rất乐意告知 bạn về tính xác thực của tệp đính kèm. Cuối cùng, tuân thủ quy tắc vàng: nếu nghi ngờ, đừng tiếp tục cho đến khi chắc chắn an toàn.
Bạn cũng nên cân nhắc dùng ứng dụng email bảo mật và mã hóa cho bảo vệ thêm.
Nếu muốn học thêm an toàn email, dành vài phút học cách ngăn spam Gmail và nhận diện email lừa đảo spear phishing.