
Lỗi Sec_Error_Reused_Issuer_And_Serial là sự cố được báo cáo trên hầu hết các trình duyệt chính (Firefox, Chrome, Edge, v.v.) và hệ điều hành (Windows, Linux, Mac, v.v.) bao gồm cả máy chủ. Vấn đề xảy ra khi người dùng cố gắng truy cập một địa chỉ web cụ thể (dù là máy chủ cục bộ hay trang web như Facebook). Đối với một số người dùng, lỗi xuất hiện trên gần như tất cả các trang web và ứng dụng email. Thông thường, thông báo sau sẽ được hiển thị:
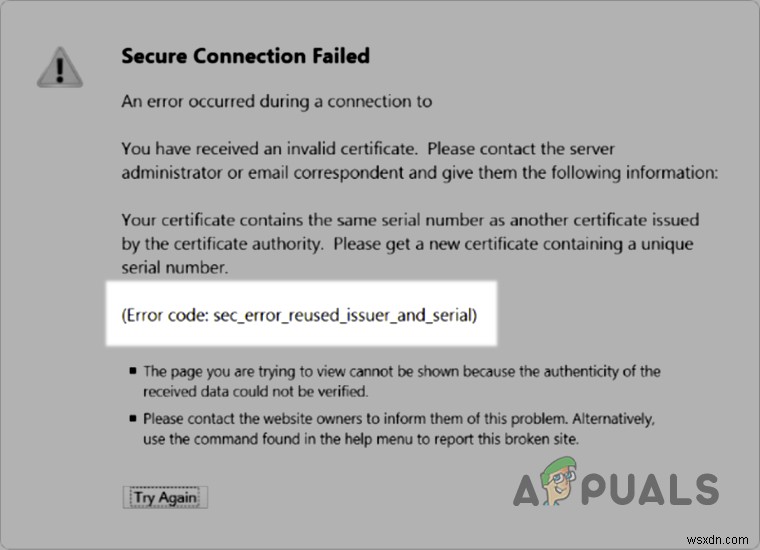
Lỗi sec_error_reused_issuer_and_serial cho thấy một chứng chỉ đã có mặt trên hệ thống đang được tái sử dụng bởi một máy chủ/IP khác. Cảnh báo này có thể xuất phát từ phía người dùng hoặc từ các vấn đề liên quan đến máy chủ. Không thể bao quát chi tiết các lỗi phía máy chủ (một số gợi ý được thảo luận ở cuối bài viết) nhưng về phía người dùng, hành vi này chủ yếu do:
- Trình quản lý chứng chỉ của trình duyệt bị hỏng: Nếu trình quản lý chứng chỉ của trình duyệt bị hỏng, nó có thể không tải được chứng chỉ liên quan và gây ra sự cố.
- Bộ nhớ đệm trình duyệt bị hỏng: Nếu bộ nhớ đệm của trình duyệt bị hỏng, và khi trình duyệt cố gắng tải chứng chỉ gây sự cố từ bộ nhớ đệm, nó có thể ném ra lỗi bảo mật hiện tại.
- Can thiệp từ ứng dụng bảo mật: Nếu lọc giao thức SSL của phần mềm diệt virus thay đổi tiêu đề của các trang web theo cách mà trình duyệt coi là "rủi ro", thì nó có thể hiển thị lỗi sec_error.
- Vấn đề bộ định tuyến (Router): Nếu firmware của bộ định tuyến bị hỏng hoặc cơ chế bảo vệ ngập (flood protection) của nó chặn truy cập vào một số địa chỉ web (bao gồm các trang web gây sự cố), thì người dùng có thể gặp phải vấn đề đang thảo luận.
Thử trình duyệt khác
Lỗi sec_error_reused_issuer có thể là kết quả của sự cố tạm thời với trình duyệt đang sử dụng (ví dụ: Firefox), và việc sử dụng trình duyệt khác có thể giải quyết vấn đề. Trước khi tiếp tục, hãy kiểm tra xem việc khởi động lại trình duyệt gây sự cố có xóa bỏ lỗi hay không. Nếu bạn đang sử dụng Chrome, hãy kiểm tra xem việc gõ thisisunsafe (không nhấp vào bất kỳ liên kết nào) trên trang lỗi có cho phép bạn truy cập trang web hay không.
- Tải xuống và cài đặt trình duyệt khác trên hệ thống (nếu chưa cài đặt).
- Bây giờ khởi chạy trang web gây sự cố trong trình duyệt thứ hai và kiểm tra xem nó có hoạt động tốt không.
Nguồn: https://forums.rancher.com/t/certificate-issue-same-serial-number-as-another-certificate/13338 (emcclure)
Xóa chứng chỉ gây sự cố khỏi ứng dụng
Nếu một chứng chỉ đã có ngoại lệ trong cơ sở dữ liệu của trình duyệt hoặc ứng dụng và một chứng chỉ tương tự (cùng số serial) được cung cấp bởi một trang web, thì ứng dụng (như Outlook) hoặc trình duyệt có thể ném ra lỗi Sec_Error_Reused_Issuer_And_Serial. Trong trường hợp này, xóa ngoại lệ cũ cho chứng chỉ trong ứng dụng hoặc trình quản lý chứng chỉ của trình duyệt có thể giải quyết vấn đề.
Cảnh báo:
Thực hiện tại your own risk vì cuộc tấn công (đặc biệt là tấn công MITM) trên hệ thống/mạng có thể gây ra các triệu chứng tương tự và trong trường hợp đó, xóa chứng chỉ có thể gây hại cho hệ thống, dữ liệu hoặc mạng.
Xóa chứng chỉ gây sự cố trong Firefox
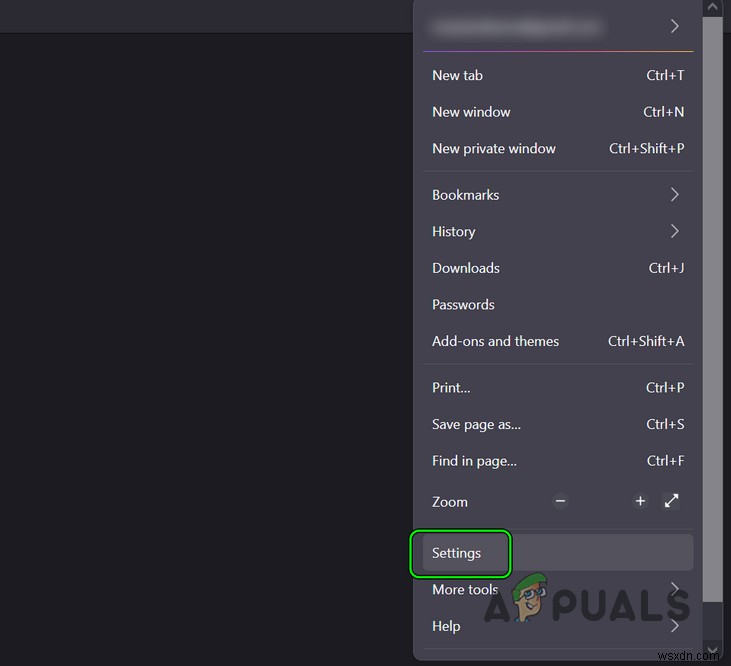
- Khởi chạy trình duyệt Firefox và mở menu bằng cách nhấp vào biểu tượng hamburger ở góc trên bên phải.
- Chọn Settings (Cài đặt) và ở ngăn bên trái, chuyển đến tab Privacy and Security (Riêng tư và Bảo mật).
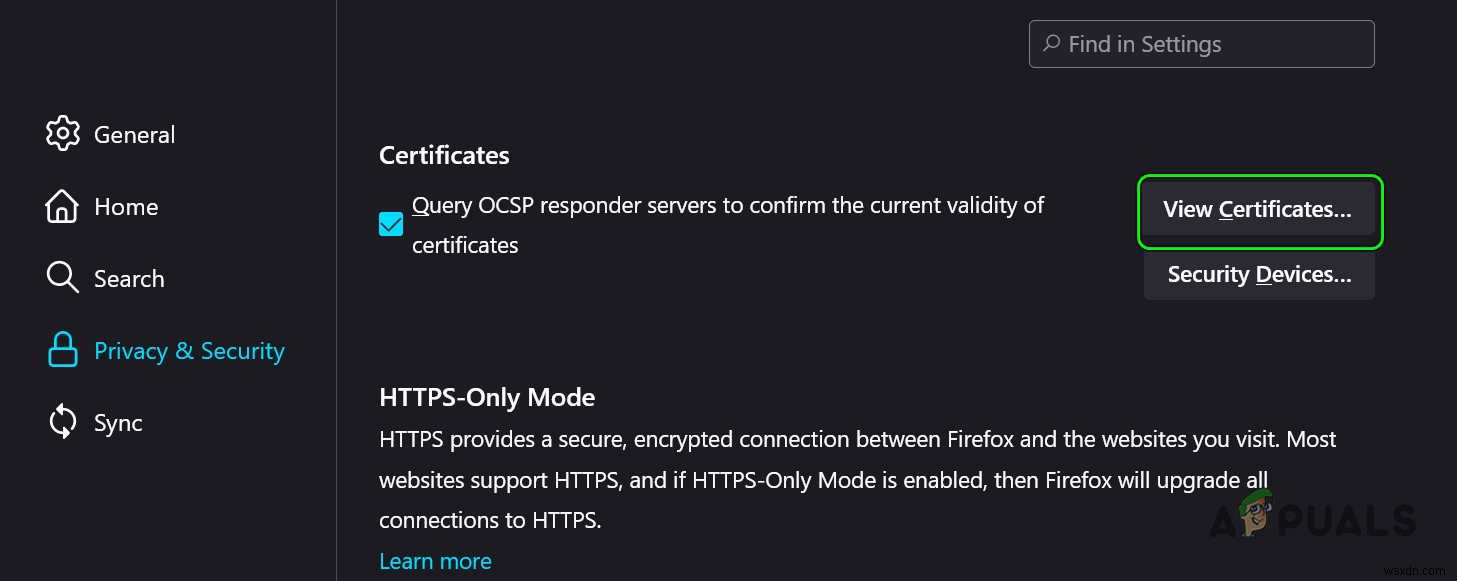
- Cuộn xuống cho đến khi phần Certificates (Chứng chỉ) hiển thị, sau đó nhấp vào nút View Certificates (Xem chứng chỉ).
- Trong cửa sổ kết quả, chuyển đến tab Servers (Máy chủ) và kiểm tra xem chứng chỉ gây sự cố có hiển thị không. Bạn có thể tìm thấy nó theo địa chỉ IP hoặc tên DNS.
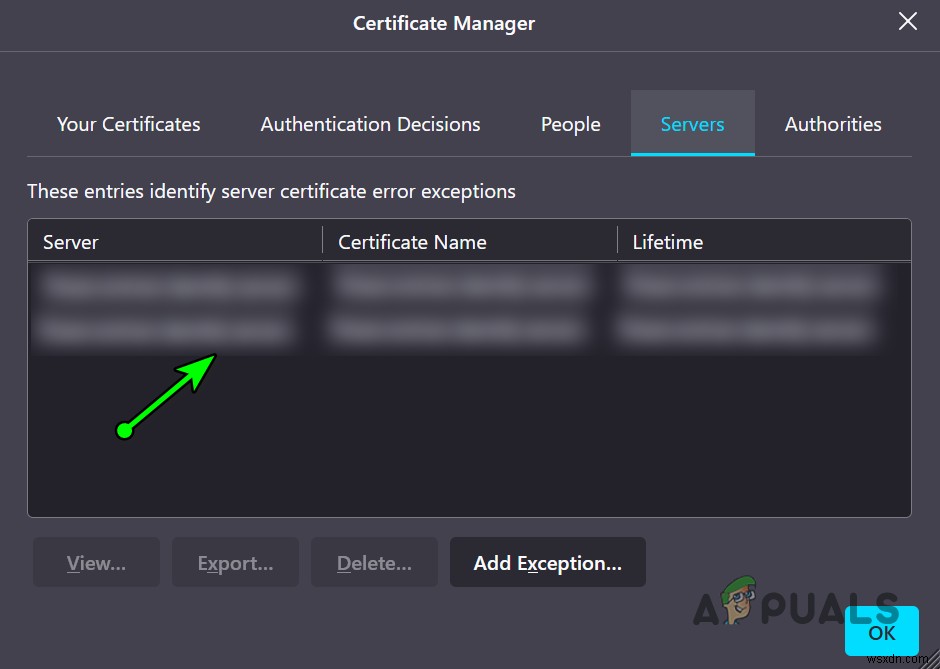
- Nếu có, xóa chứng chỉ và chuyển đến tab Authorities (Cơ quan cấp chứng chỉ).
- Bây giờ nhấp vào Delete (Xóa) hoặc Distrust (Không tin cậy) đối với CA liên quan đến chứng chỉ gây sự cố.
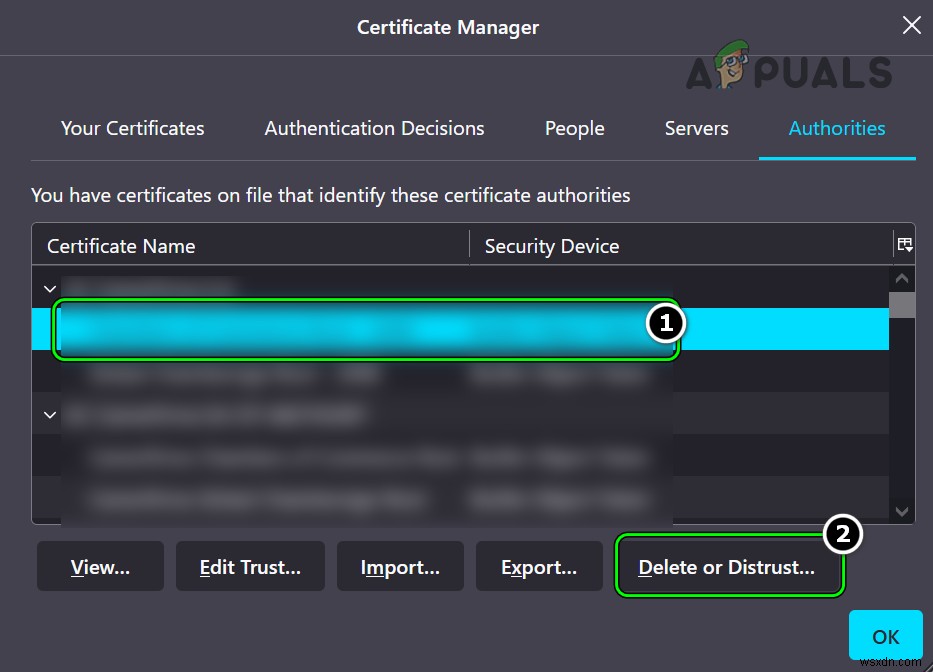
- Sau đó xác nhận để hoàn tất hành động xóa và đóng cửa sổ Firefox.
- Bây giờ khởi động lại hệ thống của bạn và sau khi khởi động lại, kiểm tra xem lỗi sec của trình duyệt đã được xóa chưa.
Nếu sự cố không giới hạn ở một trang web cụ thể mà do bộ định tuyến gây ra, hãy kiểm tra xem việc xóa chứng chỉ bộ định tuyến (như chứng chỉ máy chủ Netgear) trong trình duyệt có giải quyết được vấn đề hay không.
Xóa chứng chỉ gây sự cố cho ứng dụng Email
- Trước hết, thoát khỏi ứng dụng email gây sự cố (như Outlook hoặc Bluehost).
- Sau đó nhấp vào Windows, tìm kiếm và mở Internet Options (Tùy chọn Internet).
- Bây giờ chuyển đến tab Content (Nội dung) và nhấp vào nút Certificates (Chứng chỉ).
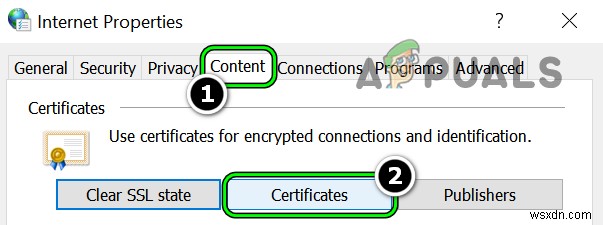
- Chọn chứng chỉ từ trang web gây sự cố và nhấp vào Remove (Xóa).
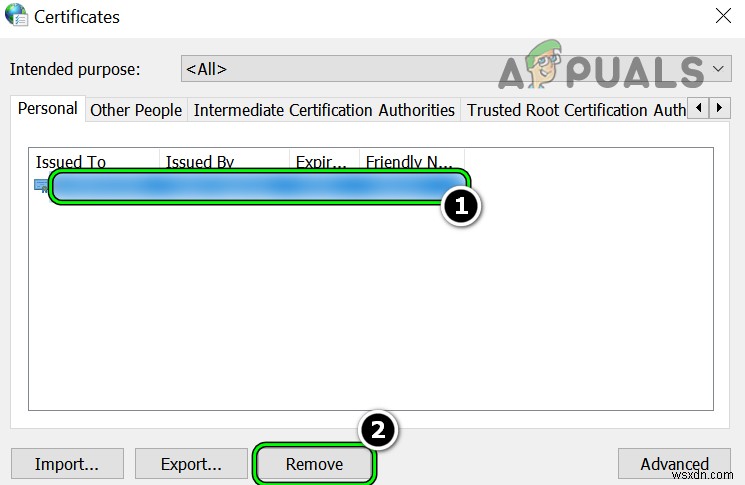
- Bây giờ khởi động lại hệ thống của bạn và sau khi khởi động lại, khởi chạy ứng dụng email để kiểm tra xem lỗi chứng chỉ tái sử dụng đã được xóa chưa.
Xóa file chứng chỉ từ thư mục AppData của trình duyệt
Nếu file chứng chỉ bị hỏng và không hiển thị trong tab chứng chỉ của trình duyệt, việc xóa file từ vị trí của nó trong thư mục AppData của trình duyệt (ví dụ: Firefox) có thể giải quyết vấn đề.
- Trước hết, đảm bảo thoát khỏi trình duyệt (ví dụ: Firefox) và kết thúc các tiến trình liên quan của nó trong Task Manager.
- Sau đó, nhấp chuột phải vào Windows và chọn Run (Chạy).
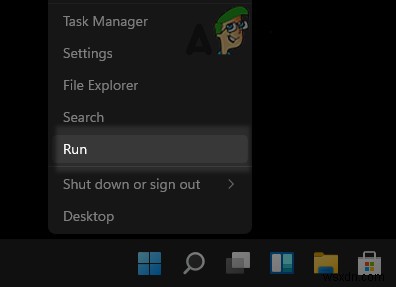
- Bây giờ, điều hướng đến đường dẫn sau:
%appdata%\Mozilla\Firefox\Profiles
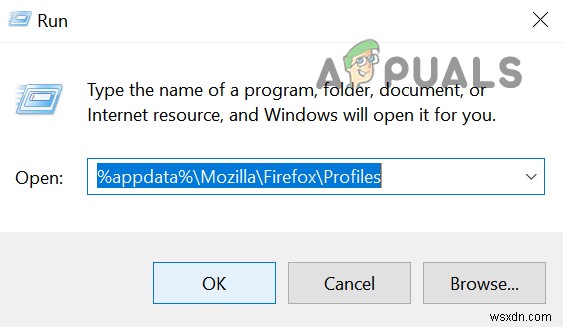
- Mở thư mục profile của bạn và xóa file cert9.db. Một số cài đặt Firefox cũ có thể hiển thị cert8.db, nếu vậy, hãy xóa file đó.
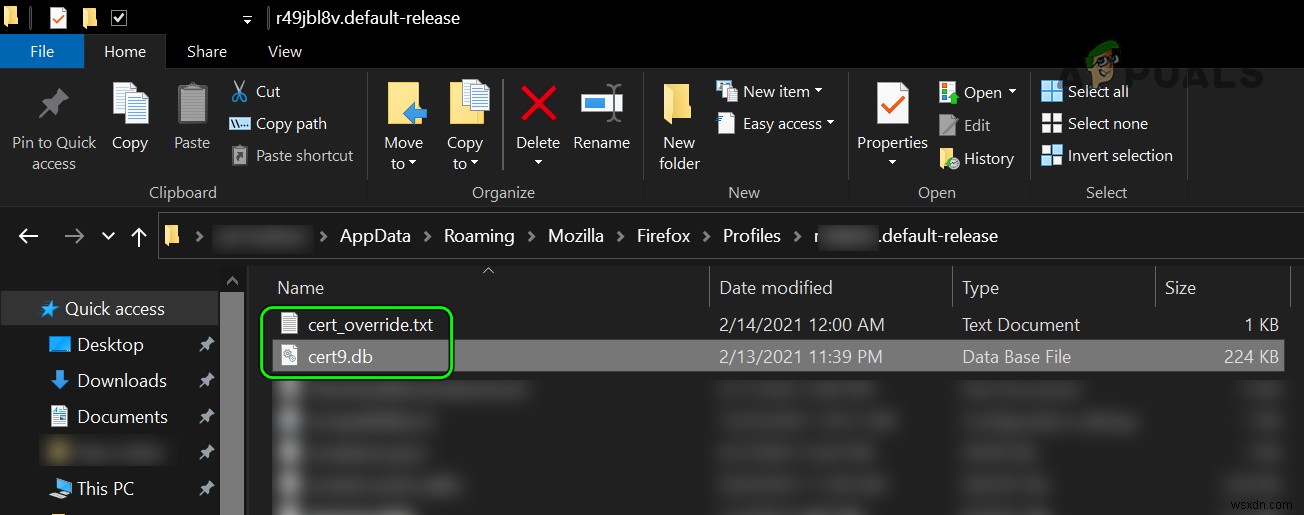
- Bây giờ xóa file cert_override.txt cũng như khởi chạy trình duyệt để kiểm tra xem trình duyệt có thể truy cập các trang web gây sự cố hay không.
Trong trường hợp của Mac, bạn có thể thực thi lệnh sau trong Terminal và khởi động lại Firefox để giải quyết lỗi bảo mật:
rm ~/Library/Application\ Support/Firefox/Profiles/*/cert*.db
Xóa bộ nhớ đệm trình duyệt
Trình duyệt có xu hướng tạo bộ nhớ đệm cho nội dung web thường xuyên sử dụng và nếu bộ nhớ đệm của trình duyệt bị hỏng hoặc một chứng chỉ tương tự tồn tại trong bộ nhớ đệm, trình duyệt có thể ném ra lỗi sec_error_reused_issuer_and_serial. Trong bối cảnh này, xóa bộ nhớ đệm của trình duyệt có thể giải quyết vấn đề.
Cho Firefox
- Khởi chạy trình duyệt Firefox và nhấp vào biểu tượng hamburger (gần góc trên bên phải).
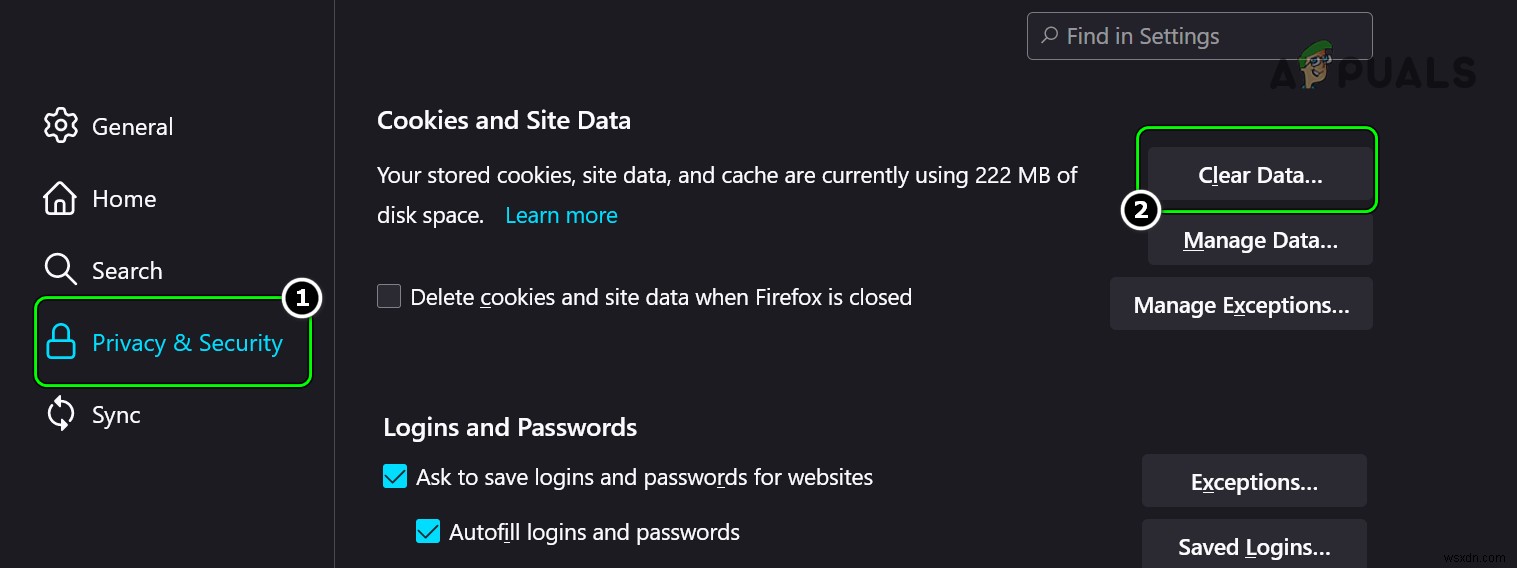
- Mở Settings (Cài đặt) và chuyển đến tab Privacy and Security (Riêng tư và Bảo mật).
- Cuộn xuống cho đến khi Cookies and Site Data (Cookie và Dữ liệu trang web) hiển thị và nhấp vào nút Clear Data (Xóa dữ liệu).
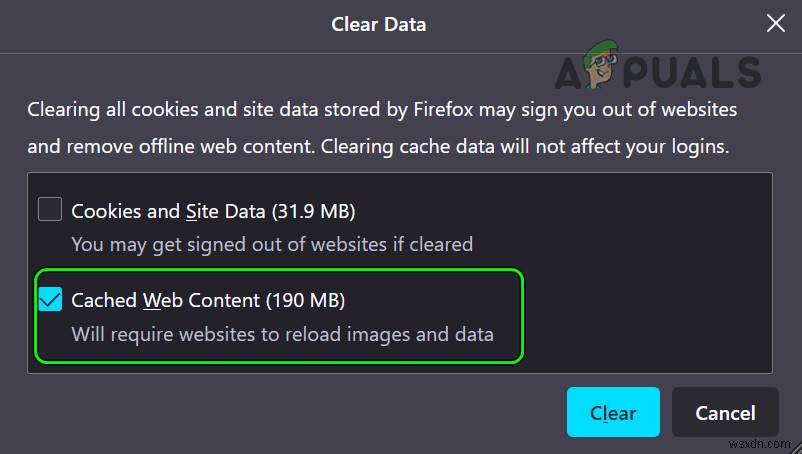
- Bây giờ, tích vào ô Cached Web Content (Nội dung web đã lưu) và nhấp vào nút Clear Data (Xóa dữ liệu).
- Sau đó khởi động lại trình duyệt Firefox và kiểm tra xem các trang web gây sự cố có thể được truy cập mà không gặp vấn đề hay không.
Cho Chrome
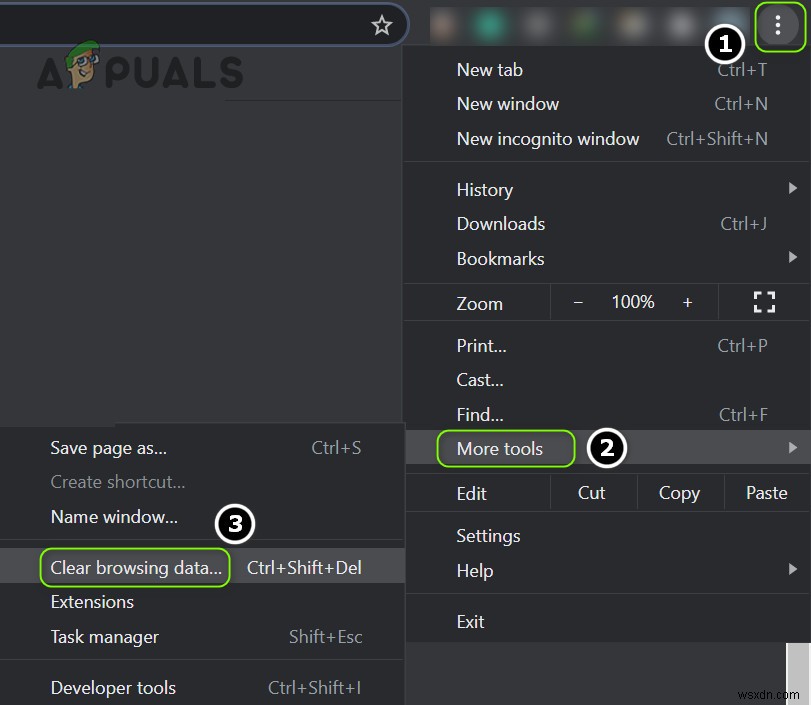
- Khởi chạy trình duyệt Chrome và ở góc bên phải, nhấp vào ba chấm dọc để mở menu Chrome.
- Di chuột qua More Tools (Công cụ khác) và chọn More Tools >> Clear Browsing Data (Xóa dữ liệu duyệt web).
- Sau đó tích chọn các mục sau và đảm bảo các mục khác không được chọn:
Cookies and Other Site Data (Cookie và dữ liệu trang web khác) Cached Images and Files (Hình ảnh và tệp đã lưu)
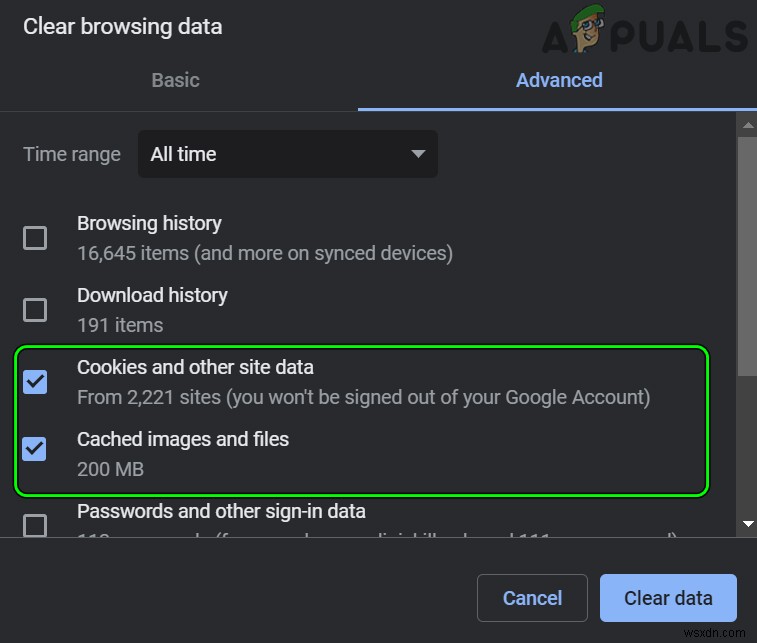
- Bây giờ nhấp vào nút Clear Data (Xóa dữ liệu) và khi hoàn tất, khởi động lại trình duyệt Chrome để kiểm tra xem lỗi sec_error đã được xóa chưa.
Khôi phục trình duyệt về cài đặt mặc định gốc
Một cấu hình sai đơn giản của cài đặt trình duyệt có thể gây ra lỗi sec_error đang thảo luận và việc khôi phục trình duyệt về cài đặt mặc định gốc có thể giải quyết vấn đề. Hãy nhớ rằng cấu hình sai của một trình duyệt có thể kích hoạt hành vi này trên các trình duyệt khác, vì vậy bạn có thể phải khôi phục tất cả các trình duyệt trên hệ thống về cài đặt mặc định. Trước khi tiếp tục, hãy đảm bảo sao lưu dữ liệu/thông tin thiết yếu.
Firefox
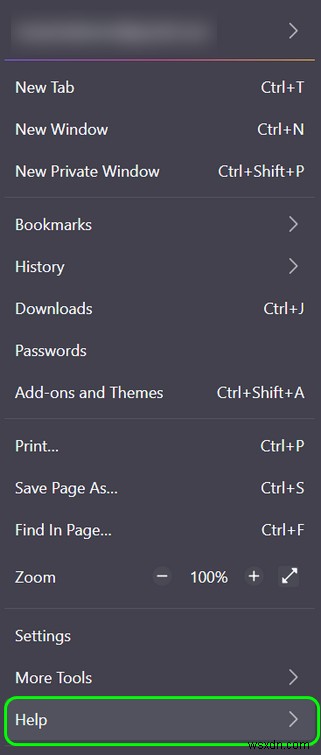
- Khởi chạy trình duyệt Firefox và chuyển đến Menu bằng cách nhấp vào biểu tượng hamburger ở góc trên bên phải.
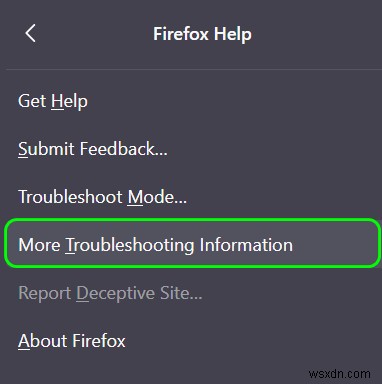
- Chọn Help (Trợ giúp) và mở More Troubleshooting Information (Thông tin khắc phục sự cố khác).
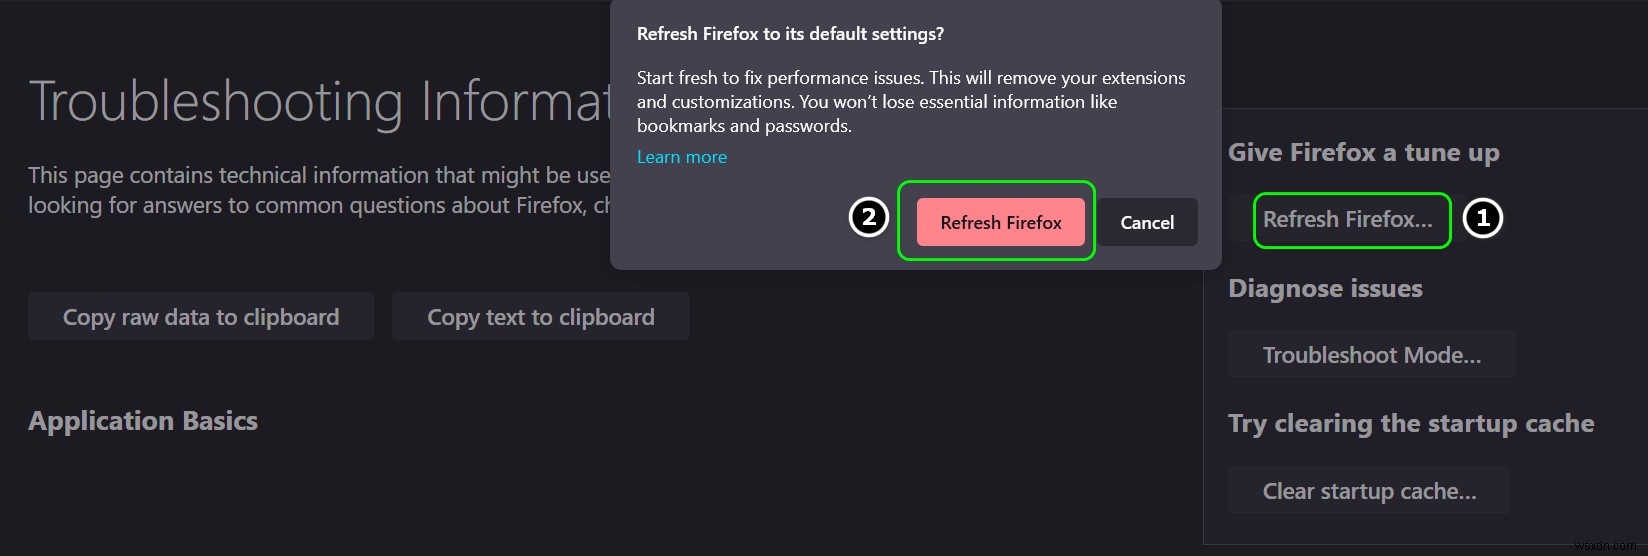
- Sau đó nhấp vào Refresh Firefox (Làm mới Firefox) và sau đó xác nhận để làm mới Firefox.
- Bây giờ khởi động lại Firefox và kiểm tra xem nó có được xóa lỗi sec_error hay không.
Chrome
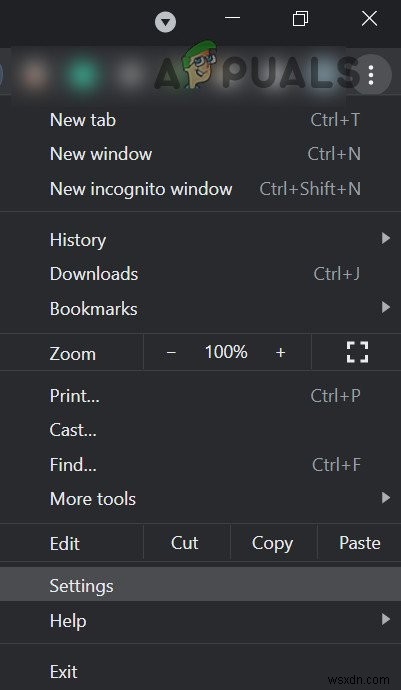
- Khởi chạy trình duyệt Chrome và ở góc trên bên phải, nhấp vào ba chấm dọc để mở menu Chrome.
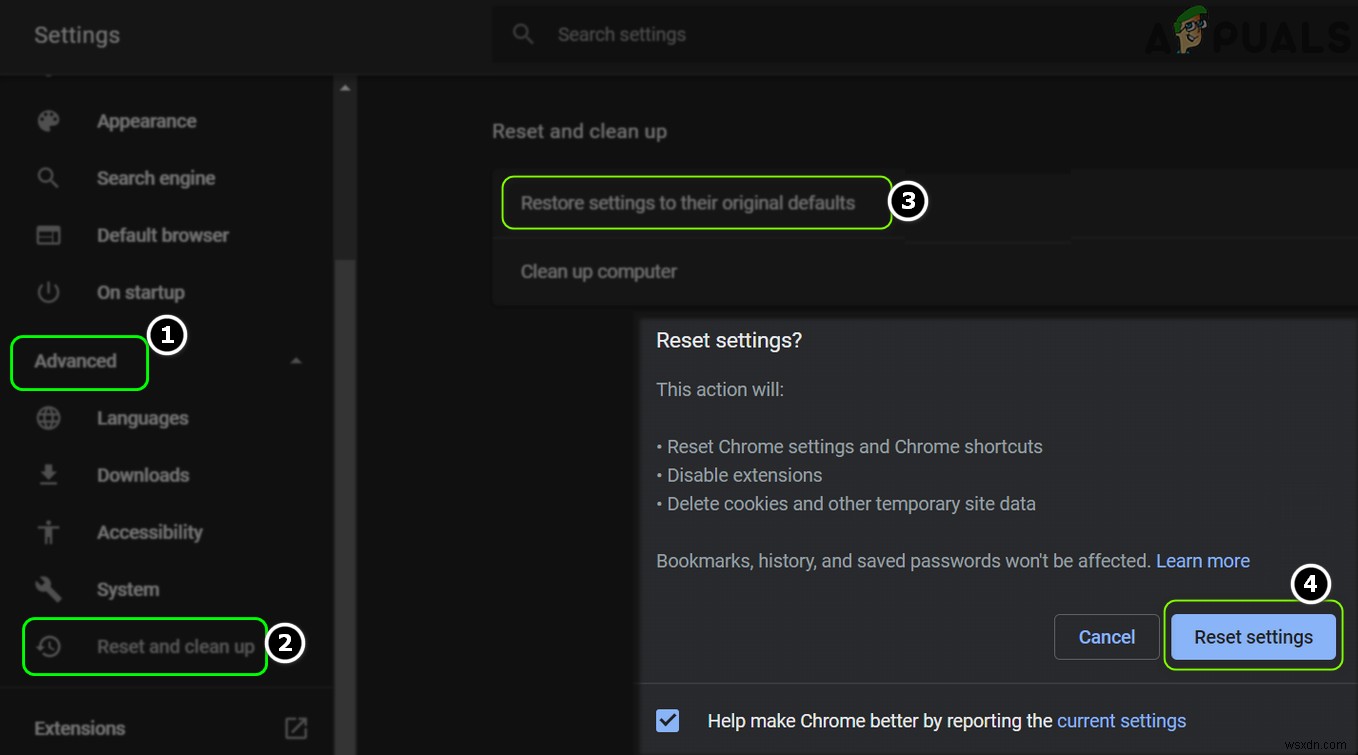
- Chọn Settings (Cài đặt) và mở rộng Advanced (Nâng cao).
- Chuyển đến tab Reset and Cleanup (Đặt lại và Dọn dẹp).
- Bây giờ, ở ngăn bên phải, nhấp vào Restore Settings to Their Original Defaults (Khôi phục cài đặt về mặc định gốc) và sau đó xác nhận để khôi phục cài đặt Chrome.
- Sau đó, khởi động lại trình duyệt Chrome và kiểm tra xem sự cố sec_error đã được giải quyết chưa.
Edge
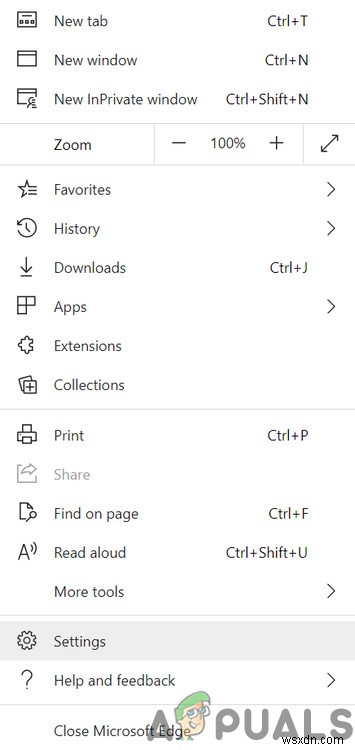
- Mở trình duyệt Edge và nhấp vào ba chấm ngang (ở góc trên bên phải).
- Chọn Settings (Cài đặt), và ở ngăn bên trái, chuyển đến tab Reset Settings (Đặt lại cài đặt).
- Sau đó, ở ngăn bên phải, nhấp vào Restore Settings to Their Default Values (Khôi phục cài đặt về giá trị mặc định), và sau đó xác nhận để khôi phục cài đặt.
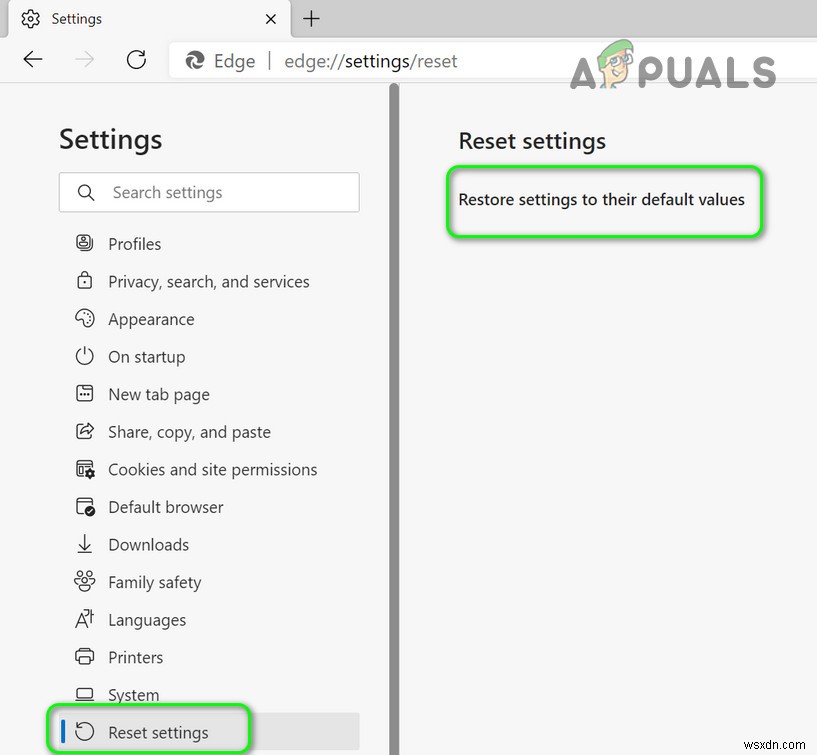
- Bây giờ khởi động lại trình duyệt và kiểm tra xem lỗi bảo mật của trình duyệt đã được xóa chưa.
Internet Explorer
Hãy nhớ rằng Internet Explorer quản lý nhiều cài đặt Internet trên máy tính Windows và cấu hình sai của nó có thể ảnh hưởng đến tất cả các trình duyệt trên hệ thống. Việc đặt lại Internet Explorer có thể giải quyết vấn đề.
- Nhấp vào Windows, tìm kiếm Internet Options (Tùy chọn Internet) và mở nó.
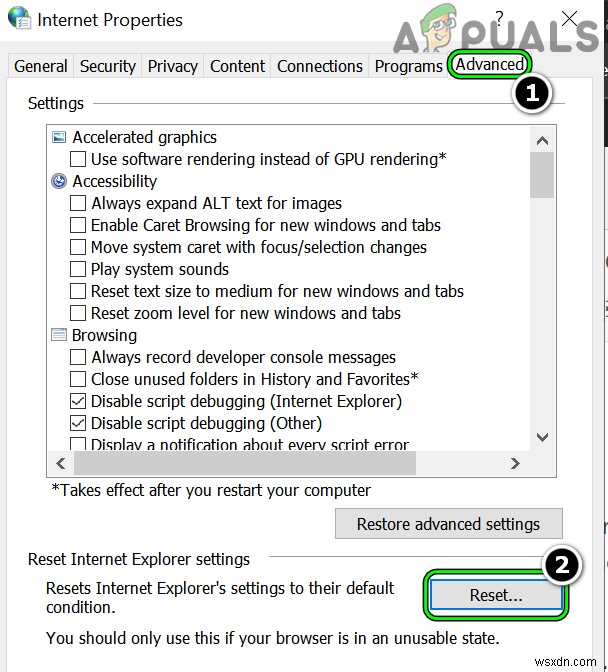
- Chuyển đến tab Advanced (Nâng cao), và dưới Reset Internet Explorer Settings (Đặt lại cài đặt Internet Explorer), nhấp vào Reset (Đặt lại).
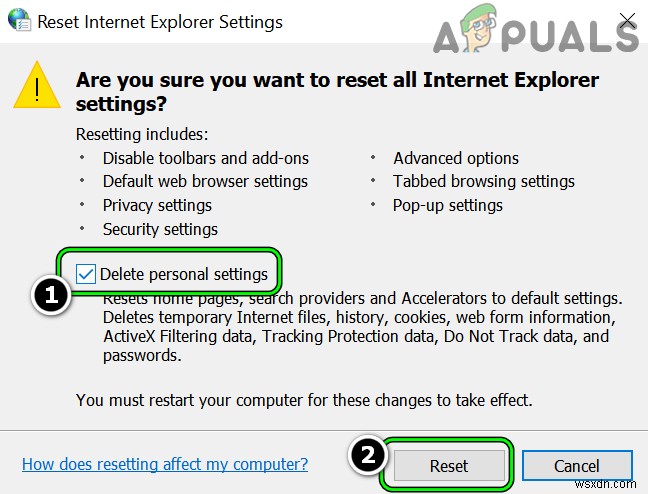
- Sau đó tích vào ô Delete Personal Settings (Xóa cài đặt cá nhân) và nhấp vào Reset (Đặt lại).
- Khi hoàn tất, hãy kiểm tra xem hệ thống đã được xóa lỗi sec_error_reused hay chưa.
Nếu không và sự cố bắt đầu sau khi cập nhật trình duyệt, hãy kiểm tra xem việc hoàn tác cập nhật trình duyệt hoặc cài đặt phiên bản cũ hơn của trình duyệt có giải quyết được vấn đề hay không.
Vô hiệu hóa lọc SSL của phần mềm bảo mật hoặc gỡ cài đặt nó
Nếu bộ bảo mật của máy tính (Kaspersky và ESET được báo cáo gây ra sự cố) can thiệp vào các gói tin mạng theo cách kích hoạt bảo mật trình duyệt, trình duyệt có thể hiển thị lỗi sec_error_reused_issuer_and_serial. Trong bối cảnh này, việc vô hiệu hóa lọc giao thức SSL của phần mềm bảo mật hoặc gỡ cài đặt nó có thể giải quyết vấn đề.
Cảnh báo:
Thực hiện tại your own risk vì chỉnh sửa cài đặt sản phẩm bảo mật (phần mềm diệt virus, tường lửa, phần mềm chống mã độc, v.v.) có thể làm cho hệ thống, dữ liệu hoặc mạng bị lộ trước các mối đe dọa.
Vô hiệu hóa lọc giao thức SSL/TLS của sản phẩm bảo mật
- Mở rộng khay hệ thống và nhấp chuột phải vào ứng dụng bảo mật (ví dụ: ESET).
- Chọn Advanced Setup (Cài đặt nâng cao) và ở ngăn bên trái của cửa sổ kết quả, chuyển đến tab Web and Email Protection (Bảo vệ Web và Email).
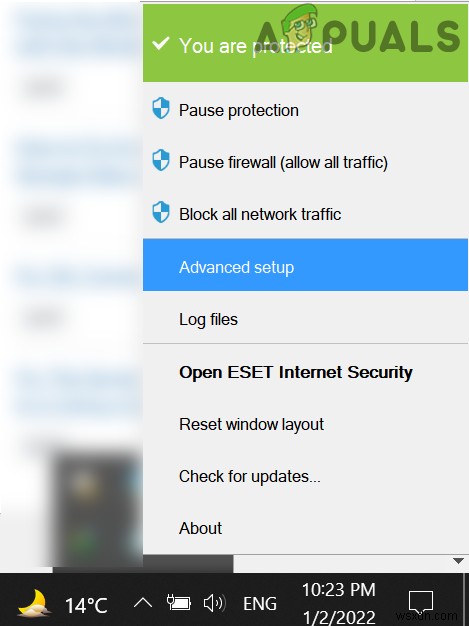
- Sau đó, ở ngăn bên phải, mở rộng SSL/TLS và chuyển công tắc Enable SSL/TLS Protocol Filtering (Bật lọc giao thức SSL/TLS) sang vị trí tắt. Đối với một số ứng dụng diệt virus, người dùng có thể phải bỏ chọn Enable HTTPS Scanning (Bật quét HTTPS) hoặc vô hiệu hóa Control URLs.
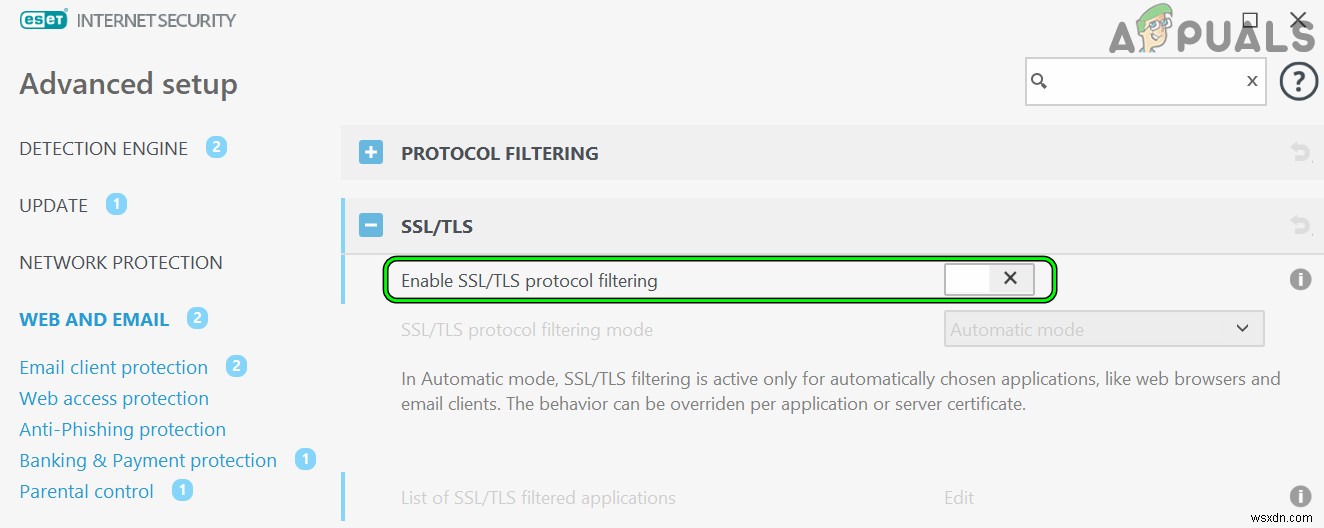
- Bây giờ áp dụng thay đổi của bạn và sau đó kiểm tra xem lỗi sec đã được xóa chưa.
Gỡ cài đặt sản phẩm bảo mật của hệ thống
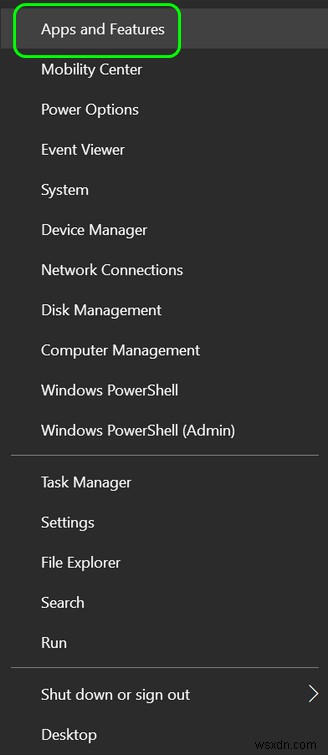
- Nhấp chuột phải vào Windows và mở Apps & Features (Ứng dụng và Tính năng).
- Bây giờ mở rộng ứng dụng bảo mật (ví dụ: ESET) và nhấp vào Uninstall (Gỡ cài đặt).
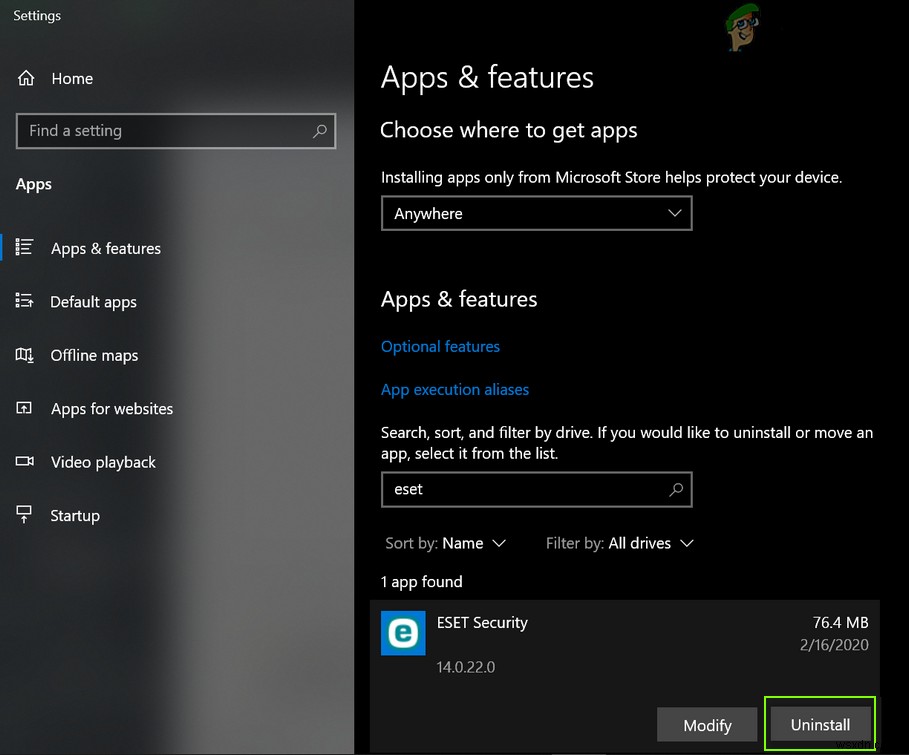
- Sau đó xác nhận để gỡ cài đặt ứng dụng bảo mật và sau đó khởi động lại hệ thống của bạn.
- Sau khi khởi động lại, kiểm tra xem vấn đề sec_error_reused_issuer đã được giải quyết chưa.
Thử mạng khác
Vấn đề sec_error_reused_issuer có thể là kết quả của sự cố tạm thời với bộ định tuyến hoặc mạng hiện tại. Trong trường hợp đó, thử mạng khác có thể cho phép người dùng truy cập các trang web gây sự cố.
- Trước hết, ngắt kết nối hệ thống gây sự cố khỏi mạng hiện tại đang sử dụng (dù là ethernet hay Wi-Fi).
- Bây giờ kết nối với mạng khác (như hotspot của điện thoại di động) và kiểm tra xem lỗi bảo mật đã được xóa chưa.
- Nếu không, hãy kiểm tra xem trình duyệt di động có thể truy cập trang web gây sự cố mà không gặp sự cố hay không.
Nếu sự cố được giải quyết với mạng khác, hãy đảm bảo cơ chế bảo vệ ngập của bộ định tuyến (bảo vệ ngập ping LAN hoặc Security > Attack Checks > Block UDP Flood) không kích hoạt sự cố. Nếu điều đó không hiệu quả, hãy kiểm tra xem việc đặt lại bộ định tuyến về cài đặt mặc định gốc có giải quyết được vấn đề hay không.
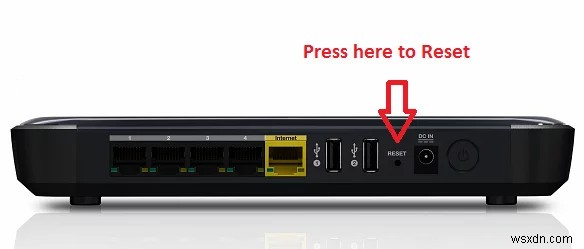
Nếu vẫn không hiệu quả, hãy kiểm tra xem việc thay đổi ràng buộc thiết bị trong cài đặt bộ định tuyến sau có giải quyết được vấn đề hay không:
Security>> Address Filter>> IP Mac Bindings
Nếu sự cố xảy ra sau khi nâng cấp firmware bộ định tuyến, hãy kiểm tra xem việc hạ cấp firmware bộ định tuyến có giải quyết được vấn đề hay không.
Gợi ý cho các vấn đề liên quan đến máy chủ:
Cho đến nay, chúng tôi đã cố gắng giải quyết vấn đề từ góc độ của người dùng nhưng đối với các vấn đề liên quan đến máy chủ, bạn có thể thử các gợi sau đây được báo cáo bởi người dùng để giải quyết vấn đề vì thực tế không thể bao quát tất cả các kịch bản trên máy chủ gây ra sự cố.
- Kiểm tra xem việc thay đổi địa chỉ IP của máy chủ gây sự cố có xóa bỏ sự cố hay không.
- Nếu bạn đang sử dụng ứng dụng GitLab runner, hãy kiểm tra xem việc hạ cấp phiên bản của nó có giải quyết được vấn đề hay không.
- Nếu sự cố xảy ra khi thiết lập SSL trong Cloudflare, hãy đảm bảo Domain Locking (Khóa miền) của trang web gây sự cố không gây ra vấn đề.
- Nếu bất kỳ máy chủ nào của bạn đang sử dụng iDRAC (Integrated Dell Remote Access Controller), hãy kiểm tra xem việc cập nhật hoặc hạ cấp firmware của nó có giải quyết được vấn đề hay không.
- Nếu bạn đang sử dụng bảo vệ Sophos, hãy kiểm tra xem việc cài đặt MR4 có xóa bỏ lỗi hay không.
- Nếu bạn không thể đăng nhập vào máy chủ, hãy kiểm tra xem bạn có thể đăng nhập vào máy chủ bằng cách sử dụng SSH hay không. Nếu thành công, hãy kiểm tra xem việc thay đổi giao thức từ HTTPS sang HTTP có giải quyết được vấn đề hay không.
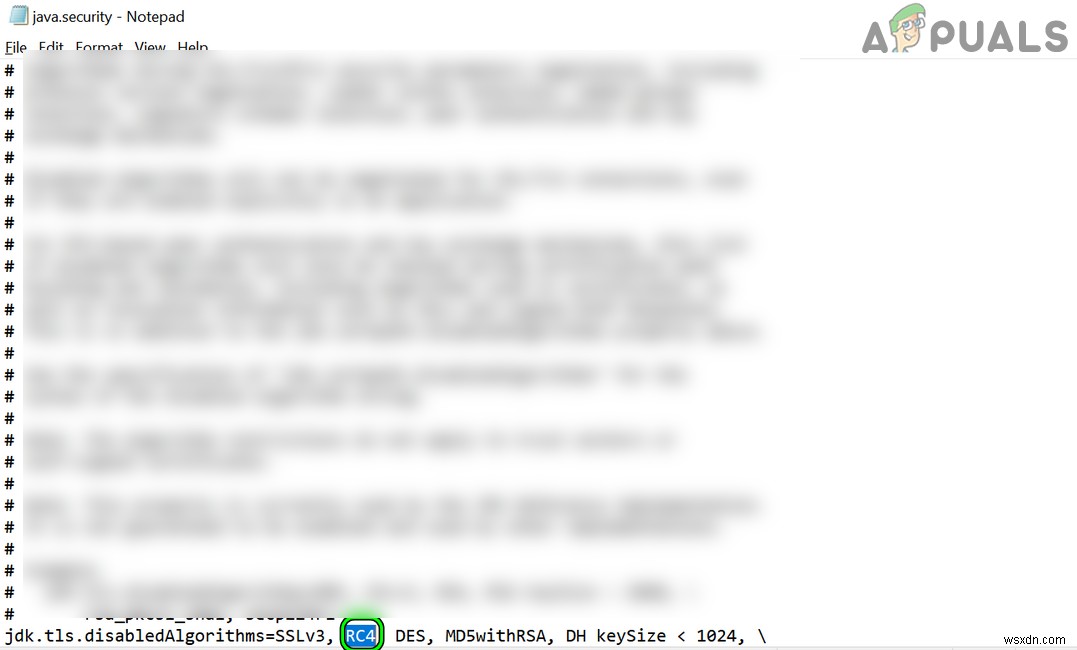
- Nếu máy chủ gây sự cố đang sử dụng cơ sở hạ tầng lỗi thời, hãy kiểm tra xem việc sử dụng phiên bản Java cũ hơn có giải quyết được vấn đề hay không. Nếu máy chủ của bạn sử dụng iDRAC, hãy kiểm tra xem việc xóa RC4 (hoặc SSL3) trong dòng
tls.disabledAlgorithms=SSLv3, RC4, DES, MD5withRSA, DH keySize < 1024,
từ file sau có giải quyết được vấn đề hay không:
C:\Program Files\Java\jdk-15.0.1\conf\security\java.security
- Kiểm tra xem việc đổi tên máy chủ gây sự cố có xóa bỏ vấn đề hay không.
- Cuối cùng, hãy kiểm tra xem việc thêm lại chứng chỉ (bạn có thể lấy từ Let's Encrypt) vào máy chủ có giải quyết được vấn đề hay không. Bạn có thể phải sử dụng SSH, racadm, v.v. để thêm chứng chỉ nếu GUI không thể truy cập. Trong trường hợp của CA công cộng, bạn có thể phải ký lại chứng chỉ với số serial khác. Trong trường hợp sử dụng chứng chỉ tự ký, hãy đảm bảo ngày gia hạn của nó nhỏ hơn 398 ngày.