
Microsoft Office là bộ ứng dụng phổ biến nhất bao gồm trình soạn thảo văn bản, bảng tính và phần mềm trình bày kết hợp. Đây là một trong những ứng dụng đầu tiên phổ biến và giúp người dùng chuyển đổi từ tài liệu thủ công sang số hóa. Tuy nhiên, Check Point Research (CPR) - một công ty an ninh mạng - gần đây đã phát hiện một lỗi bị nghi ngờ đã ẩn nấp nhiều năm.
Lỗ hổng này đã được báo cáo cho Microsoft ngay lập tức và một bản cập nhật được phát hành ngay sau đó để vá lỗ hổng này. Bản cập nhật này đã được triển khai cho tất cả người dùng Microsoft với hiệu lực ngay lập tức, khiến MS Word, MS Excel, MS Powerpoint và MS Outlook an toàn để sử dụng. Lỗ hổng hoặc sai lầm này như báo cáo CPR gọi đó là một rủi ro được tìm thấy trong legacy code (mã kế thừa) của Định Dạng File Excel95. Định dạng này đã cũ, có nghĩa là lỗ hổng bảo mật đã tồn tại rất lâu. Những lỗi phân tích cú pháp (parsing mistakes) phải chịu trách nhiệm vì chúng có thể đã cho phép những người có ý định xấu xâm nhập hệ thống có cài đặt Microsoft Office.
Báo cáo CPR thêm rằng lỗ hổng này (đã được vá bằng bản cập nhật) có thể được khai thác để thực thi mã targets thông qua các ứng dụng và file MS Office như Outlook (.EML), Word (.DOCX), và Excel (.EXE) trong số những cái khác. Các lỗ hổng ảnh hưởng đến toàn bộ hệ sinh thái Microsoft Office cũ và mới như được xác nhận bởi Yaniv Balmas, Trưởng Nghiên Cứu An Ninh Mạng tại Check Point Software. Ông cũng giải thích về legacy code đóng vai trò như một điểm yếu trong chuỗi bảo mật của Microsoft Office.
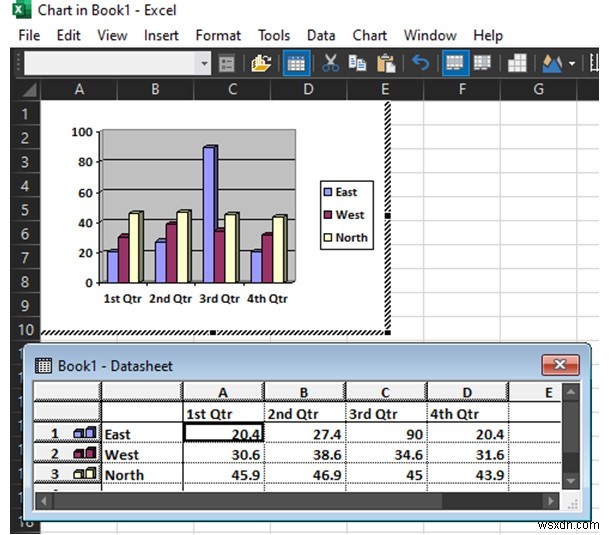
Lỗ hổng này được phát hiện trong Microsoft Office khi CPR đang thử test Microsoft Graph, một module MS Office cho phép người dùng thiết kế biểu đồ. Quy trình được sử dụng trên MS Graph bởi CPR được gọi là Fuzzing (Fuzzing), đây là một kỹ thuật kiểm tra phần mềm tự động xác định lỗi phần mềm trong bất kỳ ứng dụng nào. Ý tưởng đằng sau fuzzing đơn giản: người kiểm tra chỉ cần nhập dữ liệu không hợp lệ và kiểm tra ứng dụng phản ứng như thế nào với dữ liệu này và ghi lại các lỗi mã hóa và lỗ hổng bảo mật.
Lỗ hổng được tìm thấy trên định dạng file Excel 95, đây là định dạng cũ và không còn được sử dụng hiện nay nhưng vì nó được hỗ trợ bởi tất cả ứng dụng trong MS Office, nó làm cho tất cả các ứng dụng còn lại dễ bị tấn công bởi hacker. CPR chỉ tìm thấy 4 lỗ hổng cho đến nay đã được báo cáo cho Microsoft và đang tiếp tục tìm kiếm các lỗ hổng khác trong Microsoft Office.
Microsoft đã phản hồi nhanh chóng với báo cáo được nhấn mạnh bởi CPR và các bản vá cho lỗ hổng này đã được phát hành bằng cách triển khai các bản cập nhật CVE-2021-31174, CVE-2021-31178, CVE-2021-31179, và CVE-2021-31939. Nếu bạn muốn cập nhật PC của mình, hãy làm theo các bước sau:
Bước 1: Nhấn Windows + I để mở cửa sổ Settings.
Bước 2: Nhấp vào Update & Settings (Cập Nhật & Cài Đặt).
Bước 3: Nhấp vào Check For Updates (Kiểm Tra Cập Nhật) và nếu các bản cập nhật đã được triển khai cho khu vực của bạn, chúng sẽ tự động cài đặt.