
WordPress giúp bất kỳ ai có trang web nhanh chóng, nhưng nhiều thông tin trực tuyến nói về bao nhiêu vấn đề bảo mật nó có.
WordPress có vấn đề bảo mật? Có
Chúng có không thể vượt qua? Không
Nên ngăn cản bạn xây web bằng WordPress? Chắc chắn không
Ước tính bảo thủ cho thấy khoảng 2 tỷ trang web, WordPress chạy gần 45% trong số đó. Chính vì quá phổ biến, WordPress thành mục tiêu tấn công nhiều. Hệ quả trực tiếp, WordPress đã phát triển thành hệ thống rất an toàn. Thực tế, nhiều vấn đề bảo mật WordPress đã giải quyết vẫn còn tồn tại trên CMS khác.
Trong bài này, chúng tôi sẽ giải thích vấn đề bảo mật WordPress bạn cần chú ý, và quan trọng hơn, cách bảo vệ trang web khỏi chúng.
TL;DR: Bảo vệ trang web khỏi lo ngại bảo mật WordPress với MalCare. MalCare là plugin bảo mật all-in-one, kết hợp trình quét mã độc, dọn dẹp tự động, và tường lửa tại một nơi. Ngoài ra, bạn có thể cập nhật an toàn và ngăn hacker khai thác lỗ hổng. Nếu tìm giải pháp chuyên gia cho vấn đề bảo mật WordPress, bạn đã tìm thấy MalCare.
WordPress có vấn đề bảo mật không?
Có, WordPress có vấn đề bảo mật, nhưng không còn khó xử lý. Bạn không cần kinh nghiệm dev hay thao tác code WordPress để chống lại mối đe dọa. Làm theo các sửa chữa đơn giản trong bài này, bạn sẽ có trang web WordPress mạnh mẽ, an toàn.
16 Vấn đề bảo mật WordPress phổ biến ảnh hưởng đến trang web
WordPress có nhiều vấn đề bảo mật, nhưng tin tốt là tất cả đều dễ giải quyết. Không ai muốn mất thời gian quản lý bảo mật thay vì phát triển web hay tăng doanh thu.
Ngoài lỗ hổng WordPress và mật khẩu bị xâm phạm, mã độc và tấn công cũng là vấn đề bảo mật. Mặc dù mã độc và tấn công WordPress đôi khi dùng thay thế cho nhau, chúng khác nhau. Mã độc là mã độc hại hacker chèn vào web; tấn công là cơ chế họ dùng để chèn mã độc. Danh sách dưới bao quát cả 4 loại vấn đề bảo mật WordPress.
Dưới đây là danh sách 16 vấn đề bảo mật WordPress phổ biến bạn cần biết:
- Plugin và theme lỗi thời (Out of date plugins and themes)
- Mật khẩu yếu (Weak passwords)
- Mã độc trên trang web WordPress
- Mã độc SEO spam
- Lừa đảo trực tuyến (Phishing scams)
- Chuyển hướng độc hại (Malicious redirects)
- Mật khẩu tái sử dụng (Reused passwords)
- Phần mềm nulled (Nulled software)
- Backdoor trên trang web WordPress
- Mã độc wp-vcd.php
- Tấn công brute force
- SQL injection
- Tấn công Cross-site scripting (XSS)
- Trang web dùng HTTP không phải HTTPS
- Email spam gửi từ WordPress
- Tài khoản người dùng ngủ quên (Dormant user accounts)
1. Plugin và theme lỗi thời
Plugin và theme WordPress đều được xây dựng bằng code, và như đã giải thích, dev đôi khi mắc lỗi trong code. Lỗi đó gây hở bảo mật, gọi là lỗ hổng (vulnerabilities).
Chuyên gia bảo mật tìm lỗ hổng trong phần mềm phổ biến để làm Internet an toàn hơn. Khi phát hiện lỗ hổng, họ báo cho dev để sửa. Dev có trách nhiệm sẽ phát hành bản vá bảo mật qua cập nhật, giải quyết lỗ hổng. Sau thời gian đủ dài, chuyên gia sẽ công bố phát hiện.

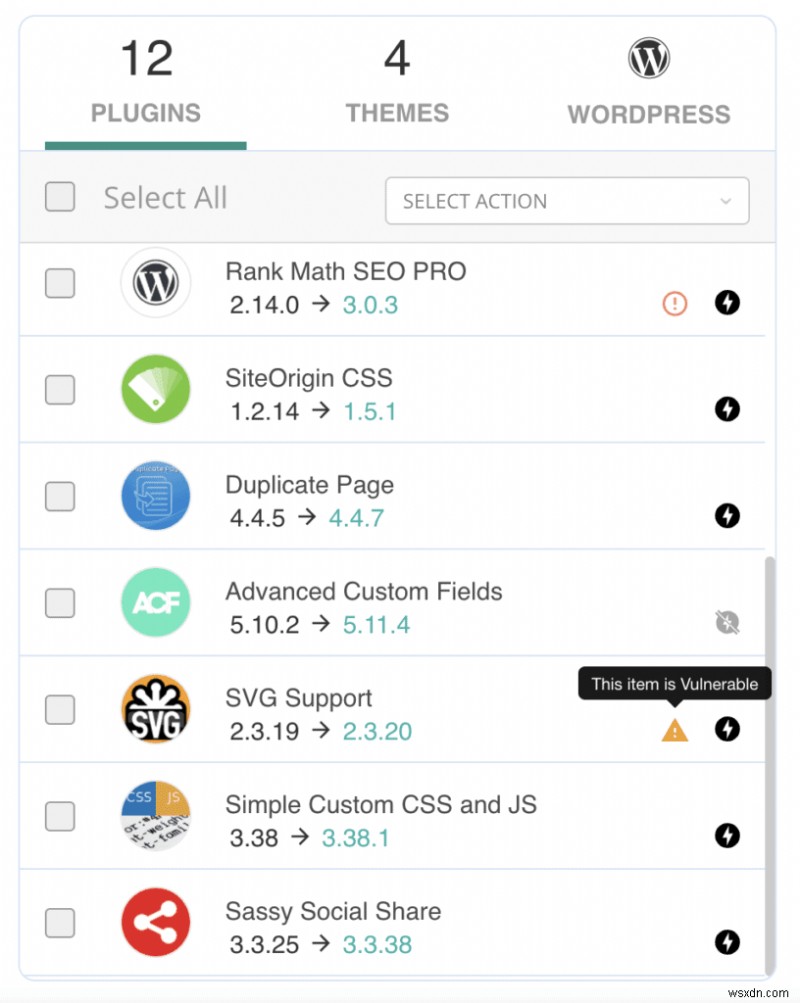
Lý tưởng là đến lúc đó, plugin/theme đã được cập nhật. Tuy nhiên, thường không phải vậy. Và hacker biết và tận dụng xu hướng này để tấn công, khai thác lỗ hổng.
Cập nhật đôi khi làm hỏng web, trừ khi làm cẩn thận. Dùng BlogVault quản lý cập nhật: web được backup trước khi cập nhật, bạn kiểm tra mọi thứ hoạt động hoàn hảo trên staging trước khi đẩy lên live.
Sửa chữa: Quản lý cập nhật kịp thời trên trang web.
2. Mật khẩu yếu
Hacker dùng chương trình gọi là bot tấn công trang đăng nhập, thử hàng trăm tổ hợp username/mật khẩu/phút, dùng từ điển và mật khẩu phổ biến để đột nhập. Khi thành công, hacker có quyền truy cập mở cửa.
Ngược lại, mật khẩu mạnh khó nhớ, nên admin chọn mật khẩu dễ nhớ: tên thú cưng, ngày sinh, hoặc biến thể của 'password'.

Tuy nhiên, điều này làm bảo mật web dễ bị tấn công. Thông tin này hợp pháp có sẵn online qua mạng xã hội, phi pháp qua data breach hoặc dark web. Cách tốt nhất: mật khẩu mạnh, duy nhất để bảo vệ tài khoản và do đó trang web.
Lưu ý: Cần đặt mật khẩu mạnh cho tất cả tài khoản web: tài khoản user, hosting. Admin ít khi đổi thông tin SFTP và database, nhưng nếu đã đổi, hãy đặt mật khẩu mạnh cho chúng.
Ngoài ra, bạn có thể giới hạn lần đăng nhập
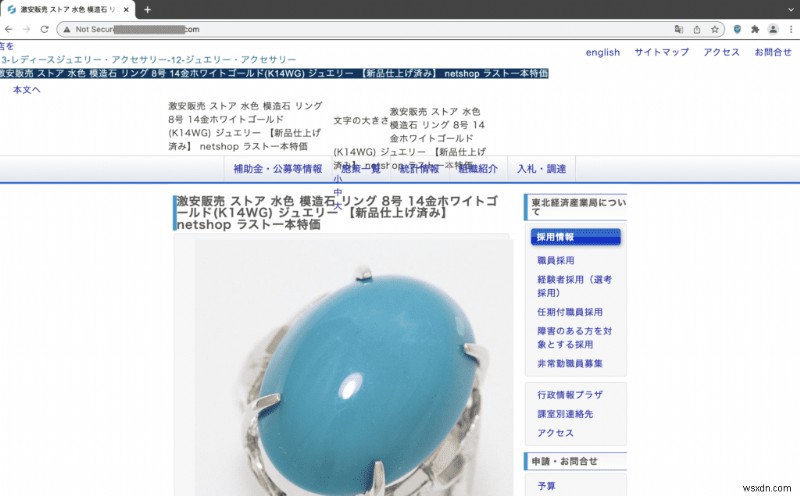
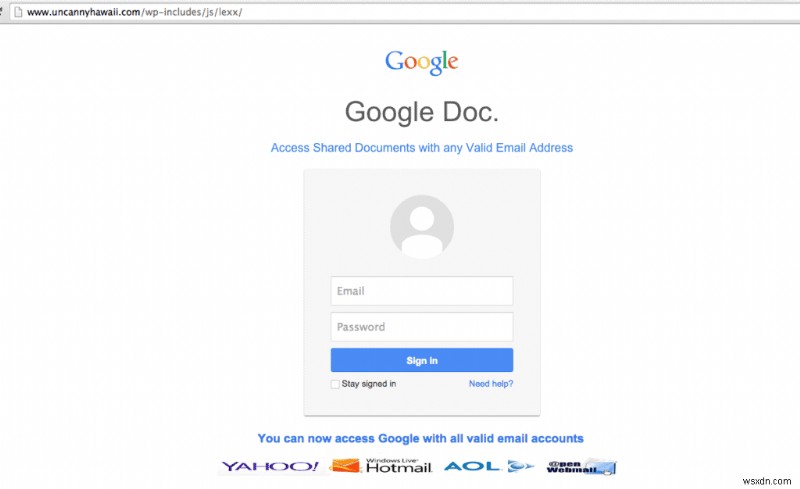
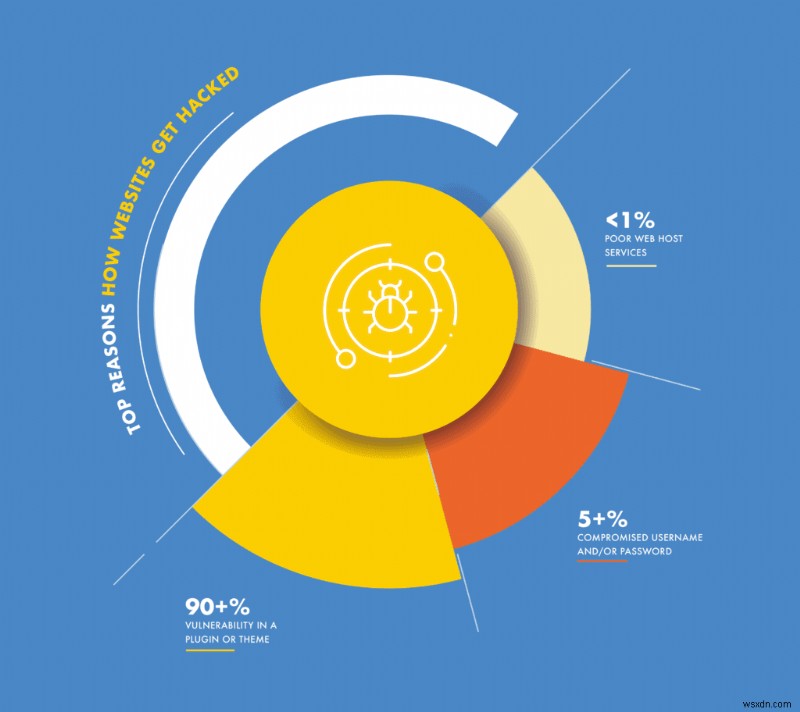
Sửa chữa: Buộc mật khẩu mạnh và giới hạn lần đăng nhập để chặn bot. Mã độc (Malware) là thuật ngữ chung chỉ mã cho phép hoạt động trái phép trên web. Ở các mục sau, chúng tôi xem xét trường hợp cụ thể như backdoor và phishing. Khi nói về giải quyết vấn đề bảo mật WordPress, mục tiêu là chặn mã độc. Tuy nhiên, như đã nói, không hệ thống nào 100% chống đỡ được. Bạn làm mọi thứ đúng, hacker khôn khéo vẫn tìm cách mới xâm nhập. Hiếm, nhưng xảy ra. Vậy làm sao xử lý mã độc nếu đã có trên web? Trước hết, cần xác nhận mã độc thực sự có trên web. Mã độc có thể ẩn trong file, thư mục, database. Chúng tôi thấy file mã độc ngụy trang thành file core WordPress, file hình ảnh, thậm chí hiển thị như plugin. Cách duy nhất chắc chắn biết web bị nhiễm hay không là quét sâu (deep-scan) hàng ngày. Cần cài MalCare. MalCare dùng thuật toán tinh vi phát hiện mã độc. Trình quét khác dùng kỹ thuật một phần hiệu quả như so sánh file và so khớp chữ ký. MalCare dùng 100+ tín hiệu kiểm tra hành vi code, gắn cờ mã độc nếu ý định độc hại. Hai lợi thế lớn: (1) không false positive — code tùy chỉnh bị gắn cờ nhầm; (2) phát hiện đúng ngay cả biến thể mới nhất của mã độc. MalCare chính xác 95%+ khi quét mã độc, và hoàn toàn miễn phí. Nếu kết quả quét cho thấy web bị hack, lúc đó mới cần nâng cấp để dọn dẹp. Với MalCare, tính năng auto-clean sẽ phẫu thuật loại bỏ mã độc khỏi WordPress, để web sạch sẽ lại. Sửa chữa: Quét và dọn dẹp trang web với MalCare. SEO spam là mã độc đặc biệt tồi tệ, hacker dùng để chuyển traffic từ web bạn đến web xấu/spam của chúng. Chúng làm bằng cách chiếm kết quả tìm kiếm Google, chèn code vào trang hiện có, hoặc chuyển hướng traffic. Đôi khi làm tất cả. Luôn là tin xấu. Có vài biến thể phổ biến: Japanese keyword hack và pharma hack. Cả hai nổi tiếng vì triệu chứng cụ thể: ký tự tiếng Nhật hoặc từ khóa dược phẩm trong kết quả tìm kiếm. Tất cả loại SEO spam malware rất khó xóa thủ công vì có thể tạo hàng trăm nghìn trang spam mới, không thể xóa dễ dàng. Chúng còn chèn mã độc vào file/thư mục core quan trọng như .htaccess, có thể làm hỏng web nếu không dọn đúng. Web bị loại malware này thường bị gắn cờ trên Google Search Console, rơi vào Google blacklist, và host suspend tài khoản. Vì vậy, chìa khóa xử lý hack này là giao cho chuyên gia — plugin bảo mật WordPress MalCare. MalCare không chỉ loại bỏ malware, còn bảo vệ web bằng tường lửa nâng cao. Sửa chữa: Loại bỏ mã độc SEO spam với MalCare. Phishing malware là lừa đảo 2 bước lừa user cung cấp thông tin mật bằng cách giả danh thương hiệu uy tín. Bước 1: Gửi email chính thức đến user không ngờ, thường có cảnh báo khủng khiếp nếu không cập nhật mật khẩu ngay. Ví dụ, email phishing giả danh khách hàng hosting, nói web bị đe dọa gỡ bỏ. Bước 2: Xảy ra trên trang web. Email phishing thường có link dẫn user đến trang web giả, yêu cầu nhập thông tin. Trang web rõ ràng giả mạo, đây là cách nhiều người bị xâm phạm tài khoản. Trên WordPress, phishing có 2 dạng, tùy phần nào của lừa đảo đang xảy ra. Trường hợp 1: admin WordPress nhận email phishing về cập nhật database cho web, bị lừa nhập thông tin đăng nhập. Trường hợp 2: Hacker dùng web của bạn cho trang giả. Admin thường thấy logo ngân hàng, thương mại điện tử trên web mình, dù không lý do gì. Dùng để lừa người khác. Google xử phạt phishing rất nhanh, đặc biệt web chứa trang này. Web bạn bị blacklist, gắn nhãn "phishing website detected", tồi tệ cho niềm tin và thương hiệu. Dù bạn vô tội, web thành host cho lừa đảo. Bắt buộc loại bỏ malware này ngay và kiểm soát thiệt hại. Sửa chữa: Loại bỏ mã độc phishing khỏi web với MalCare, và khuyên user không bấm link trong email. Một trong những hack WordPress tồi tệ nhất là hack chuyển hướng độc hại. Rất khó chịu khi truy cập web, chỉ bị "hút" đến web spam/scam bán hàng hóa dịch vụ đáng ngờ. Thường admin WordPress không thể đăng nhập vì malware chuyển hướng. Nhiều biến thể malware này, nó lây lan hoàn toàn file và database. Chúng tôi thấy hack chuyển hướng trong mọi bài viết của web có 500+ bài. Ác mộng, admin hiểu việc bực mình. Cách duy nhất loại bỏ malware chuyển hướng là dùng plugin bảo mật. Thực tế, bạn có thể cần giúp cài plugin, vì không đăng nhập được web. Đó là lúc team hỗ trợ MalCare giúp đỡ. Họ hướng dẫn cài đặt, và nếu cần dọn dẹp web cho bạn. Sửa chữa: Loại bỏ malware chuyển hướng hack với MalCare. Mật khẩu tái sử dụng có thể là mật khẩu mạnh, như phần trước, nhưng không nhất thiết duy nhất. Ví dụ: tài khoản mạng xã hội và web dùng cùng chuỗi ký tự. Bạn quen gõ nó, nghĩ không đoán được nên tốt. Bạn đúng một nửa. Mật khẩu tốt, nhưng chỉ cho một tài khoản. Quy tắc: không bao giờ tái sử dụng mật khẩu trên các tài khoản. Lý do: đe dọa tiềm ẩn của data breach. GoDaddy bị breach tháng 9/2021, phát hiện tháng 11/2021. Lúc đó, 1,2 triệu user đã bị xâm phạm database và SFTP credentials. Nếu user đó dùng mật khẩu đó cho tài khoản khác (như ngân hàng), thông tin đó đã trong tay hacker. Đột nhập tài khoản khác dễ dàng hơn nhiều. Chúng ta tin tưởng dịch vụ/web bảo vệ dữ liệu, nhưng không hệ thống nào hoàn hảo. Sự cố có thể xảy ra. Mục tiêu: hạn chế thiệt hại tối đa. Tạo mật khẩu mạnh, duy nhất cho mỗi tài khoản giúp làm được điều đó. Sửa chữa: Đặt mật khẩu duy nhất và dùng password manager để nhớ chúng. Plugin/theme nulled là bản premium bị crack license, có sẵn miễn phí online. Bỏ qua khía cạnh đạo đức (cắp của dev), nulled software là rủi ro bảo mật WordPress khổng lồ. Hầu hết theme/plugin nulled nhồi nhét malware. Hacker dựa vào ham rẻ của người dùng, chờ họ cài. Web nhận "tận răng" liều malware, web bị hack. Đó là lý do duy nhất ai đó crack phần mềm premium. Robin Hood không tham gia hệ sinh thái WordPress. Ngay cả khi nulled không có malware (hiếm) — bạn không thể cập nhật chúng. Vì không phải bản chính thức, không nhận hỗ trợ từ dev. Nếu lỗ hổng được phát hiện và dev phát hành bản vá, nulled cũng lỗi thời với lỗ hổng, ngoài ra còn cài sẵn malware. Sửa chữa: Tránh plugin/theme nulled như tránh dịch hạch. Backdoor, như tên gọi, là cách truy cập thay thế và trái phép vào code web. Cùng với malware, hacker chèn code backdoor, để nếu malware bị phát hiện và xóa, họ vẫn truy cập lại qua backdoor. Backdoor là lý do chính chúng tôi không khuyến nghị dọn dẹp malware thủ công. Bạn có thể tìm và xóa script malware, nhưng backdoor có thể ẩn rất khéo, gần như vô hình. Cách duy nhất xóa backdoor là dùng plugin bảo mật WordPress, như MalCare. MalCare xóa backdoor và malware nhanh chóng, dễ dàng với tính năng auto-clean. Sửa chữa: Dùng plugin bảo mật để xóa backdoor. Mã độc wp-vcd.php gây popup spam trên web WordPress chuyển user đến web khác. Mục đích giống SEO spam hack và malicious redirect, nhưng cơ chế khác. Có biến thể như wp-tmp.php, wp-feed.php. wp-vcd.php lây lan web bằng code thực thi mỗi lần web load. Là một trong những hack khó chịu nhất, vì ngay sau khi xóa, nó似乎 quay lại ngay; đôi khi tức thì. Nếu bao giờ có malware giống virus tái phát không thể loại, wp-vcd.php là nó. wp-vcd.php lây lan chủ yếu qua plugin/theme nulled. Wordfence gọi nó: "malware bạn tự cài trên web mình"; chúng tôi nghĩ hơi khắc nghiệt, nhưng nó nhấn mạnh nguy hiểm của nulled software. Sửa chữa: Loại bỏ mã độc wp-vcd.php khỏi web ngay lập tức với MalCare. Hacker dùng bot ném username/mật khẩu vào trang đăng nhập để truy nhập. Phương pháp gọi là brute force attack, có thể thành công nếu mật khẩu yếu hoặc trùng với data breach. Brute force attack không chỉ tệ cho bảo mật, còn tiêu tốn tài nguyên máy chủ. Mỗi lần load trang đăng nhập tốn tài nguyên. Thông thường dung lượng disk không đáng kể, không ảnh hưởng hiệu suất. Nhưng bot brute force đập trang đăng nhập vài trăm — thậm chí nghìn — lần/phút. Nếu web trên shared hosting, sẽ có hậu quả rõ rệt. Cách chống brute force: có bảo vệ bot cho web, và giới hạn đăng nhập sai. MalCare có bảo vệ bot tích hợp sẵn. Bạn cũng có thể bật CAPTCHA trên trang đăng nhập. Có lời khuyên ẩn trang đăng nhập bằng cách đổi URL mặc định, nhưng đừng làm vậy. Rất khó khôi phục nếu URL đó mất, bạn sẽ bị khóa ngoài web cùng hacker. Sửa chữa: Giới hạn lần đăng nhập và có bảo vệ bot cho trang web. Tất cả web WordPress có database lưu thông tin quan trọng: user, mật khẩu hash, bài viết, trang, comment... lưu trong bảng, chỉnh sửa/truy xuất thường xuyên bởi file web. Database hiếm khi truy cập trực tiếp, được kiểm soát bởi file web cho bảo mật. SQL injection là tấn công đặc biệt nguy hiểm, vì hacker tương tác trực tiếp database. Chúng dùng form trên web chèn truy vấn SQL, cho phép thao tác hoặc đọc database. SQL là ngôn ngữ lập trình thay đổi database: thêm, xóa, sửa, truy xuất dữ liệu. Đó là lý do SQL injection nguy hiểm. Giải pháp: cập nhật plugin/theme, vì lỗ hổng như unsanitized input dẫn đến SQL injection thành công. Thêm tường lửa tốt chặn kẻ xấu. Sửa chữa: Cập nhật mọi thứ, và cài tường lửa. Cross-site scripting (XSS) tương tự SQL injection: hacker chèn code vào web. Khác biệt: code nhắm đến người truy cập tiếp theo thay vì database web. Trong tấn công XSS, malware được thêm vào web. Khách truy cập, trình duyệt nghĩ malware là phần của web, và khách bị tấn công. Thường XSS dùng để cắp dữ liệu khách không ngờ. Cách bảo vệ khách: đảm bảo lỗ hổng XSS không tồn tại trên web. Cách đơn giản: cập nhật toàn bộ web. Có thể nâng cao bảo mật bằng cài plugin tường lửa WordPress. Sửa chữa: Cài tường lửa WordPress, và cập nhật mọi thứ trên web. Bạn có thể thấy nhiều web có ổ khóa xanh gần thanh URL. Đây là huy hiệu tin cậy cho khách: web dùng SSL. SSL là giao thức bảo mật mã hóa traffic hai chiều từ/đến web. Ví dụ tốt: cuộc gọi điện thoại. Dữ liệu giữa hai người trên đường dây dành riêng cho họ. Nhưng nếu người thứ 3 cắm đầu dây, họ hiểu dữ liệu => không còn riêng tư. Nếu hai người dùng mã chỉ họ giải mã, dù người thứ 3 nghe trộm bao nhiêu, ý nghĩa thật bị ẩn. Đây là cách SSL hoạt động cho web. Nó mã hóa dữ liệu gửi/nhận từ web, nên thông tin nhạy cảm không bị đọc bởi bên thứ 3 và dùng trái phép. Internet tổng thể đang chuyển về bảo mật và riêng tư dữ liệu gần đây, SSL nổi lên là cách cơ bản đạt mục đích. Google mạnh mẽ ủng hộ web bật SSL, thậm chí phạt web không SSL trên kết quả tìm kiếm. Sửa chữa: Cài chứng chỉ SSL cho trang web. Email là trụ cột marketing số, cách tương tác với khách. Mọi người càng tinh tế về email muốn nhận, nên niềm tin nền tảng tồn tại. Với bản chất nhạy cảm của niềm tin, thật tệ khi hacker chèn malware vào web và gửi spam cho khách. Và đó chính xác là việc malware làm. Nó chiếm dụng function core wp_mail() để gửi spam. Malware thường gây Google blacklist và host suspend, nhưng trường hợp spam email, host cũng blacklist dịch vụ email, bạn thấy đống lỗi khác. Thực tế, nếu spammer thêm email vào web, bạn nguy hiểm bị blacklist email hoàn toàn. Sửa chữa: Dọn dẹp malware spam email khỏi web, và dùng công cụ email marketing thay thế. User trên web thay đổi liên tục. Nếu bạn chạy blog nhiều tác giả/biên tập, cơ hội writer mới được thêm thường xuyên, writer cũ rời đi. Vấn đề cốt lõi: tài khoản cũ không xóa kịp thời trở thành vấn đề bảo mật theo thời gian. Vì tài khoản tồn tại nhưng mật khẩu không cập nhật thường xuyên, chúng dễ bị tấn công. Tài khoản ngủ quên chịu cùng nguy hiểm mật khẩu bị xâm phạm, xóa tài khoản không dùng chủ động là việc dọn dẹp cần thiết. Thêm vào đó, quan trọng biết ai đang làm gì trên web. Hành động user bất thường/bất ngờ là tín hiệu sớm tài khoản bị hack. Sửa chữa: Xóa tài khoản user không hoạt động và dùng activity log. Vấn đề bảo mật WordPress liên tục tiến hóa, khó theo kịp ngoài công việc khác chạy web. Vì vậy, đây là vài thực hành bảo mật tốt giúp bảo vệ web khỏi malware/hacker, không tốn thêm công sức. Bạn cũng có thể cứng hóa (harden) WordPress, và tự học cách bảo mật WordPress hoạt động. Có hai điểm yếu trong bảo mật web WordPress: lỗ hổng (vulnerabilities) và mật khẩu (passwords). 90%+ malware chèn qua lỗ hổng, 5%+ do mật khẩu yếu/bị xâm phạm, <1% do nguyên nhân khác như dịch vụ host kém. Mặc dù WordPress core an toàn, web được xây bằng nhiều thứ hơn core. Chúng ta dùng plugin/theme mở rộng chức năng, thêm tính năng, thiết kế đẹp, tương tác khách. Tất cả đạt được bằng plugin/theme. Plugin/theme, như WordPress, được xây bằng code. Khi dev viết code, có thể mắc lỗi tạo ra khe hở. Khe hở trong code có thể bị hacker khai thác để thực hiện hành động không dự định của dev. Ví dụ: web cho user upload ảnh (avatar), upload nên chỉ cho file ảnh. Nhưng nếu dev không đặt ràng buộc, hacker có thể upload file PHP đầy malware. Khi upload lên web, hacker thực thi file và malware lan rộng. Những khe hở này là lỗ hổng. Có loại khác, nhưng đây là chính làm hại web WordPress. Nếu hacker có thông tin đăng nhập tài khoản, họ không cần hack web. Đó là lý do mật khẩu mạnh quan trọng. Có 2 cách chính mật khẩu trở thành điểm yếu trong chuỗi bảo mật WordPress. Thứ nhất: dùng mật khẩu dễ nhớ => dễ cho hacker/bot đoán. Thứ hai: tái sử dụng mật khẩu trên nhiều web/dịch vụ. Data breach quá phổ biến. Ví dụ: user cùng mật khẩu cho 2 tài khoản: web thương mại điện tử và Twitter. Nếu web TMĐT bị breach, dữ liệu user bị đánh cắp, tài khoản Twitter giờ bị xâm phạm. Hacker đăng nhập và gây hỗn loạn. Cả lỗ hổng và mật khẩu bị xâm phạm là rủi ro bảo mật WordPress bạn có thể xử lý dễ dàng, với công cụ đúng và lời khuyên đúng. May mắn, cả hai đều có ở đây. Vấn đề bảo mật WordPress có thể đe dọa admin thiếu kinh nghiệm, nhưng không nghĩa là không có giải pháp. Vấn đề bảo mật có thể giải quyết dễ dàng, bằng cách lắng nghe lời khuyên chuyên gia. Chúng tôi, tại MalCare, tin bảo mật WordPress nên là việc "hands-off", để bạn tự do làm việc khác với tâm an. Hy vọng bài viết giúp xua tan nỗi lo. Nếu có gì chưa giải quyết, hãy cho biết. Chúng tôi rất乐意 lắng nghe. WordPress có vấn đề bảo mật? WordPress là hệ thống an toàn, nhưng như hệ thống khác, không hoàn hảo. Plugin/theme thêm chức năng và phức tạp, nhưng cũng mang rủi ro bảo mật. Tuy nhiên, có cách giảm thiểu thành công, bảo vệ web WordPress khỏi hacker. WordPress dễ bị hack? WordPress không dễ bị hack, tuy nhiên một số plugin/theme có thể không an toàn. Cài plugin bảo mật có tường lửa tích hợp, như MalCare sẽ làm web WordPress an toàn hơn nhiều. WordPress an toàn cho thương mại điện tử? WordPress an toàn cho TMĐT, nếu web có plugin bảo mật với tường lửa. Plugin sẽ quét hàng ngày cảnh báo malware. MalCare là plugin bảo mật tuyệt vời: không chỉ quét, còn có auto-clean 1-click. MalCare cũng có tường lửa chặn traffic xấu khỏi web TMĐT, ngoài ra bảo vệ web khỏi bot cào dữ liệu. Yêu cầu bảo mật WordPress bắt buộc là gì? Yêu cầu bảo mật WordPress bắt buộc: Các tính năng này giúp bảo vệ web khỏi vấn đề bảo mật WordPress. Plugin WordPress lỗi thời là rủi ro bảo mật cho web? Có, plugin WordPress lỗi thời là rủi ro bảo mật. Cập nhật plugin thường chứa bản vá lỗi code. Lỗi này gọi là lỗ hổng, hacker khai thác để truy cập trái phép. Do đó, cập nhật plugin WordPress sớm nhất là cực kỳ quan trọng. Tương tự cho theme WordPress.
3. Mã độc trên trang web WordPress


4. Mã độc SEO Spam


5. Lừa đảo trực tuyến (Phishing scams)


6. Chuyển hướng độc hại (Malicious Redirects)
7. Mật khẩu tái sử dụng (Reused passwords)
8. Phần mềm Nulled (Nulled software)
9. Backdoor trên trang web WordPress
10. Mã độc wp-vcd.php

11. Tấn công Brute Force

12. SQL Injection
13. Tấn công Cross-site Scripting (XSS)
14. Trang web dùng HTTP không phải HTTPS
15. Email spam gửi từ WordPress

16. Tài khoản người dùng ngủ quên (Dormant user accounts)
Thực hành tốt nhất phòng ngừa lo ngại bảo mật WordPress


Nguyên nhân hàng đầu gây hack trang web WordPress
Lỗ hổng (Vulnerabilities)
Mật khẩu bị xâm phạm (Compromised passwords)
Kết luận
FAQs