
Microsoft vá lỗi bảo mật trong Microsoft Teams có thể cho phép hacker chiếm đoạt tài khoản người dùng.
Để duy trì kinh tế và cứu sống hàng nghìn người, công ty buộc chuyển sang làm việc từ xa. Thách thức lớn nhất: làm thế nào để chuyển đổi an toàn và hiệu quả. Giải quyết vấn đề giao tiếp là then chốt, phần mềm hội nghị video được dùng. Zoom từng là top app nhưng do vấn đề riêng tư và ZoomBombing, đối thủ nổi lên.
Nhưng dường như họ chưa học bài từ lỗi Zoom – đối thủ cũng có lỗ hổng. Lỗ hổng gần đây được công ty bảo mật CyberArk phát hiện cho thấy Microsoft Teams có thể bị hack qua GIF.
Tuy nhiên, lỗ hổng liên quan đã được vá vào ngày 20/4, nhưng không thể bỏ qua việc hacker nhắm mục tiêu và khai thác phần mềm hội nghị video. Khi phần mềm gọi video bị tấn công, hacker truy cập lượng dữ liệu khổng lồ. Do đó công ty cần kiểm tra lỗ hổng và vá định kỳ.
GIF Độc Hai (Malicious GIF) Là Gì?
Lỗ hổng trong Microsoft Teams ảnh hưởng cả bản web và desktop. Kẻ tấn công tận dụng lỗ hổng subdomain trong Microsoft Teams. Nhờ đó, hacker gửi GIF độc hại để thu thập dữ liệu người dùng và cuối cùng chiếm đoạt toàn bộ danh sách tài khoản Teams của tổ chức.
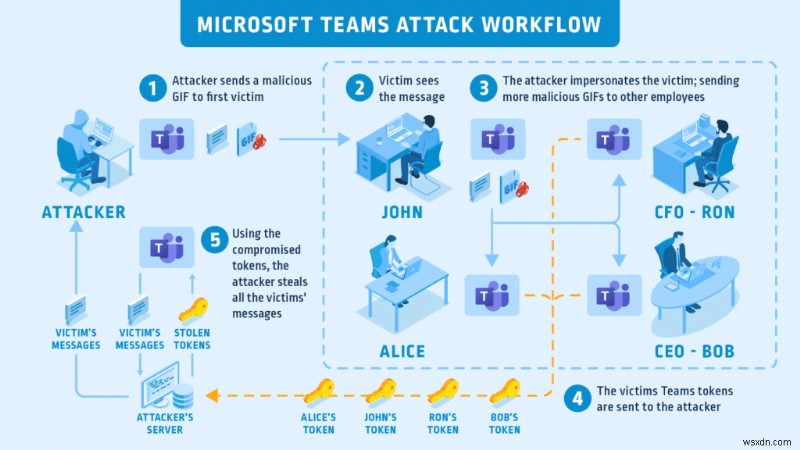
Vấn đề cốt lõi do cách Microsoft xử lý authentication token (mã xác thực) để xem hình ảnh. Token này do server Microsoft tại teams.microsoft.com hoặc địa chỉ subdomain xử lý:
- aadsync-test.teams.microsoft.com
- data-dev.teams.microsoft.com
Nếu kẻ tấn công lừa nạn nhân truy cập subdomain bị chiếm đoạt, token xác thực sẽ chuyển đến server của hacker, cho phép họ đánh cắp dữ liệu nạn nhân.
Hacker Tấn Công Người Dùng Như Thế Nào?
Lừa đảo trực tuyến (Phishing) là cách rõ ràng nhất dẫn người dùng truy cập trang web bị xâm nhập. Nhưng trường hợp này, nhà nghiên cứu CyberArk phát hiện: chỉ cần xem GIF, dữ liệu nạn nhân đã bị rò rỉ. Vì nguồn GIF là subdomain bị xâm nhập và Teams tự động liên hệ để tải hình ảnh.
GIF Donald Duck được CyberArk dùng cho cuộc tấn công
Microsoft Teams Là Gì?
Microsoft Teams là nền tảng giao tiếp và cộng tác hàng đầu. Cho phép gọi video, chat, chia sẻ file... Tích hợp thứ nhất (first-party) với đăng ký Office 365 của công ty.
Đọc Thêm:
Lỗ Hổng Loại "Sâu" (Worm-Like) Nguy Hiểm Như Thế Nào?
Đây là một trong những lỗ hổng đáng sợ nhất vì lan truyền như virus sâu (worm). Không chỉ vậy, chỉ cần xem GIF, dữ liệu đã bị xâm phạm và người dùng không hề hay biết mình bị tấn công.
Tuy không có dấu hiệu ai bị ảnh hưởng, nhưng không có nghĩa là yên tâm. Làm việc từ xa làm chúng ta dễ bị tấn công hơn, hacker không ngừng. Cần chú ý bảo mật dữ liệu.
Ai Có Thể Bị Ảnh Hưởng?
Mọi người dùng Microsoft Teams trên trình duyệt web hoặc desktop đều ở trong nhóm rủi ro.
COVID-19 buộc công ty làm việc từ xa – phải dùng phần mềm này nhưng không thể quên bảo mật.
Lần này may mắn, nhưng không phải lúc nào cũng vậy. Khi chia sẻ thông tin, hãy chắc chắn cổng an toàn và giữ thái độ hoài nghi với mọi thứ. Điều này giúp an toàn.
Phần infographics đã bị loại bỏ theo yêu cầu định dạng.