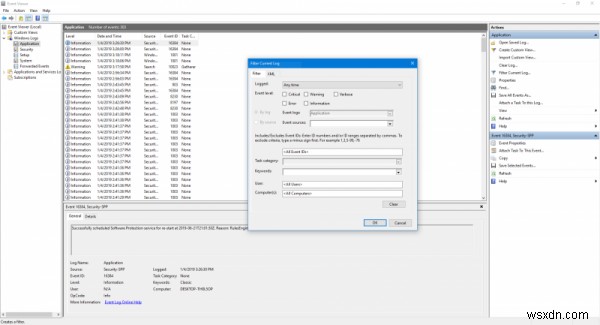
Đối với mọi thứ diễn ra trên máy tính Windows, hệ điều hành coi nó là một Sự kiện nội bộ. Vì vậy, khi bất kỳ quy trình hoặc tác vụ nào sai, người dùng có thể truy tìm điểm ngắt chính xác. Để làm điều này, trước hãy xem một số ID sự kiện Dịch vụ phổ biến cho Hồ sơ người dùng đại diện cho gì.
- Event ID 1500: Xảy ra khi người dùng không đăng nhập được vào máy tính với Hồ sơ tạm thời.
- Event ID 1511: Xảy ra khi hệ điều hành không tìm thấy hồ sơ người dùng chuyên dụng cho người dùng và đăng nhập người dùng với hồ sơ tạm thời.
- Event ID 1530: Xảy ra khi hệ điều hành phát hiện tệp registry cho hồ sơ người dùng cụ thể đang được sử dụng bởi ứng dụng hoặc quy trình khác. Hành vi này là theo thiết kế.
- Event ID 1533: Xảy ra Windows 10 không thể xóa thư mục hồ sơ người dùng tại C:\Users\
vì nó đang được sử dụng bởi ứng dụng hoặc quy trình khác. - Event ID 1534: Xảy ra chủ yếu cho Hồ sơ người dùng tham gia DOMAIN.
- Event ID 1542: Xảy ra khi Registry Hồ sơ người dùng và tệp dữ liệu bị hỏng.
Bây giờ, chúng ta sẽ kiểm tra cách truy tìm và khắc phục lỗi liên quan đến các sự kiện này.
Khắc phục sự kiện Dịch vụ Hồ sơ người dùng trên Windows
Để khắc phục ID sự kiện Dịch vụ Hồ sơ người dùng trên máy tính Windows 10, chúng ta sẽ thực hiện bốn bước chính. Điều này áp dụng cho Windows 10, Windows 8.1, Windows Server 2012, Windows Server 2012 R2 và Windows Server 2016. Chúng là:
- Kiểm tra sự kiện trong Nhật ký Ứng dụng.
- Xem Nhật ký Hoạt động cho Dịch vụ Hồ sơ người dùng.
- Bật và xem nhật ký phân tích và gỡ lỗi.
- Tạo và giải mã truy vết.
1. Kiểm tra sự kiện trong Nhật ký Ứng dụng
Trong bước này, chúng ta sẽ tải và gỡ tải hồ sơ người dùng để dùng Event Viewer kiểm tra toàn bộ nhật ký đó.
Để làm điều này, bắt đầu bằng cách mở Event Viewer. Bạn có thể tìm thấy nó bằng cách tìm kiếm trong Hộp tìm kiếm Cortana.
Khi Event Viewer mở ra, điều hướng đến đường dẫn sau từ menu điều hướng bên trái của cửa sổ:
Nhật ký Windows > Ứng dụng
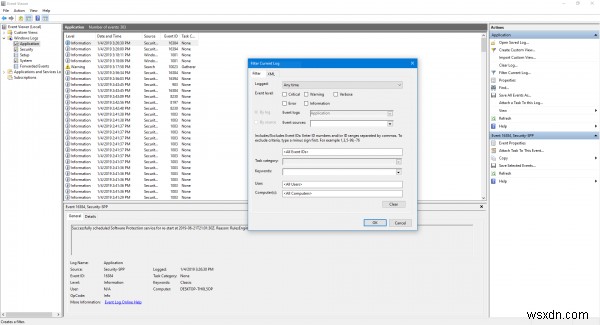
Bây giờ, từ bảng bên phải Hành động, chọn Lọc nhật ký hiện tại. Thao tác này sẽ mở hộp thoại mới.
Trong hộp có nhãn Nguồn sự kiện, chọn hộp kiểm Dịch vụ Hồ sơ người dùng và cuối cùng nhấp vào OK.
Nó sẽ chỉ hiển thị những sự kiện liên quan đến Hồ sơ người dùng.
Bạn có thể tìm thấy chi tiết như ID, ngày giờ xảy ra và hơn thế nữa trong hộp thông tin ở phần dưới của Event Viewer.
2. Xem Nhật ký Hoạt động cho Dịch vụ Hồ sơ người dùng
Bước này sẽ giúp bạn đào sâu hơn trong việc truy tìm vấn đề bằng cách chỉ rõ Quy trình hoặc tác vụ gây ra vấn đề.
Để làm điều này, trước tiên, mở Event Viewer như đã làm ở Bước 1.
Bây giờ, điều hướng đến đường dẫn sau từ bảng điều hướng bên trái,
Nhật ký Ứng dụng và Dịch vụ > Microsoft > Windows > Dịch vụ Hồ sơ người dùng > Hoạt động.
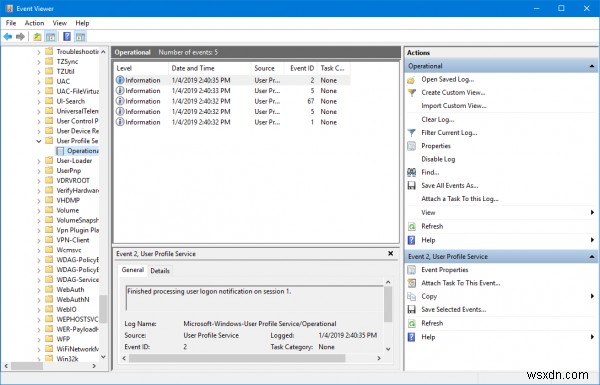
Điều này sẽ dẫn bạn đến vị trí bạn có thể kiểm tra các sự kiện xảy ra quanh thời điểm lỗi bạn tìm thấy trong Nhật ký Ứng dụng.
3. Bật và xem nhật ký phân tích và gỡ lỗi
Bây giờ, nếu bạn muốn đào sâu hơn Nhật ký Hoạt động, bạn có thể bật và xem nhật ký phân tích và gỡ lỗi. Để làm vậy,
Bắt đầu bằng cách nhấp vào Xem và chọn Hiển thị nhật ký Phân tích và Gỡ lỗi trong bảng Hành động.
Sau đó điều hướng đến Nhật ký Ứng dụng và Dịch vụ > Microsoft > Windows > Dịch vụ Hồ sơ người dùng > Chẩn đoán trong bảng điều hướng bên trái.
Nhấp vào Bật nhật ký và chọn Có. Điều này sẽ bật nhật ký Chẩn đoán và bắt đầu ghi log.
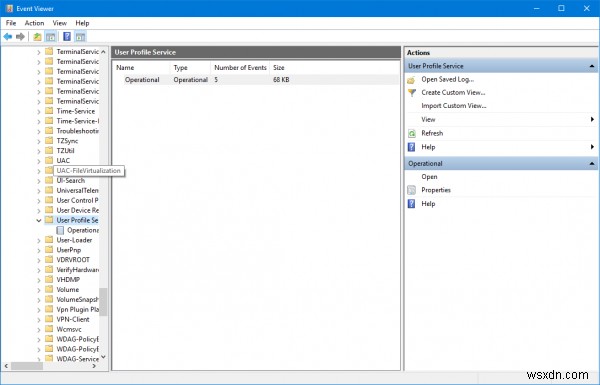
Khi xong khắc phục sự cố, bạn có thể điều hướng theo đường dẫn sau để ẩn nhật ký phân tích và gỡ lỗi,
Chẩn đoán > Tắt nhật ký
Sau đó nhấp vào Xem và cuối cùng bỏ chọn hộp kiểm Hiển thị nhật ký Phân tích và Gỡ lỗi.
4. Tạo và giải mã truy vết
Trong trường hợp các bước khác không giúp ích nhiều; đây sẽ là bước cuối cùng bạn có thể thực hiện. Nó bao gồm dùng Windows PowerShell để Tạo và giải mã truy vết.
Đầu tiên, đăng nhập vào máy tính bằng tài khoản quản trị viên đang gặp sự cố.
Sau đó bạn cần mở cửa sổ PowerShell nâng cao trên đường dẫn đến thư mục cục bộ đã tạo trước đó.
Nhập các lệnh sau trong cửa sổ dòng lệnh:
logman create trace -n RUP -o \RUP.etl -ets logman update RUP -p {eb7428f5-ab1f-4322-a4cc-1f1a9b2c5e98} 0x7FFFFFFF 0x7 -ets
Bây giờ, bạn cần chuyển người dùng sang tài khoản người dùng khác trên cùng máy tính. Đảm bảo bạn KHÔNG đăng xuất khỏi tài khoản người dùng đó.
Tái tạo vấn đề đó.
Sau khi làm vậy, đăng nhập lại với tư cách Quản trị viên cục bộ.
Nhập các lệnh sau trong cửa sổ dòng lệnh để lưu nhật ký đã ghi vào tệp định dạng ETL,
logman stop -n RUP -ets
Bây giờ, cuối cùng để làm cho nó đọc được, gõ lệnh sau,
Tracerpt \RUP.etl
Ở đây, đường dẫn sẽ chỉ vị trí của tệp đọc được.
Bây giờ bạn có thể mở tệp nhật ký Summary.txt hoặc Dumpfile.xml để đọc nhật ký bằng Notepad hoặc Microsoft Excel tương ứng.
Tất cả những gì bạn cần tìm là các sự kiện được ghi là thất bại hoặc failed. Tuy nhiên, những sự kiện được ghi là Unknown có thể bỏ qua.
Bạn có thể tìm hiểu thêm về các bước khắc phục sự cố này trong tài liệu chính thức từ Microsoft.