
Chức năng đa người dùng trong Windows cho phép sử dụng tiện lợi ở nơi công cộng như trường học, cao đẳng, văn phòng, v.v. Tại những nơi này, thường có quản trị viên, giám sát hoạt động của người dùng làm việc. Đôi khi, người dùng vượt quá giới hạn và sửa đổi tài khoản cấu hình ở chế độ Workgroup. Điều này có thể gây hậu quả bảo mật, do đó chúng ta nên cấu hình Windows để theo dõi hoạt động người dùng.
Bằng cách cấu hình Windows để giám sát hoạt động người dùng, chúng ta có thể tăng cường bảo mật quản trị và cũng có thể xử phạt người dùng vi phạm bằng cách quan sát bản ghi của họ trong trường hợp vi phạm. Bài viết này hướng dẫn cách theo dõi hoạt động người dùng trong Windows 11/10/8.1/8/7 sử dụng Audit Policy (Chính sách kiểm toán). Cách làm như sau:
Theo dõi hoạt động người dùng dùng Audit Policy ở chế độ WorkGroup
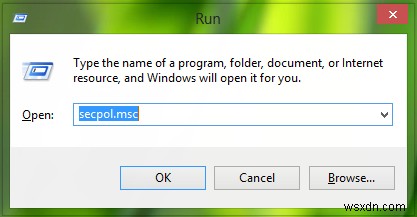
1. Nhấn tổ hợp Windows Key + R, gõ secpol.msc trong hộp thoại Run và nhấn Enter mở Local Security Policy (Chính sách bảo mật cục bộ).
2. Trong cửa sổ Local Security Policy, mở rộng Security Settings (Cài đặt bảo mật) > Local Policies (Chính sách cục bộ) > Audit Policy (Chính sách kiểm toán). Bây giờ cửa sổ sẽ giống như sau:
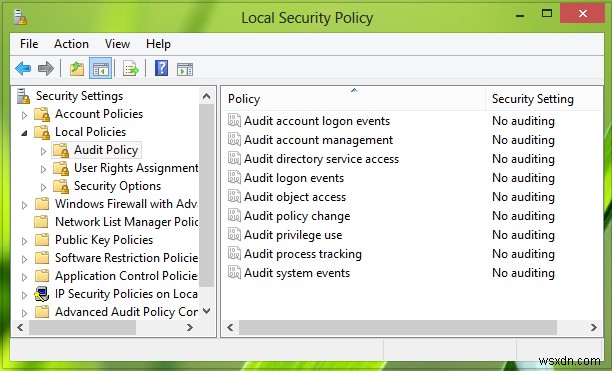
3. Ở khung bên phải, bạn thấy 9 chính sách Audit…[] có No auditing (Không kiểm toán) là cài đặt bảo mật định sẵn. Click lần lượt tất cả chính sách và chọn Success (Thành công) và Failure (Thất bại), click Apply rồi OK cho mỗi chính sách.
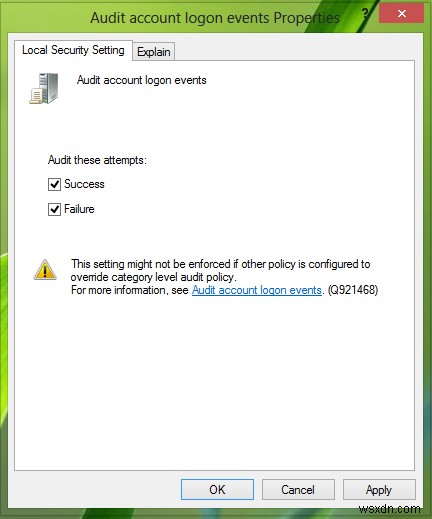
Bằng cách này, chúng ta đã cấu hình Windows để theo dõi hoạt động người dùng.
Làm theo các bước sau để lấy bản ghi truy vết:
Truy vết hoạt động người dùng bằng Event Viewer
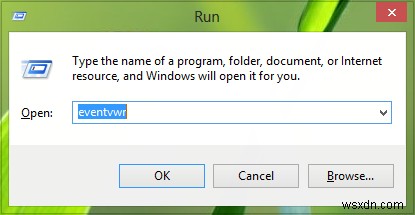
1. Nhấn Windows Key + R, gõ eventvwr trong hộp thoại Run nhấn Enter mở Event Viewer (Trình xem sự kiện).
2. Trong cửa sổ Event Viewer, từ khung trái, chọn Windows Logs > Security (Nhật ký Windows > Bảo mật). Tại đây Windows ghi lại mọi sự kiện liên quan bảo mật.
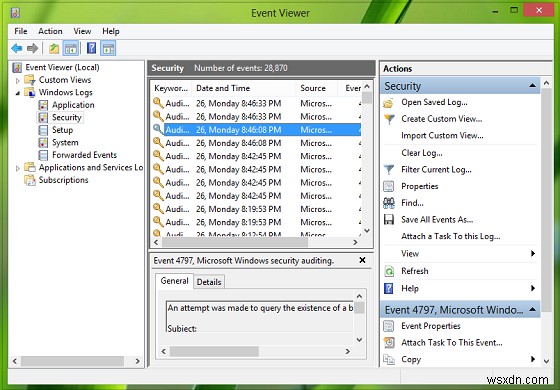
3. Từ khung giữa, click bất kỳ sự kiện nào để xem thông tin:
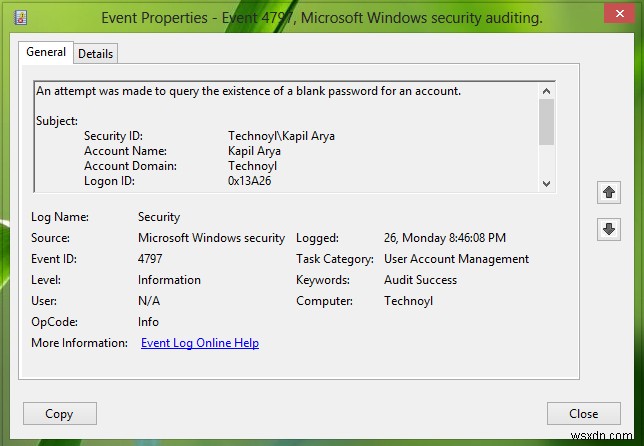
Dưới đây là danh sách Event ID bao phủ hoạt động người dùng cho tài khoản ở chế độ workgroup:
1. Tạo User (Create User): Event ID ghi khi user được tạo.
- Event ID: 4728 | Type: Audit Success | Category: Security Group Management | Mô tả: Thành viên được thêm vào nhóm toàn cục bật bảo mật.
- Event ID: 4720 | Type: Audit Success | Category: User Account Management | Mô tả: Tài khoản người dùng được tạo.
- Event ID: 4722 | Type: Audit Success | Category: User Account Management | Mô tả: Tài khoản người dùng được bật.
- Event ID: 4738 | Type: Success Audit | Category: User Account Management | Mô tả: Tài khoản người dùng được thay đổi.
- Event ID: 4732 | Type: Success Audit | Category: Security Group Management | Mô tả: Thành viên được thêm vào nhóm cục bộ bật bảo mật.
2. Xóa User (Delete User): Event ID ghi khi user bị xóa.
- Event ID: 4733 | Type: Success Audit | Category: Security Group Management | Mô tả: Thành viên bị xóa khỏi nhóm cục bộ bật bảo mật.
- Event ID: 4729 | Type: Success Audit | Category: Security Group Management | Mô tả: Thành viên được thêm vào nhóm toàn cục bật bảo mật.
- Event ID: 4726 | Type: Success Audit | Category: User Account Management | Mô tả: Tài khoản người dùng bị xóa.
3. Vô hiệu hóa tài khoản User (User Account Disabled): Event ID ghi khi user bị vô hiệu hóa.
- Event ID: 4725 | Type: Success Audit | Category: User Account Management | Mô tả: Tài khoản người dùng bị vô hiệu hóa.
- Event ID: 4738 | Type: Success Audit | Category: User Account Management | Mô tả: Tài khoản người dùng được thay đổi.
4. Kích hoạt tài khoản User (User Account Enabled): Event ID ghi khi user được kích hoạt.
- Event ID: 4722 | Type: Success Audit | Category: User Account Management | Mô tả: Tài khoản người dùng được bật.
- Event ID: 4738 | Type: Success Audit | Category: User Account Management | Mô tả: Tài khoản người dùng được thay đổi.
5. Đặt lại mật khẩu tài khoản User (User Account Password Reset): Event ID ghi khi mật khẩu tài khoản được đặt lại.
- Event ID: 4738 | Type: Success Audit | Category: User Account Management | Mô tả: Tài khoản người dùng được thay đổi.
- Event ID: 4724 | Type: Success Audit | Category: User Account Management | Mô tả: Có cố gắng đặt lại mật khẩu tài khoản.
6. Thiết lập đường dẫn hồ sơ User (User Account Profile Path Set): Event ID ghi khi Profile Path được thiết lập cho tài khoản.
- Event ID: 4738 | Type: Success Audit | Category: User Account Management | Mô tả: Tài khoản người dùng được thay đổi.
7. Đổi tên tài khoản User (User Account Rename): Event ID ghi khi tài khoản được đổi tên.
- Event ID: 4781 | Type: Success Audit | Category: User Account Management | Mô tả: Tên tài khoản được thay đổi.
- Event ID: 4738 | Type: Success Audit | Category: User Account Management | Mô tả: Tài khoản người dùng được thay đổi.
8. Tạo nhóm cục bộ (Create Local Group): Event ID ghi khi nhóm cục bộ được tạo.
- Event ID: 4731 | Type: Success Audit | Category: Security Group Management | Mô tả: Nhóm cục bộ bật bảo mật được tạo
- Event ID: 4735 | Type: Success Audit | Category: Security Group Management | Mô tả: Nhóm cục bộ bật bảo mật được thay đổi
9. Thêm User vào nhóm cục bộ (Add User to Local Group): Event ID ghi khi user được thêm vào nhóm cục bộ.
- Event ID: 4732 | Type: Success Audit | Category: Security Group Management | Mô tả: Thành viên được thêm vào nhóm cục bộ bật bảo mật
10. Xóa User khỏi nhóm cục bộ (Remove User from Local Group): Event ID ghi khi user bị xóa khỏi nhóm cục bộ.
- Event ID: 4733 | Type: Success Audit | Category: Security Group Management | Mô tả: Thành viên bị xóa khỏi nhóm cục bộ bật bảo mật
11. Xóa nhóm cục bộ (Delete Local Group): Event ID ghi khi nhóm cục bộ bị xóa.
- Event ID: 4734 | Type: Success Audit | Category: Security Group Management | Mô tả: Nhóm cục bộ bật bảo mật bị xóa
12. Đổi tên nhóm cục bộ (Rename Local Group): Event ID ghi khi nhóm cục bộ được đổi tên.
- Event ID: 4781 | Type: Success Audit | Category: User Account Management | Mô tả: Tên tài khoản được thay đổi
- Event ID: 4735 | Type: Success Audit | Category: Security Group Management | Mô tả: Nhóm cục bộ bật bảo mật được thay đổi
Bằng cách này, bạn có thể truy vết người dùng qua hoạt động của họ. Bài viết áp dụng cho Windows 11/10/8.1 ở chế độ Workgroup. Đối với Active Directory Domain, quy trình sẽ khác.