
Các nhà nghiên cứu bảo mật của chúng tôi gần đây đã phát hiện một chiến dịch tấn công đang diễn ra nhằm mục đích lây nhiễm hàng nghìn trang web OpenCart bằng cách gửi email cảnh báo "Cơ sở dữ liệu OpenCart bị hack" để đánh cắp thông tin nhạy cảm của người dùng. Chiến dịch này tận dụng các lỗ hổng SQL Injection (SQLi) tồn tại trong các module OpenCart cũng như các extension chưa được vá cài đặt trên trang web để khai thác lỗ hổng và đánh cắp cơ sở dữ liệu khách hàng.
Trong chiến dịch này, các tác nhân đe dọa cũng gửi email cho chủ sở hữu trang web thông báo rằng cơ sở dữ liệu của họ đã bị hack và cung cấp dịch vụ sửa chữa các lỗ hổng đó.
Đội ngũ nghiên cứu do Ananda lãnh đạo đã theo dõi chiến dịch này từ đầu tháng 8 – đã xâm phạm nhiều trang web thương mại điện tử chạy trên nền tảng OpenCart. Tuy nhiên, tuần này chúng tôi đã thấy sự gia tăng hoạt động của chiến dịch này, và các chủ sở hữu trang web OpenCart than phiền về việc cơ sở dữ liệu của họ bị hack.
Làm thế nào hacker truy cập cơ sở dữ liệu OpenCart của bạn?
Công cụ được sử dụng:
Trong quá trình phân tích chiến dịch đang diễn ra này, các nhà nghiên cứu của chúng tôi quan sát thấy kẻ tấn công đang sử dụng công cụ SQLmap để xác định các vấn đề bảo mật và cấu hình sai trên các nền tảng thương mại điện tử.
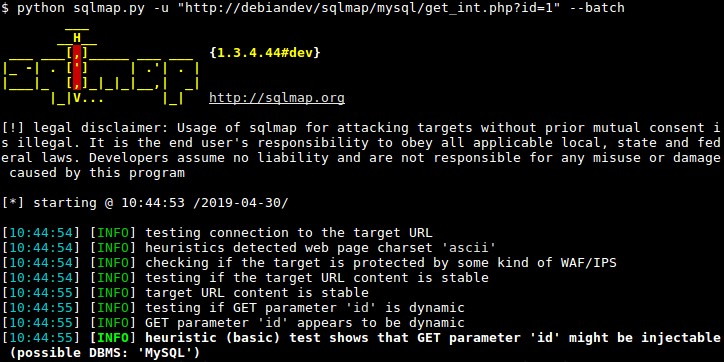
SQLmap là công cụ quét lỗ hổng tự động xác định các tham số đầu vào và cố gắng chèn truy vấn vào các trường nhập liệu. Mặc dù công cụ này hữu ích cho người kiểm thử và chuyên gia bảo mật để biết điểm yếu trong hệ thống và vá chúng, nhưng kẻ tấn công đang chủ động sử dụng chúng theo cách khác.
Lỗ hổng bị khai thác: Lỗ hổng SQL Injection trong module PreOrder của iSenseLab
Vì đây là lỗ hổng SQLi trên trang web OpenCart, các nhà nghiên cứu của chúng tôi nghĩ rằng điều này cũng có thể ảnh hưởng đến theme hoặc một số module dễ bị tổn thương của trang web. Sau khi điều tra thêm, người ta phát hiện rằng extension OpenCart phổ biến PreOrder của iSenseLab có lỗ hổng bị hacker khai thác để truy cập trái phép vào cơ sở dữ liệu của trang web.
Module Pre-Order cho phép người dùng đặt hàng các sản phẩm đang hết hàng bằng cách thay thế nút Thêm vào giỏ hàng bằng nút Đặt trước. Module này cho phép khách hàng dễ dàng sử dụng chức năng đặt trước của OpenCart và biết rằng họ đang đặt trước sản phẩm cụ thể.
Hacker đang khai thác các phiên bản cũ của extension PreOrder không có xác thực được triển khai cho hàm công khai GetPreorderedProduct($product_id). Điều này gây ra vấn đề SQLi cho các trang web.
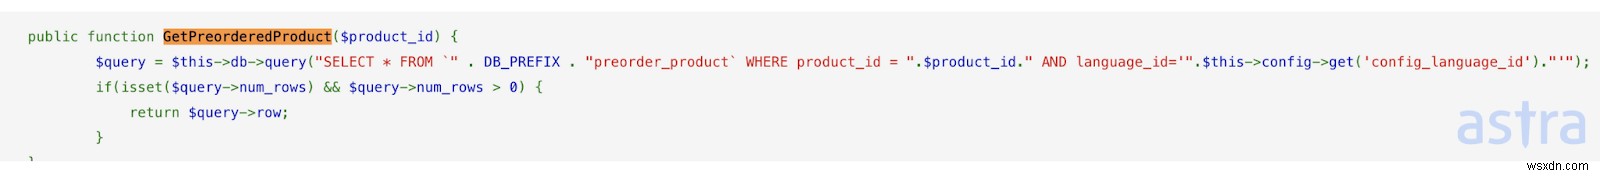
Các nhà nghiên cứu của chúng tôi đã tìm thấy lỗ hổng SQLi trong phiên bản 2.9.3 của module PreOrder. Có khả năng các phiên bản trước đó của module này cũng dễ bị tổn thương trước SQLi (chúng tôi chưa xác minh các phiên bản trước). Khuyến nghị bạn nên cập nhật plugin lên phiên bản mới nhất 2.9.6 – OpenCart 2.0.x đến 2.3.x mà chúng tôi đã xác minh và thấy không bị tổn thương.
Email hacker gửi cho một chủ sở hữu trang web OpenCart:
Sau khi khai thác thành công lỗ hổng này, hacker lấy được cơ sở dữ liệu của trang web và gửi email cho nạn nhân tuyên bố rằng họ đã hack trang web và đính kèm ảnh chụp màn hình cơ sở dữ liệu đã đánh cắp làm bằng chứng.
Hi

I found a vulnerability on your website and this vulnerability allows me easily access your database.

- If vulnerability is ignored:
The contents of your database are very easy for hackers to know.

. Your website will be planted with backdoor scripts by hackers, so hackers can enter at any time without having to go through the login page.

Client and admin data from your website will be stolen, changed, and deleted by hacker.

Client data can be misused, because usually clients use the same password on other accounts or websites.

If your client knows, chances are your client will not visit your website because they feel unsafe filling out forms or transacting on your website.

I will help you fix. By sending a report in the form of a 15-17 page document,
depending on the vulnerability on your website.

- The report I will send is about:
1. location of vulnerability
2. how to fix it
3. how to prevent vulnerability
4. How to Strengthen Website Security.

Are you interested?

I attach the results of the vulnerability that I found, that is, the contents
of your database which are very easy to know.

Greetings
Phát hiện và Giảm thiểu
Chiến dịch tấn công này nhắm vào các trang web và module OpenCart có mặt trên internet. Để kiểm tra xem trang web/cửa hàng của bạn có bị nhiễm mã độc hay không, Astra Security cung cấp tường lửa ứng dụng và kiểm tra bảo mật để phát hiện các nhiễm mã/hành động tấn công và cung cấp khuyến nghị khắc phục các nhiễm mã đó bao gồm chặn công cụ tự động SQLmap để trang web của bạn luôn an toàn trước cácAttempt tấn công như vậy.
Ngoài ra, rất khuyến khích không tiết lộ máy chủ cơ sở dữ liệu ra internet. Thay vào đó, chúng cần chỉ có thể truy cập bởi người dùng cụ thể trong tổ chức thông qua phân đoạn và chính sách truy cập danh sách trắng. Chúng tôi khuyến khích bật ghi log để theo dõi và cảnh báo các lần đăng nhập đáng ngờ, bất ngờ hoặc lặp lại (điều này được bao gồm trong tường lửa Astra Security).
Cũng được khuyến khích cập nhật thường xuyên các extension/module, theme, plugin cài đặt trên trang web của bạn lên phiên bản mới nhất. Điều này sẽ đảm bảo các lỗ hổng đó được vá trong các extension và trang web của bạn an toàn hơn.