
Đôi khi, khi cố gắng đặt chữ ký số (digital signature) vào file PDF bằng phần mềm chuyên dụng, xuất hiện thông báo lỗi với một trong các mô tả sau:
The Windows Cryptographic Service Provider reported an error. Invalid provider type specified, invalid signature, security broken, code 2148073504 or keyset does not exist
Vấn đề, trong hầu hết trường hợp, xuất hiện do chứng chỉ lỗi thời (outdated certificates) hoặc cài đặt bị hỏng trong registry. Vì vậy, điều đầu tiên bạn có thể muốn làm là reset hoặc tạo lại hồ sơ người dùng (user profile) trong domain để kiểm tra kết quả.
The Windows Cryptographic Service Provider reported an error
Theo Microsoft, cryptographic service provider (CSP) chứa các triển khai của tiêu chuẩn và thuật toán mật mã. Tối thiểu, CSP bao gồm một dynamic-link library (DLL) triển khai các hàm trong CryptoSPI (một system program interface). Provider triển khai thuật toán mật mã, tạo khóa, cung cấp lưu trữ khóa, và xác thực người dùng.
Nếu gặp lỗi Cryptographic Service Provider, đây là vài điều bạn có thể thử:
- Khởi động lại Cryptographic Service
- Kiểm tra Chứng chỉ (Certificate)
- Cài đặt lại Chứng chỉ
- Kiểm tra SafeNet Authentication Client Tool
- Tạo lại thư mục Local Store của Microsoft Cryptography
- Gỡ cài đặt ePass2003.
1. Khởi động lại Cryptographic Service
Chạy services.msc và khởi động lại Windows Cryptographic Service.
2. Kiểm tra Chứng chỉ
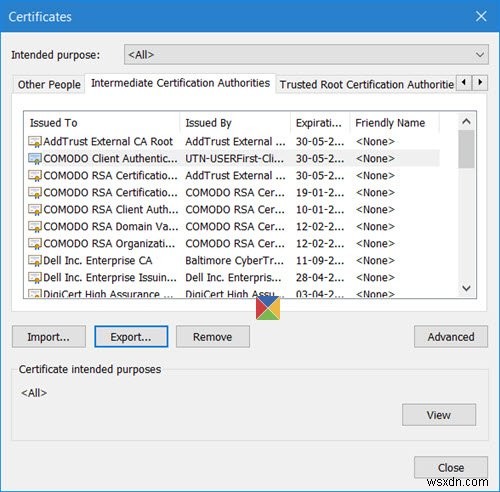
Mở Internet Explorer > Tools > Internet Options. Chọn tab Content và nhấp Certificates (Chứng chỉ). Kiểm tra xem có chứng chỉ cho chương trình hoặc nhà cung cấp đang báo lỗi không. Nếu thiếu, bạn phải tạo mới. Nếu hết hạn, xóa và tạo mới. Nếu chứng chỉ cụ thể không hoạt động, chọn chứng chỉ khác, xóa chứng chỉ cũ.
3. Cài đặt lại Chứng chỉ
Cài đặt lại toàn bộ certificate store (kho chứng chỉ) và chứng chỉ của người dùng.
4. Kiểm tra SafeNet Authentication Client Tool
Nếu bạn cài ứng dụng SafeNet Authentication Client Tool, mở app bằng cách điều hướng đến thư mục cài đặt hoặc chuột phải vào biểu tượng SafeNet trong system tray và chọn Tools từ menu.
Nhấp biểu tượng hình 'bánh răng' (gear) để truy cập Advanced View (Xem nâng cao). Dưới Advanced View, mở rộng Tokens và điều hướng đến chứng chỉ bạn muốn dùng để ký. Bạn tìm thấy chúng dưới nhóm User certificates.
Tiếp theo, chuột phải vào chứng chỉ của bạn và chọn Set as CSP từ menu thả xuống. Lặp lại bước này cho tất cả chứng chỉ bạn đang dùng.
Đóng SafeNet Authentication Client Tools và thử ký tài liệu lại.
5. Tạo lại thư mục Local Store của Microsoft Cryptography
Điều hướng đến thư mục C:\ProgramData\Microsoft\Crypto\RSA. Đổi tên thư mục có nhãn S-1-5-18. Khởi động lại hệ thống và xem có giúp không.
6. Gỡ cài đặt ePass2003
Nếu bạn cài phần mềm ePass2003, nguyên nhân có thể là ePass2003 e-token. Khuyên nên gỡ cài đặt nó trước rồi cài lại. Vào Settings phần mềm, điều hướng đến Apps and features và gỡ cài đặt như ứng dụng khác.
Khởi động lại máy và cài ePass2003 lại. Khi cài lại, chắc chắn chọn Microsoft CSP khi chọn tùy chọn CSP. Mọi thứ nên quay lại bình thường và lỗi Windows cryptographic service provider không còn xuất hiện.
Chúc thành công!
Đọc liên quan: Windows Services will not start (Dịch vụ Windows không khởi động).