
Họ luôn trên đường săn mồi: kẻ lừa đảo gọi lạnh tự xưng "Hỗ Trợ Kỹ Thuật Windows", mà thực tế có mục đích ác là tải phần mềm gián điệp và/hoặc thu tiền hỗ trợ trong khi kết nối từ xa (hoặc tệ hơn, cả hai).
Đây là một trong những lừa đảo lớn nhất trên mạng, và nó vẫn tiếp diễn. Thực tế nó vẫn tồn tại mạnh mẽ gợi ý rằng lừa đảo vẫn còn hiệu quả, và với VOIP cung cấp chi phí thấp cho gọi lạnh vô tận, những nhân vật này có phương tiện gọi cho bao nhiêu người họ vừa vặn trong một ngày làm việc.
Nhưng đừng nhân từ. Đây không phải công việc, mà là tội phạm. Đó là trộm cắp, thuần túy và đơn giản.
Nhận Cuộc Gọi
Thực tế tôi đã nhận được hai cuộc gọi từ kẻ lừa đảo "Hỗ Trợ Kỹ Thuật Windows".
Cuộc đầu tiên, ngay sau trưa, bắt tôi lúc bận rộn. Chìm đắm trong công việc, tôi cười lớn tiếng một cách lạnh nhạt, và không ngừng cho đến khi người gọi cúp máy. Rất tiếc, họ không hiểu gợi ý.
Sáu giờ sau đến cuộc gọi khác. Có thể là cùng một người phụ nữ, tôi không biết vì tôi không hỏi tên người gọi đầu. Người này, dù có giọng Ấn Độ nặng nề, tên là Rachel, một trong những tên tiếng Anh phổ biến nhất. Tất nhiên, đây là một phần của chiến thuật, trình bày một lớp vỏ bọc "văn minh" của sự hợp pháp cho một cuộc gọi chắc chắn令人惊讶 ở sau lưng hầu hết mọi người.
Vì cuộc gọi bản thân khó tin, nó gợi ý, qua kịch bản mà kẻ gọi lạnh tuân thủ rất chặt chẽ, rằng Microsoft có thể phát hiện máy tính của bạn có "nhiễm bệnh" hay không. Họ rất rõ ràng về điều này. Đây không phải cuộc gọi về virus, vì phần mềm diệt virus máy tính của bạn có thể xử lý những thứ đó. Không, đây toàn bộ về "nhiễm bệnh", tham chiếu lỏng lẻo đến phần mềm độc hại.
Việc này, ngẫu nhiên, chính là thứ họ đang bán.
"Chuyên Gia" Hỗ Trợ Kỹ Thuật Trơn Tru, Lịch Sử
Bây giờ, tôi tình cờ đang chạy ba máy tính ngày gọi. Surface Pro thường dùng, Raspberry Pi và laptop Toshiba chạy Linux Mint. Lừa đảo này được thiết kế chỉ dùng cho máy tính Windows, và như bạn có thể biết, vấn đề bảo mật và virus Linux hiếm gặp.
Bạn có thể thấy rõ điều gì đang xảy ra…
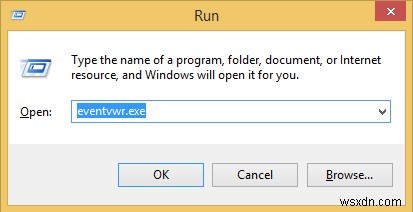
Với Linux Mint khởi động ngay trước mặt, tôi không thể cưỡng lại cám dỗ làm ví dụ cho những người này. Vì vậy tôi giải thích cho "Rachel" cách tôi không thể làm hộp Run xuất hiện khi nhấn phím Windows và R. Mở hộp Run là chiến thuật then chốt của lừa đảo, được thiết kế để chỉ cho bạn "lỗi" là các mục tìm thấy trong nhật ký bảo mật trong Event Viewer, một thành phần của Windows. Vì tôi không thể mở Run và nhập lệnh eventvwr.exe, tôi được chuyển cho "Jonathan"…
Như bạn có thể nghe trong bản ghi âm trên trang YouTube của tôi, "chuyên gia" tôi được chuyển cho cơ bản tiếp tục kịch bản với một chút thẩm quyền hơn, giọng nói dễ chịu của người gọi đầu chắc chắn nhằm "làm mềm" nạn nhân.
Có, nạn nhân, vì đó là những gì chúng ta là. Dù chúng ta bị lừa hay thành công phát hiện ra rác rưởi này trước khi nó đi quá xa, bất kỳ ai chịu đựng nó đều là nạn nhân của cố ý gian lận.
Cuối cùng, sau khi hộp Run không mở được (nhớ là tôi dùng Linux Mint) "Jonathan" yêu cầu tôi truy cập trang web, support24.6te.net. Vì lý do rõ ràng chúng tôi không liên kết đến đó, nhưng nếu kiểm tra kết quả WhoIs, dường như trang web được lưu trữ dưới dạng tên miền con của ISP hoặc host web miễn phí khác. Kiểm tra trang web tiết lộ một tệp HTML đơn giản không tinh vi với CSS nhúng. Không hẳn là tổ chức chuyên nghiệp; mà là dấu hiệu kinh điển của lừa đảo.
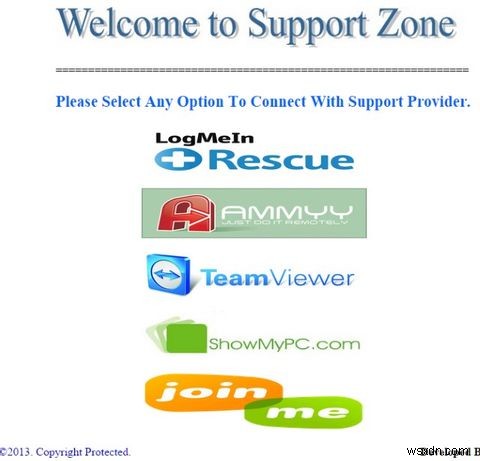
Bước tiếp theo, dù hộp Run có mở được hay không, là cài đặt phần mềm tên AMMYY (khiêu cáo họ biết phần mềm của họ bị lạm dụng theo cách này, nhưng xuất hiện nhiều nơi như dịch vụ không đáng tin cậy) một ứng dụng desktop từ xa kiểu TeamViewer, được ưu ái bởi loại lừa đảo này, cho phép họ truy cập máy tính của bạn. Tại thời điểm này, lừa đảo sống động, khi "nhiễm bệnh" được tìm thấy và bạn bị thu phí để gỡ bỏ. Đồng thời, phần mềm độc hại như keylogger Troy và spyware có thể được cài đặt bởi kẻ lừa.
Bây giờ, tôi kéo "Jonathan" xa hơn có thể trước khi cuối cùng chán nản, nhận ra tôi đã lãng phí khoảng 25 phút thời gian của họ và tiết lộ tôi dùng Linux ở cuối. Nhưng điều bạn nên làm là cúp máy ngay lập tức, ngay khi nghe ai đó gọi lạ cố gắng sửa máy tính của bạn. Ngay cả khi bạn *đã* yêu cầu hỗ trợ điện thoại từ nhà cung cấp PC hoặc bộ phận IT công việc, hãy xác minh danh tính trước khi tiến hành.
Hậu Quả: Bạn Nên Làm Gì Tiếp
Nếu bạn đến đây vì đã bị lừa bởi lừa đảo này, bạn cần hành động nhanh. Matthew Hughes trước đây đã bao gồm những gì bạn cần làm ngay lập tức, về cơ bản là hủy thẻ tín dụng và nói với công ty thẻ tín dụng để sắp xếp hoàn tiền vì tiền đã được trả một cách gian lận.
Bạn cũng nên đăng Facebook, và để càng nhiều người liên lạc, bạn bè và gia đình trong khu vực biết rằng lừa đảo đang nhắm mục tiêu khu vực của bạn. Những kẻ lừa này có xu hướng tập trung vào mã vùng, nên nếu bạn bị nhắm mục tiêu, cơ hội là người khác trong khu vực cũng sẽ bị. Tuy nhiên, lưu ý rằng nhiều biến thể của lừa đảo này tồn tại, bao gồm một trong đó bạn tự gọi điện cho kẻ lừa giả vờ chuyên gia.
Để biết thêm về vấn đề này, hãy tìm hiểu những gì bạn có thể làm về lừa đảo hỗ trợ kỹ thuật.