
Tác giả: Konstantinos Tsoukalas , Cập nhật lần cuối: 24/04/2026
Nếu bạn thiết lập AD Connect đồng bộ user/thiết bị AD cục bộ lên Microsoft 365 và gặp lỗi Export: permission-issue, Mã lỗi: 8344, Nguồn lỗi: Insufficient access rights to perform the operation, hãy đọc hướng dẫn này để khắc phục.
Triệu chứng: Khi đồng bộ AD on-premises lên Microsoft 365 với Azure AD Connect (còn gọi "Microsoft Entra Connect Sync"), Synchronization Service Manager hiển thị lỗi "permission-issue" trong profile Export.
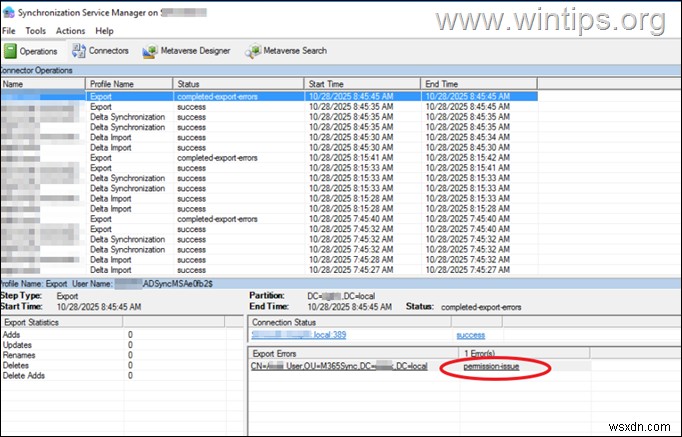
Vấn đề "permissions issue" trong đồng bộ Azure AD Connect có thể do:
A. User đồng bộ trong lỗi thuộc nhóm "Domain Admins" hoặc "Enterprise Admins" nên không thể đồng bộ. Lúc này lỗi bình thường, có thể bỏ qua vì Azure AD Connect không đồng bộ user thuộc 2 nhóm này.
B. Tài khoản user miền báo lỗi trong đồng bộ có quyền không đúng.
C. Tài khoản Azure AD Connect có quyền không đủ để ghi lại giá trị thuộc tính mS-DS-ConsistencyGuid và thất bại với Connected data source error code: 8344.
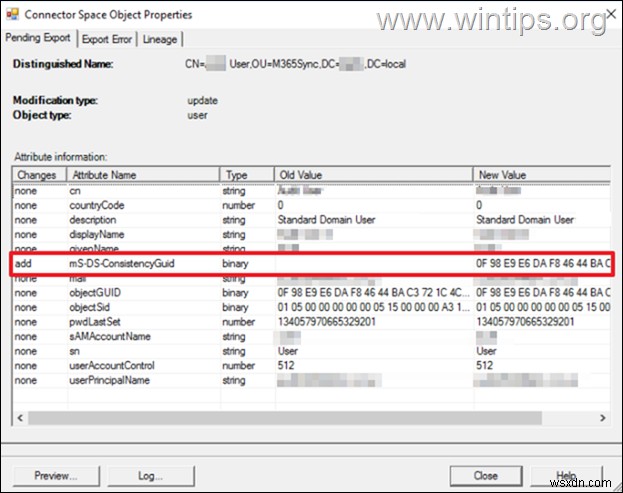
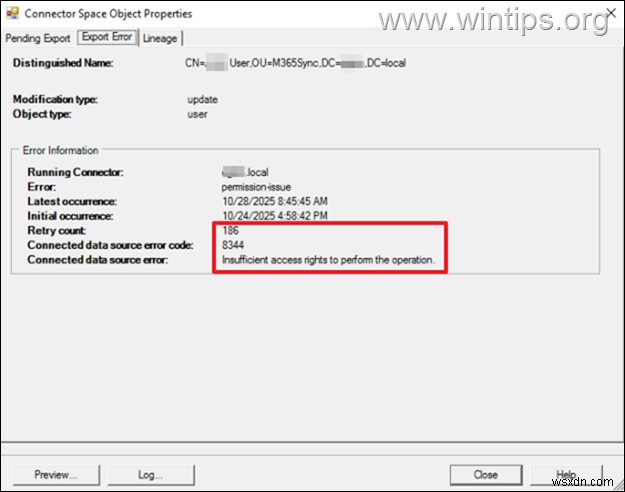
Cách KHẮC PHỤC: Lỗi quyền 8344 Trong Đồng Bộ Azure AD Connect.*
* Quan trọng: Nếu lỗi quyền Azure AD Connect xảy ra cho user thuộc nhóm Domain Admins hoặc Enterprise Admins, hãy bỏ qua, vì đây là bình thường.
Phương Pháp 1. Bật Kế Thừa Quyền (Permissions Inheritance) Trên Tài Khoản Bị Ảnh Hưởng.
Trên tài khoản gặp vấn đề quyền khi đồng bộ, bật kế thừa quyền. Cách làm:
1. Mở Active Directory Users and Computers.
2. Menu View, bật "Advanced Features".
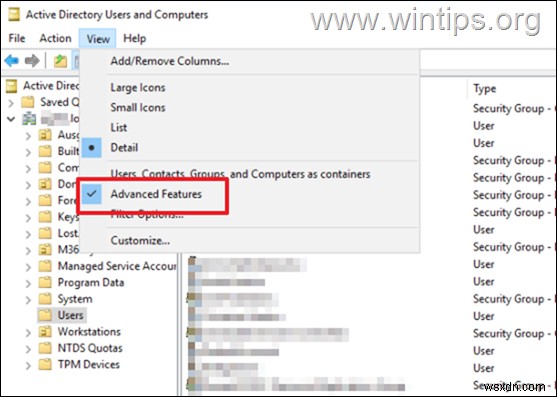
3. Right-click user miền gặp vấn đề quyền khi đồng bộ Azure AD Connect, mở Properties.
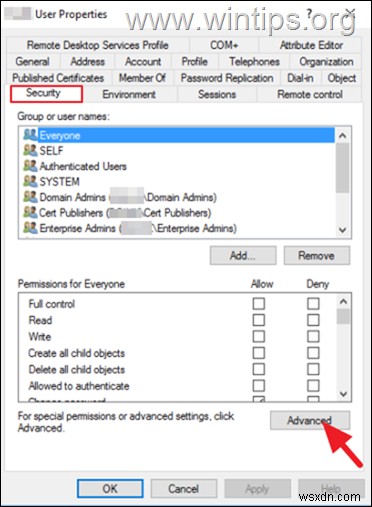
4. Chuyển tab Security bấm Advanced.
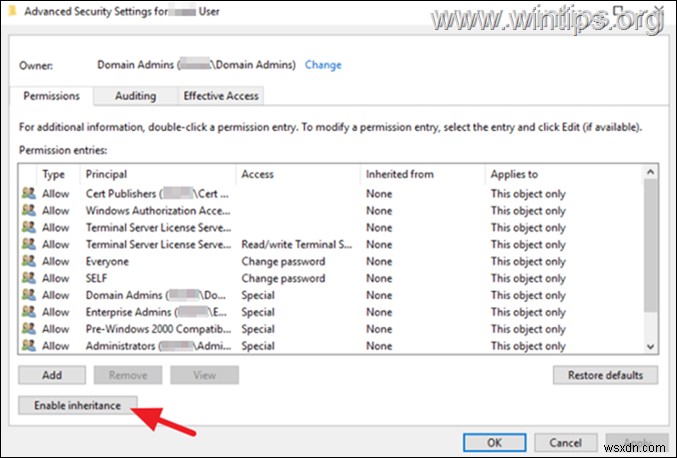
5. Tab Permissions, bấm Enable inheritance.
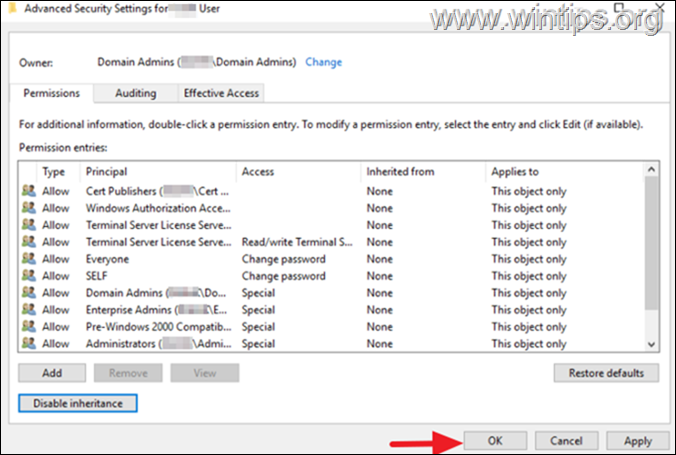
6. Bấm Apply > OK rồi OK đóng 'User Properties'.
7. Mở Synchronization Service Manager chạy đồng bộ thủ công* xem đã khắc phục chưa.
* Cách chạy đồng bộ thủ công:
a. Tab Connectors right-click domain cục bộ chọn Run.
b. Cửa sổ 'Run Connector' chọn Export > OK.
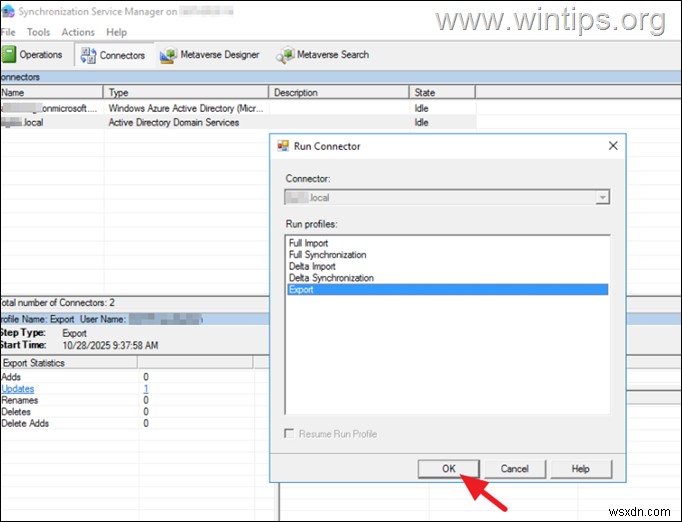
c. Cuối cùng tab Operations kiểm tra trạng thái Export là success và không có lỗi Export.
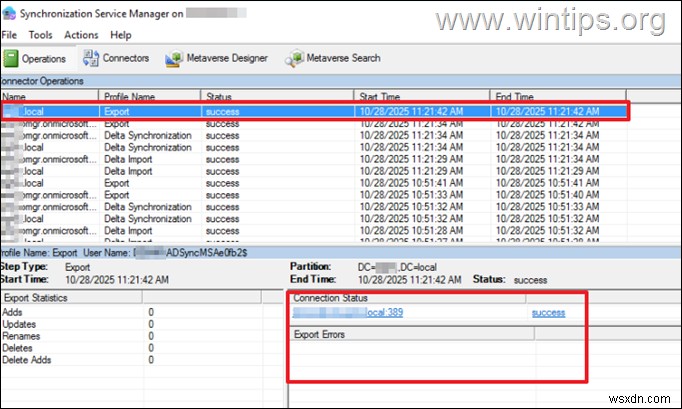
Phương Pháp 2. Khôi Phục Quyền Mặc Định Trên Tài Khoản Bị Ảnh Hưởng.
1. Lặp lại bước 1-4 phương pháp 1 mở Permissions của user gặp lỗi quyền.
2. Bấm Restore defaults rồi Apply > OK và OK đóng 'User Properties'.
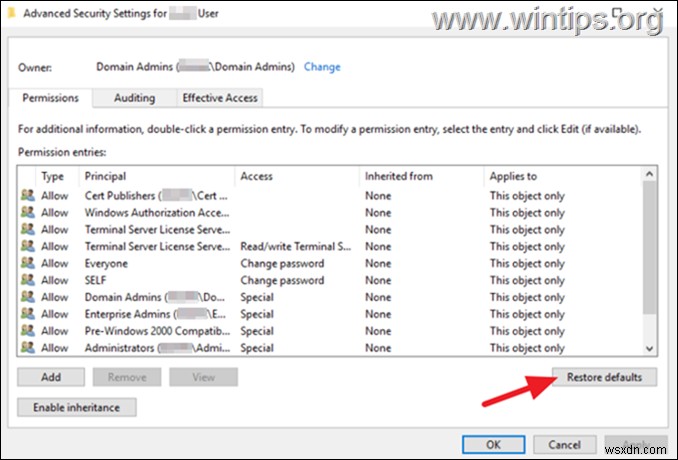
3. Mở Synchronization Service Manager chạy đồng bộ thủ công kiểm tra.
Phương Pháp 3. Kiểm Tra Quyền Tài Khoản Azure AD Connect Và Thêm Vào Nhóm Administrators.
Khi cấu hình Microsoft Entra Connect sync đồng bộ AD on-premises với Microsoft Entra ID, bạn có thể dùng tài khoản AD hiện có hoặc tạo tài khoản miền mới cho đồng bộ định kỳ. Tài khoản AD này gọi là "AD DS Connector account" hoặc "Azure AD Connect account" hoặc "AAD Connect account").
Nếu bạn chọn dùng tài khoản AD hiện có khi cấu hình đồng bộ Entra Connect, trước hết đảm bảo tài khoản có quyền cần thiết. Cách làm:
1. Mở Active Directory Users and Computers.
2. Right-click domain chọn Properties.
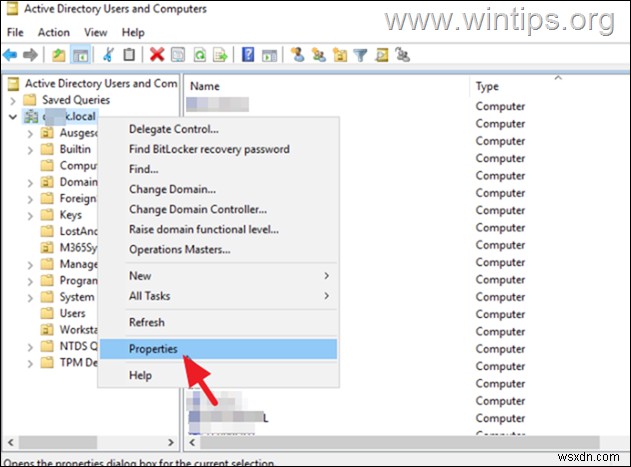
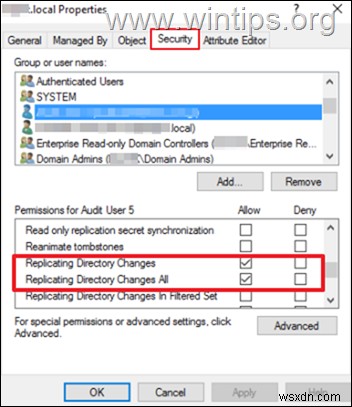
3. Tab Security, chọn user được đặt làm "Azure AD Connect account" gán quyền sau:*
- Replicate Directory Changes
- Replicate Directory Changes All
* Lưu ý: Nếu quyền trên đã cấp, tiếp tục bên dưới.
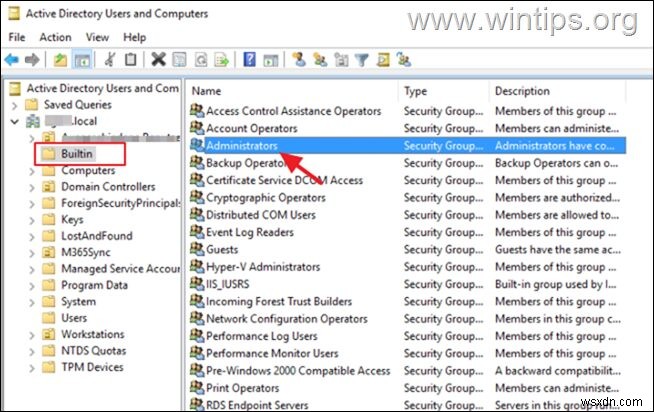
4. Mở Active Directory Users and Computers, chọn Builtin mở nhóm Administrators.
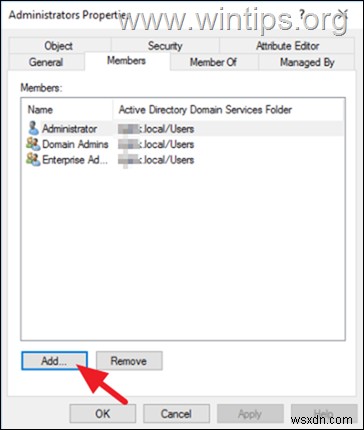
5. Tab Members, bấm Add, thêm user định nghĩa làm Azure AD Connect account vào nhóm Administrators.
6. Đóng tất cả cửa sổ và thử đồng bộ lại.
Hỗ trợ thêm: Nếu vấn đề quyền vẫn tiếp diễn, đọc bài sau để cấp quyền cần thiết cho tài khoản Azure AD Connect:
Xong! Phương pháp nào hiệu quả cho bạn? Hãy cho tôi biết bằng bình luận. Like và chia sẻ để giúp người khác.
Câu Hỏi Thường Gặp
Export Error: permission-issue, Error Code: 8344 trong Azure AD Connect nghĩa gì?
Lỗi cho thấy thiếu quyền truy cập để thực hiện thao tác nhất định khi đồng bộ AD cục bộ lên Microsoft 365 qua Azure AD Connect.
Nguyên nhân có thể gây Export Error: permission-issue, Error Code: 8344?
User đồng bộ thuộc 'Domain Admins'/'Enterprise Admins' (không hỗ trợ đồng bộ), quyền user miền không đúng, hoặc Azure AD Connect thiếu quyền ghi lại giá trị thuộc tính.
Cách khắc phục Permission Error 8344 trong Azure AD Connect Synchronization?
Bật kế thừa quyền trên tài khoản bị ảnh hưởng, khôi phục quyền mặc định, hoặc xem xét/điều chỉnh quyền và thành viên nhóm của tài khoản Azure AD Connect.
Cách bật kế thừa quyền cho tài khoản gặp vấn đề đồng bộ?
Mở AD Users and Computers, bật 'Advanced Features' menu View, vào Properties user bị ảnh hưởng, tab Security > Advanced, tab Permissions bật Enable inheritance.
Làm gì nếu tài khoản Azure AD Connect thiếu quyền?
Đảm bảo tài khoản có quyền 'Replicate Directory Changes' và 'Replicate Directory Changes All'. Cân nhắc thêm vào nhóm Administrators nếu cần.
Nếu bài viết hữu ích, hãy cân nhắc ủng hộ bằng donate. $1 cũng tạo khác biệt lớn:
- Tác giả
- Bài viết gần đây
Konstantinos là người sáng lập và quản trị Wintips.org. Từ 1995 ông làm việc và cung cấp hỗ trợ IT chuyên gia máy tính/mạng cho cá nhân và công ty lớn. Chuyên giải quyết vấn đề liên quan Windows hoặc sản phẩm Microsoft (Windows Server, Office, Microsoft 365, v.v.).
Bài mới nhất của Konstantinos Tsoukalas (xem tất cả)