
"Nếu bạn biết những gì tôi biết về email, bạn có thể cũng sẽ không dùng nó nữa," chủ sở hữu dịch vụ email an toàn Lavabit nói khi vừa đóng cửa nó. "Không có cách nào làm email mã hóa nơi nội dung được bảo vệ," Phil Zimmermann nói khi bất ngờ đóng cửa dịch vụ email an toàn Silent Circle. Thực tế là email về cơ bản không an toàn và không bao giờ có thể được bảo vệ trước giám sát chính phủ theo cách mà một số hình thức giao tiếp khác có thể.
Chắc chắn, bạn có thể đang dùng dịch vụ email "an toàn" mã hóa khác chưa đóng cửa. Nhưng chúng dễ bị tổn thương trước áp lực chính phủ Mỹ như Lavabit đối mặt — đó là lý do Silent Circle đóng cửa trước khi bị chính phủ liên hệ. Một số dịch vụ kém nguyên tắc hơn sẽ chọn hợp tác với chính phủ thay vì đóng cửa. Chúng ta không biết chính xác yêu cầu gì Lavabit đối mặt, vì họ bị cấm tiết lộ bất cứ điều gì trải qua do lệnh hậu môn (backdoor orders) từ tòa án giám sát bí mật Mỹ cho phép PRISM và các chương trình giám sát NSA khác.
Bây giờ, hãy xem tại sao email là lựa chọn kém cho giao tiếp an toàn, và tại sao nó là mục tiêu dễ dàng cho việc dòm ngó của chính phủ.
Metadata Không Thể Mã Hóa Và XKEYSCORE Có Thể Chặn Nó
Một email không thực sự là một mảnh dữ liệu đơn lẻ. Nó là nhiều mảnh dữ liệu: có nội dung tin nhắn, dòng chủ đề, trường From, trường To/CC/BCC, và metadata khác bao gồm vị trí bạn gửi email.
Dù bạn dùng công nghệ mã hóa email tốt nhất, bạn chỉ có thể mã hóa nội dung tin nhắn. Ai đó giám sát kết nối bạn dùng có thể xem chủ đề email, bạn đang giao tiếp với ai, và bạn gửi email từ đâu. Chương trình XKEYSCORE về cơ bản cho phép chính phủ Mỹ thu thập hầu hết lưu lượng Internet bằng cách chặn nó tại các router và cổng backbone lớn, chính phủ có thể xây dựng bức tranh khá đầy đủ về bạn giao tiếp với ai, khi nào, từ đâu mỗi bên, và chủ đề email là gì, từ đó đoán được bạn đang nói gì. Họ có thể thấy việc bạn mã hóa nội dung email đáng ngờ và nhắm mục tiêu bạn cho giám sát sâu hơn, toàn diện hơn mọi hoạt động khác của bạn.
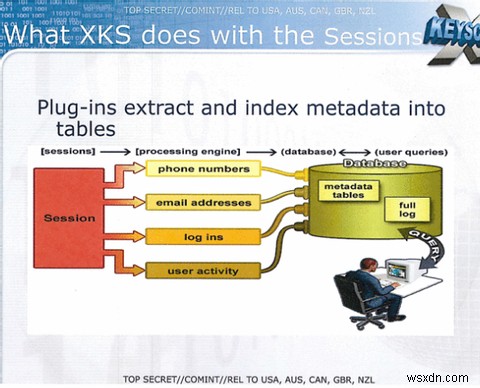
Chính phủ Mỹ thu thập hồ sơ email của công dân Mỹ hàng loạt cho đến năm 2011. Theo NSA, chương trình này bị 중단 vì không hiệu quả — nhưng họ vẫn thu thập metadata dưới XKEYSCORE, vậy họ có thể chặn tất cả metadata email có thể lấy được. Họ sẽ lấy được nhiều thông tin từ bạn ngay cả khi bạn mã hóa email.
Để biết thêm, hãy đọc về những gì bạn có thể học từ "header" (tiêu đề), hay metadata của email.
Nhiều Nhà Cung Cấp Email "An Toàn" Nắm Khóa Mã Hóa Để Tiện Lợi
Mã hóa và giải mã email phức tạp. Lý thuyết thì bạn dùng PGP hoặc GPG trên máy tính cục bộ để giải mã email. Thực tế, cài đặt có thể phức tạp và gây nhầm lẫn, ngay cả cho người am hiểu kỹ thuật. Điều này cũng khiến không thể truy cập email mã hóa qua trình duyệt hoặc ứng dụng di động nhẹ.
Thực tế, nhiều nhà cung cấp email an toàn giải quyết vấn đề này bằng cách nắm giữ khóa mã hóa ở phía họ, giải mã email khi bạn truy cập. Cách này Silent Circle làm — họ nắm khóa mã hóa để dễ dàng giải mã email và cung cấp trải nghiệm người dùng tốt. Thực tế, điều này có nghĩa là chính phủ có thể yêu cầu tất cả khóa mã hóa — hoặc chỉ những khóa họ cần — và giải mã tất cả email họ muốn. Nếu nhà cung cấp nắm khóa, họ có thể bàn giao. Cách duy nhất để mã hóa và giải mã an toàn nội dung email là phần mềm máy tính để bàn phức tạp. Dù nỗ lực tất cả, metadata vẫn bị lộ.
Chính Phủ Có Thể Yêu Cầu Hậu Môn: Xem Hushmail
Hushmail tại Canada là một trong những dịch vụ email mã hóa phổ biến và biết đến nhất. Năm 2007, tòa án Canada bắt buộc Hushmail bàn giao email của một người dùng. Email sau đó được chuyển cho tòa án Mỹ theo hiệp định hỗ trợ pháp lý lẫn nhau giữa Canada và Mỹ.
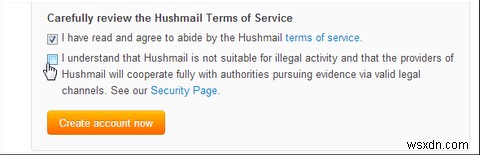
Lý thuyết Hushmail không thể làm điều này. Họ không giữ khóa mã hóa người dùng trên máy chủ. Họ khuyên người dùng dùng PGP hoặc phần mềm tương tự để giải mã email trên máy tính để bảo mật tối đa. Tuy nhiên, nhiều người thấy điều này quá bất tiện, nên Hushmail cũng cung cấp applet Java tải xuống trên trang web cho phép truy cập email. Khi truy cập trang web, phiên bản applet Java mới nhất tải xuống máy tính, bạn nhập khóa mã hóa, và applet tải xuống và giải mã cục bộ email của bạn mà Hushmail không tiếp cận được khóa mã hóa của bạn.
Hushmail bị bắt buộc phục vụ phiên bản applet Java có hậu môn tích hợp cho người dùng liên quan. Applet Java đã sửa đổi gửi khóa mã hóa của người dùng cho Hushmail sau khi nhập, và Hushmail truy cập được email của người dùng, sau đó bàn giao cho tòa án.
Nếu bạn dùng email an toàn, nhà cung cấp có thể bị buộc lấy khóa của bạn bằng mọi cách. Ngay cả khi họ không thể lấy khóa, nhà cung cấp có thể bàn giao chính email mã hóa của bạn, sẽ cho chính phủ thấy bạn giao tiếp với ai, khi nào, và về gì (qua dòng chủ đề email).
Tin Nhắn Email Được Lưu Trên Máy Chủ, Tin Nhắn Ngắn Thì Không
Ngay cả khi chính phủ không thể lấy hoặc chặn khóa mã hóa, họ vẫn có thể giải mã email của bạn. Tin nhắn email mã hóa của bạn được lưu trên máy chủ — đó là cách email hoạt động. Nếu chính phủ yêu cầu dữ liệu này, nhà cung cấp lưu trữ phải bàn giao dưới dạng mã hóa. Chính phủ sau đó có thể cố gắng phá mã — phần cứng mới thường xuyên làm yếu cơ chế mã hóa hiện tại, và chính phủ Mỹ có thể lưu trữ các giao tiếp mã hóa này với hy vọng phá mã chúng trong tương lai.
Ngược lại, giao tiếp kiểu tin nhắn tức thì (instant message) khó lưu trữ hơn. Tin nhắn mã hóa có thể gửi trực tiếp đến người nhận và không lưu trên máy chủ để truy cập sau. Chính phủ phải cài đặt thiết bị giám sát và thu thập tất cả giao tiếp thời gian thực. Nếu họ thất bại và không có tất cả dữ liệu mã hóa, họ không thể lấy nó nhiều năm sau — nhưng thường làm được với email.
Các Loại Giao Khác Có Thể Được Bảo Mật
Email đơn giản không được thiết kế với mã hóa trong tâm trí. Nó được gắn thêm sau cùng, và điều đó thấy rõ. Ngay cả người dùng dịch vụ email an toàn cẩn trọng nhất cũng không thể giấu được ai họ giao tiếp và khi nào. Nếu bạn thực sự muốn tránh giám sát chính phủ, bạn tốt hơn dùng các dịch vụ nhắn tin an toàn khác thay vì phụ thuộc vào email.
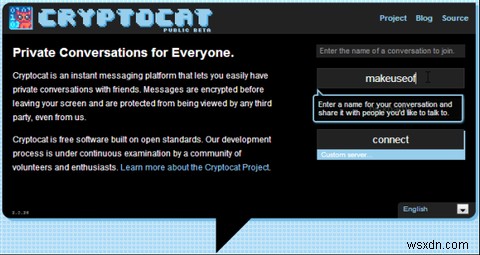
Đó là lý do Silent Circle vẫn cung cấp dịch vụ nhắn tin an toàn mà họ tin vào bảo mật của nó. Đó không phải lựa chọn duy nhất — Cryptocat là một lựa chọn khác. Cryptocat vừa có lỗ hổng được công khai gần đây và các dịch vụ khác có thể có vấn đề riêng mà chúng ta sẽ nghe về trong tương lai, nhưng các dịch vụ này đang trên đường đúng — chúng không có lỗ hổng căn bản bởi thiết kế như email.
Tất nhiên, email mã hóa không nhất thiết vô giá. Ví dụ, nếu bạn muốn bảo mật giao tiếp kinh doanh quan trọng chống nghe lén, nó có thể hữu ích. Nhưng email mã hóa không làm chậm chính phủ nhiều — nó không phải công cụ giao tiếp lý tưởng khi bạn muốn nói chuyện mà không muốn NSA nghe.
Bạn đồng ý với nguyên tắc đằng sau việc đóng cửa của Lavabit và Silent Circle? Bạn dùng dịch vụ nhắn tin an toàn để giao tiếp mà không bị lưu trong cơ sở dữ liệu khổng lồ của chính phủ? Hãy bình luận và cho chúng tôi biết bạn thích phương án thay thế email nào.