Các tổ chức cần bảo vệ mọi thông tin nhạy cảm và ngăn chặn việc tiết lộ vô tình hoặc do sơ suất. Thông tin nhạy cảm có thể là dữ liệu tài chính, số thẻ tín dụng, số bảo hiểm xã hội, hồ sơ y tế hoặc bất kỳ dữ liệu đặc thù nào. Tổ chức muốn ngăn chặn thông tin đó bị rò rỉ ra ngoài. Với Trung tâm Bảo mật và Tuân thủ Microsoft 365 bao gồm Chính sách Ngăn chặn Mất dữ liệu (DLP), có thể ngăn chặn rò rỉ. Vì nó có thể xác định, giám sát, bảo vệ thông tin trên Office 365. Chúng ta sẽ tìm hiểu một số kiến thức cơ bản về DLP trong Microsoft 365.
Chính sách Ngăn chặn Mất dữ liệu (DLP) trong Microsoft 365 là gì?
DLP hỗ trợ các việc sau:
- Xác định thông tin nhạy cảm: Có thể xác định bất kỳ tài liệu nào chứa thông tin nhạy cảm như số thẻ tín dụng có thể lưu trữ trên bất kỳ trang web OneDrive for Business nào. Việc xác định này có thể thực hiện trên SharePoint Online hoặc OneDrive for Business. Cũng có thể tạo chính sách DLP trong Trung tâm quản trị Exchange và áp dụng cho email và các mục hộp thư khác.
- Ngăn chặn chia sẻ vô tình: Có thể tự động chặn quyền truy cập vào tài liệu nhạy cảm đối với mọi người trừ quản trị viên trang web, chủ sở hữu tài liệu và người sửa đổi nội dung gần nhất.
- Giúp tuân thủ mà không gián đoạn công việc: Có thể giáo dục người dùng về chính sách DLP và giúp họ tuân thủ mà không chặn công việc. Chính sách DLP có thể gửi thông báo email và hiển thị mẹo chính sách.
- Ngay cả chương trình máy tính để bàn Office cũng có thể bao gồm các khả năng này như SharePoint Online và OneDrive for Business.
- Báo cáo DLP: Để nắm bắt mức độ tuân thủ chính sách DLP của tổ chức, có thể xem số lần khớp của từng chính sách và quy tắc theo thời gian.
Chính sách DLP bao gồm gì?
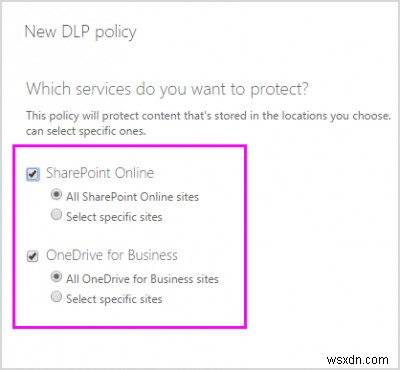
DLP chứa vị trí nội dung cần bảo vệ. Đó là nơi bảo vệ nội dung. Vị trí như SharePoint Online, trang web OneDrive for Business.
Thông tin nhạy cảm trên Office 365 có thể được bảo vệ bởi chính sách DLP. Vị trí thông tin có thể là OneDrive for Business hoặc trang web SharePoint Online.
Nó cũng chứa thông tin về khi và cách thực thi quy tắc bảo vệ nội dung.
- Điều kiện mà nội dung phải khớp để quy tắc được thực thi.
- Hành động bạn đặt quy tắc thực hiện tự động khi nội dung khớp điều kiện.
Có thể sử dụng quy tắc để đáp ứng yêu cầu bảo vệ cụ thể, dùng chính sách DLP để nhóm các yêu cầu bảo vệ chung, như tất cả quy tắc cần thiết để tuân thủ quy định cụ thể.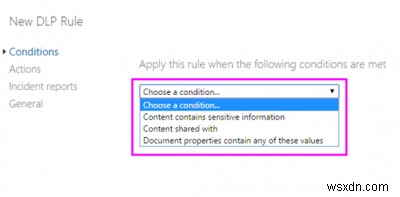
Thiết lập chính sách DLP:
Quản trị viên hiện có thể dễ dàng thiết lập chính sách DLP cho SharePoint Online, OneDrive for Business từ Trung tâm tuân thủ Office 365. Quản trị viên có thể bắt đầu với các mẫu có sẵn (out-of-the-box) để xây dựng đơn giản điều kiện, hành động và ngoại lệ. Đối với chính sách DLP cho email, truy cập Trung tâm quản trị Exchange.
Mẹo chính sách DLP trên ứng dụng OneDrive di động
Với nhiều người làm việc và cộng tác trên thiết bị di động, việc bảo mật dữ liệu nhạy cảm của tổ chức trở nên khó khăn hơn.
Để giúp tổ chức trao quyền cho nhân viên làm việc bất cứ đâu, bất cứ khi nào, Microsoft đã mở rộng Mẹo chính sách DLP của Office 365 sang ứng dụng OneDrive di động cho Android, iOS và Universal Windows.
Mẹo chính sách là thông báo ngữ cảnh, hướng tới người dùng, giáo dục họ khi sắp gửi, chia sẻ hoặc làm việc với dữ liệu nhạy cảm. Với sự có mặt trên thiết bị di động, nó bổ sung cho những gì đã có trên web và ứng dụng Office 2016 bao gồm Outlook.
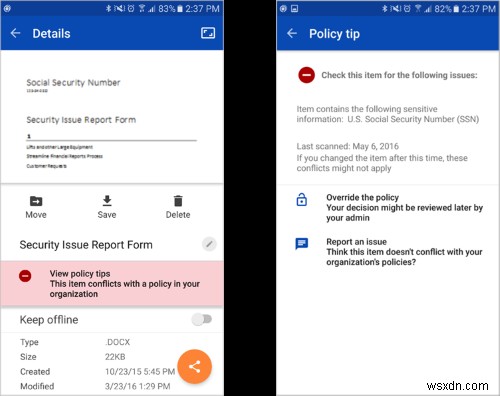
Người dùng di động sẽ thấy mẹo chính sách cho tài liệu chứa thông tin nhạy cảm. Mẹo tùy theo chính sách và hành động người dùng sẽ cung cấp thông tin về điều gì kích hoạt vi phạm chính sách. Cũng cung cấp tùy chọn ghi đè và báo cáo dương tính giả.
Mẹo chính sách hiển thị trên thiết bị Android:
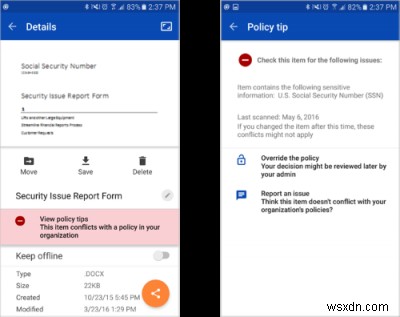
Mẹo chính sách trong ứng dụng OneDrive Universal Windows desktop hiển thị như sau:
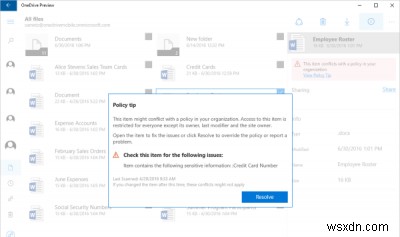
Với điều này, dữ liệu được bảo vệ tốt hơn với trải nghiệm mẹo chính sách DLP nhất quán trên OneDrive for Business web, ứng dụng Office và thiết bị di động.
Bạn có thể đọc thêm trên microsoft.com.