
Nội dung:
- Tổng quan dùng BitLocker không cần TPM
- Trusted Platform Module là gì?
- Cách dùng BitLocker không cần TPM?
Tổng quan dùng BitLocker không cần Trusted Platform Module:
Thường thì Trusted Platform Module (TPM) là bắt buộc để dùng BitLocker trên Windows 10. Bạn có thể biết phiên bản Windows nào có BitLocker — mã hóa toàn đĩa, như Windows Vista, Windows 7 Ultimate/Enterprise, Windows 8/10 Pro, Enterprise, nhưng không có BitLocker trên Windows 10 Home. Vì vậy, không cần lo cách cho phép BitLocker với TPM trên bản Home.
Về lý do cần TPM 2.0 hoặc 1.2 để dùng BitLocker Windows 10: chip TPM tạo và lưu khóa mã hóa, giúp BitLocker mã hóa hoàn toàn dữ liệu nhạy cảm. Vì vậy, hãy tìm hiểu TPM để dùng BitLocker mượt mà hơn.
Trusted Platform Module là gì?
TPM làm gì? Bạn thắc mắc tại sao khóa thư mục Windows 10 bằng BitLocker cần phần mềm này. TPM (Trusted Platform Module) là chip chuyên xác thực dữ liệu mã hóa và cấp quyền truy cập thư mục/ổ đĩa được chứng thực, giúp PC có chức năng bảo mật nâng cao.
Thông thường, vì TPM chứa và lưu khóa mã hóa cho BitLocker trên Windows 10, nếu không có nó, BitLocker vẫn mã hóa ổ/được liệu nhưng không cung cấp khóa khóa từ TPM. Đó là lý do hầu hết người dùng bật BitLocker mã hóa ổ và thiết bị lưu trữ di động kèm TPM.
Dù chỉ máy có TPM mới đảm bảo an toàn khi người khác muốn truy cập Windows 10, TPM không bắt buộc cho BitLocker. Bạn có thể cho phép BitLocker không cần TPM tương thích.
Cách dùng BitLocker không cần TPM?
Thường khi bật BitLocker Drive Encryption mã hóa ổ trên Windows 10, hiện lỗi BitLocker như ảnh: This device can't use a Trusted Platform Module. Không có máy nào có chip TPM 2.0 cho BitLocker.
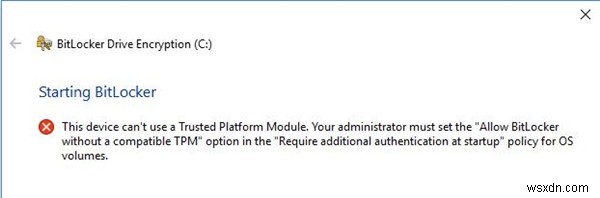
Làm sao cho phép Windows 10 BitLocker không cần TPM tương thích? Như chip TPM ASUS, module Intel TPM 2.0, module TPM Gigabyte.
Thực tế, dù ổ cứng cũ hay mới, có thể Trusted Platform Module Windows 10 không tồn tại, nhà sản xuất chưa làm cho bạn. Nhưng có thể cho phép BitLocker trên Windows 10 không cần TPM. ngay cả không có TPM Windows 7/10, cũng dễ dàng bật BitLocker Drive Encryption trong Group Policy.
Trước hết, cần quyền quản trị (administrative privileges).
- Nhấn Windows + R mở hộp Run.
- Nhập gpedit.msc nhấn OK.
- Trong Local Group Policy, đi theo đường dẫn bên trái:
Computer Configuration / Administrative Templates / Windows Components / BitLocker Drive Encryption / Operating System Drives
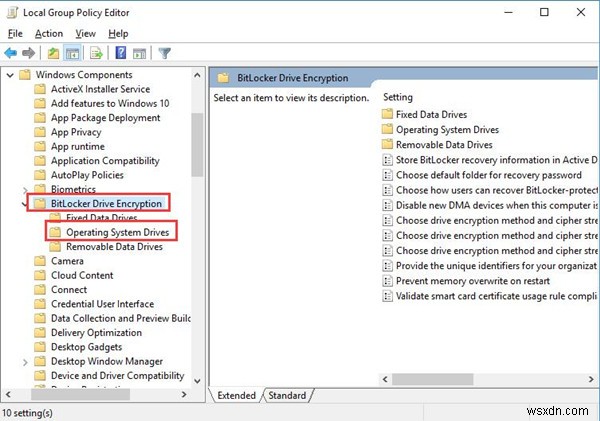
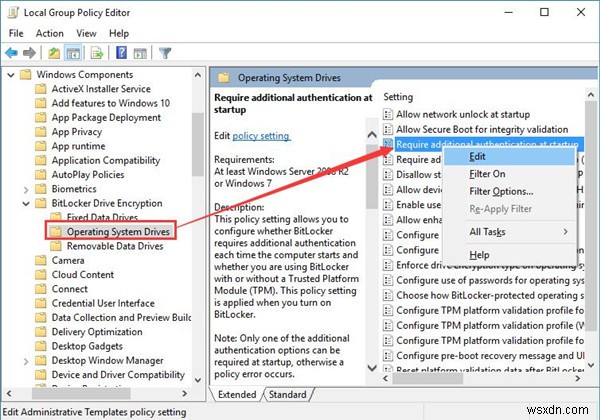
- Dưới Operating System Drives, bên phải chuột phải Require additional authentication at startup chọn Edit.
- Trong cửa sổ Require additional authentication at startup, tích Enabled và tích Allow BitLocker without a compatible TPM.
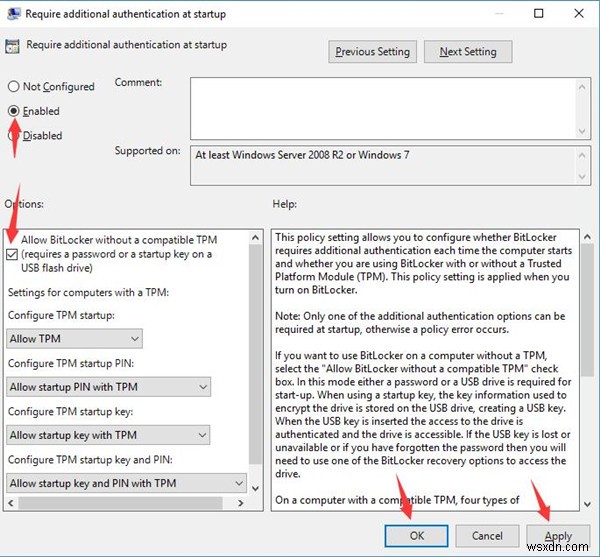
Sau đó nhấn Apply > OK.
- Đóng Local Group Policy.
Bây giờ bạn có thể thiết lập BitLocker Drive Encryption không cần Trusted Platform Module, thay vào đó mật khẩu hoặc khóa khởi động trên USB flash drive sẽ mã hóa ổ bằng BitLocker ngay cả với Windows 10 TPM.
Hy vọng cách trên giúp bạn dùng BitLocker khi không có chip TPM trên laptop/desktop. Bây giờ bạn đủ điều kiện bật Windows 10 BitLocker có hoặc không có TPM.