
Mô-đun nền tảng đáng tin cậy (TPM) đã trở thành một phần thiết yếu của bảo mật hàng ngày. Một khi được cài đặt trên PC, chúng bảo vệ hệ thống của bạn ở nhiều cấp độ, đảm bảo người không được phép không thể xâm nhập máy tính hoặc đánh cắp dữ liệu của bạn. Mặc dù đó là một trong những yêu cầu chính của Windows 11, bạn có thể bỏ qua nó, dù bạn sẽ khôn ngoan nếu không làm vậy, đặc biệt khi bạn hiểu nó giúp bảo mật thiết bị của bạn như thế nào. Chúng tôi đi sâu hơn trong hướng dẫn này và cũng chỉ cách cài đặt chip TPM trên bo mạch chủ của bạn.
Chức năng của TPM
Mô-đun nền tảng đáng tin cậy đóng một số vai trò then chốt trong bảo mật PC của bạn. Hãy nhìn vào một số trong số đó.
1. Mã hóa ổ đĩa BitLocker
BitLocker giữ tất cả các phân vùng ổ đĩa của bạn được mã hóa khi PC đang nghỉ. Điều đó bao gồm ổ chính, nơi chứa thành phần khởi động và thông tin hệ thống.
Trong trường hợp không may bạn làm mất hoặc mất ổ cứng, dữ liệu của bạn vẫn giữ bí mật. Không ai có thể khởi động vào hệ điều hành để truy cập dữ liệu của bạn.
TPM hoạt động bằng cách hợp tác với firmware hệ thống để ghi lại các tham số khởi động hệ thống, bao gồm bất kỳ phần mềm nào tải khi khởi động. Ví dụ, nó ghi lại trình tự khởi động hệ thống,无论 từ ổ cứng hay USB.
TPM sẽ chỉ cho phép khóa riêng của bạn giải mã ổ đĩa nếu các tham số được ghi lại đó được đáp ứng và khởi động diễn ra theo cách mong đợi. Cách đó, firmware hệ thống và TPM cùng nhau tăng cường bảo mật dữ liệu của bạn.
2. Windows Hello cho Doanh nghiệp
Microsoft tạo ra Windows Hello cho Doanh nghiệp như một cách thay thế để xác thực đăng nhập. Đôi khi bạn có thể quên mật khẩu hoặc mất nó cho hacker. Nhiều người dùng PC thích dùng một mật khẩu cho tất cả tài khoản, và ngay cả danh tính của họ cũng có thể bị xâm phạm khi bị tổn thương.
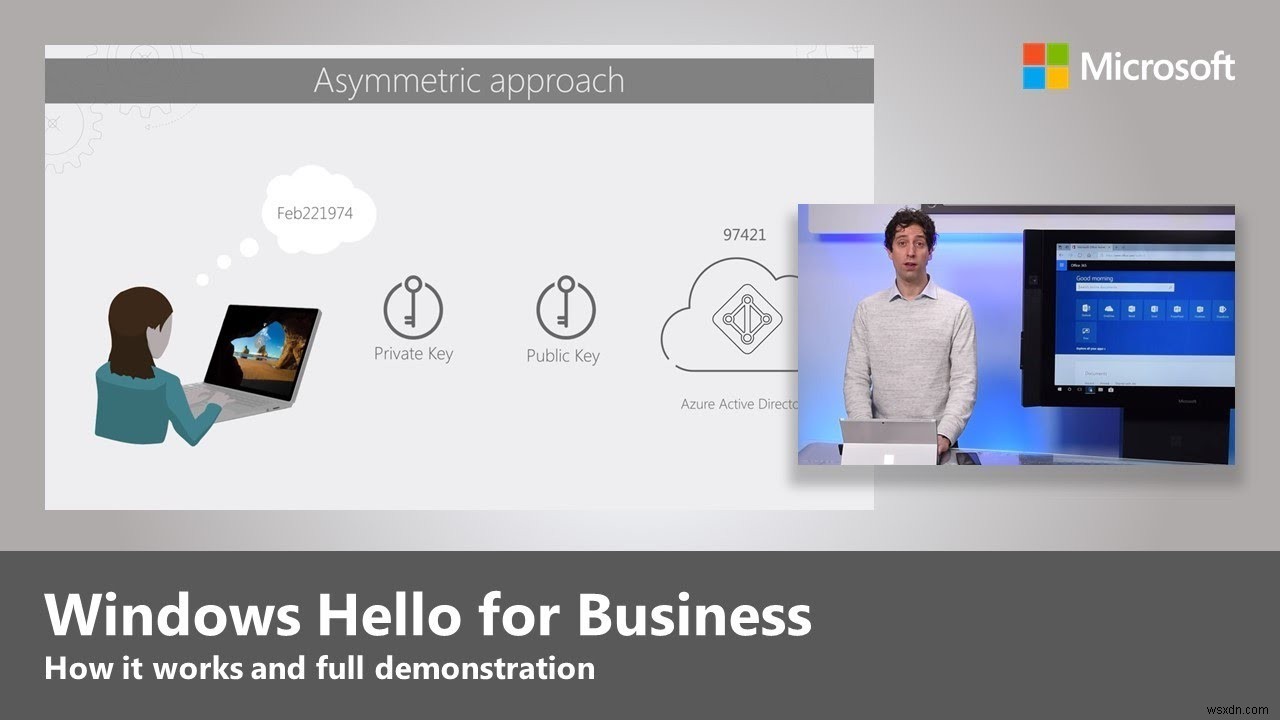
Windows Hello cho phép bạn cung cấp một số thiết bị từng cái một, kết hợp chúng và thêm khóa mật mã vào chúng. Cách đó, bạn có thể xác thực tốt hơn trên các thiết bị của mình chỉ dùng một tài khoản. Đó cũng là nơi TPM của bạn xuất hiện.
Hệ thống của bạn lưu trữ khóa mật mã này trong TPM, bảo vệ nó khỏi các cuộc tấn công ngựa Troy tiềm ẩn từ phần mềm độc hại giả vờ là TPM của bạn.
3. Nhà cung cấp mật mã nền tảng
Microsoft sử dụng khung API mật mã: Thế hệ tiếp theo (CNG) để triển khai thuật toán trên máy tính của bạn và giữ nó an toàn. Cách đó, tất cả phần mềm và ứng dụng sử dụng mật mã có thể dùng API CNG mà không cần biết bất kỳ chi tiết nào về thuật toán và cách nó hoạt động.
Windows cung cấp một triển khai thuật toán của CNG mà hệ thống của bạn thực thi qua phần cứng TPM trên bo mạch chủ PC. Triển khai này sử dụng các thuộc tính độc đáo của TPM để bảo vệ khóa riêng của bạn không bị sao chép bởi phần mềm độc hại. Nó cũng bảo vệ thiết bị của bạn khỏi các cuộc tấn công từ điển sử dụng nhiều lần đoán để bẻ khóa mã PIN.
Khác với giải pháp phần mềm, hacker không thể đảo ngược kỹ thuật TPM để đánh cắp khóa riêng hoặc sao chép chúng khỏi thiết bị của bạn.
Cách cài đặt và kích hoạt chip TPM phần cứng trên bo mạch chủ PC
Trước khi đi sâu vào cài đặt chip trên máy tính, đây là một số cân nhắc thiết yếu:
- Nếu PC của bạn được sản xuất trước năm 2016, có khả năng nó không hỗ trợ chip TPM. Trong trường hợp này, không có nhiều gì bạn có thể làm. Chúng tôi khuyên nâng cấp laptop/PC lên phiên bản hiện đại hơn.
- Mặc dù PC của bạn có thể cũ hơn nhưng đã có chip TPM cài sẵn, nó có thể là phiên bản TPM 1.2 thấp hơn. Nâng cấp firmware đơn giản có thể khắc phục điều đó.
- Nếu PC của bạn được sản xuất sau năm 2016, có khả năng lớn nó đã có chip TPM cài sẵn. Nếu là trường hợp đó, tất cả những gì bạn phải làm là kích hoạt chip TPM, và bạn sẽ sẵn sàng. Xem hướng dẫn này cho thấy cách làm.
- PC của bạn có thể mới hơn nhưng đi kèm không có chip TPM cài sẵn. Bạn có thể mua một cái và cài đặt nó trên bo mạch chủ.
Nâng cấp TPM 1.2 lên 2.0
Như đã nêu trước, nếu PC của bạn đã có chip TPM 1.2 cài sẵn, một bản nâng cấp là đủ. Để làm điều đó:
- Đảm bảo bạn cài đặt tất cả bản cập nhật Windows trên PC trước khi tiếp tục. Cập nhật đảm bảo hệ thống của bạn ổn định và an toàn khi bạn nâng cấp firmware TPM lên phiên bản 2.0 mới hơn. Nếu bạn đã cập nhật hệ thống hoặc kích hoạt cập nhật tự động, bạn có thể bỏ qua bước này.
- Sao lưu dữ liệu trước khi tiến hành.
- Nếu bạn đang dùng Windows Hello cho Doanh nghiệp, hãy vô hiệu hóa nó trước khi cập nhật TPM. Bạn sẽ cần xóa TPM ở giai đoạn sau và sẽ mất mã PIN hoặc chi tiết bảo mật sinh trắc học từ PC.
- Nếu bạn sở hữu thiết bị Microsoft (ví dụ: Surface Book), bạn có thể tải công cụ cập nhật TPM của Microsoft cho mẫu thiết bị cụ thể. Đối với các thương hiệu laptop/PC khác, bạn sẽ phải lấy bản cập nhật firmware từ nhà sản xuất. Bạn sẽ tìm thấy một số liên kết nhanh đến bản cập nhật TPM của một số nhà sản xuất PC phổ biến dưới đây.
- Tải công cụ tiện ích từ nhà sản xuất máy tính của bạn và chạy bản cập nhật.
- Dell
- HP
- HP Enterprise
- Infineon
- Lenovo
- Panasonic
- Toshiba
- Fujitsu
Sau khi chạy bản cập nhật, xóa TPM bằng các hướng dẫn sau:
- Nhấp nút menu Windows và đi đến "Menu Cài đặt -> Cập nhật và Bảo mật -> Bảo mật Windows -> Bảo mật thiết bị".
- Ở đây bạn sẽ thấy "Bộ xử lý bảo mật". Nhấp vào "Chi tiết bộ xử lý bảo mật".
- Chọn "Khắc phục sự cố bộ xử lý bảo mật".
- Nhấp vào nút "Xóa TPM".
- Khởi động lại thiết bị.
Cài đặt chip TPM trên bo mạch chủ
Trước khi tiến hành, bạn đã kiểm tra thiết bị để tìm chip TPM chưa?
Nếu có, nó có cổng TPM trống trên bo mạch chủ không?
Có hai cách để làm việc này. Nếu bạn rành công nghệ, bạn có thể mở PC và kiểm tra bo mạch chủ. Kiểm tra trang web nhà sản xuất để biết thêm chi tiết kỹ thuật nếu bạn vẫn chưa chắc. Bạn cũng có thể kiểm tra số mẫu bo mạch chủ trực tuyến.
Điều bạn đang tìm kiếm là một cổng trông như thế này:
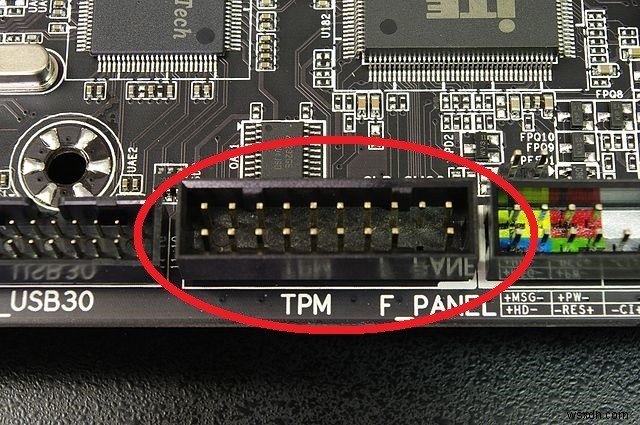
Cổng TPM này mở, và bạn có thể cài đặt chip TPM phụ tùng trên bo mạch chủ này.
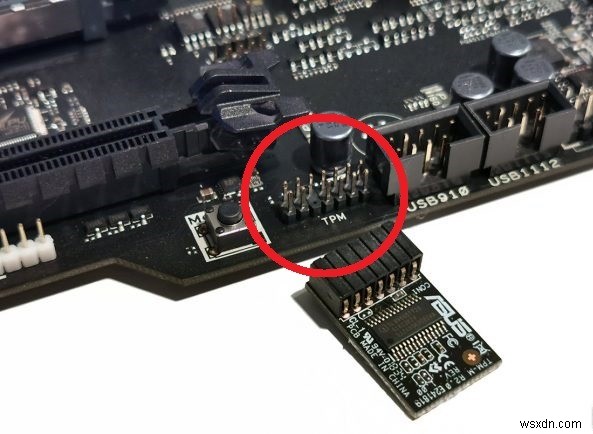
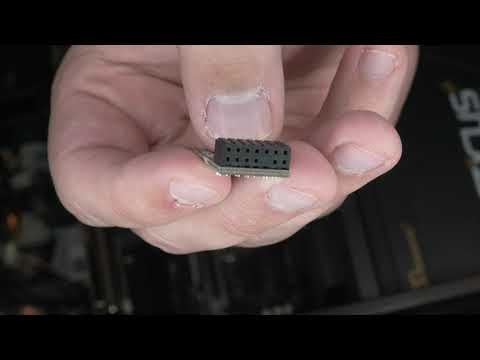
Không có gì quan trọng bằng việc chọn đúng chip TPM, và không phải tất cả chip TPM đều giống nhau. Do tiêu chuẩn nhà sản xuất khác nhau, có bốn cấu hình TPM khác nhau; 12-1 (12-chân), 14-1 (14-chân), 18-1 (18-chân) và 20-1 (20-chân).
Mô-đun TPM bạn chọn nên có cùng số chân với tiêu đề TPM trên bo mạch chủ. TPM 20-chân sẽ không vừa với tiêu đề 12-chân, và ngược lại. Để xác định điều này, hãy đếm số chân trên tiêu đề TPM của bạn.
Thường xuyên, một lỗ (được gọi là khóa chống chèn) sẽ bị chặn trên mô-đun TPM của bạn. Điều đó là bình thường. Khóa chống chèn nên trùng khớp với tiêu đề TPM.
Sau khi cài đặt chip TPM trên PC, việc kích hoạt nó sẽ phụ thuộc vào thiết bị. Bạn có thể kích hoạt TPM từ BIOS hoặc cài đặt Windows.
Xem video hữu ích này về cách cài đặt mô-đun TPM.
Câu hỏi thường gặp
1. Tôi có thể dùng BitLocker không có TPM không?
Bạn có thể cấu hình lại BitLocker để hoạt động không có mô-đun TPM. Tuy nhiên, BitLocker sẽ lưu khóa mã hóa bên ngoài máy tính (thường là USB) mà bạn phải cắm mỗi lần khởi động lại máy tính.
2. Tại sao TPM bị tắt mặc định?
Nếu TPM bị xám trên BIOS hệ thống theo mặc định, nghĩa là tính năng Công nghệ Nền tảng Đáng tin cậy (PTT) được bật. Bạn sẽ phải tắt PTT trên BIOS PC để kích hoạt mô-đun TPM.
3. TPM nằm trên bo mạch chủ hay CPU?
Bạn sẽ tìm thấy chip TPM trên bo mạch chủ. Đôi khi bo mạch chủ PC có thể thiếu chip chuyên dụng và thay vào đó dùng TPM tích hợp hoặc firmware TPM.