
Mặc dù hầu hết người dùng gia đình không dành nhiều thời gian suy nghĩ về nó, nhưng bảo mật máy tính cực kỳ quan trọng. Quan trọng đến mức nhiều máy tính tập trung doanh nghiệp có phần cứng đặc biệt bên trong (như đầu đọc thẻ thông minh), khiến việc hack hoặc xâm phạm trở nên khó khăn.
TPM (Trusted Platform Module) đang trở thành tính năng tiêu chuẩn trên máy tính mới, đặc biệt là các dòng doanh nghiệp. Vậy TPM là gì và tại sao bạn cần nó?
Tại sao bạn nên quan tâm đến TPM?
Cho đến gần đây, chỉ những người làm việc trong các công ty lớn nơi bảo mật mạng là ưu tiên hàng mới cần quan tâm đến TPM. Người làm việc từ nhà trên máy tính cá nhân hoặc những người chủ yếu dùng máy để chơi game và giải trí không cần biết về TPM.
Tuy nhiên, với việc công bố Windows 11, TPM đột ngột trở thành một trong những từ viết tắt ba chữ cái quan trọng nhất trong thế giới máy tính. Điều này là vì Windows 11 yêu cầu máy tính phải có Trusted Platform Module mới hoạt động. Cụ thể, nó yêu cầu TPM 2.0, mặc dù các yêu cầu này có thể thay đổi theo quyết định của Microsoft.
Hỗ trợ Windows 10 kết thúc vào ngày 14 tháng 10 năm 2025. Nó sẽ không còn nhận bản vá bảo mật hay cập nhật thêm từ Microsoft. Lúc đó, bạn либо phải ngắt kết nối máy tính khỏi internet, либо nâng cấp lên Windows 11.
Với tình hình hiện tại, bạn đơn giản không thể nâng cấp và cũng không thể tiếp tục dùng Windows 10! Trừ khi bạn chuyển sang Linux (ý tưởng hay!) hoặc giải pháp Windows khác, bạn sẽ phải mua máy tính mới. Điều đó đúng ngay cả khi máy hiện tại vẫn tốt! Microsoft có thể mềm dẻo lập trường sau này, nhưng hiện tại, đó là thực tế.
Bây giờ bạn đã biết tại sao vấn đề TPM quan trọng, hãy đi sâu vào TPM là gì.
TPM là một chip
TPM là một thành phần vật lý thường được tích hợp vào bo mạch chủ. Bên trong có nhiều thành phần cho phép TPM thực hiện công việc. Công việc chính xác của nó là gì? Dưới đây là các nhiệm vụ chính của TPM:
- TPM lưu trữ mật khẩu, chứng chỉ bảo mật và khóa mã hóa một cách an toàn, ngăn chặn can thiệp trái phép.
- Nó lưu trữ thông tin về máy tính một cách an toàn, giúp dễ dàng phát hiện nếu ai đó đã can thiệp vào máy tính.
- TPM có thể tạo ra khóa mã hóa một cách an toàn để quá trình không bị theo dõi hay can thiệp.
Ngoài các chức năng trên, TPM còn bao gồm một khóa mã hóa duy nhất, cứng nhắc và không thể thay đổi, khiến nó không thể bị thay thế hoặc can thiệp.
Tóm lại, TPM là một phần cứng chuyên dụng trên bo mạch chủ cho phép sử dụng và xác thực máy tính an toàn. Trừ khi bạn có fTPM hoặc PTT.
fTPM và PTT
fTPM (firmware TPM) và PTT (Platform Trust Technology) là tên gọi của AMD và Intel cho "firmware" TPM. Thay vì chip chuyên dụng trên bo mạch chủ, chức năng Trusted Platform Module tồn tại trong firmware của CPU. fTPM và PTT được tích hợp trong hầu hết bộ xử lý AMD và Intel hiện đại, nhưng chức năng cần được kích hoạt mới hoạt động.
Đây là nơi mọi thứ trở nên phức tạp một chút. Thường thì theo mặc định, nhà sản xuất bo mạch chủ tắt chức năng firmware TPM nhưng cho phép bạn bật thủ công trong menu BIOS hoặc UEFI. Tuy nhiên, vì mỗi thương hiệu và mẫu bo mạch chủ có thể khác nhau, bạn nên kiểm tra hướng dẫn sử dụng bo mạch chủ để biết hướng dẫn cụ thể về cách kích hoạt firmware TPM.
Trong một số trường hợp, dù CPU có tính năng firmware TPM, bo mạch chủ có thể thiếu tùy chọn bật nó. Một số bo mạch chủ cấp thấp hoặc tập trung game có thể thiếu tùy chọn vì không nhắm đến khách hàng doanh nghiệp. Hy vọng, nhờ yêu cầu Windows 11, hầu hết nhà sản xuất bo mạch chủ sẽ phát hành cập nhật firmware thêm tính năng này. Nếu không, bạn có thể phải thay bo mạch chủ ít nhất.
Có thể thêm Trusted Platform Module không?
Nếu bạn không có TPM vật lý trên bo mạch chủ và không có triển vọng dùng firmware TPM? Trong một số trường hợp, có thể mua TPM như một phần mở rộng. Tuy nhiên, bo mạch chủ cần hỗ trợ rõ ràng nâng cấp này và có header TPM bắt buộc. Không có header TPM thì không có nơi lắp đặt TPM.
Lúc viết bài, module nâng cấp TPM có giá khá cao, vì vậy hãy dành thời gian so sánh chi phí module TPM với chi phí thay bo mạch chủ.
Cách kiểm tra TPM
Nếu bạn đang chạy Windows 10 và muốn xác nhận có Trusted Platform Module hiện diện và hoạt động, hãy làm theo các bước sau:
- Nhấn cùng lúc phím Windows và R. Hộp thoại Run sẽ mở ra.
- Gõ tpm.msc và nhấn Enter.
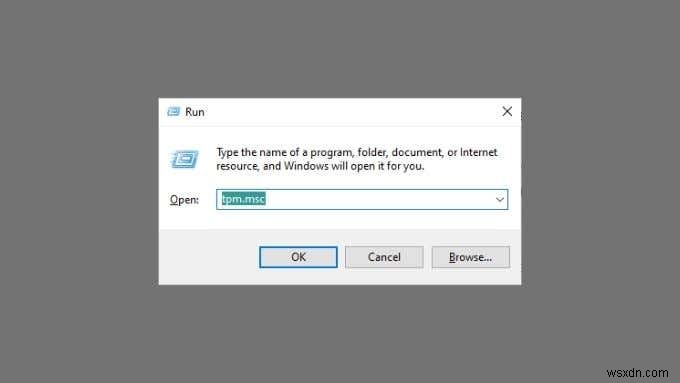
- Khi cửa sổ Quản lý TPM mở ra, kiểm tra xem nó có ghi "The TPM is ready to use" (TPM sẵn sàng sử dụng) dưới mục Status không. Sau đó xác nhận phiên bản đặc tả (specification version) dưới Thông tin nhà sản xuất TPM (TPM Manufacturer Information) là 2.0 hoặc cao hơn.
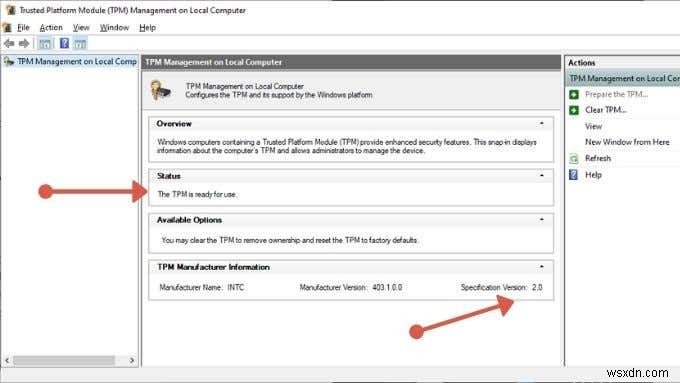
Nếu cả hai thông tin này đều có mặt và chính xác, bạn đã sẵn sàng. Chỉ nhớ rằng nó sẽ không hiển thị ở đây trong trường hợp firmware TPM trừ khi được bật trong BIOS.
Windows 11 cần nhiều hơn chỉ TPM
Mặc dù Trusted Platform Module đã nhận được hầu hết sự chú ý trong hoang mang chung về yêu cầu Windows 11, việc có TPM trong máy tính không đủ. Mặc dù Windows 11 không quá "đòi hỏi" về thông số kỹ thuật, nó cũng có những yêu cầu khác khá bất ngờ.
Chief among these is the need for CPUs of a certain generation. You'll need a computer with at least an 8th-generation Intel CPU or 2000-series Ryzen CPU otherwise, Windows will not work. Again, that's as far as we know at the time of writing.
Vì vậy, dù có sức mạnh tính toán dư dả, CPU Intel thế hệ 6 và 7 cao cấp và CPU Ryzen série 1000 bị giới hạn ở Windows 10.
Cách duy nhất để đảm bảo máy tính hiện tại tuân thủ tất cả yêu cầu hiện tại là truy cập trang yêu cầu chính thức của Windows 11 để kiểm tra thủ công từng yêu cầu. Đáng tiếc, Microsoft đã gỡ ứng dụng Windows 11 Health Checker tạm thời. Bạn cũng có thể thử ứng dụng WhyNotWin11 của bên thứ ba và mã nguồn mở, nhưng bạn tự chịu rủi ro!