
Tấn công phần cứng hiếm khi làm tiêu đề nhưng cần giải pháp bảo mật tương tự các mối đe dọa khác. Trusted Platform Module (TPM) là giải pháp bảo mật dựa trên phần cứng, gắn chip mã hóa (cryptoprocessor) lên bo mạch chủ.
Chip này bảo vệ dữ liệu nhạy cảm, chống tấn công qua phần cứng. Mỗi TPM giữ khóa mã hóa do máy tính tạo ra. Hầu hết PC hiện nay đã có chip TPM hàn sẵn trên bo mạch chủ.
Cách TPM Hoạt Động
TPM tạo cặp khóa mã hóa, lưu một phần khóa riêng tư an toàn trong chip, cung cấp phát hiện can thiệp (tamper detection). Nghĩa là một phần khóa riêng tư nằm trong TPM chứ không hoàn toàn trên ổ đĩa.
Nếu hacker xâm nhập máy, họ không thể truy cập nội dung ổ đĩa vì không có đủ khóa. Ngay cả khi tháo chip TPM hoặc gắn ổ đĩa vào bo mạch chủ khác, mã hóa vẫn không bị phá vỡ.
Mỗi TPM có chữ ký duy nhất từ giai đoạn sản xuất silicon. Để dùng TPM, cần có chủ sở hữu (owner) và người dùng phải hiện diện vật lý để lấy quyền sở hữu. Thiếu một trong hai, TPM không kích hoạt được.
Lợi Ích Của TPM
Cung Cấp Mã Hóa Dữ Liệu
Kết hợp thuật toán phần mềm và phần cứng, TPM bảo vệ dữ liệu plain-text bằng cách mã hóa.
Bảo Vệ Từ Malware Boot Loader
Malware đặc biệt có thể nhiễm/viết lại boot loader trước khi antivirus kịp chạy. TPM thiết lập chuỗi tin cậy (chain of trust), kiểm tra boot loader trước, cho phép Early Launch Anti-Malware chạy sau đó. Nếu phát hiện can thiệp, TPM từ chối boot hệ thống.
Chế Độ Cách Ly (Quarantine Mode)
Khi phát hiện xâm phạm, TPM tự chuyển sang Quarantine mode để bạn khắc phục sự cố.
Lưu Trữ An Toàn
Lưu khóa mã hóa, chứng chỉ, mật khẩu truy cập dịch vụ trực tuyến trong TPM – an toàn hơn lưu trên ổ cứng.
Quản Lý Quyền Số (Digital Rights Management)
TPM bảo vệ bản quyền nội dung số truyền đến phần cứng (set-top box), giúp công ty phân phối nội dung mà không lo vi phạm bản quyền.
Cách Kiểm Tra TPM Trên Windows
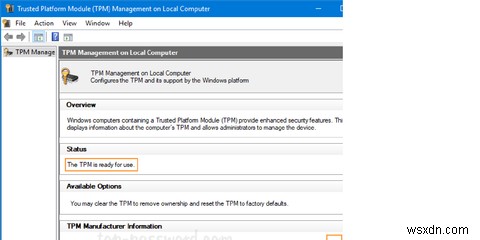
1. Công Cụ Quản Lý TPM (tpm.msc)
- Win + R → gõ tpm.msc → Enter.
- Nếu TPM đã cài, hiển thị thông tin nhà sản xuất, phiên bản.
- Nếu báo Compatible TPM cannot be found: máy không có TPM hoặc TPM bị tắt trong BIOS/UEFI.
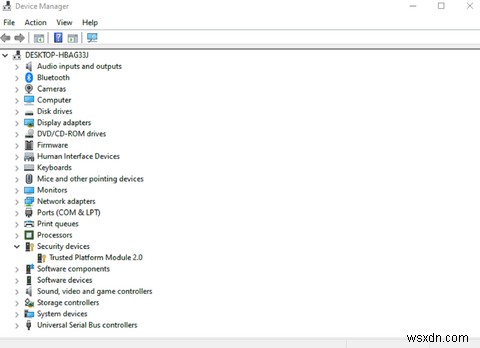
2. Device Manager
- Tìm "device manager" → mở → tìm node Security devices → mở rộng → xem có Trusted Platform Module không.
3. Command Prompt
- Mở CMD quyền Admin (Ctrl+Shift+Enter).
- Chạy:
wmic /namespace:\\root\cimv2\security\microsofttpm path win32_tpm get * /format:textvaluelist.xsl - Hiển thị trạng thái TPM: activated/enabled. Nếu không có TPM: No Instance(s) Available.
Cách Bật TPM Từ BIOS
Nếu gặp thông báo "Compatible TPM cannot be found" và muốn bật trong BIOS:
- Khởi động máy, nhấn phím vào BIOS (thường F2, F12, DEL).
- Tìm mục Security → mở rộng.
- Tìm TPM.
- Tích TPM Security để bật mã hóa ổ cứng TPM.
- Đảm bảo Activate được bật.
- Lưu và thoát (Save & Exit).
Menu BIOS khác nhau tùy phần cứng, nhưng thường tìm thấy ở mục Security.
TPM Và Bảo Mật Doanh Nghiệp
TPM không chỉ bảo vệ máy cá nhân mà còn mang lại lợi ích mở rộng cho doanh nghiệp và hạ tầng IT cao cấp:
- Thiết lập mật khẩu dễ dàng.
- Lưu trữ thông tin xác thực số (mật khẩu) trong kho chứa phần cứng.
- Quản lý khóa đơn giản hóa.
- Tăng cường thẻ thông minh, vân tay, fob cho xác thực đa yếu tố.
- Mã hóa file/thư mục để kiểm soát truy cập.
- Băm thông tin trạng thái trước khi tắt ổ cứng để đảm bảo toàn vẹn endpoint.
- Triển khai VPN, truy cập từ xa, không dây an toàn cao.
- Kết hợp Full Disk Encryption để hạn chế hoàn toàn truy cập dữ liệu nhạy cảm.
Chip TPM – Nhỏ Nhưng Mạnh
Bên cạnh công cụ bảo mật phần mềm, bảo mật phần cứng同样 quan trọng. TPM cung cấp hàng loạt tính năng: tạo khóa, lưu mật khẩu/chứng chỉ/khóa mã hóa. Trong bảo mật phần cứng, chip TPM nhỏ bé mang lại mức độ bảo vệ cao.