
Bạn nhận được liên kết đến Google Doc. Bạn nhấp vào, sau đó đăng nhập tài khoản Google. Nghe an toàn, đúng không?
Sai, rõ ràng. Một thiết lập phishing tinh vi đang dạy thế giới thêm một bài học về an ninh trực tuyến.
Phishing là gì, và kẻ lừa dùng nó như thế về cơ bản, phishing nghĩa là khiến người dùng tự nguyện gõ tên người dùng và mật khẩu, thường bằng trang đăng nhập giả. Những trang này thường dễ phát hiện cho người rành mạng, nhưng ví dụ phishing gần đây này đáng chú ý vì trang đăng nhập trông thực tế đến mức nào. Nó có thể lừa hầu như ai, và có URL Google.
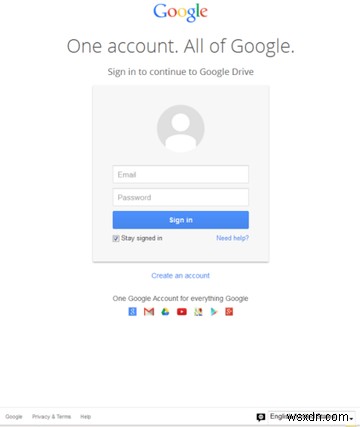
Cách nó hoạt động: nạn nhân nhận email với tiêu đề "Documents" (Tài liệu). Email chứa cái trông như liên kết đến Google Doc – hoàn chỉnh với tên miền "Google.com" thực tế – và dẫn người dùng đến cái trông như màn hình đăng nhập Google hợp pháp.
Không hiếm khi người dùng cần đăng nhập trước khi xem Google Doc, nên nhiều người dute gõ mật khẩu. Họ được chuyển hướng đến Google Doc thực tế, nhưng tên người dùng và mật khẩu không được Google dùng: tội phạm đã ghi lại chúng.
Google tuyên bố tất cả các trang như vậy đã bị gỡ xuống, nhưng vẫn đáng cảnh giác. Đừng nhấp liên kết Google Doc nếu bạn không chắc người gửi. Nếu bạn phải, hãy kiểm tra bạn đã đăng nhập Google Docs trước khi nhấp qua liên kết.
Điều đó chỉ bảo vệ bạn khỏi sự việc này, tuy nhiên, đưa chúng ta đến điều đáng sợ: ngày càng khó khuyên mọi người về an ninh. Chúng tôi trước đây đã phác thảo bốn cách tránh lừa đảo phishing, và không hoàn toàn rõ bất kỳ cái nào sẽ giúp trong trường hợp này.
Google khuyên bạn đổi mật khẩu nếu nghi ngờ bạn là nạn nhân. Trong lúc đó, chúng tôi khuyên bạn cũng khóa tài khoản bằng xác thực hai yếu tố. Với điều đó bật, lấy được mật khẩu sẽ không đủ cho tội phạm truy cập tài khoản – họ cũng cần điện thoại của bạn.
Nguồn: Symantec.com