
Nếu bạn am hiểu an ninh mạng, bạn chắc đã nghe về phishing. Bạn chắc chắn đã nhận email giả mạo ngân hàng hoặc Microsoft, yêu cầu gửi mật khẩu. Hy vọng bạn biết không bao giờ được làm điều đó.
Nhưng tồn tại một phiên bản tinh vi hơn nhiều của kỹ thuật này, gọi là spear phishing (phishing nhắm mục tiêu). Đây là nơi một cá nhân trở thành mục tiêu của một chiến dịch phishing được nghiên cứu kỹ và cá nhân hóa sâu.
Ngay người dùng internet dày dạn kinh nghiệm cũng có thể bị lừa bởi spear phishing, nên đây là cách nó hoạt động và cách an toàn trước nó.
Spear Phishing hoạt động như thế nào?
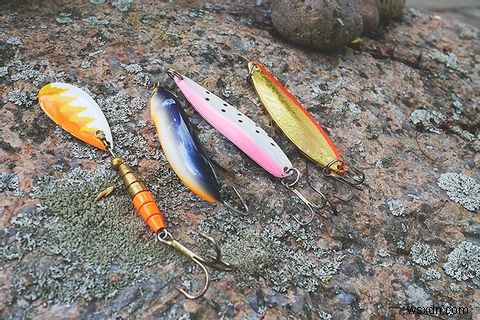
Spear phishing tuân theo mẫu quen thuộc. Kẻ lừa bắt đầu bằng cách research bạn và tìm hiểu về công ty bạn làm việc, đồng nghiệp, và dự án bạn đang làm.
Sau đó bạn nhận email dường như từ người bạn biết. Ví dụ, nó có thể tham chiếu dự án bạn đang làm hoặc vấn đề bạn đang đối mặt. (Hoặc có thể tham chiếu sự kiện sắp tới, hoặc người quen chung). Trong email có link đến file bạn được yêu cầu tải xuống.
Thường file được host bởi dịch vụ như Dropbox hoặc Google Drive. Khi bạn vào trang host file, bạn được yêu cầu nhập thông tin đăng nhập. Trang đăng nhập trông y hệt trang đăng nhập Google hoặc tương tự hợp pháp.
Nhưng trang này thực tế do kẻ lừa chạy. Khi bạn nhập tên người dùng và mật khẩu, thông tin này được gửi cho kẻ lừa thay vì đăng nhập. Điều này thậm chí hoạt động với xác thực hai yếu tố (2FA). Khi bạn nhập mã xác thực, mã đó cũng được gửi cho kẻ lừa.
Kẻ lừa giờ có tên người dùng và mật khẩu tài khoản Google hoặc tài khoản quan trọng khác của bạn. Họ có thể dùng để truy cập các tài khoản khác. An ninh của bạn hoàn toàn bị xâm phạm.
Kẻ spear phishing làm cho tin nhắn trông hợp pháp như thế nào?
Email phishing thông thường dễ nhận diện nếu bạn biết gì cần tìm. Nhưng khác với email phishing chung chung gửi hàng loạt, tấn công spear phishing nhắm mục tiêu riêng bạn. Kẻ lừa dùng kỹ thuật làm email thuyết phục hơn.
Một thủ thuật phổ biến là kẻ lừa mua tên miền rất giống tên miền thật họ muốn giả mạo.
Ví dụ, nếu ai đó cố gắng giả mạo email từ makeuseof.com, họ có thể mua tên miền rnakeuseof.com. Chữ r và n liền nhau trông rất giống m nếu bạn đọc nhanh. Nếu ai gửi tin nhắn từ bob@rnakeuseof.com, bạn có thể nghĩ nó hợp pháp.
Thay vào đó, kẻ lừa có thể dùng email spoofing để giả mạo email từ người bạn biết.
Nội dung email sẽ được viết tốt, chuyên nghiệp, không lỗi chính tả hay ngữ pháp. Và kẻ lừa có thể rất khéo léo làm email trông gấp gáp và quan trọng. Họ có thể giả mạo email từ sếp bạn hoặc CEO công ty — người bạn không dám đặt câu hỏi.
Kẻ lừa thậm chí có thể research để biết khi nào đồng nghiệp bạn đi công tác. Sau đó họ email bạn, giả vờ là đồng nghiệp đó, vì biết bạn không nói chuyện trực tiếp với họ. Có nhiều cách kẻ lừa tìm hiểu công ty bạn và dùng thông tin đó để lừa bạn.
Người dễ bị spear phishing tấn công
Vì spear phishing là tấn công nhắm mục tiêu đòi hỏi research nhiều, kẻ lừa chọn mục tiêu cẩn thận. Chọn người trong công ty có quyền truy cập hệ thống then chốt, hoặc cá nhân có giá trị tài sản cao hoặc truy cập quỹ lớn.
Nhóm rủi ro cao nhất từ tấn công spear phishing là nhân viên thông thường trong doanh nghiệp, hoặc bất kỳ ai dùng máy tính tại nhà. Người cấp cao trong công ty như quản lý, hoặc nhân viên IT, sẽ dễ bị "whaling" (câu cá cá heo) — tấn công mạng nhắm vào mục tiêu giá trị cao.
Cách an toàn trước Spear Phishing
Với tấn công spear phishing tinh vi như vậy, bạn cần cẩn thận. Ngay tin nhắn nghe vô hại từ bạn bè/đồng nghiệp tin cậy cũng có thể là tấn công phishing.
May mắn có một số bước thực tế để an toàn và giảm thiểu khả năng tấn công phishing thành công:
- Mỗi khi nhận email, hãy kiểm tra kỹ địa chỉ người gửi. Bạn cần nhìn kỹ đảm bảo địa chỉ không bị giả mạo hoặc không chính xác. Chỉ vì email dường như từ người bạn biết, trông như email thường xuyên của họ (có chữ ký, thông tin công ty, v.v.) không có nghĩa là nó chắc chắn hợp pháp.
- Nghi ngờ nếu người gửi tạo sự cấp bách, nhất là khi họ nhờ bạn làm điều bạn bình thường không làm. Ví dụ, trong công ty bạn thường chia sẻ file qua ổ đĩa mạng, nhưng bây giờ ai đó nhờ gấp tải file từ Dropbox, đây là dấu hiệu có chuyện không ổn.
- Xác nhận yêu cầu qua điện thoại nếu nó bất thường. Cách tốt nhất đánh bại phishing là nhấc máy nói trực tiếp với người gửiclaimed. Nếu yêu cầu thật, chỉ mất một phút xác nhận. Nếu không, bạn đã tránh được tình huống nguy hiểm.
- Cảnh giác file đính kèm/link trong email. ngay cả thứ bạn tưởng an toàn như file Excel hoặc Word cũng có thể giấu malware. Cẩn thận thêm nếu file liên kết yêu cầu bật macro, vì đây là cách phổ biến cài malware lên thiết bị.
Cảnh giác tấn công Spear Phishing tinh vi
Spear phishing là phiên bản tinh vi hơn nhiều của tấn công phishing truyền thống. Nó dùng rất nhiều research để nhắm mục tiêu một cá nhân cụ thể, bằng cách giả mạo thư liên lạc từ người liên hệ của họ.
Các email này có thể trông rất thuyết phục và hướng dẫn người nhận tải file chứa malware, cho phép kẻ lừa truy cập tài khoản email của mục tiêu hoặc tài khoản khác.
Hãy cảnh giác những email này có vẻ hợp pháp nhưng có thể là cách xâm phạm tài khoản của bạn. Và khi đã ở đây, hãy tìm hiểu các kỹ thuật phishing khác cần lưu ý như vishing (voice phishing) và smishing (SMS phishing).