
Bây giờ, bạn đã biết rằng Microsoft Enhanced Mitigation Experience Toolkit là phần mềm bảo mật tốt nhất cho hệ điều hành Windows. Lý do nhiều. Chủ yếu, nó đơn giản và minh bạch để thiết lập, và không có câu hỏi ngốc nghếch. Nó miễn phí. Và nó hiệu quả trong những gì nó làm. Không ngăn cản bạn làm kẻ ngốc, nhưng ngăn cản phần mềm hành xử sai. Và đó là điều khiến nó tuyệt vời, và đây là lý do nó nhận được tão ít ánh đèn sân khấu trong thế giới bảo mật trả tiền đó ngoài kia.
Bây giờ, phiên bản công khai thực sự đầu tiên đã ra mắt, đánh số 4.0. Đúng, các phiên bản trước cũng dùng được, nhưng chúng giống như bản beta/slash interim, chủ yếu dành cho geeks. Phiên bản này có thể dùng cho người bình thường. Hãy để tôi cố gắng đưa ra cái nhìn tổng quan cũng như hướng dẫn chi tiết hơn một chút để giúp bạn sử dụng và triển khai EMET trong thiết lập bảo mật của bạn một cách dễ dàng vui vẻ. Theo tôi.
Cài đặt
Cài đặt khá tầm thường, nhưng có một điều bạn cần tính đến. EMET v4 cần Microsoft .NET Framework v4. Thơ mộng biết bao. Thật vậy, bạn sẽ phải cài cái này trước để có thể dùng phiên bản mới nhất.
Tiếp theo, Chỉ cần click qua wizard nhanh nhất có thể, không đọc chi tiết gì. Thật sự, nó dễ. Bước duy nhất bạn nên chú ý là wizard post-install đầu tiên.
Wizard cấu hình cho phép bạn cấu hình EMET trước khi nó chạy lần đầu, và đây thực sự là bước khuyến khích cho hầu hết người dùng. Như nó nói rõ ràng, nó sẽ reset cài đặt ứng dụng từ cài đặt trước, thêm bảo vệ cho một số chương trình thường dùng và thường bị tấn công, bao gồm Internet Explorer, Adobe Reader và Oracle Java, thêm quy tắc tin cậy cho các dịch vụ online phổ biến để chúng không kích hoạt mitigations trong trình duyệt của bạn, và cuối cùng bật báo cáo chi tiết qua cơ chế system log. Gợi ý của tôi là làm điều này, vì nó không hại, và hầu hết mọi người sẽ thủ công cấu hình các cài đặt này anyway. Thêm vào đó, bạn luôn có thể chạy lại wizard.
Bước đầu & cấu hình cơ bản
Khi wizard hoàn tất, EMET sẽ khởi chạy. Hãy đánh giá giao diện người dùng và các chức năng của nó. Chúng ta sẽ đi từ trái sang phải, từ trên xuống dưới. Nếu bạn đã dùng EMET trước đây, cài đặt sẽ quen thuộc, chỉ được sắp xếp trực quan khác.
Import/Export & Configuration
Nút Import và Export cho phép bạn lưu và truy xuất cấu hình EMET hiện có. Chúng sẽ là file XML lưu cài đặt và quy tắc ứng dụng của bạn. Khuyên nên lưu cấu hình trước khi thực hiện thay đổi lớn hoặc chạy lại wizard, vì bạn có thể reset toàn bộ thiết lập. Chúng ta đã thảo luận quy tắc import/export trong review trước của EMET, phiên bản 3.5 TP. Với mọi mục đích thực tế, đây chỉ là save/open tương đương phần mềm bình thường.
Nút Apps sẽ mở cửa sổ nơi bạn có thể cấu hình chương trình của mình. Sớm sẽ nói thêm. Nút Trust sẽ mở cửa sổ nơi bạn có thể cấu hình chứng chỉ cho dịch vụ online. Sớm.
Profiles & Reporting
Đối với những người thắc mắc, profiles chỉ là tập hợp cài đặt, lưu ở định dạng XML, và chúng sẽ bao gồm một số quy tắc cho máy của bạn. Tuy nhiên, chúng sẽ ảnh hưởng hành vi của toàn bộ hệ thống khi áp dụng. Bạn có thể chuyển đổi giữa thiết lập hiện có, sẽ được gắn nhãn Custom, và hai cái khác, gắn nhãn Recommended và Maximum.
Profile Recommended sẽ đặt mitigations theo cách Microsoft cho là ít gây gián đoạn nhất trong khi vẫn cung cấp bảo mật tốt. Profile Maximum sẽ bật tất cả tùy chọn, và điều này có nghĩa là phần mềm không tương thích có thể bị ảnh hưởng hoặc crash.
Thực tế, tôi khuyên không nên dùng profile Maximum, vì nó quá nghiêm ngặt. Quá nhiều ứng dụng không được code và compile theo cách có thể coi là an toàn và tuân thủ, và chúng có thể gặp hành vi kỳ lạ khi bị chịu mitigations.
Ví dụ, Google Chrome có thể gặp lỗi Aw, Snap! VLC Player sẽ không tự động cập nhật với tất cả mitigations bật. Trong quá khứ, trước khi Microsoft mua lại, Skype sẽ không hoạt động tốt với một số tùy chọn bật. Chúng ta sẽ sớm giải thích chi tiết hơn loại cài đặt nào tồn tại, và chúng có thể làm gì hoặc không làm khi bật và tắt. Cuối cùng, bạn có thể thay đổi skin ứng dụng, nhưng đó là ngu ngốc.
Reporting là danh mục thứ tư từ bên trái, và nó bao gồm thông báo bạn có thể thấy khi EMET hành động. Bạn sẽ thấy desktop popup khi mitigations được kích hoạt, và bạn sẽ tìm thấy mục trong Event Log. Nhắc nhở, đây là một vài screenshot từ review trước của EMET, làm nổi bật chức năng:
System Status
Chúng ta sẽ thảo luận trường System Status. Nó liệt kê bốn loại mitigations cho phần mềm của bạn. Mặc định, bạn sẽ thấy hình như dưới, khá permisive. Nghĩa là chương trình có thể dùng DEP và ASLR sẽ dùng chúng, sẽ không có bảo vệ SEHOP được bật mặc định, và Certificate Trust được bật.
Bây giờ bạn có thể hỏi các chữ viết tắt này đứng cho cái gì? Và câu trả lời là, tôi không sẽ nói cho bạn. Vì chúng VÔ NGHĨA đối với bất kỳ ai không phải lập trình viên hoặc không học Khoa học Máy tính ở đại học. Về phần đó, chúng ta có thể thảo luận kernel, scheduler, quản lý bộ nhớ, không gian tiến trình, và mọi thứ khác.
Đối với người bình thường, những gì bạn cần biết là sau: các mitigations này cuối cùng sẽ ảnh hưởng đến phần mềm của bạn. Vì vậy, điều duy nhất bạn nên quan tâm là chức năng đúng đắn và lành mạnh của hệ thống. Giữa cài đặt maximum và permissive, được định nghĩa bởi các profiles khác nhau, có một vài tùy chọn bạn có thể dùng.
Nếu mitigation được đặt là Disabled, nó sẽ không được dùng. Opt In sẽ kích hoạt mitigations chỉ cho các file hệ thống, binary và hàm cụ thể, và sẽ phụ thuộc vào tính năng được hỗ trợ bởi hệ điều hành, BIOS cũng như ứng dụng.
Opt Out nghiêm ngặt hơn, và nó sẽ cố gắng dùng tất cả mitigations chống lại tất cả ứng dụng, trừ khi bạn cụ thể chọn bỏ chọn chức năng cho một số chương trình không hỗ trợ hoặc hành xử sai. Cuối cùng, Always On sẽ kích hoạt mitigation, không có khả năng reset nó. Theo sách, nó an toàn nhất, và phiền toái nhất, vì bạn có thể kết thúc với quá nhiều crash cho chương trình hợp pháp của bạn.
Gợi ý: Bắt đầu với profile Recommended, hoặc nếu bạn đủ khéo, cấu hình riêng. Cài đặt Max. nên để cho đến khi bạn tìm ra cách dùng EMET đúng cách, và với sự tự tin. Cuối cùng, certificate trust khá đơn giản, bật hoặc tắt.
Running Processes
Bảng này chỉ hiển thị process table của bạn và trạng thái cho mỗi cái, liệu chúng có được EMET che chở hay không. Ở giai đoạn này, nó không quá quan trọng, nhưng sau này, chúng ta sẽ xem xét mitigations của chúng ta ra sao.
Applications
Cho đến nay, chúng ta đã cấu hình hệ thống. Bằng cách đó, chúng ta chọn profile mong muốn, mà lần lượt bật/tắt các mitigations cụ thể và mức độ của chúng cho file hệ thống cốt lõi, và định nghĩa hành vi mặc định. Bây giờ, đến lúc cấu hình ứng dụng của chúng ta.
Ngoài hành vi chung, được điều khiển bởi DEP, ASLR, SEHOP và mitigations khác, bạn có thể tinh chỉnh bảo vệ hệ thống bằng quy tắc ứng dụng cho chương trình của bạn. Điều này được truy cập bằng nút Apps trong toolbar của chương trình.
Hãy xem lại nhanh những gì chúng ta có ở đây. Export và Export Selected cho phép bạn lưu quy tắc cho ứng dụng của bạn. Add Application sẽ mở một wizard, nơi bạn có thể tìm một chương trình cụ thể bằng đường dẫn đầy đủ. Add Wildcard cho phép bạn chỉ định một cụm từ chung, và tất cả chương trình khớp sẽ được che chở.
Ví dụ, có hai phiên bản Internet Explorer, cả 32-bit và 64-bit. Nếu bạn dùng đường dẫn đầy đủ, bạn sẽ cần liệt kê hai quy tắc. Tùy chọn wildcard sẽ che chở cả hai. Để chứng minh, bạn có thể bật tùy chọn Show Full Path để xem quy tắc của bạn trông như thế nào.
Lưu ý rằng cài đặt khuyến khích, được kích hoạt bởi wizard lần đầu đều dùng wildcard, làm cho việc triển khai và quản trị đơn giản hơn. Chúng ta sẽ sớm thảo luận quản trị hàng loạt.
Default Action quản lý hành vi ứng dụng - có chỉ log, tức là audit, hay cũng dừng tiến trình đang chạy khi tìm thấy exploit. Và lưu ý rằng điều này không nhất thiết có nghĩa là malware, chỉ bất kỳ lệnh bất hợp pháp nào bị cấm bởi mitigation.
Cuối cùng, dưới Mitigation Settings, bạn có thể bật/tắt các loại mitigations khác nhau, bao gồm Deep Hooks, bị tắt mặc định trong profile Recommended, Anti Detours và Banned Functions. Bạn có thể coi chúng như thánh grail của thực hành code lành mạnh, nếu muốn.
Trường Mitigations sẽ liệt kê tất cả ứng dụng được che chở, bao gồm những cái thêm thủ công, import, hoặc nấu bởi wizard. Có ba loại mitigations, bao gồm Memory, ROP và Other. Lại một lần, vô nghĩa khi cố giải thích những thứ này nếu bạn không biết hoặc hiểu kernel hoạt động như thế nào. Ví dụ, bạn có biết code, data hoặc heap có thể là gì? Stack là gì? System call là gì? Bạn có biết instruction pointer có thể trông như thế nào trên kiến trúc x86? Nếu câu trả lời là không cho bất kỳ cái nào, thì bạn không cần biết nội tại của các mitigations này.
Chỉ coi chúng như một trong những cài đặt sẽ ảnh hưởng hành vi chương trình của bạn. Nếu nó hoạt động tốt, để chúng vậy, nếu không vô hiệu hóa, từng cái một, cho đến khi bạn tìm ra vấn đề có thể ở đâu. Nhưng thêm về đó sau.
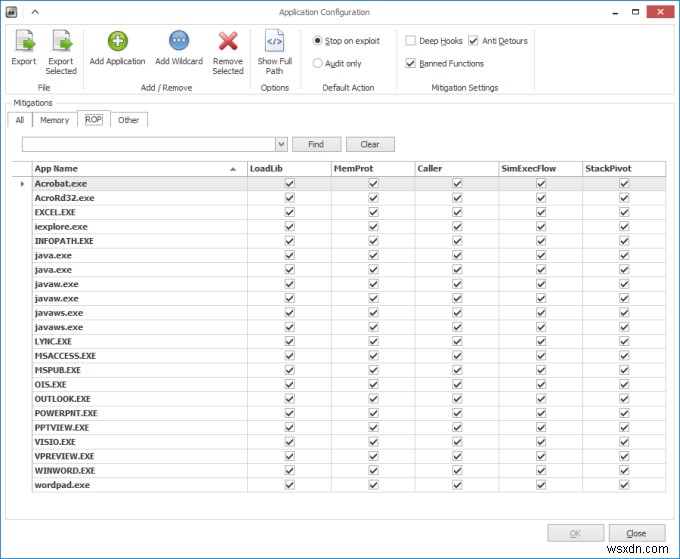
Ứng dụng đã thêm
Sau khi bạn thêm ứng dụng của riêng mình, mà có thể không được liệt kê ở đây, bạn có thể phải khởi động lại chương trình để load với EMET hooks. Chúng ta đã thấy ví dụ của điều này trong bài đầu tiên, và cách dùng Process Explorer để xác minh.
Certificate Trust
Phần này cho phép bạn cấu hình website nên được che chở bằng chứng chỉ, để bạn tin tưởng hành vi của chúng, để mitigations không kích hoạt và kill đồ của bạn trong cái gọi là hành động false positive.
Lại một lần, bạn có thể export quy tắc của mình. Bạn có thể thêm website, hoặc xóa chúng. Khi bạn cấu hình chúng, chúng sẽ được liệt kê trong bảng Protected Websites bên dưới, và cũng sẽ bao gồm Pin Rule, nghĩa là các site chỉ được tin cậy nếu chúng được ký số bởi certificate authority hiển thị trong quy tắc. Bạn có thể dùng menu thả xuống để thay đổi quy tắc, nhưng tôi mạnh mẽ khuyên không nên. Nó tương đương với can thiệp thủ công vào chứng chỉ số trong trình duyệt của bạn.
Pinning Rules cho phép bạn tinh chỉnh hiệu quả của chúng. Ví dụ, ngày hết hạn, quốc gia áp dụng, blocked hashes, public key match, v.v. Với lý do tốt, hầu hết các cài đặt này không có hiệu lực, nghĩa là certificate defaults sẽ được dùng, không có bất kỳ lọc nào. Khuyên mạnh mẽ của tôi là đừng động vào chúng chút nào.
Thực hành an toàn
Câu hỏi khó khăn nhất là, làm thế nào để dùng EMET thông minh? Nếu归结为手动更改和调整, bạn sẽ làm cho phần mềm bảo mật của mình vô hiệu, vì bạn sẽ trở thành điểm yếu nhất trong chuỗi. Bạn muốn EMET v4 chạy suôn sẻ và không có gián đoạn. Nó phải hoàn toàn trong suốt, và điều duy nhất bạn có thể quan tâm là một ngoại lệ thỉnh thoảng ở đây và đó, như VLC, Skype, v.v.
Quay lại gợi ý trước của tôi, dùng wizard lần đầu. Dùng cài đặt khuyến khích. Thêm chương trình của bạn. Đảm bảo mọi thứ hoạt động và chạy như mong đợi. Để nó ủ một thời gian. Khi bạn tự tin, bạn có thể tăng nó lên một chút, từng bước một, và kiểm tra cẩn thận tất cả phần mềm của bạn. Nếu chương trình crash hoặc không hoạt động đúng, bắt đầu vô hiệu hóa mitigations, từng cái một, cho đến khi bạn đạt mức tối thiểu cho phép chúng chạy tốt.
Điều này có thể nhàm chán, nhưng đừng nản chí. Kinh nghiệm của tôi cho thấy chỉ một hoặc hai chương trình sẽ cần điều chỉnh thỉnh thoảng, nếu bao giờ. VLC, Chrome và Skype nảy ra trong đầu, và tôi chưa gặp bất kỳ chương trình nào khác không hoạt động tốt.
Về Certificate Trust, đây là tính năng mới và có thể hơi thử nghiệm, nhắm đến sự hợp nhất của Web và app, và những gì combo đó có thể làm trên local host của bạn. Nói cách khác, phần mềm mua qua app store và/hoặc chạy như Web app có tiềm năng thực hiện thay đổi rủi ro cho hệ thống của bạn hoặc bị khai thác dễ dàng nếu không code tốt. Mặt khác, bạn có thể làm hỏng trải nghiệm người dùng nghiêm trọng nếu mitigations quá hiếu chiến, đó là nơi ý tưởng trust xuất hiện.
Kinh nghiệm ngắn của tôi ở đây cho thấy cài đặt mặc định đủ tốt. Hơn nữa, bảo mật trình duyệt bổ sung có thể đạt được qua sử dụng tiện ích mở rộng bảo mật. Nhưng đây là chủ đề riêng. Tóm lại, để certificate trust như nó là, thêm site chậm rãi và cẩn thận nếu bạn phải, và đừng làm bất kỳ thay đổi nào cho pinning rules, vì bạn có thể kết thúc với hành vi thực sự kỳ lạ và bất ngờ.
Triển khai doanh nghiệp & profiles sâu hơn
Chúng ta đã thảo luận Protection Profiles khi nói về EMET version 3. Tôi sẽ tóm tắt ngắn gọn những gì chúng ta làm đó, nhưng bạn nên đọc kỹ. Phần này cũng bao gồm việc dùng Group Policies để quản trị dễ dàng hơn.
EMET profiles được lưu trữ dưới Deployment\Protection Profiles trong thư mục cài đặt mặc định, ở dạng XML. Có ba profile mặc định, bao gồm CertTrust.xml, Recommended Software.xml và Popular Software.xml.
Bất kỳ profile hoặc thay đổi profile nào được thêm đó sẽ được dùng để tạo cross-section liên quan của mitigations cho ứng dụng của bạn lần sau EMET đọc lại quy tắc của nó. Các profile có thể được tinh chỉnh để khớp với bất kỳ loại độ chi tiết bảo mật nào bạn muốn đạt được với EMET. Các profile đến ở định dạng sau, ví dụ:
<Product Name="Windows Media player">
<Version Path="*\Windows Media Player\wmplayer.exe">
<Mitigation Name="SEHOP" Enabled="true" MinOS="6.1"/>
<Mitigation Name="MandatoryASLR" Enabled="false" />
<Mitigation Name="EAF" Enabled="false" />
</Version>
</Product>
<Product Name="Skype">
<Version Arch="x86" Path="*\Skype\Phone\Skype.exe">
<Mitigation Name="EAF" Enabled="false" />
</Version>
</Product>
Chúng ta có gì ở đây? Là XML, nên bạn có cấu trúc phân cấp các cặp key-value cuối cùng hình thành logic profile đầy đủ. Hãy nhìn nhanh hai quy tắc mẫu ở đây, lấy từ profile Popular Software.xml.
Đối với Windows Media Player, chúng ta có định nghĩa tên. Sau đó, chúng ta có path, đi kèm wildcard. Sau đó, chúng ta có ba mitigations liệt kê, và trạng thái của chúng, false/true. Đối với SEHOP, chúng ta cũng có phiên bản OS tối thiểu, đó là phiên bản kernel Windows NT, nơi mitigation này có thể dùng. Vì vậy nếu bạn triển khai profile này trong Windows XP, nó sẽ không hoạt động.
Đối với Skype, chúng ta có một trường mới, là kiến trúc, Intel x86. Nghĩa là quy tắc mitigation có thể không hoạt động trên Windows RT, dùng ARM, ví dụ. Lại một lần, một số mitigations đã được tắt, vì Microsoft biết chúng có thể gây vấn đề. Chúng ta nói về cài đặt khuyến khích, nên bạn chắc chắn có thể làm thay đổi.
Trên hết đó, bạn cũng có defaults, nên bạn không cần áp dụng mọi thứ lại cho từng ứng dụng. File XML cũng có phần comment khá dài ở đầu, giải thích bằng ngôn ngữ geek kỹ lưỡng chuyện thực sự hoạt động như thế nào, nhưng bạn chắc chắn cần một hướng dẫn nhân văn hơn như cái này để hiểu đúng. Và các comment cũng đi kèm một số lỗi chính tả, tin hay không.
Cuối cùng, đối với Group Policies, bạn có template EMET.adml và EMET.admx dưới Deployment\Group Policy Files, để bạn có thể dùng chúng cho cấu hình host trong domain của bạn. Nhưng hướng dẫn này chủ yếu nhắm đến người dùng gia đình, nên chúng ta sẽ bỏ qua thiết lập này, và chỉ xem lại nó nếu có nhu cầu phổ biến nghiêm túc.
Đọc thêm
Bạn sẽ khôn ngoan nhất nếu đọc tất cả dưới đây, cẩn thận:
Microsoft EMET v3 overview
Microsoft EMET v2 stuff
General safe web and mail security practices
Once upon a time, there was SuRun for Windows users
Kết luận
Tôi kiên định với lời của mình. Microsoft EMET là hộp công cụ bảo mật đẹp nhất cho Windows, và phiên bản 4 này không ngoại lệ, Nó về việc tạo một thiết lập bảo mật fire-and-forget sẽ không nhắc bạn real-time, không tốn tài nguyên, và không để bạn làm sai lầm yes/no ngốc nghếch, trong khi cung cấp bảo mật thực sự, đã được chứng minh.
Bên cạnh thông điệp quan trọng này, bạn có một hướng dẫn rất chi tiết giải thích chi tiết ins and outs của phần mềm này và công nghệ liên quan, và cách bạn có thể cấu hình EMET cho hệ thống và ứng dụng của bạn, để bạn tận hưởng thiết lập bảo mật không xâm nhập và hiệu quả. Tôi hy vọng bạn thích nó. Bạn thấy, tôi không hoàn toàn tiêu cực về Microsoft, đôi khi họ làm ra sản phẩm tuyệt vời. Đó là nó.
Chúc vui.