
Chào mừng đến với bài hướng dẫn xử lý lỗ hổng "truy cập root" được phát hiện trên macOS High Sierra. Cập nhật mới: bản vá của Apple biến mất (tạm thời) nếu nâng cấp từ macOS 10.13 lên 10.13.1 - nhấp đây để đọc chi tiết.
Lỗi trên macOS High Sierra được phát hiện ngày 28/11/2017 cho phép truy cập root vào Mac mà không cần mật khẩu. Điều này có nghĩa ai cũng có thể điều chỉnh cài đặt Mac bằng cách nhập "root" làm tên người dùng - không cần mật khẩu.
Ví dụ: người dùng vào Cài đặt Bảo mật & Riêng tư trong System Preferences, nhập root làm Tên người dùng, không cần mật khẩu, và nhận toàn bộ quyền quản trị. Cho phép đổi mật khẩu user, thay cài đặt tải ứng dụng, truy cập keychain, và hơn thế nữa.
Lần đầu thử đăng nhập sẽ thất bại. Nhưng nếu thử lại nhiều lần, cuối cùng sẽ được cấp quyền.
Tất nhiên, kẻ tấn công cần truy cập vật lý Mac để đăng nhập root. Vì vậy, nếu không ai có ý định xấu truy cập Mac của bạn, có thể không lo lắng (cảnh giác: ai đó có thể đã truy cập từ xa, và lỗ hổng này cho phép họ vào cài đặt, nhưng khả năng không lớn).
Đồng nghiệp Macworld US thử đăng nhập root trên MacBook Pro chạy macOS High Sierra 10.13.1, và root hoạt động. Xem video của họ bên dưới.
Phóng viên ghi nhận vấn đề chỉ hoạt động sau khi đã đăng nhập Mac dưới user khác.
Hacker không thể dùng root và không mật khẩu tại màn hình đăng nhập khi khởi động. Lỗ hổng chỉ hoạt động sau khi bạn đã đăng nhập Mac (chắc chắn bạn đã đặt mật khẩu mạnh - nếu chưa, xem cách đặt mật khẩu mạnh).
Khi tự thử, mất 6 lần thử root mới được chấp nhận.
Apple nhanh chóng xác nhận đang làm bản vá: "Kỹ sư bảo mật phát hiện sự cố thứ Ba chiều, ngay lập tức bắt đầu làm bản cập nhật khép kín lỗ hổng bảo mật này. Sáng nay [Thứ 4, 29/11], từ 8:00, bản cập nhật có sẵn tải về và sẽ tự động cài đặt trên tất cả hệ thống chạy phiên bản mới nhất (10.13.1) của macOS High Sierra."
Bản vá của Apple
Apple phát hành bản vá trong 24h sau khi sự cố được công bố.
"Khi kỹ sư bảo mật biết được sự cố thứ Ba chiều, ngay lập tức bắt đầu làm bản cập nhật khép kín lỗ hổng bảo mật này. Sáng nay [Thứ 4, 29/11], từ 8:00, bản cập nhật có sẵn tải về và sẽ tự động cài đặt trên tất cả hệ thống chạy phiên bản mới nhất (10.13.1) của macOS High Sierra."
Khuyên cập nhật để nhận bản vá: chi tiết tại đây. (Thêm thông tin về macOS mới nhất tại đây.) Tuy nhiên, The Guardian nhận thấy bản vá gây vấn đề: ngăn một số user kết nối chia sẻ file.
Cập nhật bảo mật 2017-001
Apple phát hành Cập nhật bảo mật 2017-001 cho macOS High Sierra 10.13 và 10.13.1 ngày 29/11.
Bản vá khắc phục lỗi root cho phép kẻ tấn công vượt qua xác thực quản trị không cần mật khẩu, theo ghi chú của Apple.
Apple lưu ý: nếu vừa cập nhật từ 10.13 lên 10.13.1, hãy khởi động lại Mac để đảm bảo Cập nhật bảo mật được áp dụng đúng.
Apple hướng dẫn xác nhận Mac đã có Cập nhật bảo mật 2017-001:
- Mở Terminal (trong Utilities của Applications).
- Gõ
what /usr/libexec/opendirectorydvà nhấn Return. - Nếu cài thành công, sẽ thấy số phiên bản:
- opendirectoryd-483.1.5 trên macOS High Sierra 10.13
- opendirectoryd-483.20.7 trên macOS High Sierra 10.13.1
Apple xin lỗi: "Bảo mật là ưu tiên hàng đầu cho mọi sản phẩm Apple và đáng tiếc chúng tôi đã trượt với bản phát hành macOS này... Chúng tôi rất hối hận và xin lỗi tất cả người dùng Mac, cả vì phát hành với lỗ hổng này và lo lắng nó gây ra. Khách hàng xứng đáng với điều tốt hơn. Chúng tôi đang kiểm toán quy trình phát triển để ngăn ngừa việc này lặp lại."
Lỗ hổng xuất hiện lại nếu cập nhật lên macOS 10.13.1
Sau vấn đề chia sẻ file, phát hiện thêm vấn đề: bản vá bảo mật bị đảo ngược nếu user nâng cấp lên macOS 10.13.1. Sau khi cập nhật xong, Mac lại dễ bị tấn công root.
Không quá nghiêm trọng, vì việc đảo ngược này tự bị đảo ngược khi bạn khởi động lại Mac - bản vá quay lại và bạn an toàn. Nhưng nhiều người hiếm khởi động lại; nên chắc chắn đã reboot sau khi cập nhật.
Apple xác nhận vấn đề bằng cách cập nhật trang hướng dẫn vá: "Nếu vừa cập nhật từ macOS High Sierra 10.13 lên 10.13.1, hãy khởi động lại Mac để đảm bảo Cập nhật bảo mật được áp dụng đúng."
Apple sau đó phát hành macOS High Sierra 10.13.2.
Cách tự khắc phục vấn đề bảo mật root
Bản vá của Apple sẽ giải quyết vấn đề, nhưng nếu không thể hoặc không muốn cài, phương pháp sau khắc phục thủ công:
- Mở Finder.
- Nhấp Go > Go to Folder.
- Gõ:
/System/Library/CoreServices/Applications/vào ô văn bản. - Nhấp Go.
- Mở Spotlight (Command+Space).
- Tìm app Directory Utility và mở.
- Nhấp biểu tượng khóa để thay đổi.
- Nhập tên và mật khẩu trong cửa sổ bật lên.
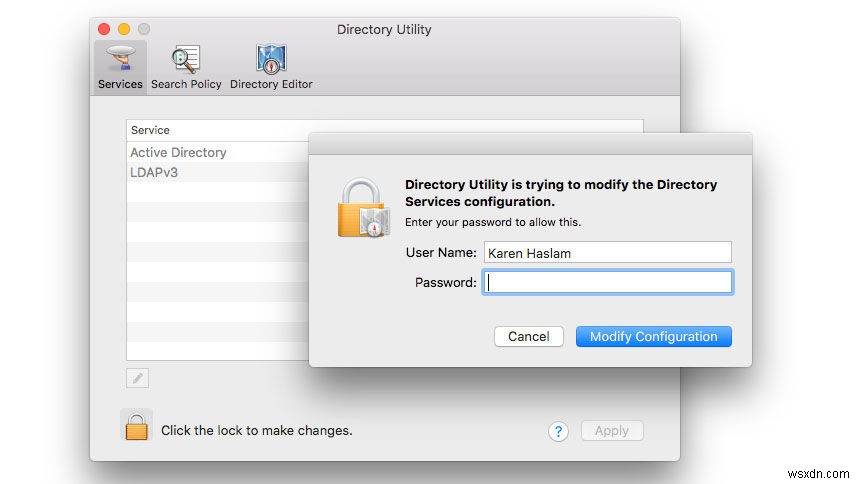
- Nhấp Modify Configuration.
- Nhấp Edit.
- Chọn Change Root Password.
- Nhập mật khẩu mới và xác nhận.
- Nhấp OK.
- Nhấp khóa lại để khóa, ngăn thay đổi thêm.
- Thoát Directory Utility.
Bây giờ ai thử đăng nhập root sẽ cần mật khẩu.
Tìm hiểu thêm các cách bảo vệ Mac khỏi malware và hacker.