
Ngày nay, doanh nghiệp và người mua cùng hội tụ tại không gian thương mại điện tử. Mua sắm online trở thành hiện tượng tự nhiên. CMS như Magento là phần mềm phát triển mạnh trong lĩnh vực này. Tuy nhiên, điều này khiến nó trở thành mục tiêu đáng tiếc của các tấn công mạng. Hack thẻ tín dụng trên Magento không hiếm. Một vụ hack thẻ tín dụng mới trên Magento vừa được phát hiện.
Dấu hiệu nhận biết Hack thẻ tín dụng
Trước đây, chúng tôi thường thấy hack thẻ tín dụng trên các CMS thương mại điện tử hàng đầu như Opencart & Prestashop. Kẻ tấn công thường thêm phương thức thanh toán mới hoặc gieo form thanh toán giả. Các thủ thuật này giúp họ thu thập thông tin thẻ tín dụng quý giá.
Vụ hack này được phát hiện khi một người dùng Magento báo cáo điều gì đó bất thường với cổng thanh toán. Kỹ sư của chúng tôi quét trang web và xác nhận đã bị hack.
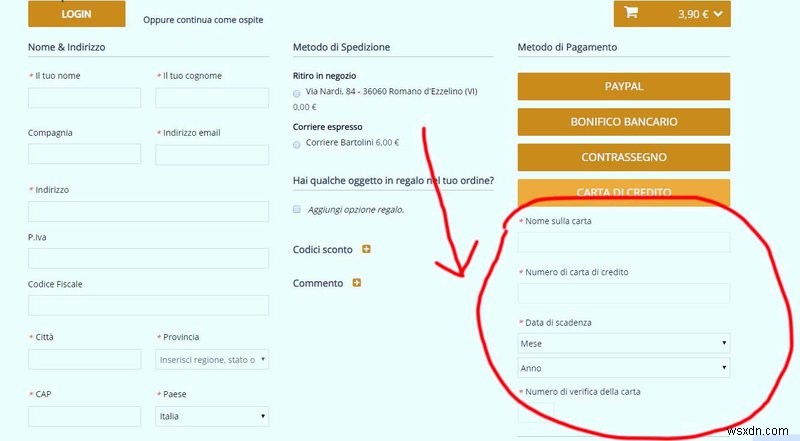
Form giả được thêm vào trang Checkout Magento
Hình ảnh dưới đây cho thấy form giả do hacker thêm vào. Bên phải là form bắt buộc với các trường: tên, số thẻ tín dụng... Thông tin nhập vào form này sẽ được gửi đến hacker.
Bộ quét Malware Magento của Astra
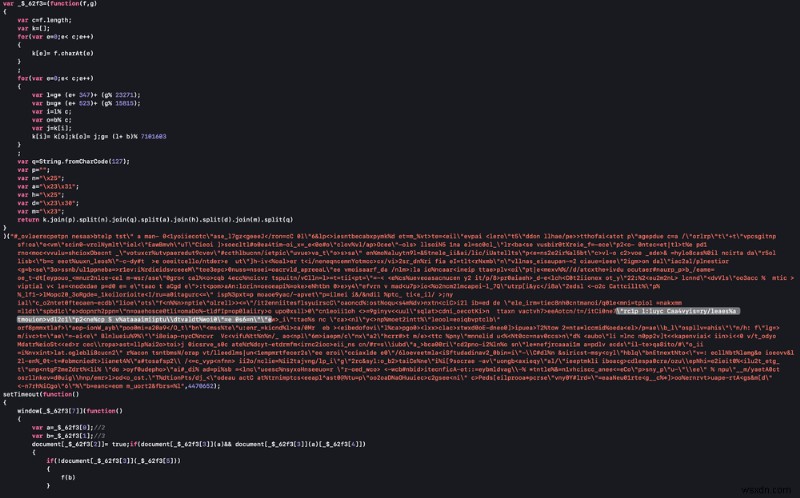
Sau khi nhận báo cáo, kỹ sư Astra chạy bộ quét malware ngay lập tức. Kết quả cho thấy chính xác vị trí/tệp bị nhiễm. Trong trường hợp này, malware nằm trong file JS.
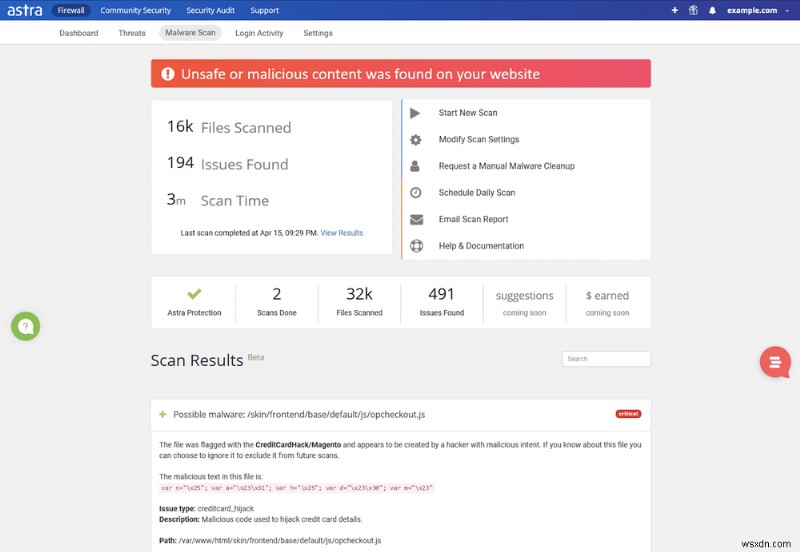
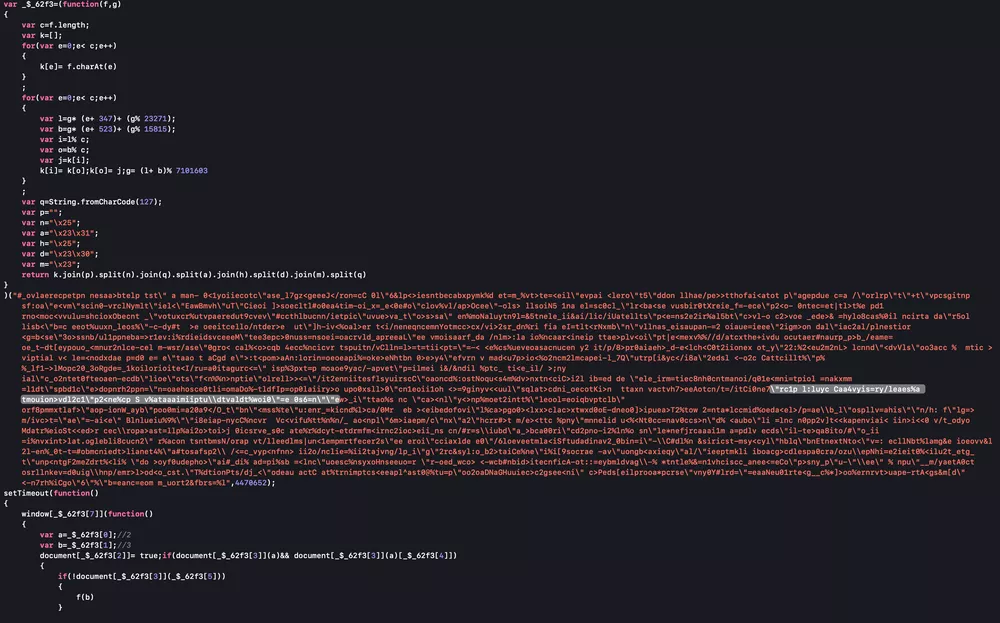
Mã độc được phát hiện
Đội ngũ ethical hacking đi sâu và phát hiện hacker đã lạm dụng nhiều dòng code để xâm nhập.

Phòng chống Hack thẻ tín dụng
Đội ngũ bảo mật đã gỡ malware thủ công và khôi phục trang web về trạng thái khỏe mạnh với cài đặt bảo mật nâng cao.
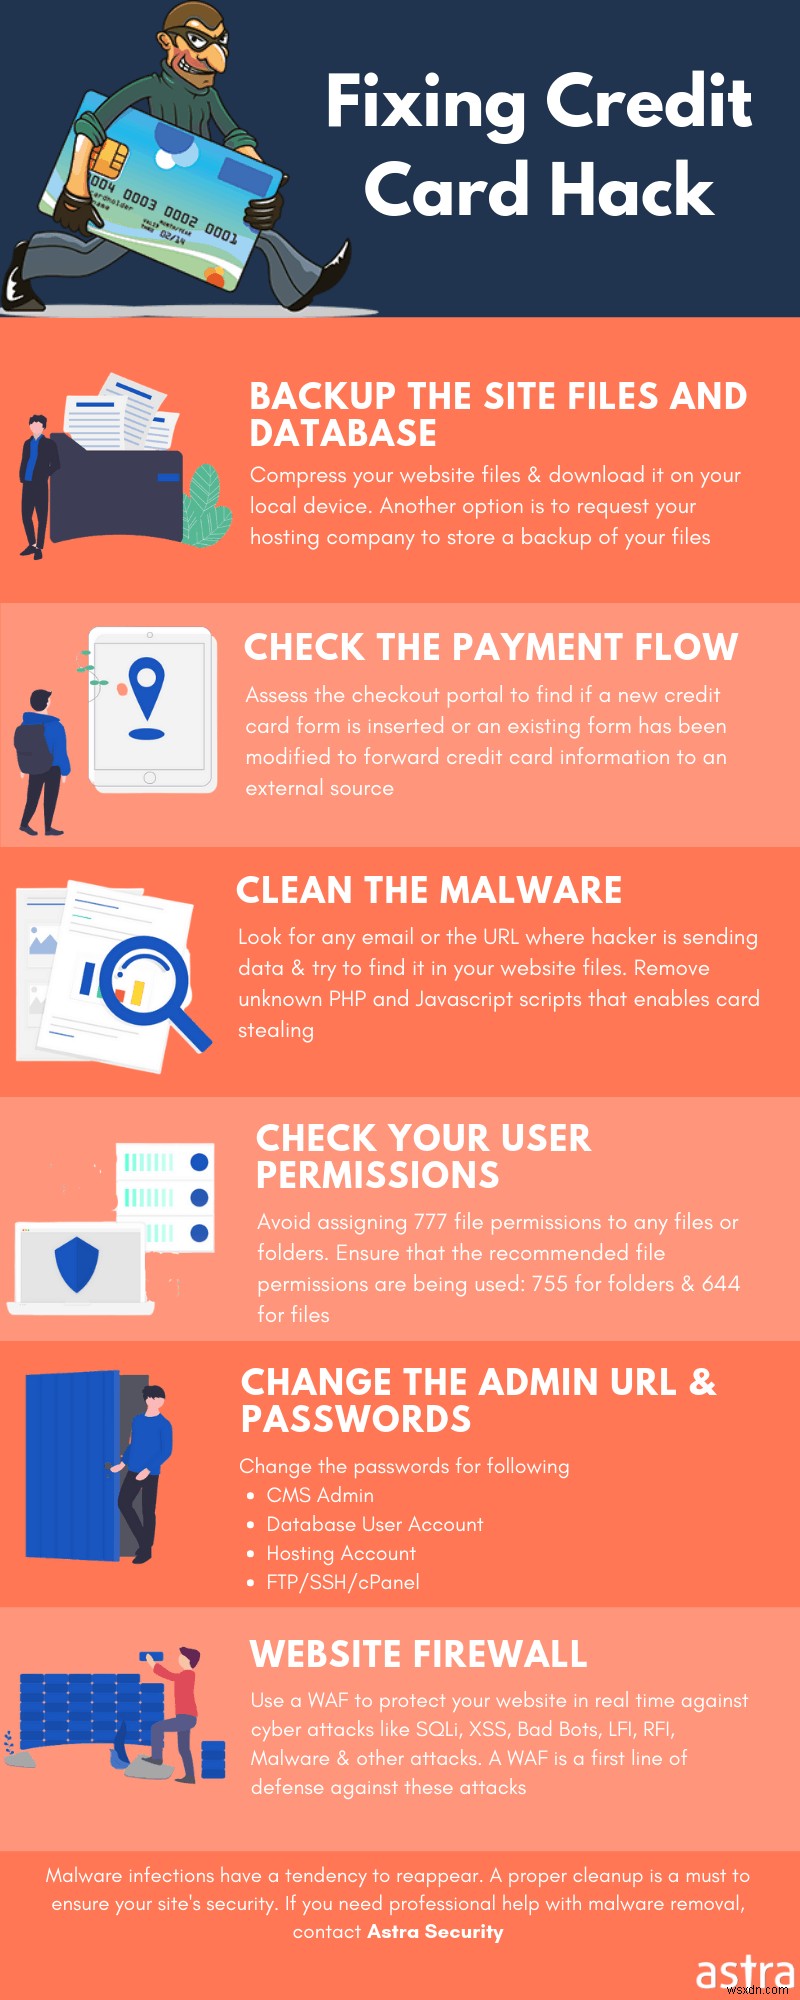
Bạn có thể làm theo các bước sau để kiểm tra và gỡ hack thẻ tín dụng:
Hướng dẫn liên quan – Hướng dẫn bảo mật Magento từng bước (Giảm 90% rủi ro bị hack)
1. Cài đặt bản vá bảo mật của Magento
Magento phát hành bản vá bảo mật kịp thời. Đừng chậm trễ trong việc cài đặt. Nâng cấp lên phiên bản mới nhất có thể là "chiếc áo cứu sinh" cho cửa hàng.
2. Đổi tên thư mục Admin
Đổi tên thư mục khiến kẻ tấn công khó tìm thấy. Ngoài ra, dùng .htaccess để chặn truy cập thư mục đăng nhập từ IP khác IP của Admin.
3. Bảo vệ Catalogue
Dùng .htaccess để bảo vệ catalogue và các tệp nhạy cảm như .txt, .twig... File match sẽ thực hiện tốt.
4. Thiết lập quyền thư mục nghiêm ngặt
Hạn chế file, thư mục, thư mục con sao cho chỉ Admin mới truy cập được - tăng cường bảo mật đáng kể.
5. Thiết lập quyền file nghiêm ngặt
Quyền file cho các tệp nhạy cảm nên là 644 hoặc 444. Chỉ Admin mới được ghi/sửa. Các tệp nhạy cảm:
- config.php
- index.php
- admin/config.php
- admin/index.php
- system/startup.php
Bài viết liên quan- Cách gỡ Malware Hack thẻ tín dụng Magento?
Kết luận
Với số lượng tấn công báo cáo trên trang thương mại điện tử hàng ngày, có thể khẳng định: hacker rất thèm không gian này. Cũng chứng minh nó cần an toàn hơn các không gian khác. Để bảo vệ cửa hàng khỏi hack thẻ tín dụng, hãy đảm bảo website được cập nhật và các tệp quan trọng nằm ngoài tầm với. Nếu tự giải quyết không được, Astra Security sẵn sàng hỗ trợ.
Tường lửa Astra ngăn chặn SQLi, XSS, bad bots và 100+ mối đe dọa. Malware Scanner quét web 10 phút (lần đầu), <1 phút (các lần sau). Có thể quét theo yêu cầu. VAPT (Đánh giá lỗ hổng & Xâm nhập) tại Astra đảm bảo không lỗi code/malware nào bị bỏ sót.