
Plugin Abandoned Cart trong WooCommerce Bị Lợi Dụng – Cập Nhật Ngay
Các trang web dựa trên WordPress đang bị tấn công bởi hacker khai thác lỗ hổng XSS trong plugin woocommerce-abandoned-cart để gieo cửa hậu (backdoor) và chiếm quyền điều khiển các trang web dễ bị tấn công.
Plugin woocommerce-abandoned-cart cho phép chủ sở hữu trang WooCommerce theo dõi giỏ hàng bị bỏ lại để khôi phục doanh số bán hàng.
Thiếu sự kiểm tra (sanitization) trên dữ liệu đầu vào và đầu ra của khách vãng lai cho phép kẻ tấn công chèn mã JavaScript độc hại vào nhiều trường dữ liệu, mã này sẽ thực thi khi người dùng đã đăng nhập với đặc quyền quản trị viên xem danh sách giỏ hàng bỏ lại.
Hiện tại, các trang WordPress sử dụng woocommerce-abandoned-cart hoặc woocommerce-abandoned-cart-pro được khuyến cáo cập nhật lên phiên bản mới nhất ngay lập tức. Các trang WordPress sử dụng Astra WAF được bảo vệ khỏi cuộc tấn công này nhờ bảo vệ XSS tích hợp của tường lửa.
Người dùng bị ảnh hưởng mà không cài đặt Astra được khuyến cáo cân nhắc Kiểm Tra Bảo Mật Trang Web để xác minh tính toàn vẹn của trang WordPress.
Chi Tiết Lỗ Hổng XSS Trong Plugin Abandoned Cart WordPress
Khi người dùng chưa xác thực thêm sản phẩm vào giỏ hàng và tiến hành thanh toán, dữ liệu đầu vào của khách vãng lai của woocommerce-abandoned-cart开始发挥作用.
Hành động AJAX save_data gửi dữ liệu do khách nhập trở lại plugin. Mục đích là nếu quá trình thanh toán không hoàn tất vì bất kỳ lý do nào, chủ cửa hàng sẽ được cảnh báo trong bảng điều khiển của họ bởi plugin.
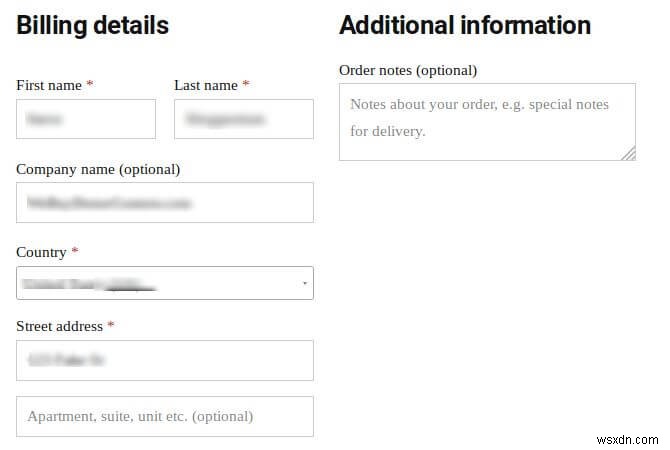
Kiểm tra đầu vào của các yêu cầu AJAX này (các trường $_POST) không được thực hiện bởi hàm xử lý chúng. billing_first_name, billing_last_name và billing_company là một số trường dữ liệu người mua được lưu trực tiếp như nhận được từ người dùng. Dữ liệu từ yêu cầu này sau đó được lưu trong cơ sở dữ liệu và có thể truy cập bởi quản trị viên từ bảng điều khiển WordPress. Thông tin khách hàng, giỏ hàng riêng lẻ, tổng đơn hàng, v.v. đều hiển thị cho quản trị viên từ bảng điều khiển.
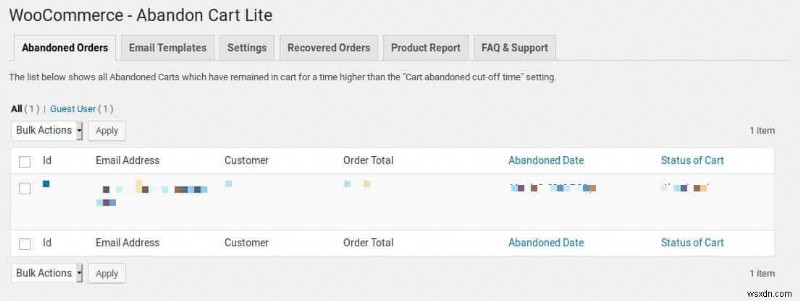
Không có sự kiểm tra đầu ra (output sanitization) khi hiển thị dữ liệu này trong trình duyệt của quản trị viên. Vì trường "Khách hàng" là một trường duy nhất kết hợp từ chuỗi billing_first_name và billing_last_name trong bảng đầu ra, nó trở thành mục tiêu cho hacker khai thác luồng này.
Bảng điều khiển WordPress Admin bị xâm phạm do Plugin Abandoned Cart? Nhắn tin cho chúng tôi qua widget chat và chúng tôi sẽ giúp bạn sửa chữa. Sửa trang WordPress ngay bây giờ.
Cách Hacker Khai Thác Lỗ Hổng Trong Plugin Abandoned Cart
Hacker tấn công các cửa hàng dựa trên WordPress WooCommerce để tạo giỏ hàng chen chúc sản phẩm có tên bị biến dạng.
Rời khỏi trang web sau khi chèn mã khai thác vào bất kỳ trường nào của giỏ hàng dẫn đến việc cơ sở dữ liệu của cửa hàng lưu trữ mã khai thác đó.
Mã khai thác do hacker chèn được thực thi ngay khi trang backend tương ứng được tải khi quản trị viên truy cập để xem danh sách giỏ hàng bỏ lại.
Trong các cuộc tấn công được Wordfence phát hiện, một liên kết bit.ly được dùng để tải file JavaScript bởi mã khai thác. Trên các trang web có plugin dễ bị tấn công đang hoạt động, mã cố gắng tạo hai cửa hậu riêng biệt.
Trong khi cửa hậu đầu tiên là một tài khoản quản trị viên mới được hacker tạo, với tên người dùng "woouser" và địa chỉ email được lưu trữ tại Mailinator, cửa hậu thứ hai sử dụng một kỹ thuật khá khéo léo. Nó liệt kê tất cả plugin đã cài đặt trên trang web và tìm kiếm plugin bị vô hiệu hóa đầu tiên. Thay vì kích hoạt lại plugin, nội dung file chính của nó bị thay thế bằng một script sẽ cung cấp cho hacker quyền truy cập thêm trong tương lai.
Lệnh độc hại có thể được gửi đến cửa hậu này bởi kẻ tấn công, ngay cả khi tài khoản "woouser" bị xóa, miễn là file của plugin bị vô hiệu hóa vẫn nằm trên đĩa và có thể truy cập qua yêu cầu web.
Tác động:
Tác động của lỗ hổng này bao gồm việc sử dụng trang web cho SEO Spam đến việc hacker gieo cấy card skimmers (mã đánh cắp thẻ).
Khắc Phục Lỗ Hổng Khai Thác Plugin Abandoned Cart
Phiên bản 5.2.0 của Abandoned Cart Lite for WooCommerce được phát hành vào ngày 18 tháng 2 năm 2019, đã có bản vá xử lý vector tấn công XSS được hacker sử dụng trong cuộc khai thác này.
Rất khuyến cáo tất cả chủ cửa hàng sử dụng plugin WordPress này trên trang web của họ phải kiểm tra bất kỳ mục đáng ngờ nào trong danh sách tài khoản quản trị trên bảng điều khiển, cũng như giữ cho trang web luôn được cập nhật. Hoàn toàn có thể hacker đã thay đổi tên từ "woouser" thành cái khác.
Cần lưu ý rằng bản vá này không phải là giải pháp hoàn chỉnh cho lỗ hổng này vì nó không xử lý cửa hậu thứ hai hoặc các script đã được chèn trước đó. Do đó, khuyến cáo cho chủ sở hữu cửa hàng sử dụng woocommerce-abandoned-cart hoặc woocommerce-abandoned-cart-pro là kiểm tra bất kỳ chèn script nào trong cơ sở dữ liệu của họ. Mặc dù tên bảng cần xem xét có thể khác nhau, nhưng bảng tên ac_guest_abandoned_cart_history là nơi có thể tìm thấy dữ liệu khách vãng lai. Ngoài ra, tất cả tài khoản quản trị trái phép phải được xóa như một phần của quá trình dọn dẹp.
Bảng điều khiển WordPress Admin bị xâm phạm do Plugin Abandoned Cart? Nhắn tin cho chúng tôi qua widget chat và chúng tôi sẽ giúp bạn sửa chữa. Sửa trang WordPress ngay bây giờ.