
Nếu bạn là chuyên gia Cloud quản lý nhiều tài khoản AWS, có thể cần di chuyển instance EC2 hiện có từ tài khoản này sang tài khoản AWS khác. Nhờ cách vận hành AWS IaaS, không cần tạo instance EC2 mới từ đầu, có thể tạo image AMI dựa trên instance EC2 hiện có và chuyển sang tài khoản AWS thích hợp. Yêu cầu tương tự: di chuyển instance EC2 sang security group, availability zone, hoặc region khác.
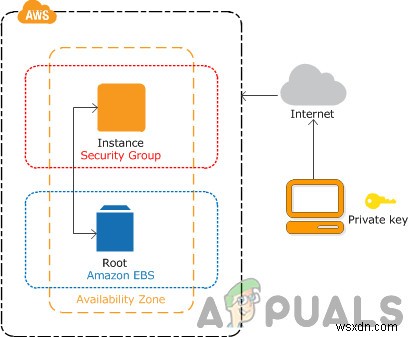
Hôm nay hướng dẫn chuyển instance Amazon EC2 từ tài khoản AWS này sang tài khoản khác. Instance là t2.micro đặt tại AWS Frankfurt. Giữ nguyên cài đặt instance, nhưng nếu cần cấu hình thêm, làm theo nhu cầu.
Bước 1: Xuất Instance Amazon EC2 Từ Tài Khoản Nguồn
Bước 1: Tạo image AMI từ instance EC2 hiện có, cấp quyền truy cập tài khoản AWS khác, xuất key pair để đăng nhập instance đã chuyển.
- Đăng nhập AWS Management Console. Nhấn Services chọn EC2
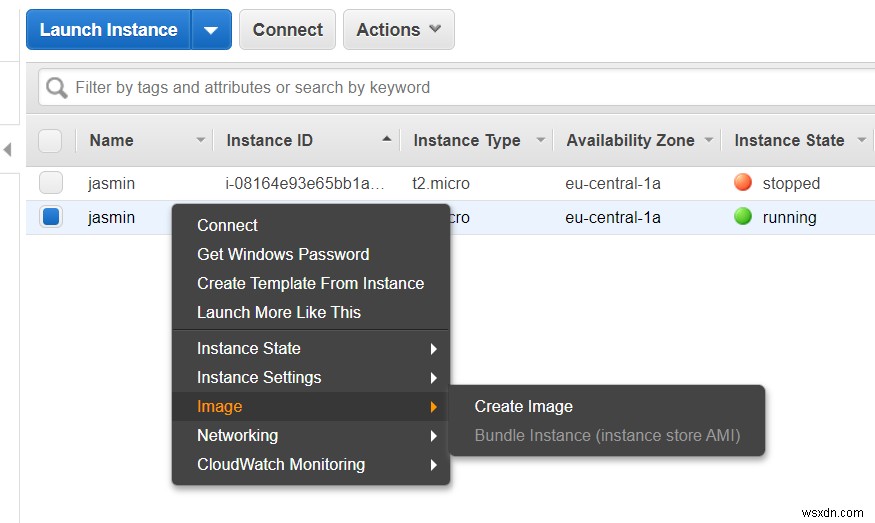
- Nhấn Running instances chuột phải instance EC2 chọn Image > Create image
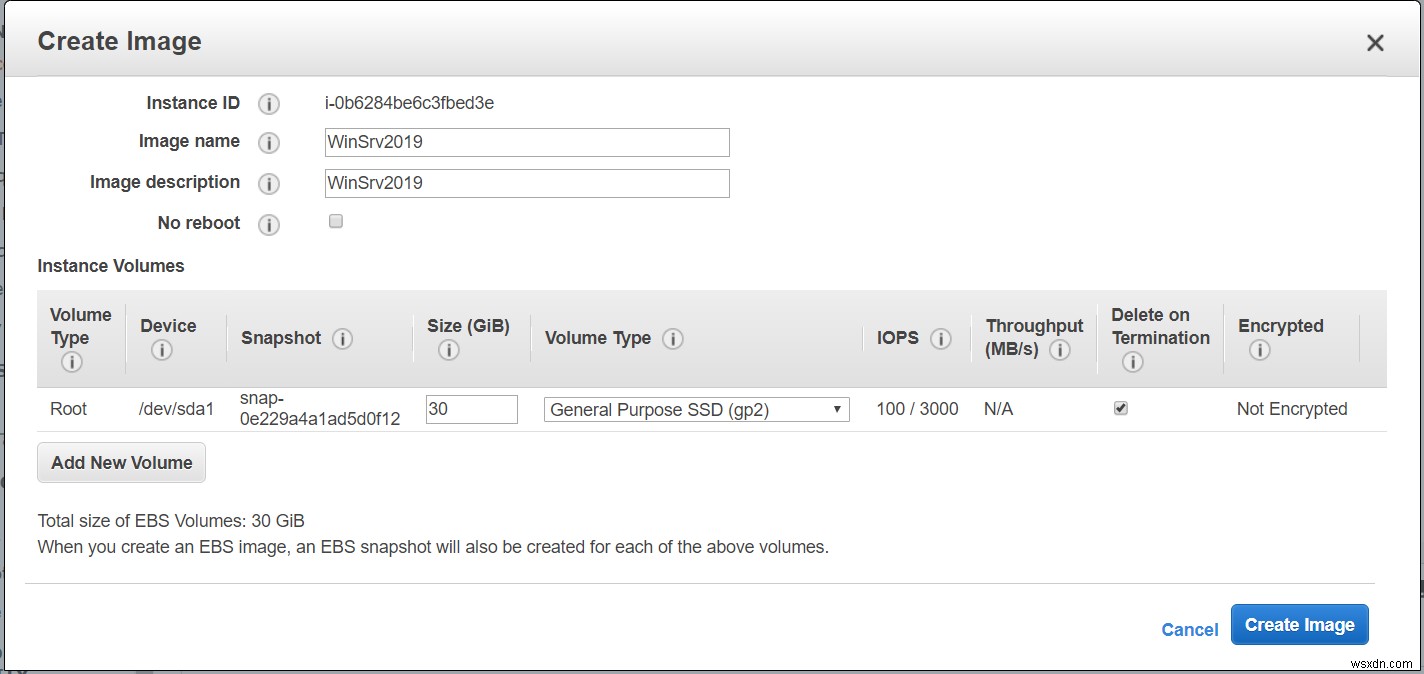
- Đặt tên image, mô tả, nhấn Create Image tạo AMI. Thêm tùy chọn No reboot. Khi bật, EC2 không tắt instance trước khi tạo image. Khi dùng tùy chọn này, tính toàn vẹn hệ thống file trên image tạo ra không đảm bảo.
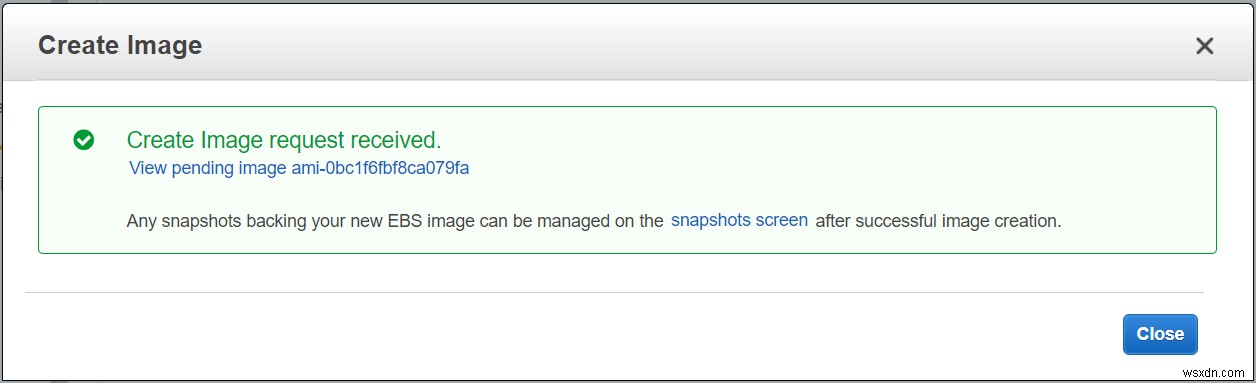
- Yêu cầu tạo Image đã nhận. Mất vài phút tạo và sẵn sàng. Nhấn View pending image ami-xxxxxxxxx.
Cũng truy cập AMI bằng cách nhấn Images > AMIs bên trái cửa sổ.
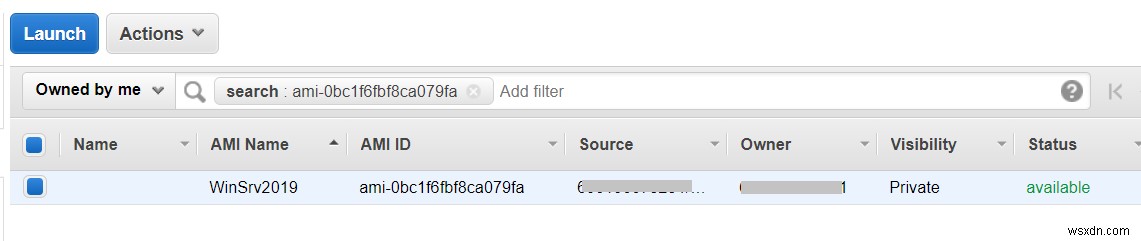
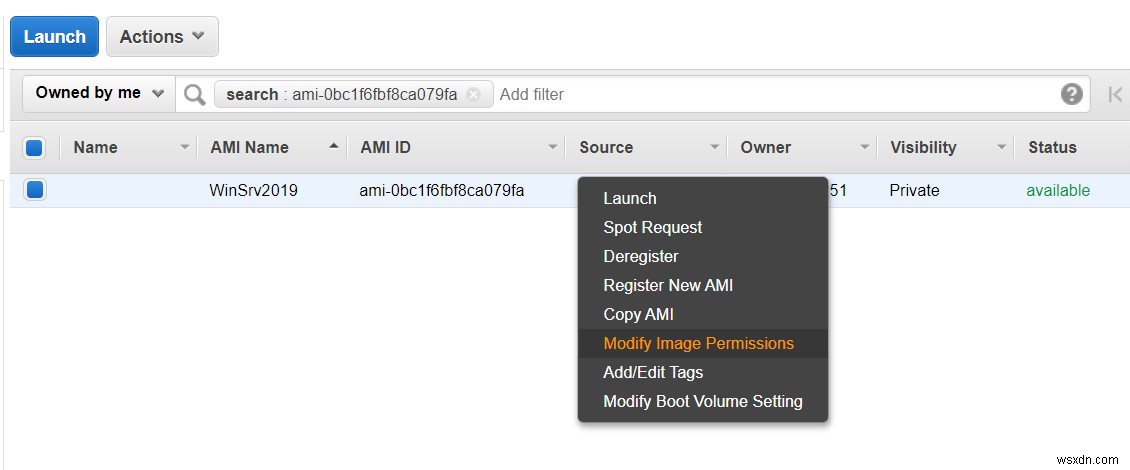
- Khi sẵn sàng, chuột phải AMI image chọn Modify Image Permissions.
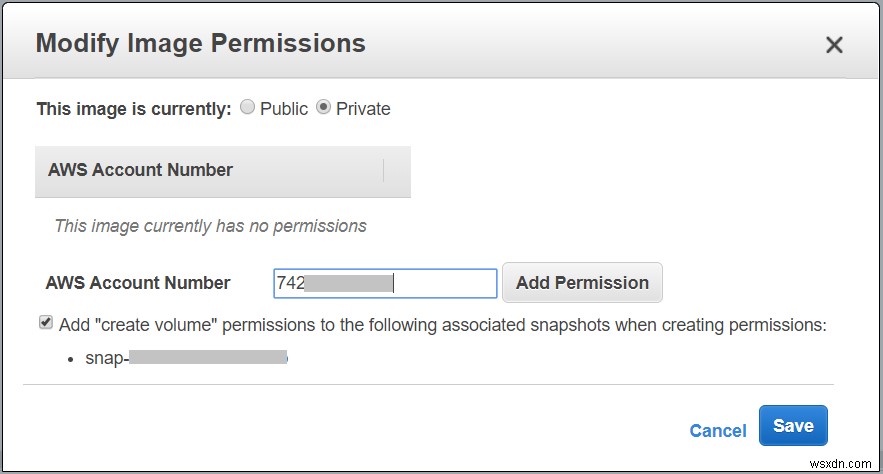
- Dưới Modify Image Permissions chọn loại image (public/private), nhập AWS Account Number, chọn Add "create volume" permissions to the following associated snapshots when creating permissions. Chọn private image.
AWS Account Number (Account ID) tìm được bằng cách nhấn hồ sơ góc trên phải chọn My Account.
- Nhấn Add Permission rồi Save. AMI image đã chia sẻ thành công với tài khoản AWS khác.
Sẽ nhận email xác nhận từ AWS validation thành công.
Xuất Khóa Công Khai Từ Key Pair Hiện Có
Xuất khóa công khai từ key pair hiện có để kết nối instance EC2 đã chuyển. Cần truy cập private key pair. Thực hiện trên máy Windows cục bộ dùng PuTTY. PuTTY là client SSH/telnet, Simon Tatham phát triển cho Windows.
- Mở trình duyệt web tải PUTTY từ link.
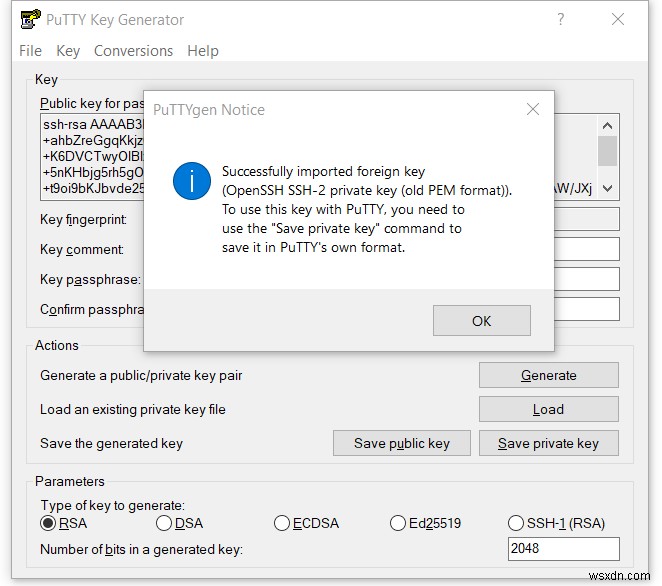
- Nhấn Start tìm PuTTYGen chạy.
- Nhấn Load. Thêm private key pair (*.pem). Key import thành công. Nhấn OK copy key từ trường Public key for pasting into OpenSSH authorized_keys file. Cần key này bước 2.
Bước 2: Nhập Instance Amazon EC2 Vào Tài Khoản Đích
Bước 2: Khởi chạy instance EC2 từ AMI shared và nhập khóa công khai để đăng nhập máy Windows.
- Đăng nhập AWS Management Console
- Nhấn Services mở EC2. Nhấn Key pairs
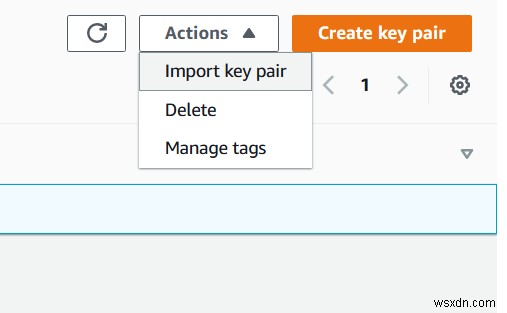
- Nhấn Actions chọn Import key pair
- Nhập tên key pair và thêm khóa công khai copy bước trước.
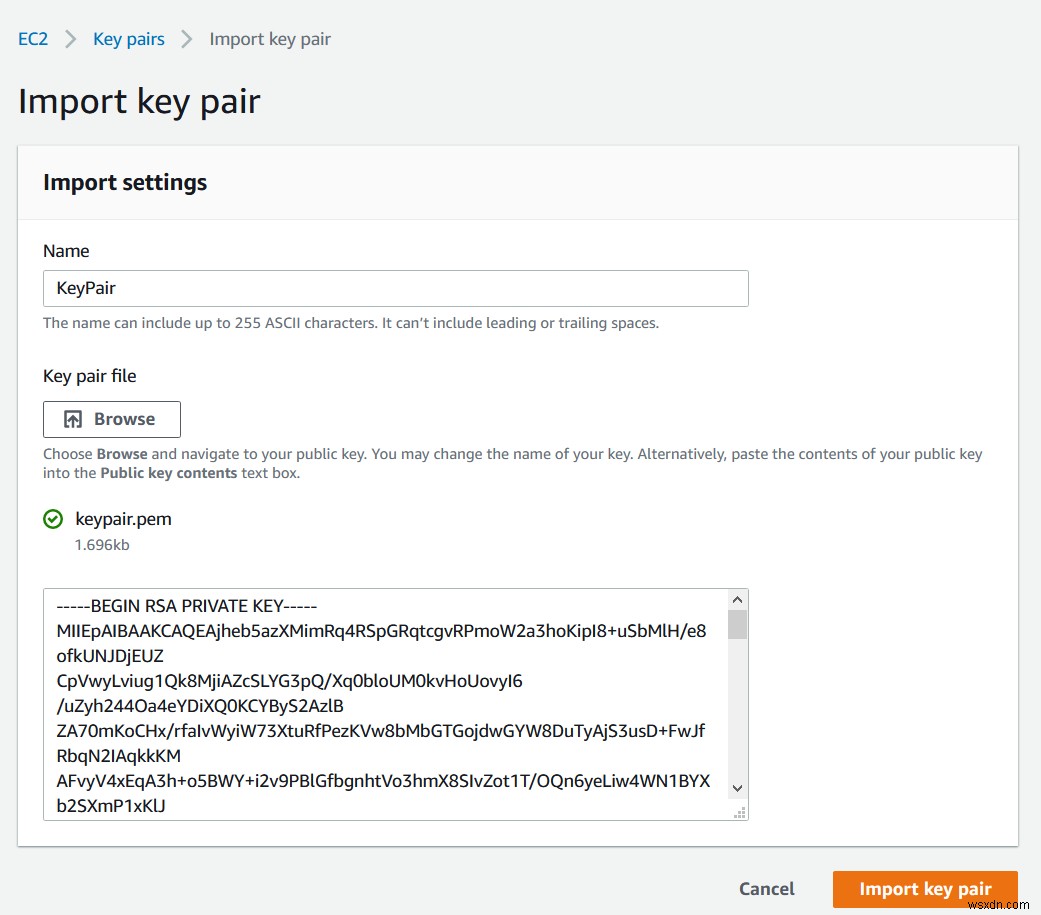
- Nhấn Import key pair rồi IMAGES > AMI bên trái cửa sổ
- Chọn Private images truy cập AMI shared
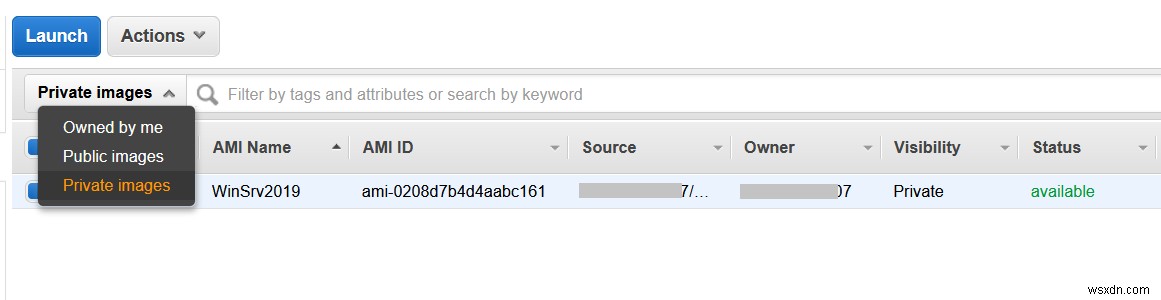
- Chuột phải AMI Image chọn Launch
- Chọn Instance Type nhấn Next: Configure Instance Details. Chọn cùng loại instance tài khoản nguồn. Chọn t2.micro (Variable ECUs, 1 vCPUs, 2.5 GHz, Intel Xeon Family, 1 GiB memory, EBS only)
- Configure Instance Details phù hợp yêu cầu nhấn Review and Launch. Khuyến khích bật termination protection. Bảo vệ instance khỏi xóa nhầm. Khi bật, không xóa instance qua API hoặc Console cho đến khi tắt protection.
- Xem lại chi tiết khởi chạy instance nhấn Launch. Có thể quay lại sửa từng phần.
- Chọn key pair đã nhập: click Choose an existing key pair chọn key pair.
- Chọn I acknowledge that I have access to the selected private key file (KeyPair.pem) and that without this file, I won't be able to log into my instance nhấn Launch Instances.
- Instances đang khởi chạy. Nhấn View launches.
- Đợi vài phút instance khởi tạo thành công.
- Chuột phải image chọn Connect