
Nhóm bảo mật (Security groups) đóng vai trò quan trọng trong an ninh các instance Amazon EC2. Chúng điều khiển kết nối đến và đi từ instance, đóng vai trò tường lửa ảo cho tất cả EC2 instances. Khi khởi chạy instance, bạn phải chỉ định nhóm bảo mật. Nếu không, nhóm mặc định được dùng. Sau khi khởi chạy, bạn có thể dễ dàng thay đổi nhóm bảo mật liên kết.
Nhóm bảo mật thực tế liên kết với các giao diện mạng. Khi thay đổi nhóm bảo mật của instance, nó thay đổi nhóm bảo mật kết nối với giao diện mạng chính. Mỗi nhóm chứa tập quy tắc áp dụng cho tất cả instance liên kết. Quy tắc quản lý traffic inbound và outbound. Nhóm mặc định cho phép tất cả traffic outbound. Khi tạo quy tắc, chỉ định tên, giao thức cho phép, phạm vi cổng, v.v.
Do đó, quản lý nhóm bảo mật là nhiệm vụ thiết yếu để chặn kết nối trái phép. Hướng dẫn này chỉ cách tạo nhóm bảo mật, xem nhóm hiện có, thêm/xóa quy tắc cho nhóm cụ thể. Cần quyền root truy cập Amazon EC2 Console.
Tạo Nhóm Bảo Mật
Amazon dùng nhóm bảo mật mặc định nếu bạn không tạo khi khởi chạy instance. Nhóm mặc định không tệ, nhưng bạn có thể muốn nhóm mới để kiểm soát tốt hơn. Tạo nhóm bảo mật rất dễ, làm theo các bước:
- Mở Amazon EC2 Console.
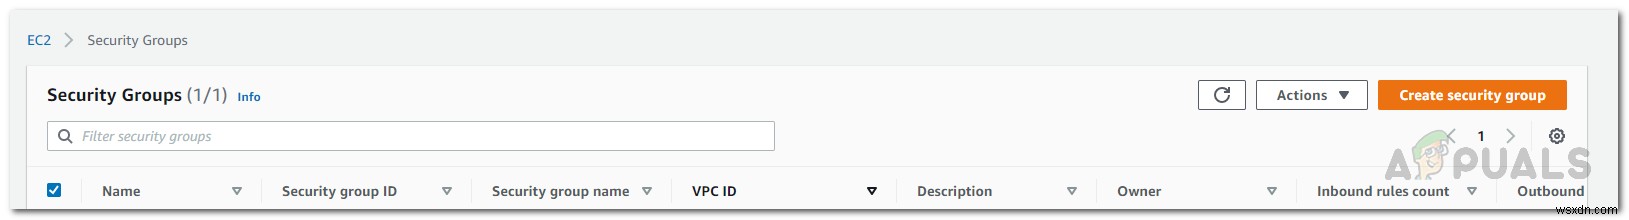
- Nhấn Nhóm bảo mật (Security Groups) bên trái dưới Mạng và Bảo mật (Network & Security) trong ngăn điều hướng.
- Nhấn Tạo nhóm bảo mật (Create security group) góc trên phải.
- Dưới Chi tiết cơ bản (Basic Details), đặt tên và mô tả cho nhóm.
- Chọn VPC cho nhóm. Nhóm chỉ dùng trong VPC đã chọn.
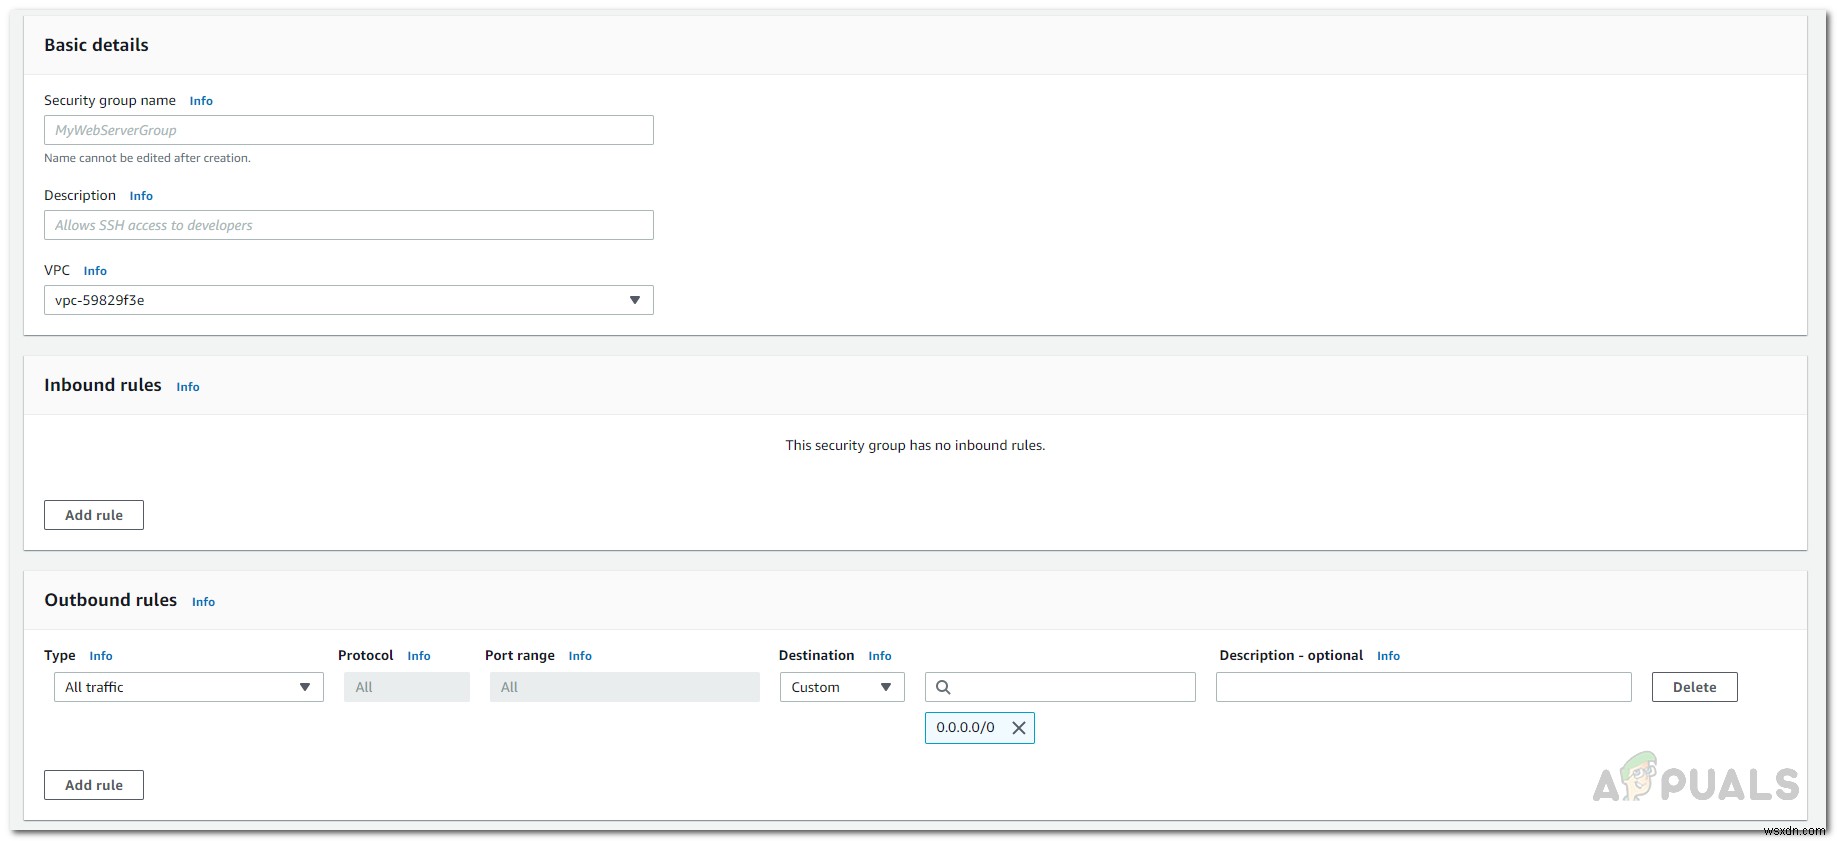
- Xong, thêm quy tắc cho nhóm. Nhấn nút Thêm quy tắc (Add Rule).
- Cung cấp thông tin cần thiết và tùy chỉnh theo yêu cầu.
- Hoàn tất, nhấn Tạo nhóm bảo mật (Create security group) dưới cùng.
Xem Các Nhóm Bảo Mật Của Bạn
Nếu có nhiều nhóm bảo mật, xem và theo dõi qua tab Security Groups. Hiển thị tên, ID nhóm và chi tiết hơn. Vào Amazon EC2 console, ngăn điều hướng trái, cuộn xuống Network and Security, nhấn Security Groups xem nhóm hiện có.
Chỉnh Sửa Quy Tắc Của Nhóm Bảo Mật
EC2 console cho kiểm soát hoàn toàn nhóm bảo mật. Thêm quy tắc mới hoặc xóa quy tắc hiện có rất dễ. Có thể chỉnh cả quy tắc inbound và outbound. Khi thêm quy tắc mới, tự động áp dụng cho instance liên kết nhóm đó nên không lo. Tuy nhiên, có độ trễ ngắn trước khi quy tắc có hiệu lực, không mong đợi tức thì. Để chỉnh sửa quy tắc:
- Trên Amazon EC2 console, vào tab Security Groups cuộn ngăn điều hướng trái.
- Hiển thị tất cả nhóm. Chọn nhóm cụ thể, nhấn menu Actions góc trên phải.
- Menu thả xuống, chọn quy tắc muốn chỉnh: Quy tắc Inbound hoặc Quy tắc Outbound.
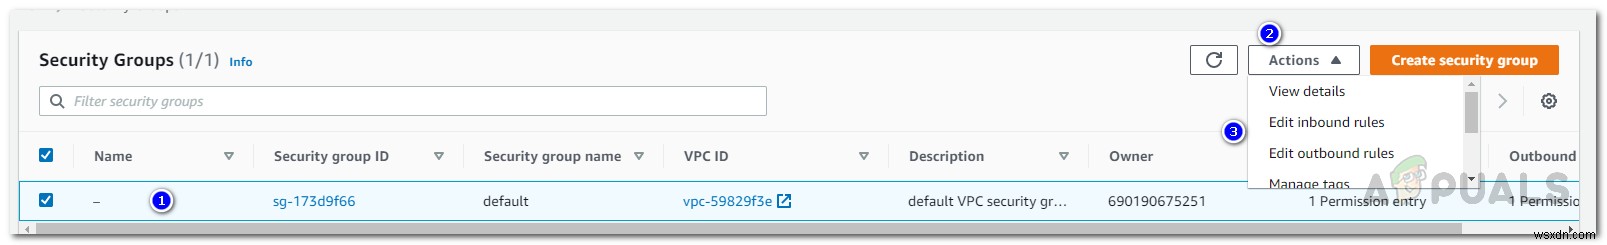
- Nhấn nút Thêm quy tắc (Add rule) nếu muốn thêm quy tắc mới.
- Nếu muốn xóa quy tắc, nhấn nút Xóa (Delete) phía trước quy tắc bên phải.
- Hoàn tất, nhấn Lưu quy tắc (Save rules) lưu thay đổi.
Xóa Nhóm Bảo Mật
Bạn có thể xóa hoàn toàn nhóm bảo mật thay vì xóa quy tắc cụ thể. Tuy nhiên, cần lưu ý trước khi xóa. Thứ nhất, không xóa được nhóm đang liên kết với instance. Muốn xóa, phải gán nhóm khác cho instance liên kết để nhóm sắp xóa không thuộc instance nào. Thứ hai, không xóa được nhóm mặc định. Thứ ba, nếu nhóm bị tham chiếu bởi quy tắc trong nhóm khác cùng VPC, không xóa được trừ khi xóa quy tắc tham chiếu trước. Đây là lưu ý trước khi làm theo hướng dẫn dưới vì nhóm không bị xóa nếu trường hợp nào áp dụng. Để xóa nhóm:
- Đăng nhập Amazon EC2 Console với user root.
- Vào tab Security Groups dưới Network and Security ngăn điều hướng trái.
- Danh sách nhóm hiển thị, nhấn nhóm muốn xóa. Đảm bảo đã chọn.
- Nhấn menu Actions cuộn xuống dưới.
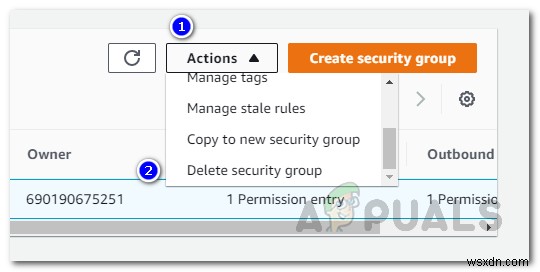
- Nhấn Xóa nhóm bảo mật (Delete security group) xóa nhóm đã chọn.