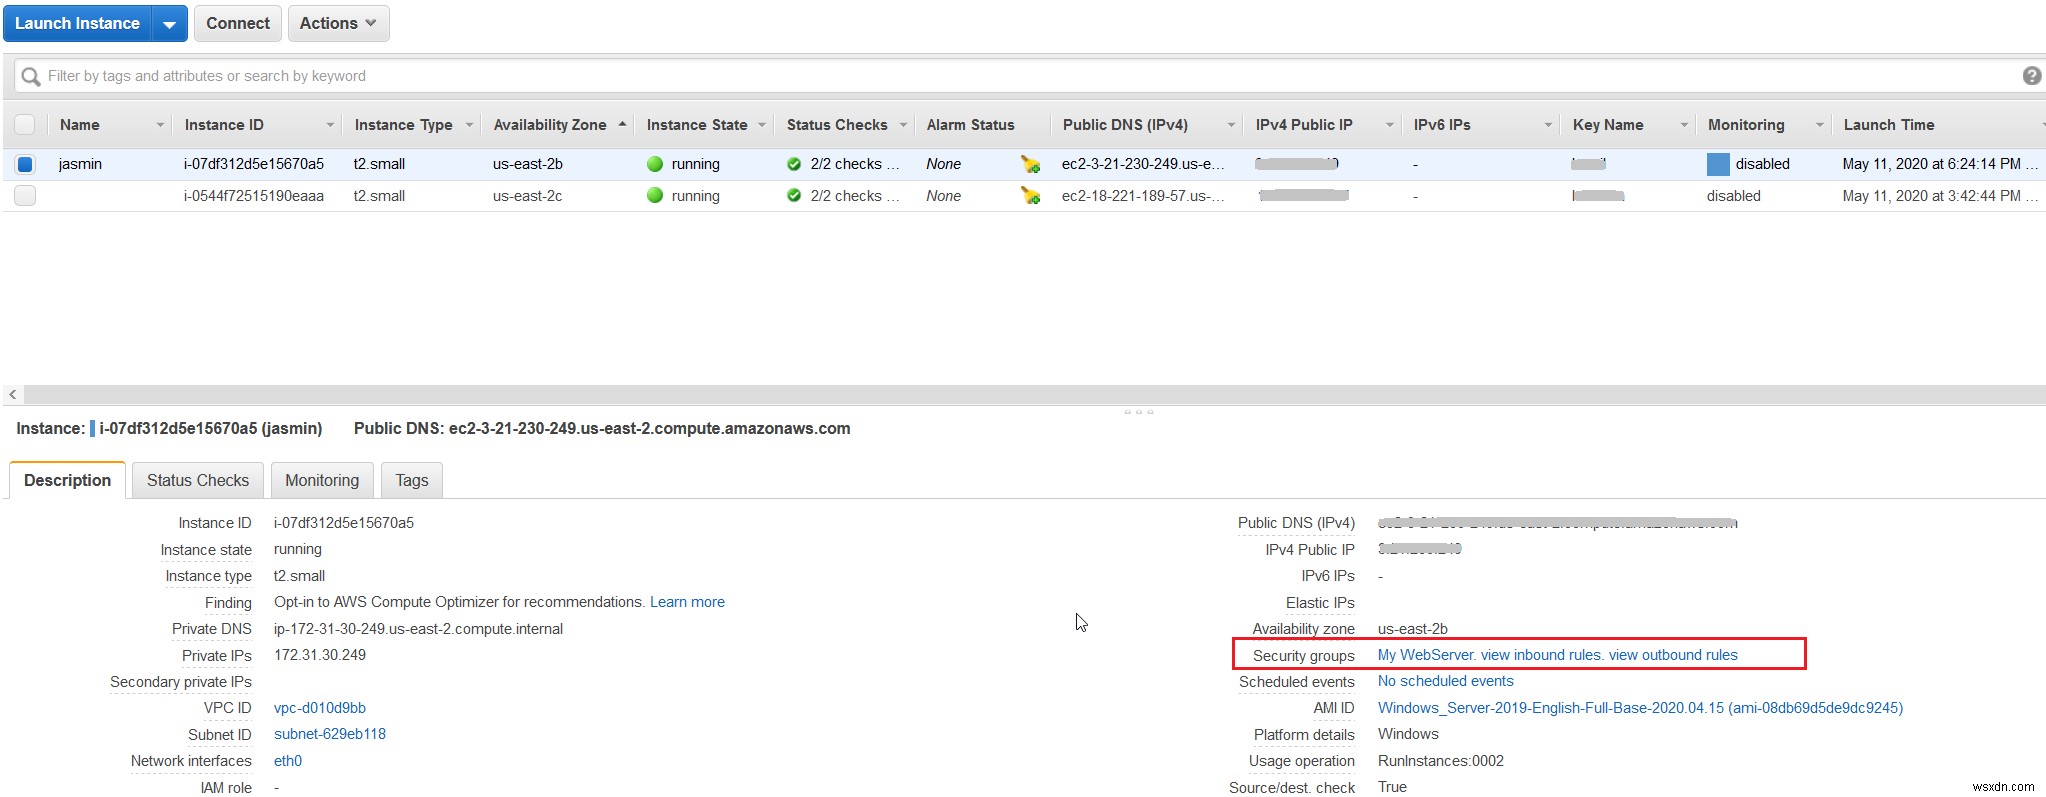
Nếu không muốn dùng security group hiện tại vì quy tắc inbound/outbound không phù hợp kịch bản sử dụng, có thể tạo security group mới hoặc gán instance EC2 vào nhóm hiện có. Bài viết hướng dẫn tạo security group mới và chuyển instance EC2 vào nhóm đó.
Phần I: Tạo Security Group Mới
Trước tiên, tạo security group mới cho phép developer truy cập SSH trên EC2 instance. SSH (Secure Shell) giao thức kết nối dòng lệnh từ xa an toàn. Mặc định SSH dùng TCP.
- Đăng nhập AWS Management Console
- Nhấn Security groups
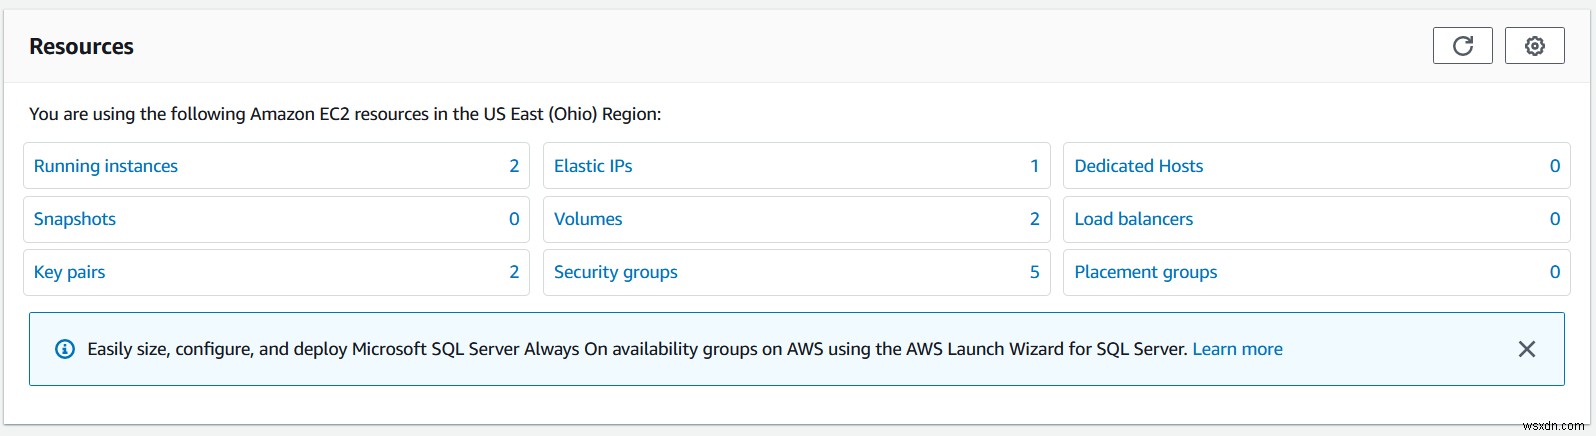
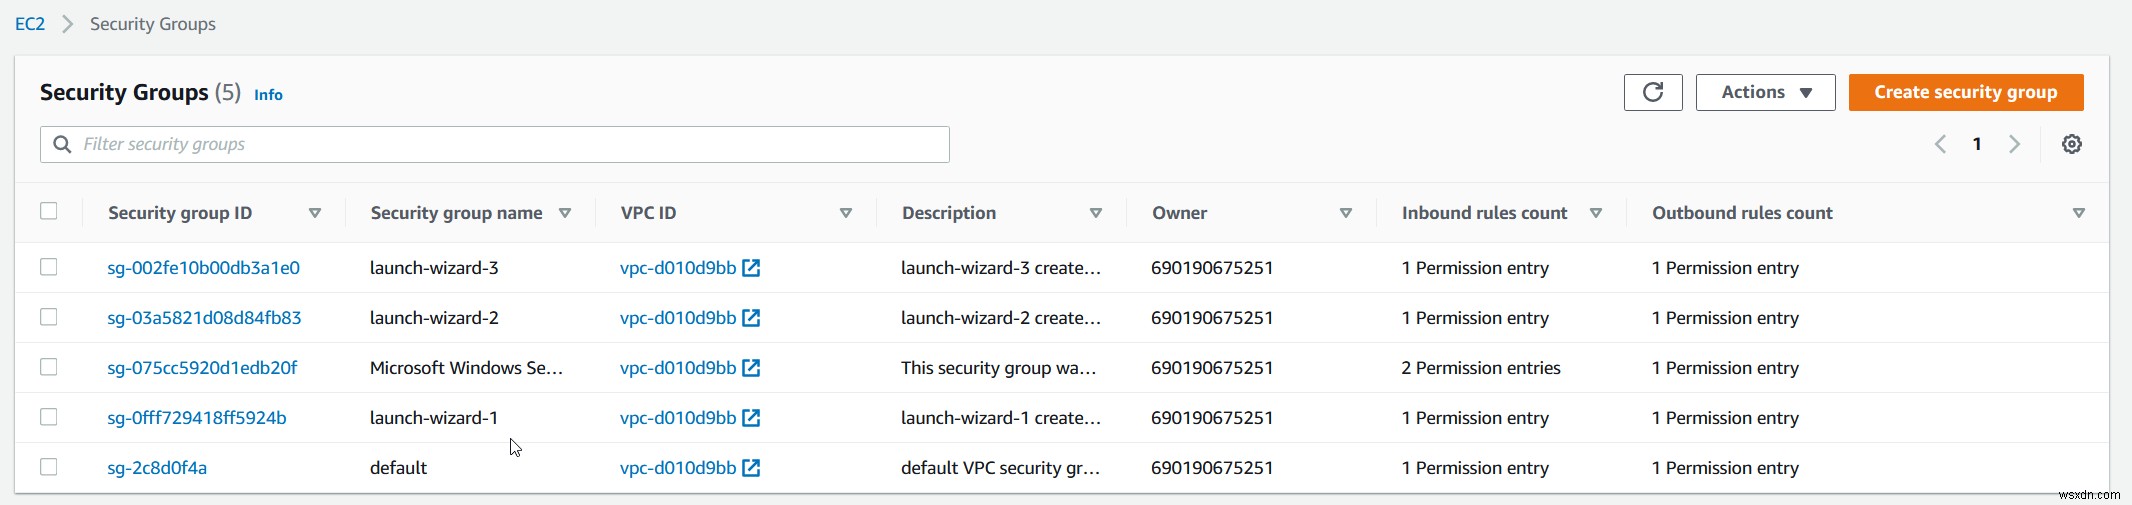
- Nhấn Create security group góc trên phải cửa sổ
- Dưới Basic details cấu hình:
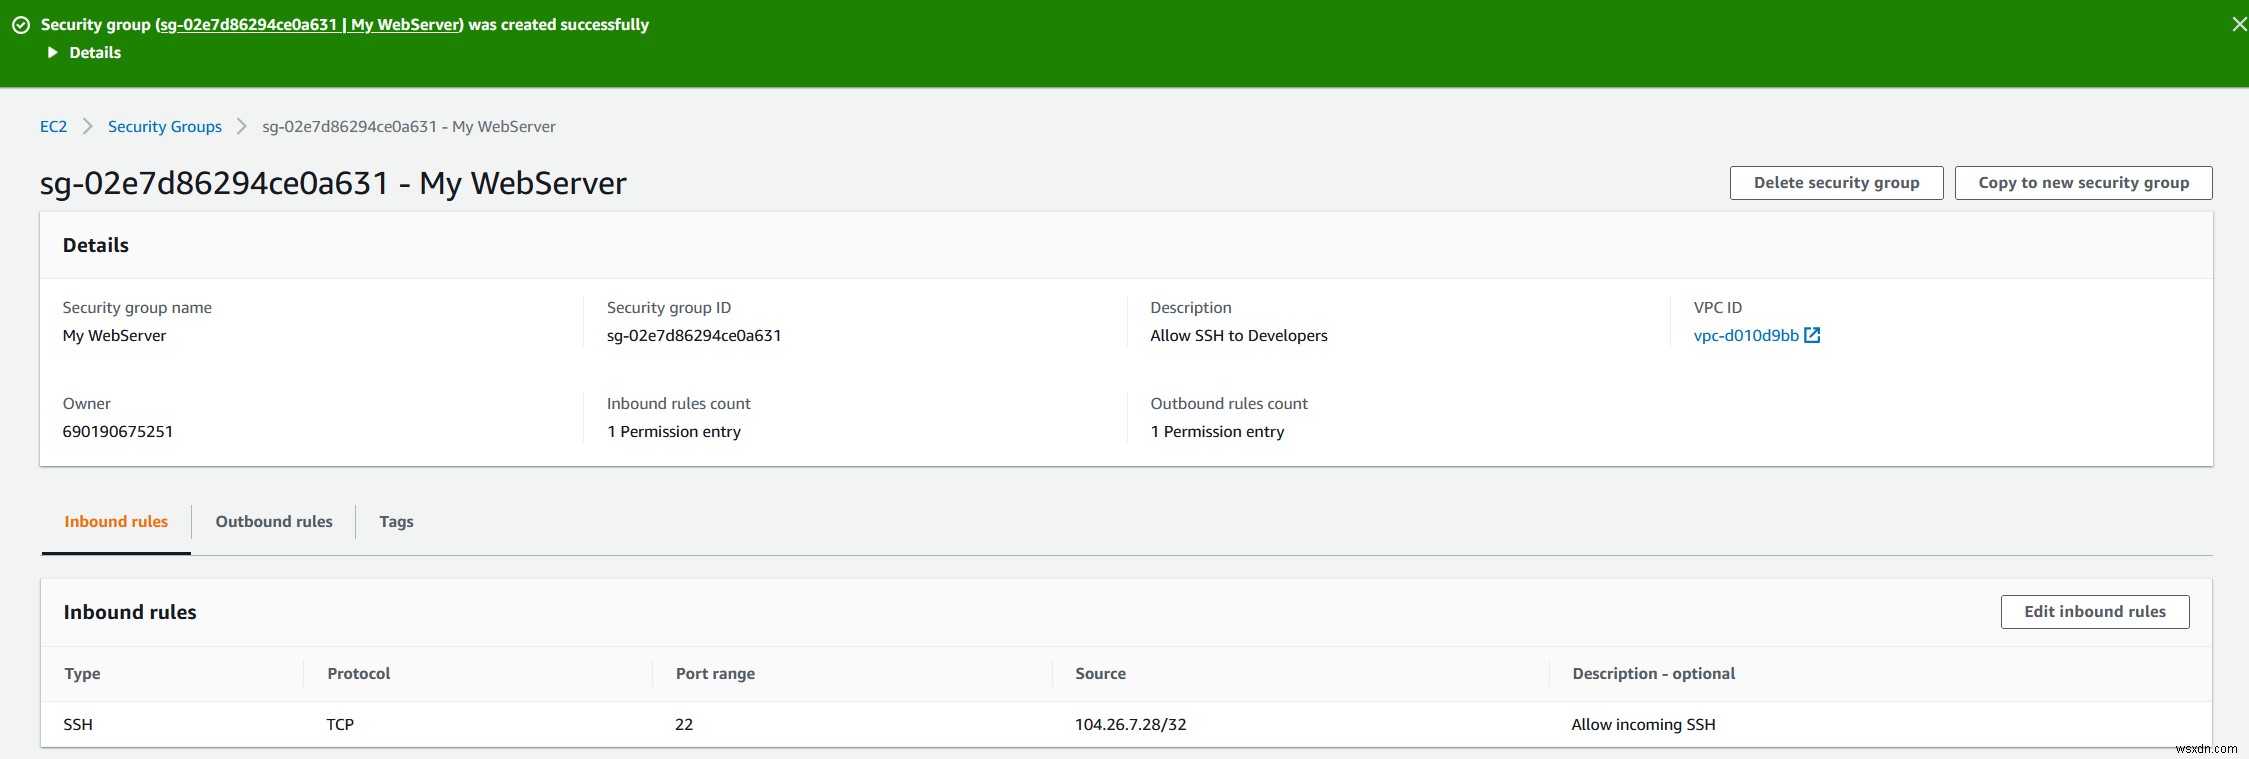
- Security group name – Tên nhóm bảo mật. Không sửa sau khi tạo. Tên là My Webserver.
- Description – Mô tả nhận diện nhóm. Mô tả Allow SSH to Developers.
- VPC – VPC tạo nhóm bảo mật. Dùng VPC hiện có.
Dưới Inbound rules nhấn Add rule bật SSH theo quy trình. Chọn giao thức khác theo nhu cầu.
- Type – loại giao thức. SSH.
- Protocol – mặc định TCP.
- Port range – chọn SSH tự động gán cổng 22.
- Source – chỉ định IP đơn lẻ hoặc dải IP. Chỉ cho phép IP công khai nhất định.
- Description – Mô tả quy tắc.
Dưới Outbound rules giữ mặc định cho phép mọi giao tiếp từ instance ra bên ngoài.
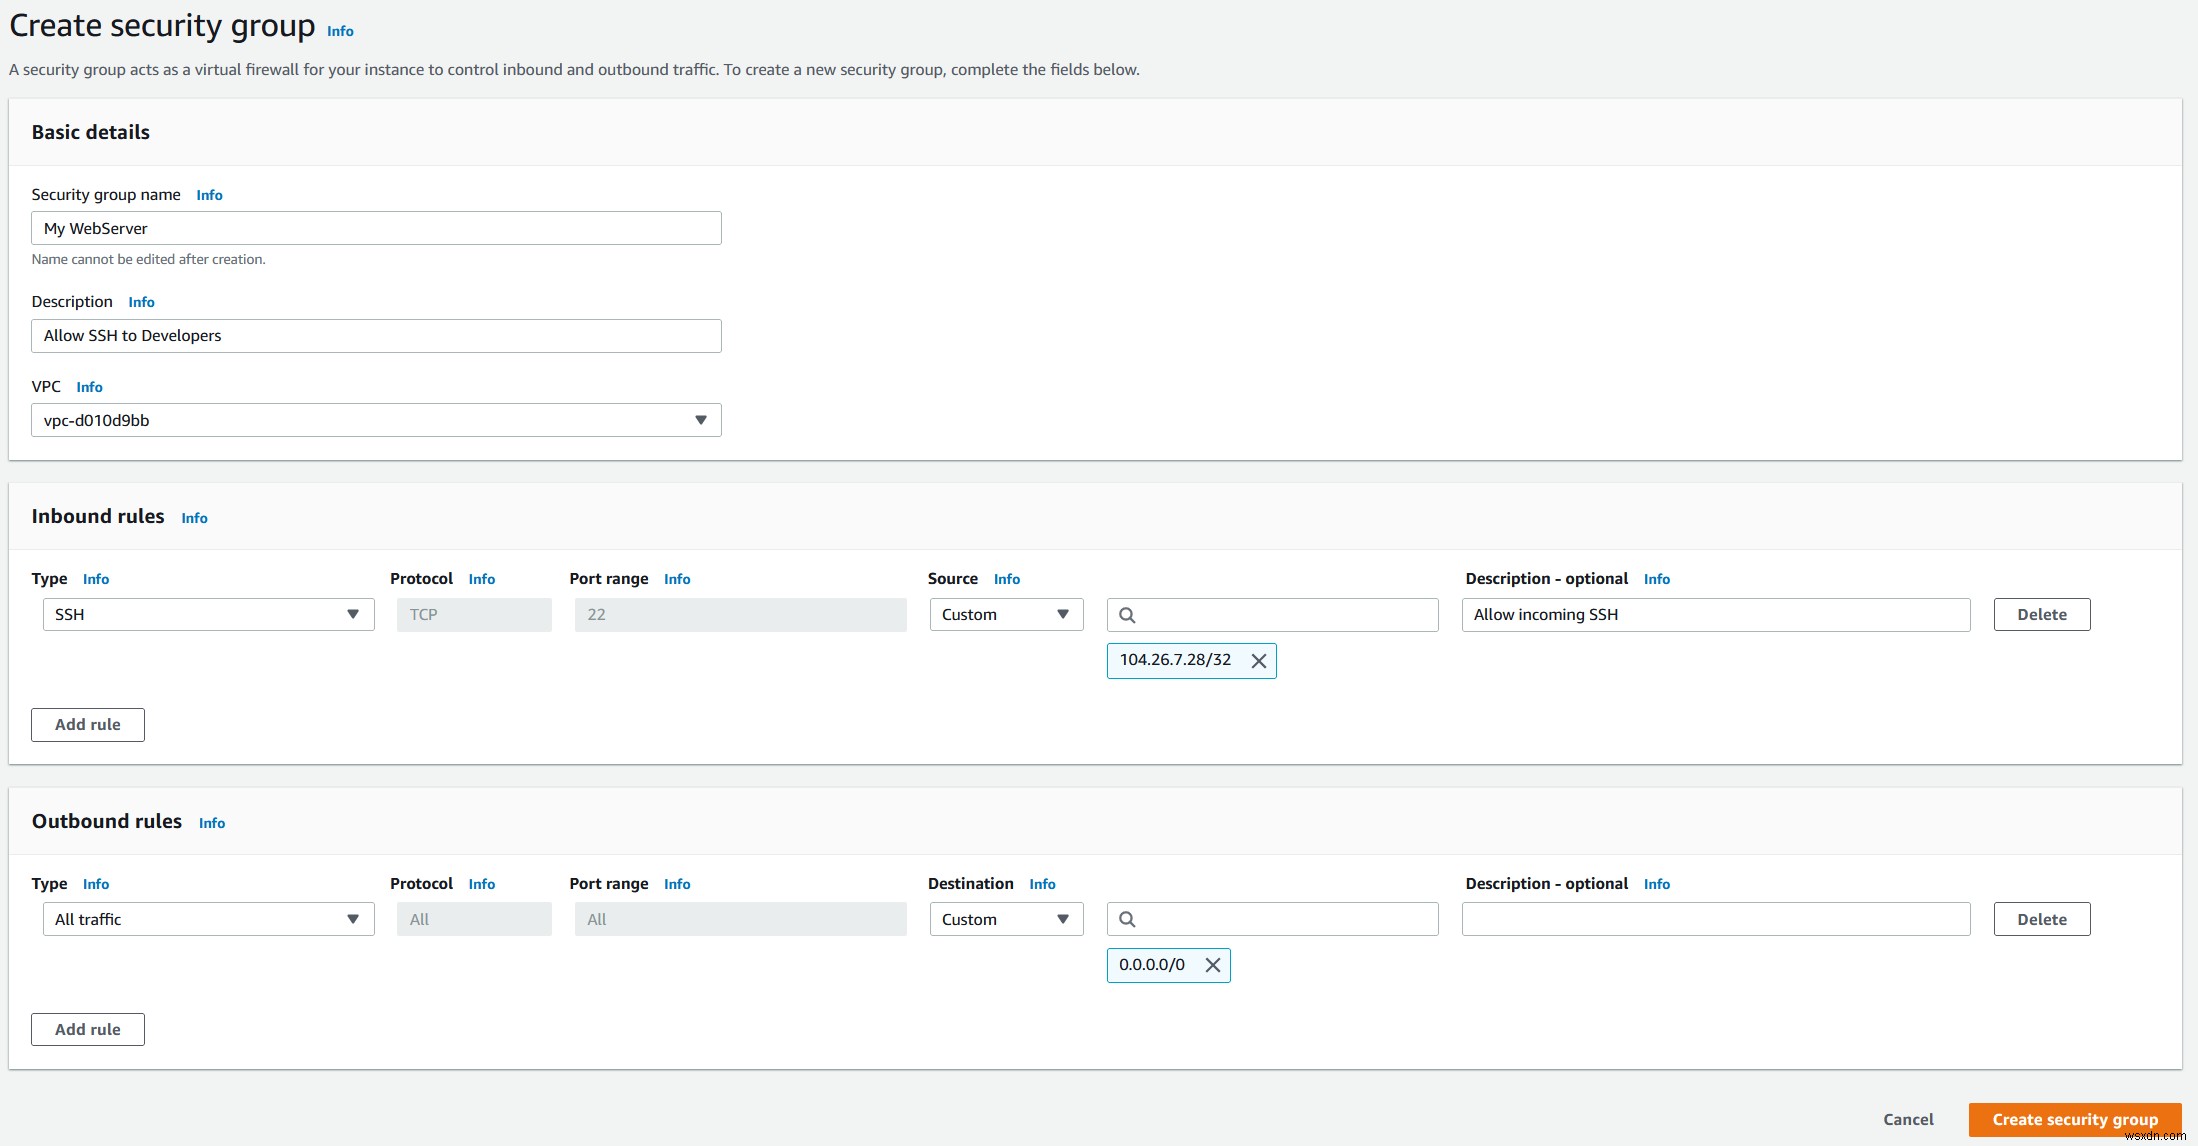
- Nhấn Create security group tạo nhóm mới. Đã tạo thành công.
Phần II: Chuyển EC2 Sang Security Group Mới Tạo: My WebServer
Phần 2 chuyển instance EC2 sang security group tạo ở Phần I.
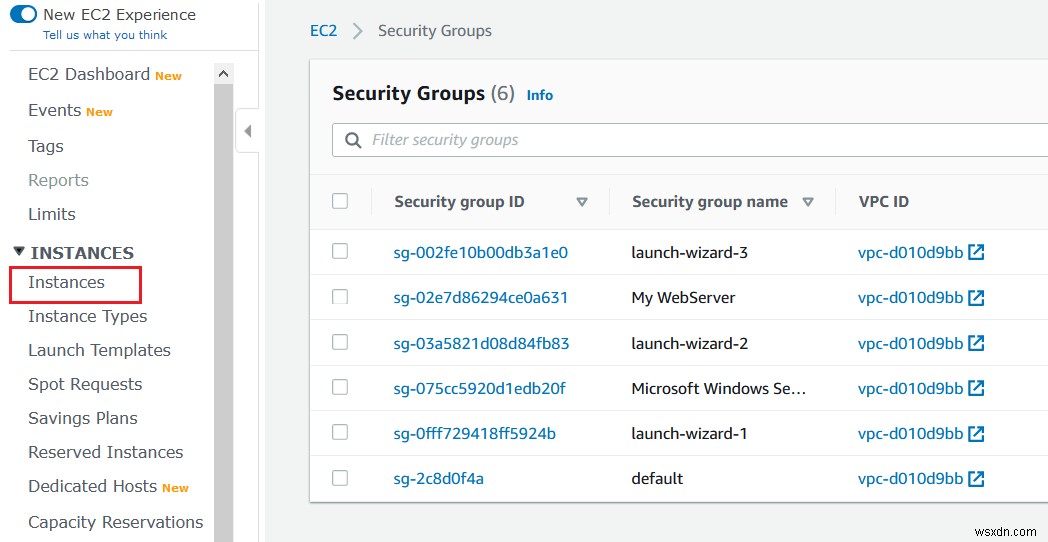
- Dưới Instance nhấn Instances
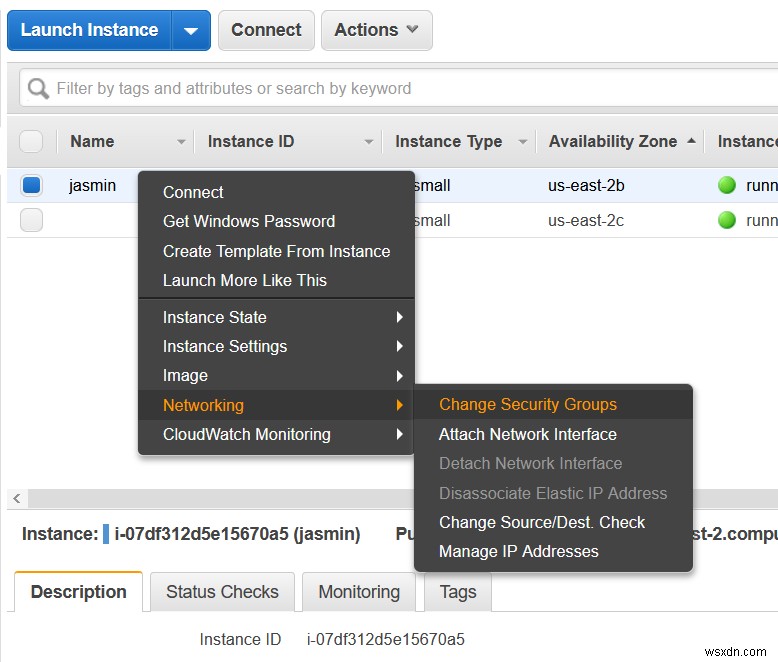
- Chuột phải instance muốn chuyển sang security group khác chọn Networking > Change Security Groups
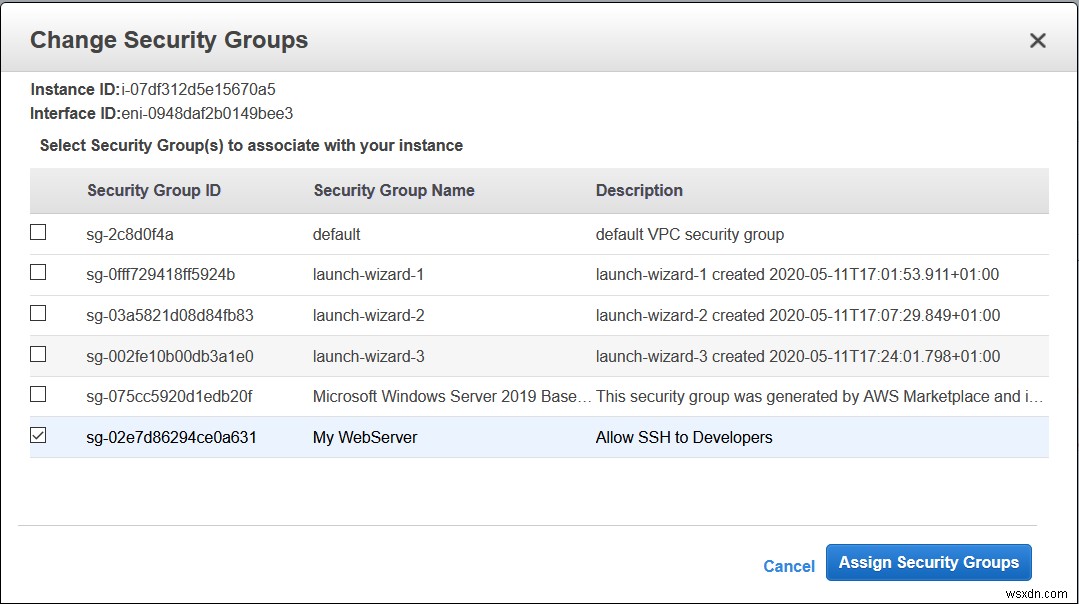
- Chọn security group từ danh sách nhấn Assign Security Groups. Chọn nhóm mới tạo My WebServer.
- Chọn instance nhấn tab Description Bên phải cửa sổ thấy EC2 dùng security group mới My WebServer.