
Cấu hình quy tắc inbound/outbound trong Amazon rất quan trọng cho bảo mật và đáp ứng nhu cầu cá nhân/doanh nghiệp. Ví dụ: host web app trên EC2 instance, cần bật giao thức HTTPS inbound để bên ngoài truy cập web app.
Nếu instance EC2 cần truy cập mail server trên Internet, cần bật IMAP, POP3, SMTP outbound.
Phần I: Cấu Hình Quy Tắc Inbound Bằng Cách Bật HTTPS
Phần 1 hướng dẫn cấu hình quy tắc inbound bật giao thức HTTPS. HTTPS (Hypertext Transfer Protocol Secure) dùng giao tiếp an toàn giữa trình duyệt web và website (webserver).
- Đăng nhập AWS Management Console
- Nhấn Running instances
- Chọn instance
- Nhấn tab Description điều hướng đến Security groups bên phải cửa sổ như ảnh.
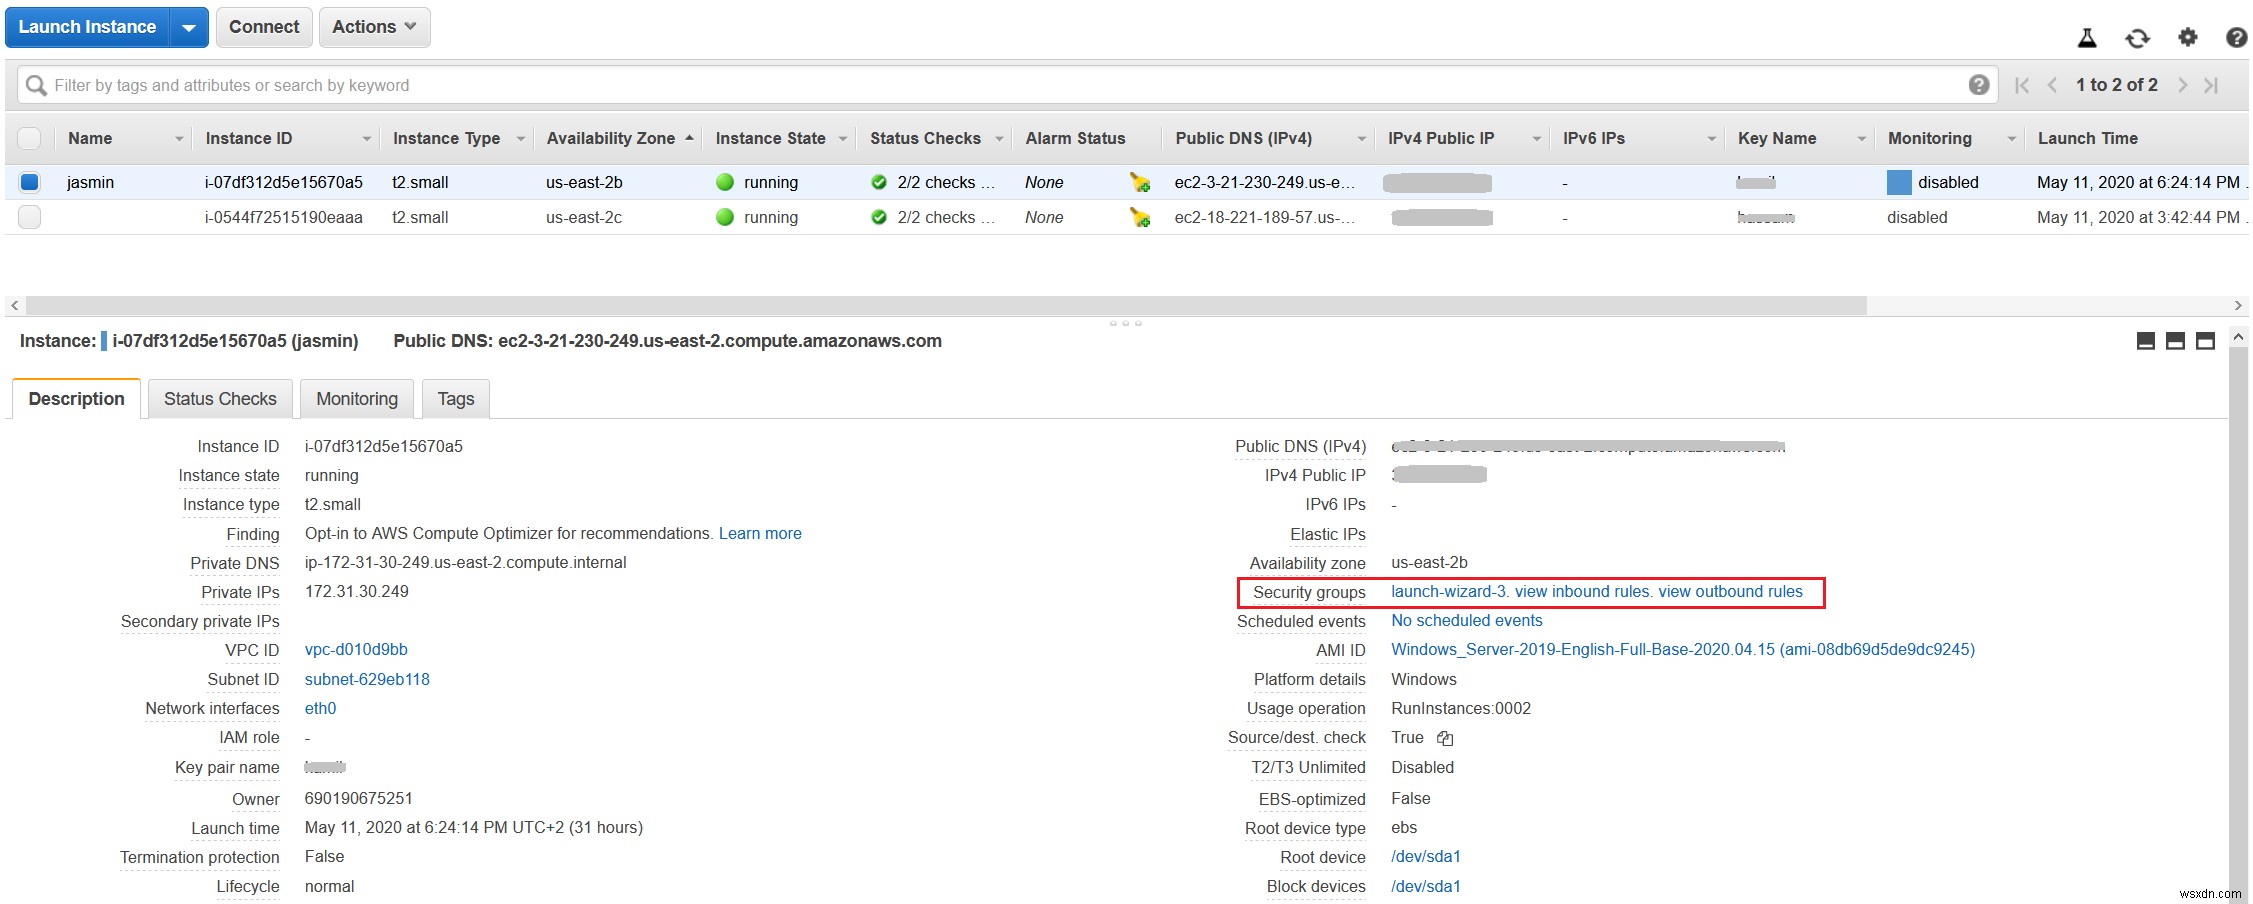
Dưới Security groups, tìm 3 nhóm:
- launch-wizard-3 – tên nhóm bảo mật. Dùng cấu hình quy tắc inbound/outbound cho EC2 instance. Tên là launch-wizard-3.
- inbound rules – tạo quy tắc inbound định nghĩa giao tiếp đến instance. Nhấn view xem quy tắc hiện có.
- outbound rules – tạo quy tắc outbound định nghĩa giao tiếp từ instance. Nhấn view xem quy tắc hiện có.
- Nhấn launch-wizard-3 cấu hình quy tắc bảo mật
- Dưới Security Group nhấn nhóm bảo mật liên kết instance. ID nhóm là sg-002fe10b00db3a1e0.
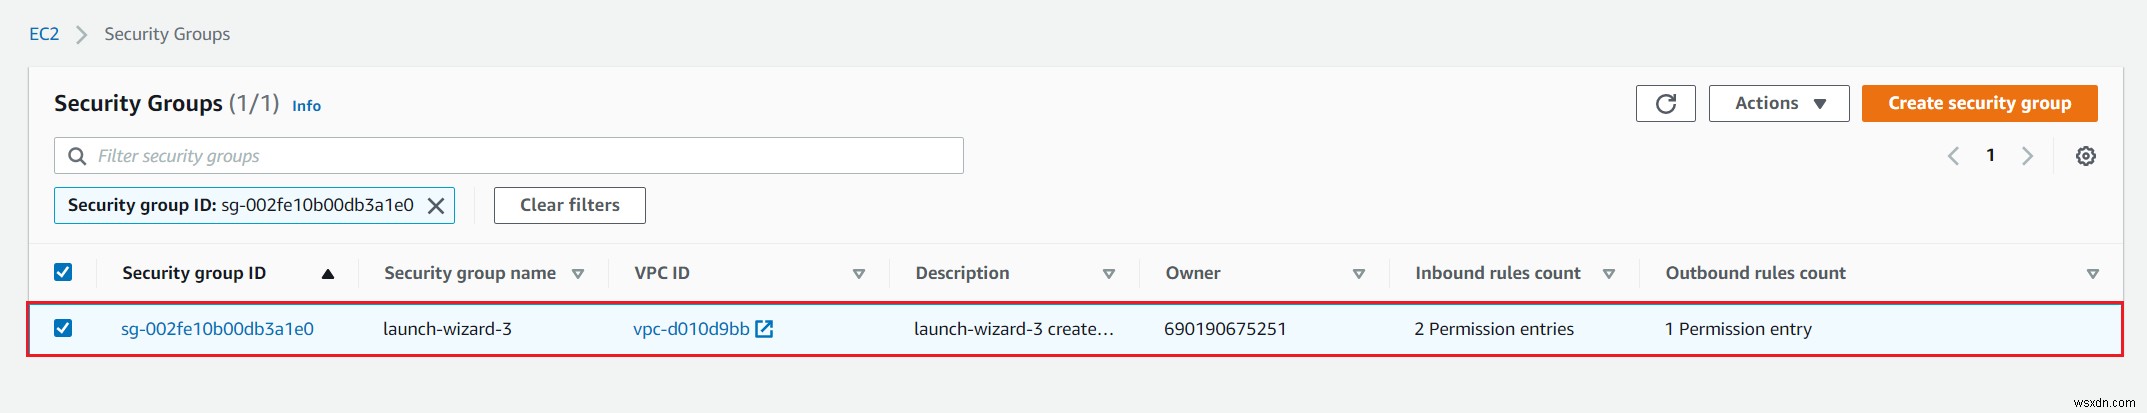
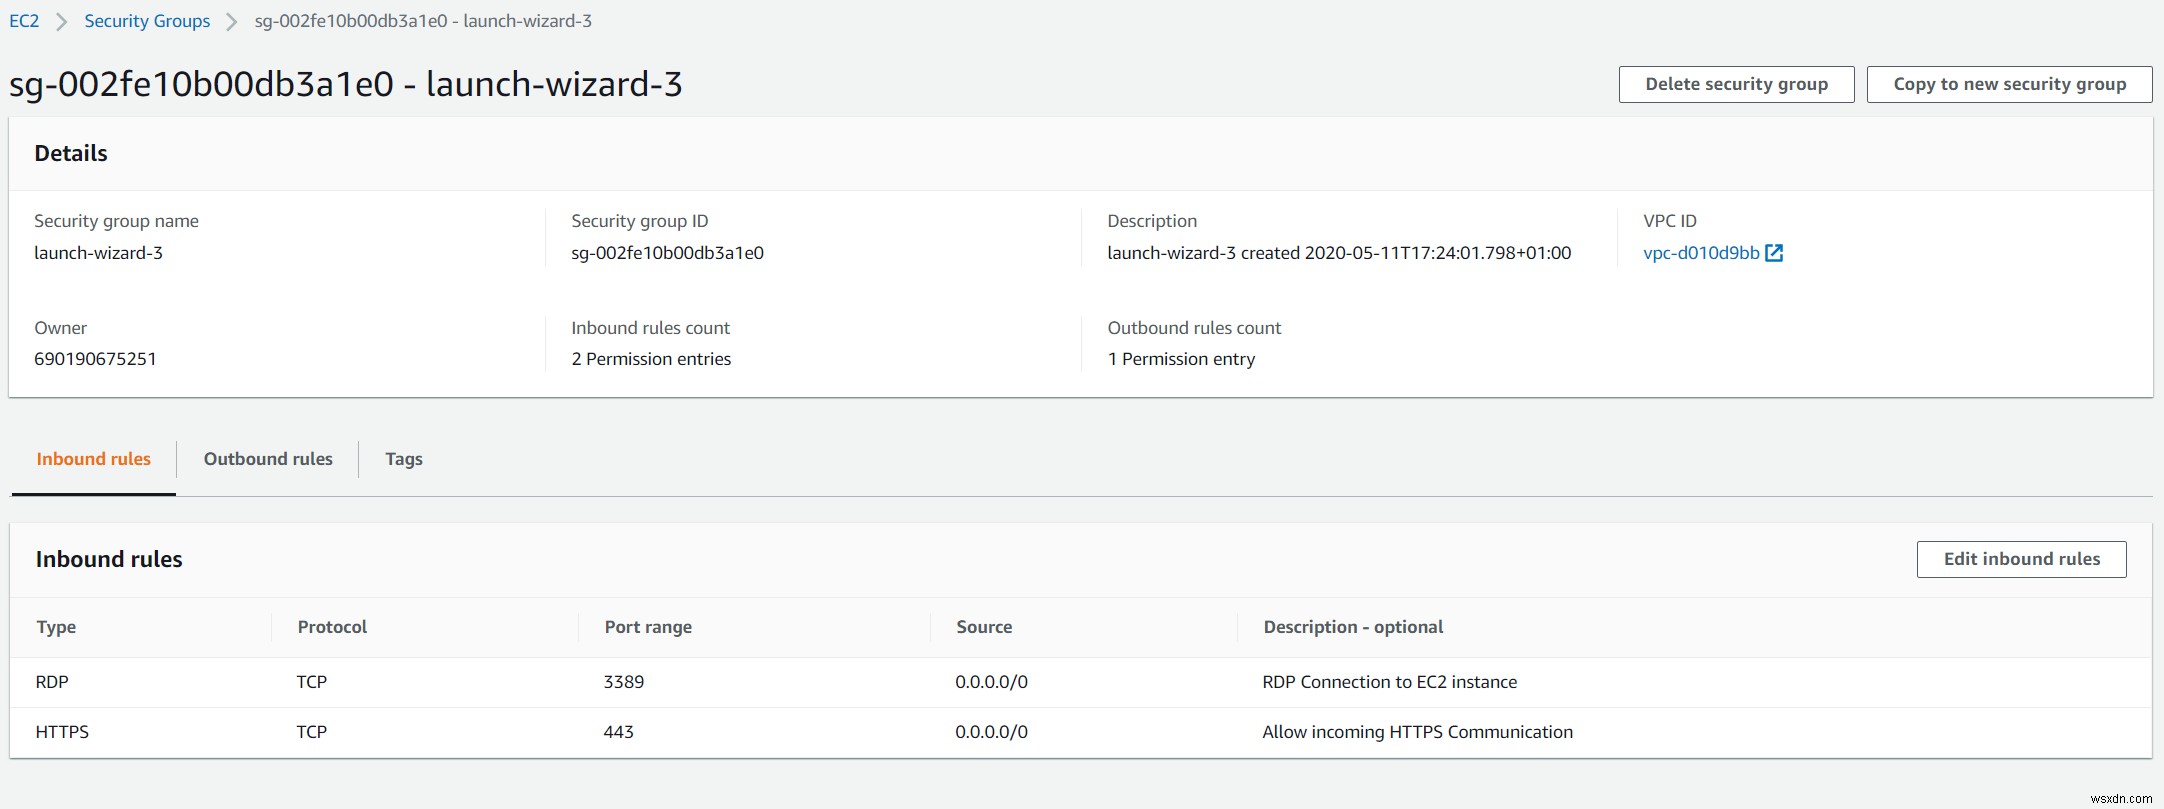
- Nhấn Inbound rules rồi Edit inbound rules
- Dưới Inbound rules nhấn Add rule
- Cấu hình quy tắc:
- Type – từ danh sách chọn HTTPS. Chọn giao thức phổ biến: SSH (Linux instance), RDP (Windows instance), hoặc khác. Có thể nhập tùy chỉnh cổng/phạm vi cổng. Hơn 30 giao thức cấu hình. Muốn bật DNS, IMAP, SMTP, làm tương tự HTTPS.
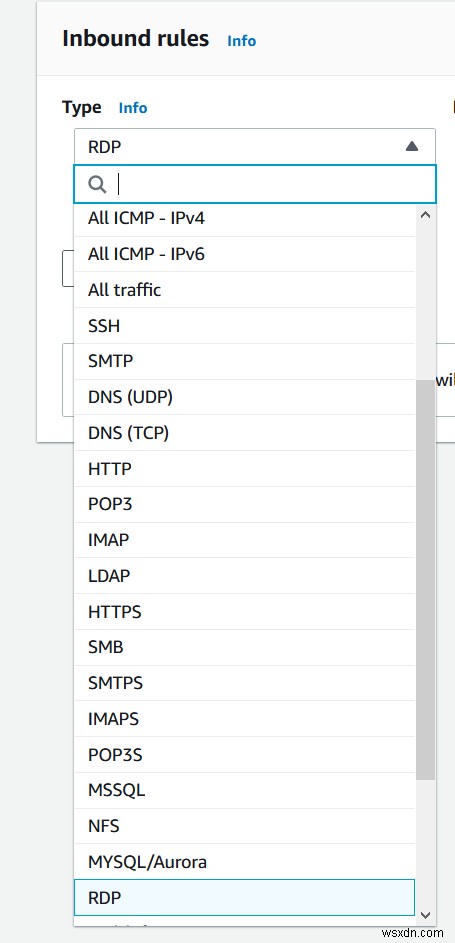
- Protocol – mặc định TCP. Loại giao thức: TCP/UDP. Có lựa chọn ICMP.
- Port range – chọn HTTPS tự động gán cổng mặc định 443. Quy tắc/giao thức tùy chỉnh nhập cổng/phạm vi thủ công.
- Source – chỉ định IP đơn lẻ hoặc dải IP CIDR (ví dụ 203.0.113.5/32) được truy cập EC2 instance. Chọn Anywhere. Tự động thêm dải IPv4/IPv6 0.0.0.0/0 và ::/0 nghĩa là mọi host từ network ID bất kỳ truy cập instance. Nếu kết nối từ sau tường lửa, cần dải IP máy client. Có thể chỉ định tên/ID nhóm bảo mật khác cùng region. Chỉ định nhóm bảo mật tài khoản AWS khác (EC2-Classic), tiền tố account ID và dấu gạch chéo, ví dụ 111122223333/OtherSecurityGroup.
- Description – optional – Mô tả quy tắc nhóm bảo mật.
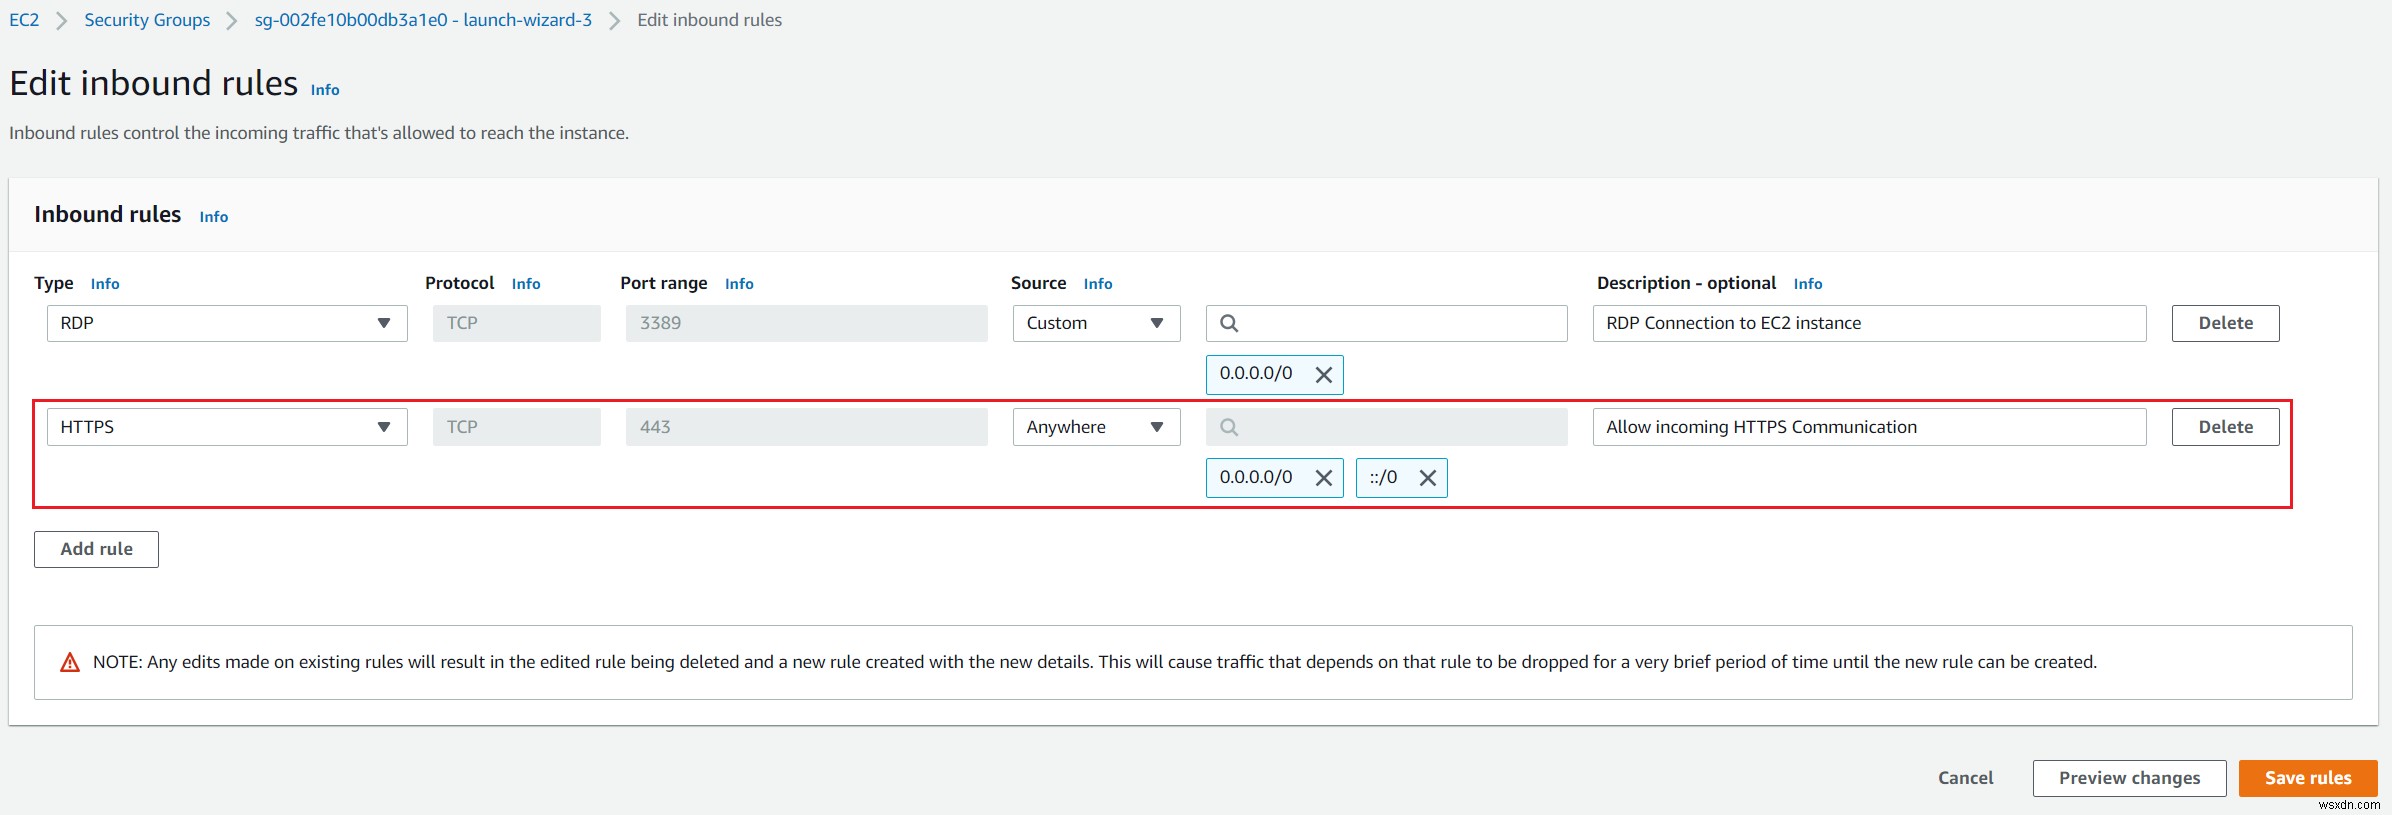
- Nhấn Save rules. Đã tạo quy tắc inbound thành công. Truy cập thành công web app trên EC2 instance.
Phần II: Cấu Hình Traffic Outbound Bằng Cách Bật IMAP, POP3, SMTP:
Phần 2 hướng dẫn cấu hình quy tắc outbound bật IMAP, POP3, SMTP. IMAP (Internet Message Access Protocol) và POP3 (Post Office Protocol 3) nhận email, SMTP (Simple Mail Transfer Protocol) gửi email.
- Mở nhóm bảo mật
- Nhấn Outbound rules. Như ảnh, một quy tắc outbound tạo cho EC2 instance. Quy tắc tên All traffic, cho phép mọi giao tiếp đi từ instance ra bên ngoài.
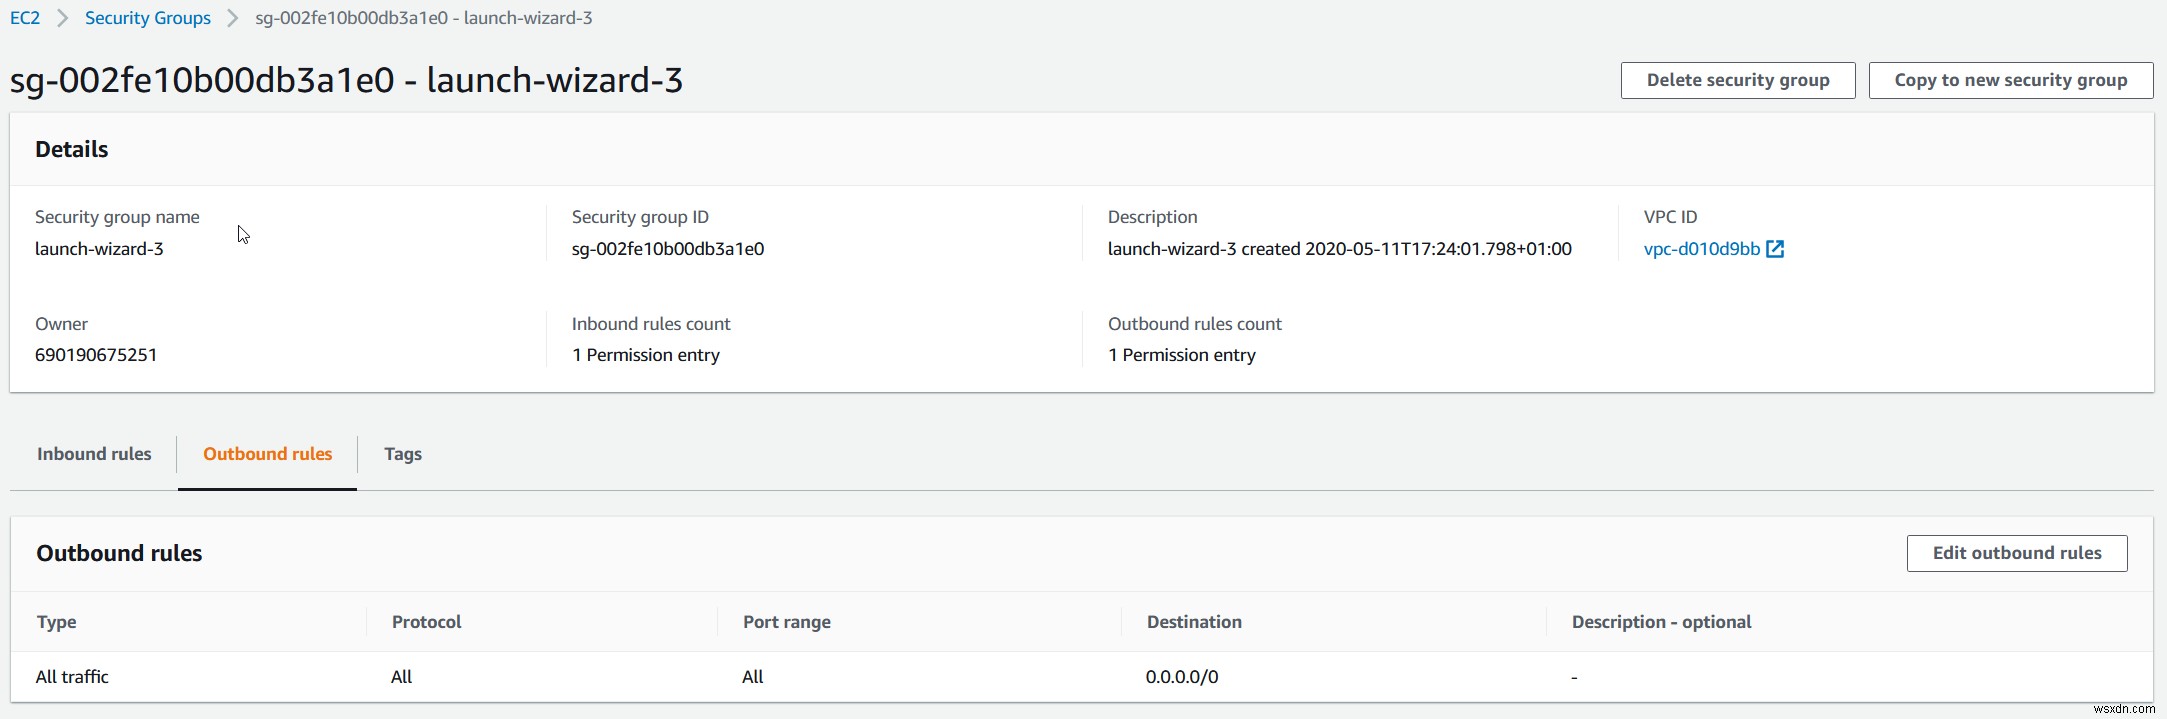
- Nhấn Edit outbound rules xóa quy tắc All traffic nhấn Delete
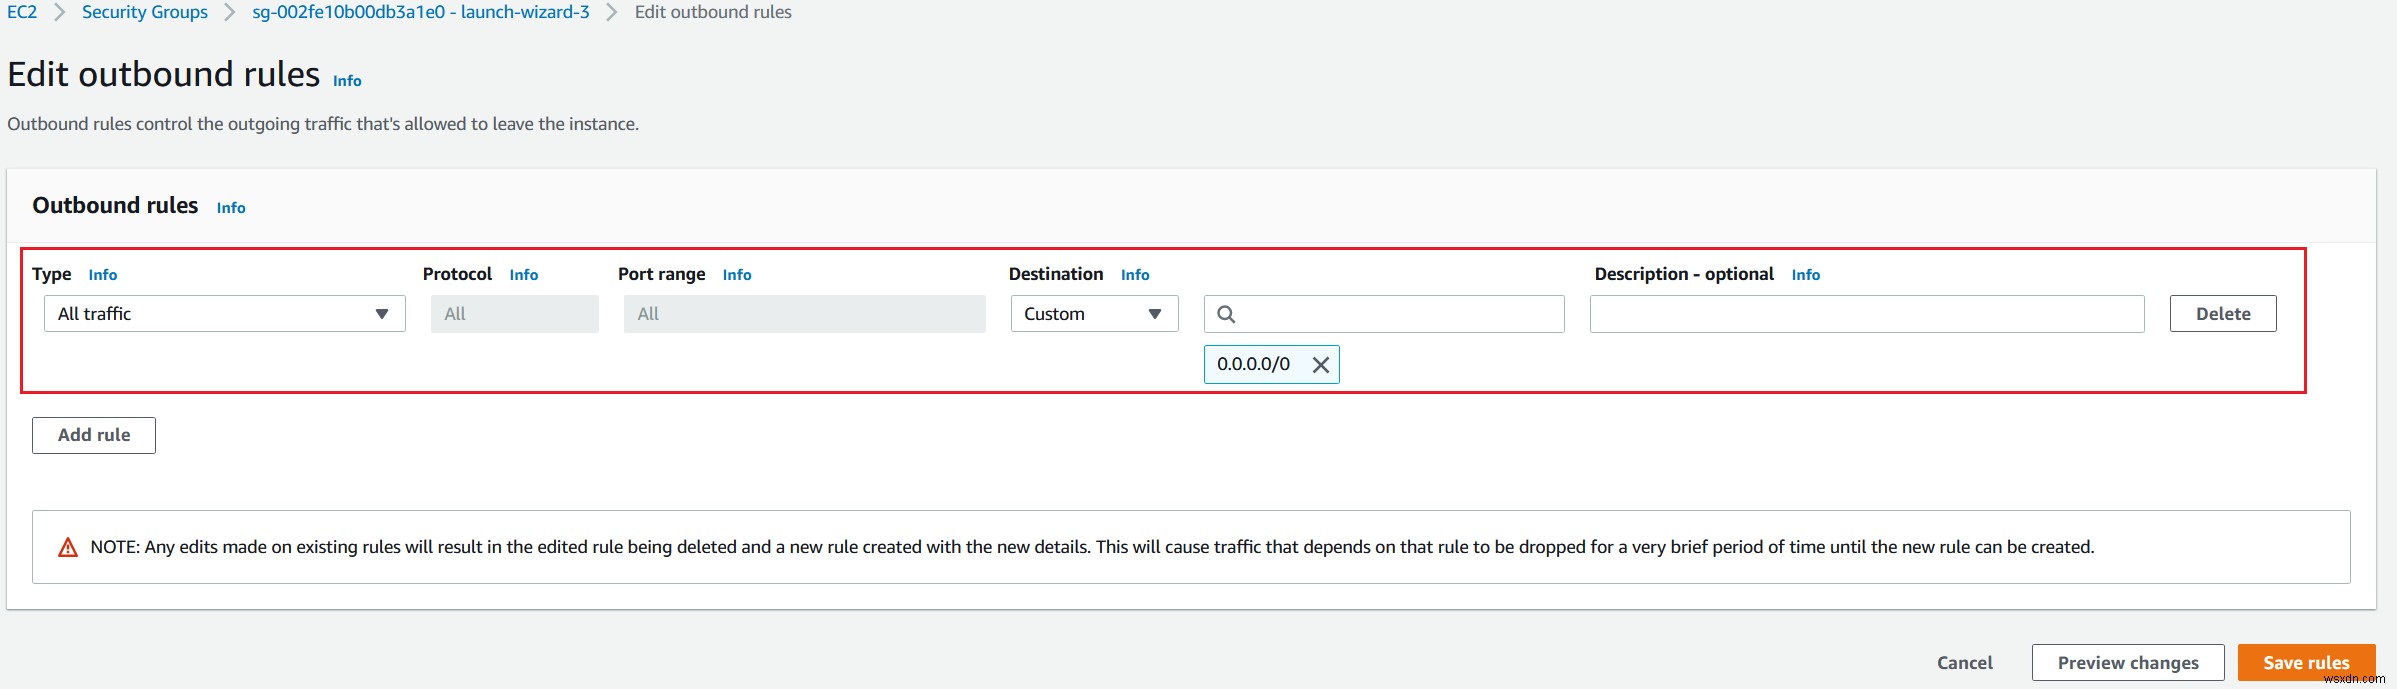
- Nhấn Add rule tạo quy tắc mới
- Cấu hình quy tắc:
- Type – chọn IMAPS.
- Protocol – mặc định TCP. Loại giao thức TCP/UDP. Có ICMP.
- Port range – chọn IMAPS tự động gán cổng mặc định 993.
- Source – chỉ định IP đơn lẻ hoặc dải IP CIDR (ví dụ 203.0.113.5/32) truy cập instance. Chỉ cho phép truy cập IP công khai nhất định.
- Description – optional – Mô tả quy tắc. 6. Nhấn Add rule tạo quy tắc cho POP3S và SMTPS
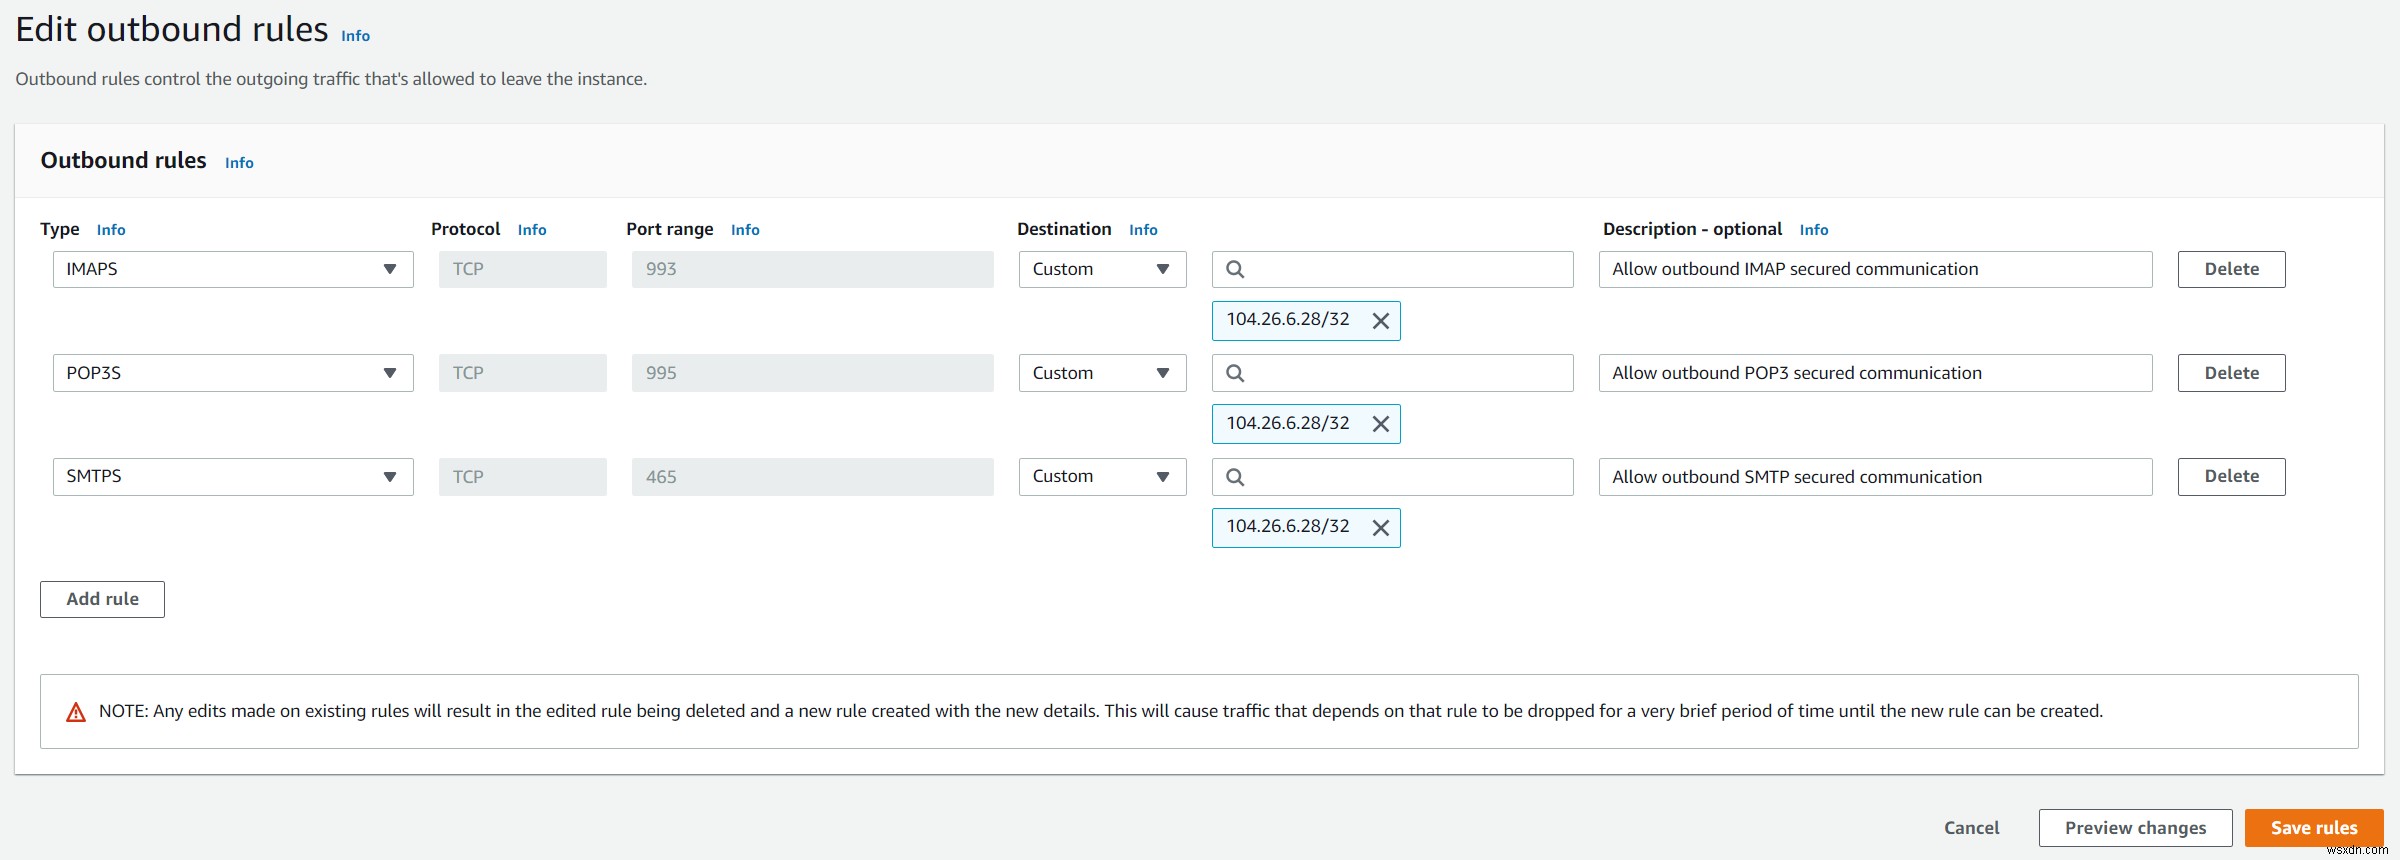
7. Nhấn Save rules. Đã tạo 3 quy tắc outbound thành công.
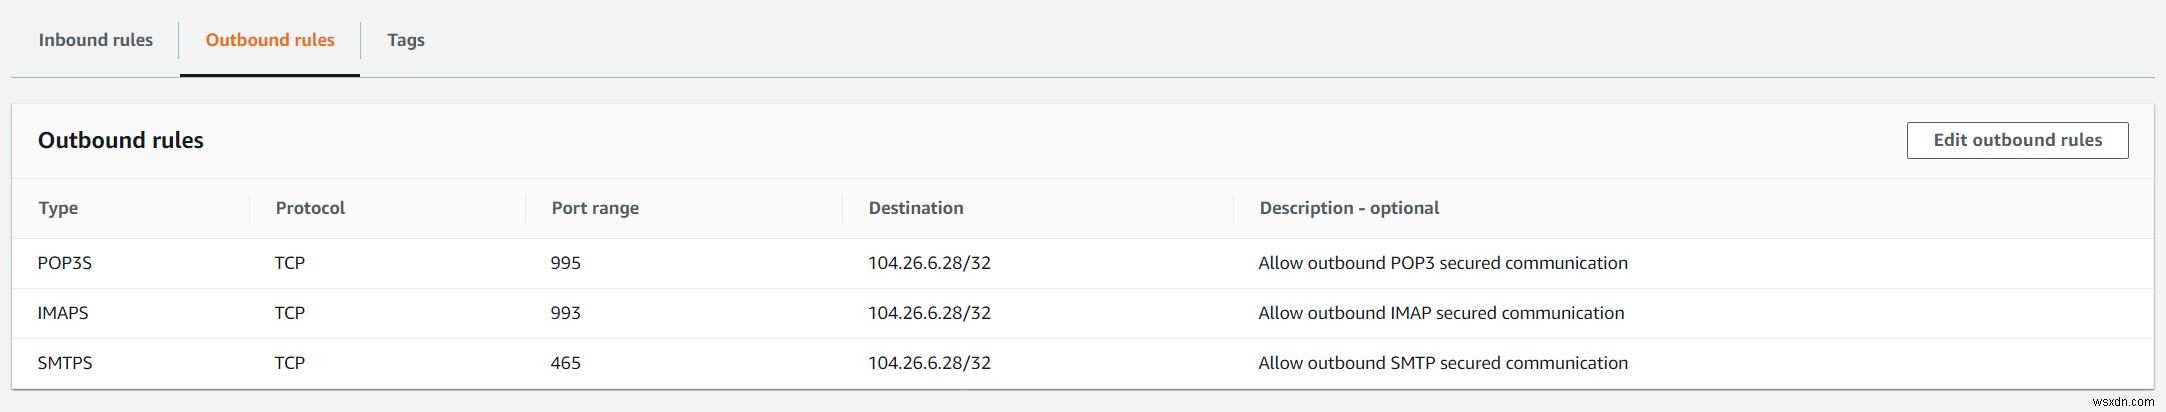
8. Đăng nhập instance EC2 kiểm tra quy tắc áp dụng thành công.