
Một số người dùng VMware Workstation và VMware Player thấy lỗi “VMware và DeviceCredential Guard không tương thích” khi cố gắng khởi chạy ứng dụng hoặc khi cố gắng khởi động máy ảo. Hầu hết người dùng bị ảnh hưởng xác nhận vấn đề chỉ bắt đầu xảy ra sau khi cài đặt bản cập nhật Windows đang chờ.
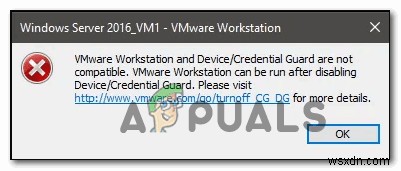
Khi khắc phục sự cố cụ thể này, bạn nên bắt đầu hướng dẫn này bằng cách tắt Hyper-V theo cách thông thường. Bạn có thể làm qua CMD hoặc dựa vào giao diện GUI.
Một vấn đề tiềm ẩn khác có thể gây ra sự cố này là chính sách nhóm cục bộ gọi là Bảo mật dựa trên ảo hóa chặn một số công nghệ ảo hóa. Trong trường hợp này, bạn có thể dùng Local Group Policy Editor để tắt chính sách này hoặc dùng Registry Editor để thực thi thay đổi.
Tuy nhiên, nếu bạn gặp vấn đề này trên Windows 10, có thể do sự không nhất quán với Dữ liệu Cấu hình Khởi động (BCD). Nếu áp dụng, bạn có thể khắc phục bằng cách sửa file BCD để loại bỏ mọi tham chiếu Hyper-V.
Nếu bạn đang dùng Windows Defender, hãy nhớ lỗi WMware này cũng có thể do tính năng bảo mật gọi là Cách ly lõi (Core isolation). Trong trường hợp này, bạn có thể khắc phục bằng cách tắt Core Isolation từ ứng dụng Settings hoặc dùng Registry Editor.
Phương pháp 1: Tắt Hyper-V
Theo nhiều báo cáo người dùng, một trong những nguyên nhân phổ biến nhất gây ra lỗi “VMware và DeviceCredential Guard không tương thích” là xung đột giữa Hyper-V (công nghệ ảo hóa độc quyền của Microsoft) và VMware. Hãy nhớ cả VMware và VirtualBox sẽ chọn công nghệ ảo hóa riêng của họ mặc định.
Tuy nhiên, có một bản cập nhật Windows (KB4515871) được biết ép buộc một số ứng dụng bên thứ 3 dùng Hyper-V – trong VMware, điều này sẽ gây ra lỗi “VMware và DeviceCredential Guard không tương thích”.
Nếu kịch bản này áp dụng và bạn vừa cài đặt bản cập nhật Windows mà bạn nghĩ có thể gây ra lỗi mới xuất hiện, làm theo một trong các hướng dẫn dưới để tắt Hyper-V để dọn đường cho VMware dùng công nghệ ảo hóa riêng.
A. Tắt Hyper-V qua CMD
- Mở hộp thoại Run bằng cách nhấn Phím Windows + R. Tiếp theo, gõ 'cmd' vào hộp văn bản và nhấn Ctrl + Shift + Enter để mở Command Prompt nâng cao.
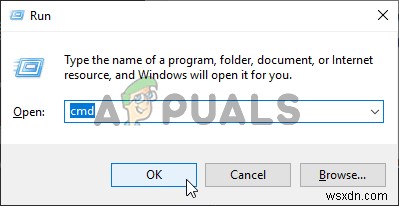
Lưu ý: Khi thấy UAC (Kiểm soát tài khoản người dùng), nhấp Có để cấp quyền quản trị.
- Khi đã ở trong CMD nâng cao, gõ lệnh sau và nhấn Enter để tắt chức năng Hyper-V ở cấp hệ thống:
dism.exe /Online /Disable-Feature:Microsoft-Hyper-V
- Sau khi lệnh xử lý thành công, đóng cửa sổ Command Prompt nâng cao và khởi động lại máy.
- Khi khởi động tiếp theo hoàn tất, mở VMware và lặp lại hành động trước đây gây ra lỗi.
B. Tắt Hyper-V qua Powershell
Cũng có cách khác bật/tắt Hyper-V trong Windows 10. Hãy chạy PowerShell với quyền quản trị và gõ các lệnh sau:
bcdedit /set hypervisorlaunchtype off (tắt Hyper-V) bcdedit /set hypervisorlaunchtype on (bật Hyper-V)
C. Tắt Hyper-V qua GUI
- Nhấn Phím Windows + R để mở hộp thoại Run. Bên trong hộp văn bản, gõ 'appwiz.cpl' và nhấn Enter để mở menu Chương trình và Tính năng.
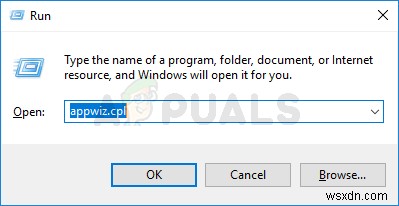
- Khi đã ở trong menu Chương trình và Tính năng, dùng menu bên trái để nhấp vào Bật hoặc tắt tính năng Windows.
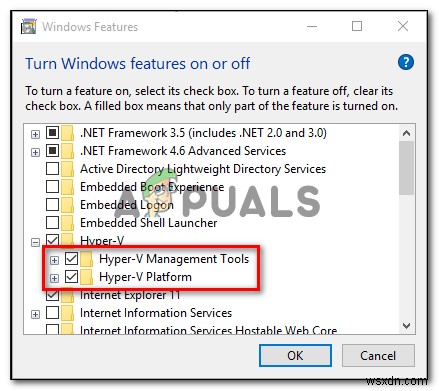
- Khi được nhắc bởi UAC (Kiểm soát tài khoản người dùng), nhấp Có để cấp đặc quyền quản trị.
- Từ bên trong menu Tính năng Windows, mở rộng menu thả xuống liên kết với thư mục Hyper-V. Tiếp theo, bỏ tích hộp liên kết Công cụ quản trị Hyper-V và Nền tảng Hyper-V trước khi nhấp OK để lưu thay đổi.
- Sau khi tắt Hyper-V từ menu GUI, khởi động lại máy và xem vấn đề đã khắc phục tại khởi động tiếp theo chưa.
Nếu bạn vẫn thấy lỗi “VMware và DeviceCredential Guard không tương thích” khi khởi chạy WMware Player / WMware Workstation hoặc khi cố gắng mount máy ảo, hãy chuyển sang phương pháp khắc phục tiếp theo dưới đây.
Phương pháp 2: Tắt Bảo mật dựa trên ảo hóa
Nếu bạn làm theo hướng dẫn trên và đã xác nhận bạn không thực sự gặp xung đột giữa Hyper-V và VMware, có thể bạn thấy lỗi “VMware và DeviceCredential Guard không tương thích” do máy của bạn bị áp dụng Bảo mật dựa trên ảo hóa - Điều này bắt buộc với một số loại máy ảo.
Bảo mật dựa trên ảo hóa này được thực thi qua chính sách thông qua Local Group Policy Editor. Nhưng hãy nhớ mặc định tiện ích này chỉ có cho Windows 10 PRO và các phiên bản PRO cũ hơn.
Lưu ý: Nếu bạn dùng phiên bản Home, bạn có thể cài thủ công tiện ích gpedit trên Windows 10 home.
Nếu Local Group Policy Editor (gpedit) có sẵn trên phiên bản Windows của bạn và bạn muốn triển khai khắc phục tiềm năng này, làm theo hướng dẫn dưới (hướng dẫn con A) để tắt Bảo mật dựa trên ảo hóa qua chính sách chuyên dụng.
Nếu bạn dùng phiên bản Home và không muốn side-load Local Group Policy Editor, làm theo hướng dẫn thứ hai (hướng dẫn con B) để tắt Bảo mật dựa trên ảo hóa qua Registry Editor.
A. Tắt Bảo mật dựa trên ảo hóa qua Gpedit
- Nhấn Phím Windows + R để mở hộp thoại Run. Tiếp theo, gõ 'gpedit.msc' vào hộp văn bản và nhấn Enter để mở Local Group Policy Editor.
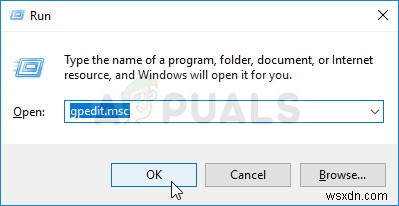
Lưu ý: Khi được nhắc bởi cửa sổ UAC (Kiểm soát tài khoản người dùng) , nhấp vào Có để cấp quyền quản trị.
- Khi đã ở trong Local Group Policy Editor, điều hướng đến vị trí sau dùng menu bên trái:
Cấu hình máy tính - Mẫu quản trị - Hệ thống - Device Guard
- Sau khi đến vị trí này, chuyển sang menu bên phải và double-click vào Bật Bảo mật dựa trên ảo hóa.
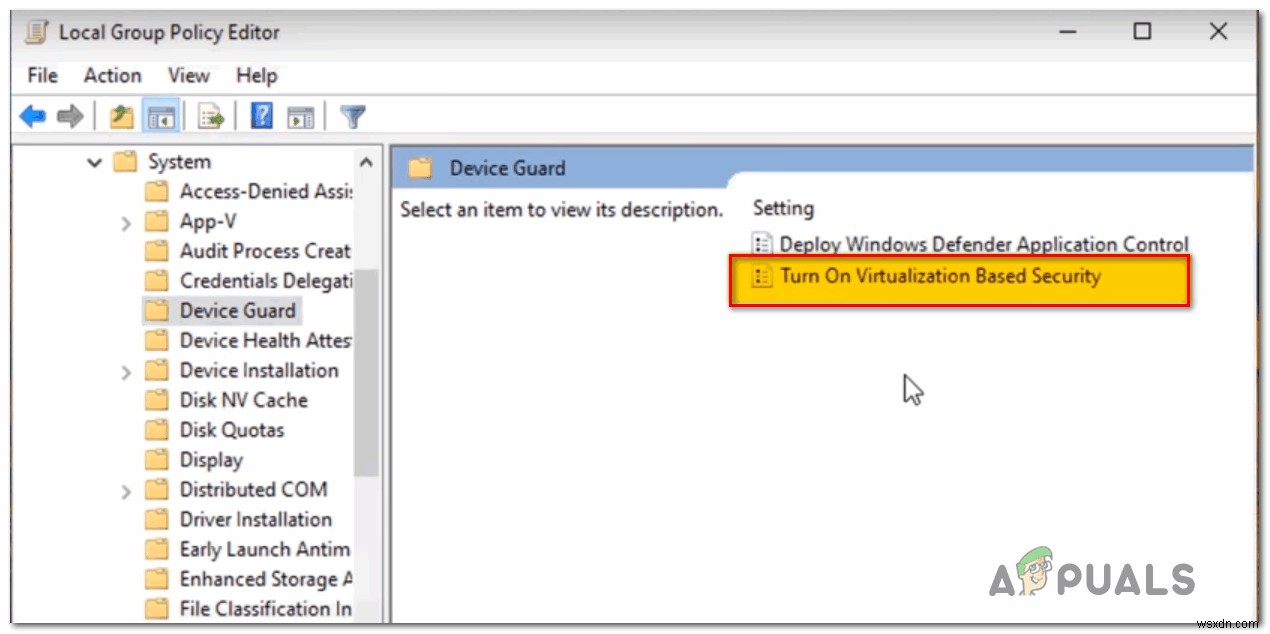
- Khi đã ở trong menu cài đặt của chính sách Bật Bảo mật dựa trên ảo hóa, đặt công tắc thành Tắt và nhấp OK để lưu thay đổi.
- Sau khi bảo mật này được tắt, khởi động lại máy và xem vấn đề đã khắc phục tại khởi động tiếp theo chưa.
B. Tắt Bảo mật dựa trên ảo hóa qua Registry Editor
- Nhấn Phím Windows + R để mở hộp thoại Run. Bên trong hộp văn bản gõ ‘regedit’ và nhấn Enter để mở Registry Editor. Khi được nhắc bởi UAC (Kiểm soát tài khoản người dùng), nhấp Có để cấp quyền quản trị.
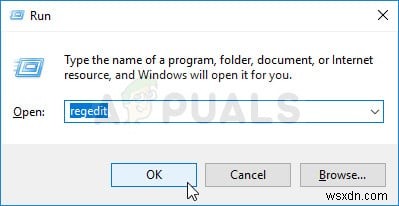
- Khi đã ở trong Registry Editor, dùng menu bên trái để điều hướng đến vị trí sau:
HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\DeviceGuard
Lưu ý: Bạn có thể điều hướng thủ công hoặc dán vị trí trực tiếp vào thanh điều hướng và nhấn Enter để đến ngay.
- Sau khi đến đúng vị trí, chuyển sang phần bên phải, chuột phải vào khoảng trống, và chọn Mới > Giá trị DWORD (32-bit) từ menu ngữ cảnh mới xuất hiện.
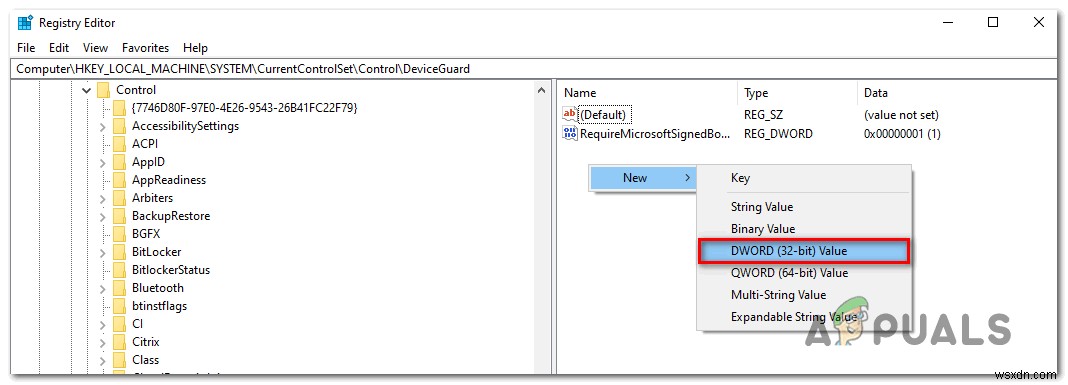
- Đặt tên DWORD mới tạo thành EnableVirtualizationBasedSecurity, sau đó double-click vào nó và đặt Cơ sở thành Hexadecimal và giá trị thành 0 để tắt Bảo mật dựa trên ảo hóa.
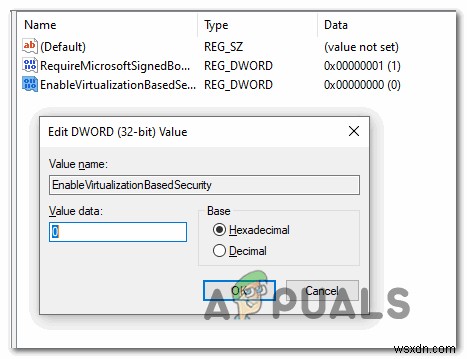
- Nhấp Ok để lưu thay đổi, sau đó đóng Registry Editor và khởi động lại máy để xem vấn đề đã khắc phục chưa.
Nếu bạn vẫn gặp cùng vấn đề ngay cả sau khi đã tắt bảo mật dựa trên ảo hóa, hãy chuyển sang phương pháp khắc phục tiếp theo dưới đây.
Phương pháp 3: Sửa file BCD
Như đã chỉ ra, vấn đề cụ thể này cũng có thể do sự không nhất quán với BCD (Boot Configuration Data) can thiệp vào công nghệ ảo hóa bên thứ 3. Một số người dùng bị ảnh hưởng gặp cùng vấn đề đã báo cáo vấn đề đột ngột được giải quyết sau khi họ chạy một vài lệnh trong command prompt nâng cao.
Các lệnh này sẽ đảm bảo phần còn lại của Hyper-V không xung đột với công nghệ ảo hóa VMware dùng. Đây là những gì bạn cần làm:
- Nhấn Phím Windows + R để mở hộp thoại Run. Tiếp theo, gõ 'cmd' vào hộp văn bản và nhấn Ctrl + Shift + Enter để mở Command Prompt nâng cao.
Lưu ý: Khi được nhắc bởi UAC (Kiểm soát tài khoản người dùng), nhấp Có để cấp đặc quyền quản trị.
- Khi đã ở trong cửa sổ Command Prompt nâng cao, gõ các lệnh sau theo đúng thứ tự, và nhấn Enter sau mỗi lệnh để xóa tham chiếu Hyper-V từ dữ liệu BCD:
bcdedit /set {0cb3b571-2f2e-4343-a879-d86a476d7215} path "\EFI\Microsoft\Boot\SecConfig.efi" bcdedit /set {bootmgr} bootsequence {0cb3b571-2f2e-4343-a879-d86a476d7215} bcdedit /set {0cb3b571-2f2e-4343-a879-d86a476d7215} loadoptions DISABLE-LSA-ISO,DISABLE-VBS bcdedit /set hypervisorlaunchtype off - Sau khi mọi lệnh xử lý thành công, khởi động lại máy và xem vấn đề đã khắc phục chưa.
Nếu bạn vẫn thấy cùng lỗi “VMware và DeviceCredential Guard không tương thích”, hãy chuyển sang phương pháp cuối cùng dưới đây.
Phương pháp 4: Tắt Cách ly lõi (Core Isolation)
Nếu không phương pháp khắc phục nào trên giúp bạn, còn một thủ phạm tiềm ẩn cuối cùng chúng tôi chưa xử lý. Nếu bạn dùng Windows Defender, có thể tính năng bảo mật gọi là Cách ly lõi thực sự kích hoạt lỗi “VMware và DeviceCredential Guard không tương thích”.
Cách ly lõi về cơ bản là lớp bảo mật bổ sung Windows Defender triển khai để bảo vệ chống lại các cuộc tấn công mã độc tinh vi hoạt động ở cấp Kernel.
Một số người dùng bị ảnh hưởng làm theo việc tắt tính năng bảo mật này đã xác nhận vấn đề biến mất hoàn toàn. Nhưng có nhược điểm – bạn sẽ để hệ thống tiếp xúc một số lỗ hổng bảo mật.
Nếu bạn muốn thử phương pháp này, làm theo hướng dẫn đầu dưới (hướng dẫn con A) để tắt Core isolation từ menu cài đặt của Windows Security. Nếu mục Core isolation bị xám, bạn cũng có thể làm qua Registry Editor (hướng dẫn con B).
A. Tắt Core Isolation qua GUI
- Mở hộp thoại Run bằng cách nhấn Phím Windows + R. Tiếp theo, gõ ‘ms-settings:windowsdefender’ vào hộp văn bản và nhấn Enter để mở tab Windows Security (từ Windows Defender) của ứng dụng Settings.
- Khi đến menu Windows Security, chuyển sang phần bên phải và nhấp vào Bảo mật thiết bị (dưới Vùng bảo vệ).
- Tiếp theo, cuộn xuống qua danh sách tùy chọn và nhấp vào Chi tiết cách ly lõi (dưới Cách ly lõi).
- Khi đã ở trong menu Cách ly lõi, tắt công tắc liên kết với Tính toàn vẹn bộ nhớ (đặt thành Tắt).
- Sau khi thay đổi này thiết lập, khởi động lại máy và xem vấn đề đã khắc phục tại khởi động tiếp theo bằng cách khởi chạy máy ảo VMware một lần nữa.
B. Tắt Core Isolation qua Registry Editor
- Nhấn Phím Windows + R để mở hộp thoại Run. Tiếp theo, gõ ‘regedit‘ vào hộp thoại và nhấn Enter để mở Registry Editor. Khi được nhắc bởi UAC (Kiểm soát tài khoản người dùng), nhấp Có để cấp quyền quản trị.
- Khi đã vào Registry Editor, dùng menu bên trái để điều hướng đến vị trí sau:
Computer\HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\DeviceGuard\Scenarios\CredentialGuard
Lưu ý: Nếu muốn tiết kiệm thời gian, bạn có thể dán toàn bộ vị trí trực tiếp vào thanh điều hướng và nhấn Enter để đến ngay.
- Khi đến đúng vị trí, chú ý menu bên phải và double-click vào khóa Enabled.
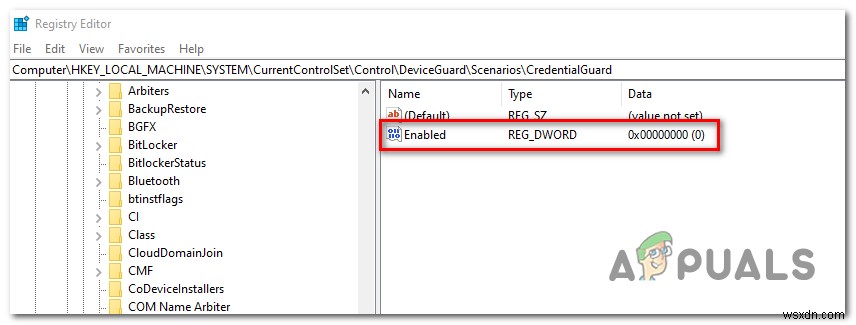
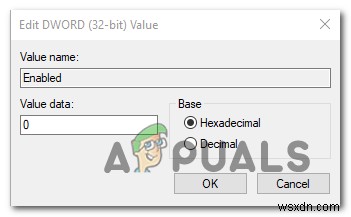
- Trong cửa sổ giá trị Enabled, đặt cơ sở thành Hexadecimal và đặt Dữ liệu giá trị thành 0. Tiếp theo, nhấp Ok để lưu thay đổi.
- Sau khi sửa đổi này được thực thi, khởi động lại máy và xem vấn đề đã khắc phục tại khởi động hệ thống tiếp theo chưa.