
Nhiều gói npm chính thức của SAP đã bị xâm nhập trong cuộc tấn công chuỗi cung ứng được cho là do nhóm TeamPCP thực hiện, nhằm đánh cắp thông tin xác thực và token authentication từ hệ thống của các nhà phát triển.
Các nhà nghiên cứu bảo mật báo cáo rằng vụ xâm nhập ảnh hưởng đến bốn gói, các phiên bản hiện đã bị gỡ bỏ (deprecated) trên NPM:
- @cap-js/sqlite – v2.2.2
- @cap-js/postgres – v2.2.2
- @cap-js/db-service – v2.10.1
- mbt – v1.2.48
Các gói này hỗ trợ Mô hình Lập trình Ứng dụng Đám mây (CAP) của SAP và Cloud MTA, thường được sử dụng trong phát triển doanh nghiệp.
Theo báo cáo mới của Aikido và Socket, các gói bị xâm nhập đã được sửa đổi để bao gồm một script 'preinstall' độc hại, tự động thực thi khi gói npm được cài đặt.
Script này khởi chạy một loader tên là setup.mjs, tải xuống runtime JavaScript Bun từ GitHub và sử dụng nó để thực thi một payload execution.js bị obfuscate (làm rối mã) nặng nề.
Payload này là một info-stealer (chương trình đánh cắp thông tin) dùng để lấy cắp nhiều loại thông tin xác thực từ cả máy của nhà phát triển và môi trường CI/CD, bao gồm:
- Token authentication npm và GitHub
- Khóa SSH và thông tin đăng nhập của nhà phát triển
- Thông tin xác thực đám mây cho AWS, Azure và Google Cloud
- Cấu hình và bí mật Kubernetes
- Bí mật và biến môi trường của pipeline CI/CD
Mã độc cũng cố gắng trích xuất bí mật trực tiếp từ bộ nhớ của CI runner, tương tự như cách TeamPCP trích xuất thông tin đăng nhập trong các cuộc tấn công chuỗi cung ứng trước đây.
"Trên CI runner, payload thực thi một script Python nhúng đọc /proc/<pid>/maps và /proc/<pid>/mem của tiến trình Runner.Worker để trích xuất mọi bí mật khớp với 'key' :{ 'value': '...', 'isSecret':true} trực tiếp từ bộ nhớ runner, vượt qua tất cả các che giấu log được áp dụng bởi nền tảng CI," Socket giải thích.
"Bộ quét bộ nhớ tìm bí mật này về cấu trúc giống hệt với cái được ghi chép trong các sự cố Bitwarden và Checkmarx."
Sau khi thu thập dữ liệu, nó được mã hóa và tải lên các kho GitHub công khai dưới tài khoản của nạn nhân. Các kho này bao gồm mô tả "A Mini Shai-Hulud has Appeared", cũng tương tự chuỗi "Shai-Hulud: The Third Coming" được thấy trong cuộc tấn công chuỗi cung ứng Bitwarden.
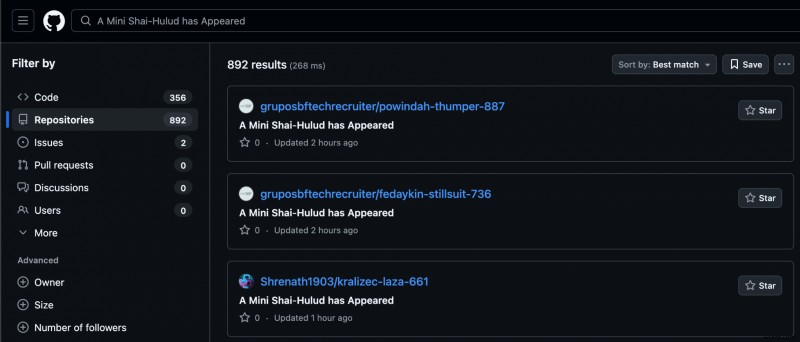 Các repo GitHub được tạo với mô tả "A Mini Shai-Hulud has Appeared"
Nguồn: Aikido
Mã độc cũng dựa vào tìm kiếm commit GitHub như một cơ chế dead-drop để lấy token và giành thêm quyền truy cập.
"Mã độc tìm kiếm các commit GitHub chứa chuỗi này và sử dụng các thông điệp commit khớp làm dead-drop token," Aikido giải thích.
"Các thông điệp commit khớp với OhNoWhatsGoingOnWithGitHub:<base64> được giải mã thành token GitHub và kiểm tra quyền truy cập kho."
Tương tự các cuộc tấn công trước, payload triển khai cũng bao gồm mã để tự lan truyền sang các gói khác.
Sử dụng thông tin đăng nhập npm hoặc GitHub bị đánh cắp, nó cố gắng sửa đổi các gói và kho khác mà nó có quyền truy cập, và chèn cùng mã độc để lan rộng hơn.
Các nhà nghiên cứu đã liên kết cuộc tấn công này với độ tin cậy trung bình đến nhóm đe dọa TeamPCP, những người đã sử dụng mã và chiến thuật tương tự trong các cuộc tấn công chuỗi cung ứng trước đây chống lại Trivy, Checkmarx và Bitwarden.
Mặc dù chưa rõ kẻ đe dọa xâm nhập quy trình xuất bản npm của SAP như thế nào, kỹ sư bảo mật Adnan Khan báo cáo rằng một token NPM có thể đã bị lộ qua một job CircleCI cấu hình sai.
BleepingComputer đã liên hệ SAP để了解 cách các gói npm bị xâm nhập, nhưng chưa nhận được phản hồi tại thời điểm xuất bản.
99% Lỗ Hổng Mythos Phát Hiện Vẫn Chưa Được Vá.
AI xâu chuỗi bốn zero-day thành một exploit vượt qua cả sandbox renderer và OS. Một làn sóng exploit mới đang đến.
Tại Hội thảo Xác thực Tự chủ (ngày 12 và 14 tháng 5), xem cách xác thực tự chủ, giàu ngữ cảnh tìm ra những gì có thể khai thác, chứng minh các biện pháp kiểm soát hiệu lực và khép kín vòng khắc phục.
Đăng Ký Ngay