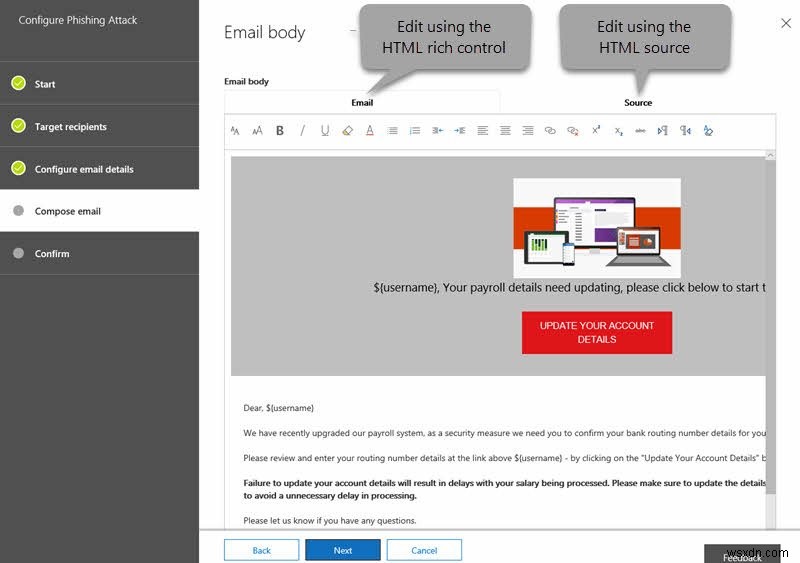
Nếu bạn đang sử dụng Office 365 Threat Intelligence, bạn có thể thiết lập tài khoản để chạy mô phỏng tấn công lừa đảo (phishing) và tấn công dò mật khẩu (brute force) theo thời gian thực trên mạng doanh nghiệp. Điều này giúp chuẩn bị cho các cuộc tấn công như vậy trước. Bạn có thể dạy nhân viên nhận diện các cuộc tấn công đó bằng Office 365 Attack Simulator. Bài viết này xem xét một số phương pháp mô phỏng tấn công lừa đảo.
Các loại tấn công bạn có thể mô phỏng bằng Office 365 Attack Simulator bao gồm:
- Tấn công Lừa đảo có mục tiêu (Spear-Phishing)
- Tấn công Phun mật khẩu (Password Spray Attack)
- Tấn công Dò mật khẩu Brute Force
Bạn có thể truy cập Attack Simulator dưới Quản lý đe dọa trong Trung tâm Bảo mật và Tuân thủ. Nếu không thấy nó ở đó, có thể bạn chưa có nó.
Hãy nhớ những điều sau:
- Trong nhiều trường hợp, các gói đăng ký cũ không tự động bao gồm Office 365 Threat Intelligence. Nó phải được mua như một tiện ích bổ sung riêng biệt.
- Nếu bạn sử dụng máy chủ thư tại chỗ tùy chỉnh thay vì Exchange Online thông thường, trình mô phỏng sẽ không hoạt động.
- Tài khoản dùng để chạy tấn công phải sử dụng xác thực đa yếu tố trong Office 365.
- Bạn cần đăng nhập với tư cách quản trị viên toàn cầu để khởi chạy tấn công.
Attack Simulator cho Office 365
Bạn cần sáng tạo và suy nghĩ như một hacker để mô phỏng tấn công đúng cách. Một trong các tấn công lừa đảo tập trung là tấn công spear phishing. Thông thường, những kẻ thực hiện spear phishing sẽ tìm hiểu trước khi tấn công và sử dụng tên hiển thị nghe quen thuộc và đáng tin cậy. Loại tấn công này chủ yếu nhằm lấy thông tin đăng nhập của người dùng.
Cách thực hiện tấn công lừa đảo bằng Attack Simulator Office 365
Phương pháp thực hiện tấn công lừa đảo bằng Attack Simulator trong Office 365 phụ thuộc vào loại tấn công bạn thử. Tuy nhiên, giao diện người dùng tự giải thích và do đó tăng tính dễ dàng cho mô phỏng tấn công.
- Bắt đầu từ Quản lý đe dọa > Attack Simulator
- Đặt tên dự án bằng một cụm từ có ý nghĩa giúp bạn sau này khi xử lý dữ liệu
- Nếu muốn sử dụng mẫu có sẵn, nhấp vào Sử dụng mẫu
- Trong hộp dưới Tên, chọn mẫu email bạn muốn gửi đến người nhận mục tiêu.
- Nhấp TIẾP THEO
- Trong màn hình này, chỉ định người nhận mục tiêu; có thể là cá nhân hoặc nhóm
- Nhấp TIẾP THEO
- Màn hình thứ ba cho phép cấu hình chi tiết email: tại đây bạn chỉ định tên hiển thị, ID email, URL đăng nhập lừa đảo, URL trang đích tùy chỉnh và chủ đề email
- Nhấp HOÀN TẤT để khởi chạy tấn công spear phishing
Có một vài loại tấn công khác trong Office 365 Attack Simulator, như Password-Spray và Brute-Force. Bạn có thể kiểm tra chúng bằng cách thêm một hoặc nhiều mật khẩu phổ biến để xem có nguy cơ mạng bị xâm nhập bởi hacker hay không.
Các bài tập này sẽ giúp bạn đào tạo nhân viên về các loại tấn công lừa đảo khác nhau. Bạn cũng có thể sử dụng dữ liệu sau này để phân tích trong văn phòng.
Nếu bạn có thắc mắc về Attack Simulator trong Office 365, hãy để lại bình luận. Bạn có thể đọc thêm tại docs.microsoft.com.