
Một trong những mối đe dọa mã độc đáng sợ nhất, FBI Ransomware, đã tấn công Android – giả vờ là FBI trong khi ép buộc người dùng cài ứng dụng tưởng chừng như vô hại phải trả $300 để giải phóng dữ liệu.
May mắn thay, mã độc này gỡ bỏ khá đơn giản, và nếu điện thoại được bảo mật đúng cách, bạn thậm chí không thể cài đặt được nó.
Nhắc Lại Về Ransomware
Ransomware liên tục xuất hiện trên tin tức vài năm qua. Đây là mã độc khóa dữ liệu hoặc thiết bị (điện thoại hoặc PC) và hiển thị thông báo toàn màn hình đòi tiền để giải phóng, bằng cách gửi mã mở khóa.
Nếu bạn may mắn.
Hai ví dụ ransomware nổi tiếng là CryptoLocker (mã hóa dữ liệu nhưng đã bị phá vỡ) và những loại buộc bạn bị buộc tội xem nội dung lạm dụng trẻ em, khóa hệ thống và ép buộc nộp phạt €100 ngay lập tức để lấy lại quyền kiểm soát. Có vài biến thể, trong đó có "Anti Child Porn Spam Protection".
Ransomware là điều xấu xa, đe dọa và bất hợp pháp. Nó không quan tâm bạn là ai, hay bạn có bao nhiêu tiền. Hãy nghĩ nó như thằng quái tại trường, hoặc băng nhóm tổ chức đòi tiền không thì đập phá tài sản bạn.
Tránh Android Ransomware Từ Đầu
Nếu bạn vô tư hoặc cẩu thả về ứng dụng cài trên Android, bạn có thể phát hiện ransomware xuất hiện.
Biện pháp bảo vệ của Google trên Play Store có nghĩa là mã độc bị chặn (nhờ dịch vụ Bouncer). Ngay cả khi gì đó lọt qua quy trình duyệt, hệ thống đánh giá và công cụ báo cáo ứng dụng sẽ xử lý nó không còn trực tuyến.
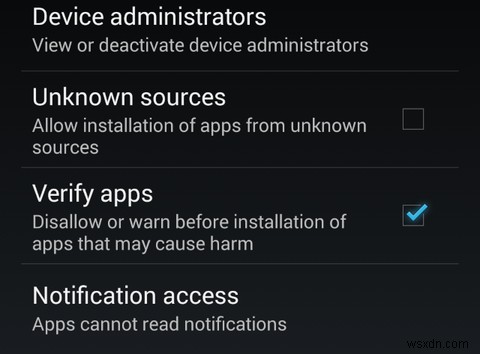
Ransomware đến từ nguồn không xác định, चाहे tải xuống trực tuyến hay từ cửa hàng ứng dụng bên thứ ba cung cấp lựa chọn thay thế Google Play. Chúng tôi đã nói về rủi ro này trước đây, nhưng miễn là bạn tắt Settings > Security > Device Administration > Unknown sources, mã độc như vậy không thể cài đặt. Giữ tùy chọn Verify Apps được tích cũng giúp vì nó tự động kiểm tra mọi ứng dụng cài đặt.
FBI Ransomware: Nó Có Lớp Ngụy Trang
Bạn sẽ không nhận ra mình đã cài FBI Ransomware cho đến khi quá muộn; nó không được liệt kê là "FBI Ransomware" trên bất kỳ cửa hàng ứng dụng trực tuyến nào!
Thay vào đó, nó ngụy trang thành ứng dụng khác. Điều này không hiếm với mã độc Android, mặc dù nhiều trường hợp có ứng dụng có vẻ hoạt động bình thường để tạo ảo giác.
FBI Ransomware dễ dàng bị đánh bại bằng việc từ chối cài ứng dụng tự xưng Adobe Flash Player. Chúng tôi đã viết trước đây về cách cài Flash Player, bị gỡ khỏi Android Market cũ khi hỗ trợ dịch vụ phát media bị 중단, và phương pháp chúng tôi chỉ ra vẫn an toàn, nhưng đây không phải việc bạn nên lo lắng bây giờ.
Chuyện đã tiến xa hơn nhiều kể từ đó. Flash Player không còn cần thiết vì trình duyệt đã sẵn sàng HTML5, loại bỏ nhu cầu plugin video, và bất kỳ ai cài ứng dụng Flash Player từ cửa hàng bên thứ ba đều có khả năng cài mã độc FBI Ransomware.
Vậy bạn có thể làm gì để đối phó?
Gỡ FBI Ransomware Với Chế Độ An Toàn Android
Phát hiện thông báo FBI Ransomware châm chọc trên thiết bị Android? Có giải pháp, một giải pháp thực sự cần được biết rộng rãi để nạn nhân xóa mã độc mà không phải trả tiền mở khóa dữ liệu.
(Thanh toán cho lừa đảo này qua thẻ GreenDot MoneyPak, phải mua và nạp tiền trước, rồi nhập mã. Thiếu khả năng tiếp cận thẻ MoneyPak quốc tế là lý do đủ để gỡ mã độc khỏi thiết bị nếu bạn đã bị lừa nộp tiền.)
Trên một số thiết bị cũ như Samsung Galaxy S2, FBI Ransomware không tải đủ nhanh, nghĩa là bạn có thể vô hiệu hóa nó trước khi tải xong, theo giải thích này.
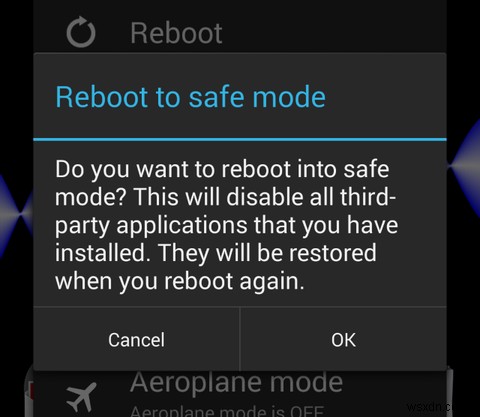
Khởi động Android vào Safe Mode khác nhau tùy phiên bản và thiết bị. Bạn có thể nhấn nút nguồn, sau đó nhấn giữ Power Off để hiện hộp thoại safe mode. Tương tự, nhấn giữ Reboot có thể cho cùng kết quả. Bạn nên tìm giải pháp cho thiết bị của mình bằng tìm kiếm web nhanh.
Khi đã boot vào Safe Mode (bạn sẽ thấy chú "Safe Mode" góc dưới bên trái màn hình), chỉ ứng dụng hệ thống chạy. Bất kỳ ứng dụng bên thứ ba nào bạn tải và cài đều bị vô hiệu hóa, giống như boot vào Safe Mode trên Windows.
Gỡ FBI Ransomware khỏi Android yêu cầu trước tiên xóa quyền quản trị của ứng dụng dưới vỏ bọc Flash Player. Mở Security > Device Administrator chọn Flash Player, rồi Deactivate.
Sau đó gỡ ransomware bằng cách mở Settings > Apps, chọn Flash Player và nhấn Uninstall.
Bạn Đã Bị Nhiễm Chưa?
Rõ ràng gỡ FBI Ransomware khỏi Android đơn giản và khả thi. Bạn không cần ứng dụng antivirus để gỡ (dù bạn có thể cài antivirus Android, tuy nhiên có thể không cần), và bạn tiết kiệm $300 nếu đáng tiếc bị dính.
Ngoài ra, bạn nên cực kỳ cẩn thận khi dùng cửa hàng ứng dụng bên thứ ba, và đừng để Unknown Sources bật. Sau khi cài xong ứng dụng tin cậy không từ Google Play, nhớ bật lại cài đặt đó!
Bạn đã bị ransomware tấn công trên Android? Mã độc nào làm hỏng thiết bị? Cho chúng tôi biết trong bình luận.