
Một loại mã độc mới nhắm vào điện thoại thông minh đã lây nhiễm khoảng 25 triệu thiết bị, 15 triệu trong đó ở Ấn Độ. Mã độc được gọi là "Agent Smith". Nó nhắm vào hệ điều hành di động Android, thay thế ứng dụng đã cài đặt bằng phiên bản độc hại mà không cảnh báo người dùng.
Đây là cách bạn nhận diện Agent Smith, cách ngăn chặn nó, và cách bảo vệ chống lại mã độc Android.
Agent Smith Malware Là Gì?
Agent Smith là mã độc mô-đun (modular malware) khai thác một loạt lỗ hổng Android để thay thế ứng dụng hợp pháp hiện có bằng bản sao độc hại. (Mã độc mô-đun là gì?) Ứng dụng độc hại không đánh cắp dữ liệu. Thay vào đó, ứng dụng bị thay thế hiển thị số lượng lớn quảng cáo cho người dùng hoặc đánh cắp tín dụng từ thiết bị để trả tiền cho quảng cáo đã hiển thị.
Mã độc mang danh hiệu "Agent Smith", cùng tên với nhân vật Matrix nổi tiếng được đặc trưng như một virus. Nhóm nghiên cứu Check Point lý giải rằng phương pháp mã độc dùng để lan truyền tương tự kỹ thuật của Agent Smith trong loạt phim.
"Mã độc tấn công ứng dụng do người dùng cài đặt một cách lặng lẽ, khiến người dùng Android phổ thông khó khăn chống lại mối đe dọa như vậy tự mình," Jonathan Shimonovich, Trưởng nghiên cứu Phát hiện Đe dọa Di động của Check Point Software Technologies nói trong bài đăng blog. "Kết hợp phòng thủ đe dọa nâng cao và thông tin đe dọa trong khi áp dụng phương pháp 'vệ sinh trước tiên' để bảo vệ tài sản số là cách bảo vệ tốt nhất chống lại tấn công mã độc di động xâm lấn như 'Agent Smith'."
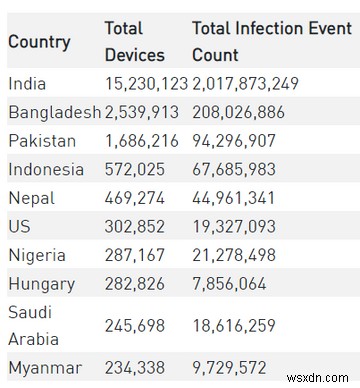
Hơn nữa, Agent Smith đã lây nhiễm số lượng thiết bị khổng lồ. Ấn Độ có nhiều lây nhiễm nhất. Nghiên cứu Check Point chỉ ra khoảng 15 triệu thiết bị mang Agent Smith. Quốc gia tiếp theo gần nhất là Bangladesh, với khoảng 2,5 triệu thiết bị bị lây. Có hơn 300.000 lây nhiễm Agent Smith tại Mỹ và khoảng 137.000 tại Anh.
Agent Smith Malware Hoạt Động Như Thế Nào?
Check Point Research tin rằng mã độc Agent Smith xuất phát từ một công ty Trung Quốc giúp các nhà phát triển Android Trung Quốc phát hành và quảng bá ứng dụng trên thị trường nước ngoài.
Mã độc đầu tiên xuất hiện trên cửa hàng ứng dụng thứ ba "9Apps". Cửa hàng ứng dụng thứ ba nhắm đến người dùng Ấn Độ, Ả Rập, và Indonesia, giải thích số lượng lây nhiễm lớn ở những khu vực đó. (Đây là lý do tốt để tránh tải ứng dụng Android từ cửa hàng ứng dụng thứ ba.)
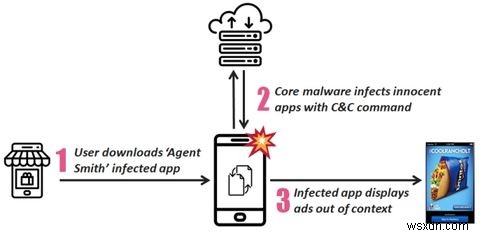
Mã độc Agent Smith hoạt động trong ba giai đoạn.
- Ứng dụng dropper (trình cài đặt) lừa nạn nhân cài đặt mã độc tự nguyện. Dropper ban đầu chứa tệp độc hại được mã hóa và thường có dạng "ứng dụng tiện ích ảnh khó chạy, game, hoặc ứng dụng liên quan đến tình dục."
- Dropper giải mã và cài đặt tệp độc hại. Mã độc dùng Google Updater, Google Update for U, hoặc "com.google.vending" để ngụy trang hoạt động.
- Mã độc cốt lõi tạo danh sách ứng dụng đã cài. Nếu ứng dụng khớp "danh sách con mồi" (prey list), nó vá ứng dụng đích với mô-đun quảng cáo độc hại, thay thế bản gốc như thể đó chỉ là cập nhật ứng dụng đơn giản.
Danh sách con mồi bao gồm WhatsApp, Opera, SwiftKey, Flipkart, và Truecaller, trong số khác.
Thú vị, Agent Smith gói gọn cùng lúc một số lỗ hổng Android, bao gồm Janus, Bundle, và Man-in-the-Disk. Sự kết hợp tạo ra quy trình lây nhiễm 3 giai đoạn cho phép nhà phân phối mã độc xây dựng botnet kiếm tiền (qua quảng cáo). Nhóm nghiên cứu Check Point tin Agent Smith "có thể là chiến dịch đầu tiên thấy tích hợp và vũ trang hóa" tất cả lỗ hổng cùng nhau, làm cho mã độc "độc ác như chúng đến".
Các Module Của Agent Smith Malware
Mã độc Agent Smith dùng cấu trúc mô-đun để lây nhiễm mục tiêu, bao gồm:
- Loader (Trình tải)
- Core (Cốt lõi)
- Boot (Khởi động)
- Patch (Vá)
- AdSDK
- Updater (Cập nhật)
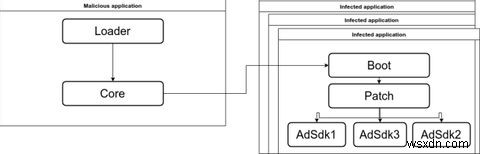
Dropper là ứng dụng hợp pháp được đóng gói lại cũng chứa loader độc hại.
Loader trích xuất và chạy module Core, sau đó giao tiếp với máy chủ điều khiển và chỉ huy (C&C) của mã độc. Máy chủ C&C gửi danh sách con mồi. Nếu tìm thấy ứng dụng nào, mã độc dùng lỗ hổng để tiêm module Boot vào ứng dụng được đóng gói lại.
Lần sau ứng dụng bị lây nhiễm khởi động, module Boot chạy module Patch, dùng module AdSDK giới thiệu quảng cáo và bắt đầu tạo doanh thu.
Một yếu tố thú vị khác của Agent Smith là nó không dừng ở một ứng dụng độc hại. Nếu Agent Smith tìm thấy nhiều ứng dụng khớp danh sách con mồi, nó sẽ thay thế mỗi cái bằng phiên bản độc hại. Agent Smith cũng phát hành bản vá cập nhật độc hại cho ứng dụng đã đóng gói lại, duy trì lây nhiễm, và phục vụ gói quảng cáo mới.
Gỡ Bỏ Ứng Dụng Agent Smith Từ Google Play
Điểm lây nhiễm chính của Agent Smith là cửa hàng ứng dụng thứ ba, 9Apps. Tuy nhiên, Google Play không bị bỏ qua. Check Point phát hiện 11 ứng dụng trên cửa hàng Google Play chứa bộ tệp "độc hại nhưng ngủ quên" liên quan đến tác nhân Agent Smith. Phiên bản Google Play của Agent Smith dùng kỹ thuật lan truyền hơi khác nhưng có cùng mục tiêu cuối cùng.
Check Point báo cáo các ứng dụng độc hại cho Google, và tất cả đã bị gỡ khỏi cửa hàng Google Play.
Cách Nhận Diện Và Gỡ Bỏ Agent Smith Từ Android
Bạn có thể nhận diện Agent Smith khá dễ dàng. Nếu ứng dụng thường dùng của bạn bỗng nhiên bắt đầu tạo ra lượng quảng cáo khổng lồ, đó là dấu hiệu chắc chắn có chuyện không ổn. Quảng cáo mà mã độc phục vụ khó hoặc không thể thoát, là chỉ báo khác. Nhưng vì Agent Smith hoạt động gần như lặng lẽ ngoài quảng cáo, nhận ra những thay đổi tinh tế trong ứng dụng cực khó.
Lưu ý rằng ứng dụng bỗng hiển thị lượng lớn quảng cáo không phải dấu hiệu đơn độc của Agent Smith. Loại mã độc Android khác cũng phục vụ quảng cáo để tăng doanh thu. Thiết bị của bạn có thể có loại mã độc Android khác, như Joker.
Nếu bạn nghi ngờ có gì không ổn, bạn nên hoàn thành quét chống mã độc hoặc diệt virus trên thiết bị.
Cổng gọi đầu tiên là Malwarebytes Security, phiên bản Android của công cụ chống mã độc xuất sắc. Tải Malwarebytes Security và chạy quét toàn hệ thống. Nó sẽ bắt và gỡ bỏ bất kỳ ứng dụng độc hại nào.
Nếu Agent Smith hoặc mã độc Android khác vẫn tồn tại, chúng tôi mạnh mẽ khuyên kiểm tra hướng dẫn gỡ mã độc Android không cần đặt lại cài đặt gốc. Nó có thêm ứng dụng gỡ mã độc Android cũng như hướng dẫn từng bước làm sạch thiết bị—mà không xóa dữ liệu!