
Ngày 8 tháng 1 năm 2019, chúng ta thấy trường hợp đầu tiên "clipper malware" trên cửa hàng Google Play. Nó ngụy trang như ứng dụng vô hại lừa người tải, sau đó chuyển hướng quỹ tiền mã hóa đến tác giả mã độc.
Nhưng clipper malware là gì, nó hoạt động ra sao, và làm sao tránh tấn công?
Clipper Malware Là Gì?
Clipper malware nhắm vào địa chỉ ví tiền mã hóa trong giao dịch. Địa chỉ ví giống như phiên bản tiền mã hóa của số tài khoản ngân hàng. Nếu bạn muốn ai đó trả tiền bằng tiền mã hóa, bạn cho họ địa chỉ ví và người trả nhập vào chi tiết thanh toán.
Bạn có thể tìm hiểu thêm cách tiền mã hóa hoạt động trong hướng dẫn tiện lợi.
Clipper malware cướp giao dịch tiền mã hóa bằng cách hoán đổi địa chỉ ví bằng cái thuộc về tác giả mã độc. Khi người dùng đi thanh toán từ tài khoản tiền mã hóa, họ cuối cùng trả cho tác giả mã độc thay vì người nhận dự định.
Điều này có thể gây thiệt hại tài chính nghiêm trọng nếu malware cướp giao dịch giá trị cao.
Clipper Malware Hoạt Động Như Thế Nào?
Clipper malware thực hiện hoán đổi bằng cách giám sát clipboard (bảng nhớ tạm) của thiết bị bị lây, nơi dữ liệu sao chép được lưu. Mỗi lần người dùng sao chép dữ liệu, clipper kiểm tra xem có chứa địa chỉ ví tiền mã hóa không. Nếu có, malware hoán đổi nó với địa chỉ của tác giả.
Bây giờ, khi người dùng dán địa chỉ, họ sẽ dán địa chỉ bị cướp thay vì cái hợp pháp.
Clipper malware khai thác bản chất phức tạp của địa chỉ ví. Đây là chuỗi dài số và chữ cái dường như chọn ngẫu nhiên. Trừ khi người dùng dùng địa chỉ ví nhiều lần, rất ít cơ hội họ nhận ra đã bị hoán đổi.
Tệ hơn, sự phức tạp khiến mọi người أكثر有可能复制粘贴地址—正好是clipper malware想要的!
Nó Đã Tồn Tại Bao Lâu?
Clipper malware, bản thân, không có gì mới. Nó xuất hiện khoảng 2017, và chủ yếu tập trung vào máy Windows. Kể từ đó, clipper malware cho Android được phát triển và bán trên chợ đen, và ứng dụng bị lây có thể tìm thấy trên trang web bóng bẩy.
Các trang web đó là sân bãi cho mã độc Gooligan 2016, lây nhiễm 1 triệu thiết bị.
Đây là trường hợp đầu tiên ứng dụng trên cửa hàng Google Play chính thức bị lây clipper malware. Tải thành công ứng dụng lây lên cửa hàng chính thức là kịch bản mơ ước của mọi nhà phân phối mã độc. Ứng dụng trên Google Play mang sự xác thực, làm nó đáng tin cậy hơn ứng dụng trên trang web ngẫu nhiên.
Điều này có nghĩa là mọi người thường tải và cài ứng dụng từ cửa hàng không câu hỏi, chính xác những gì tác giả mã độc muốn.
Ứng Dụng Nào Chứa Clipper Malware?
Clipper malware ẩn trong ứng dụng gọi là MetaMask. Đó là dịch vụ thực cho phép ứng dụng phân tán dựa trên trình duyệt cho tiền mã hóa Ethereum. MetaMask chưa có ứng dụng Android chính thức, nên tác giả malware tận dụng để làm người ta nghĩ nó có.
Ứng dụng MetaMask giả này làm hơn hoán đổi địa chỉ tiền mã hóa trong clipboard. Nó cũng xin chi tiết Ethereum của người dùng như một phần thiết lập tài khoản giả. Khi người dùng vô tâm nhập chi tiết, tác giả malware có tất cả thông tin cần để đăng nhập tài khoản và rút sạch.
May mắn thay, công ty bảo mật phát hiện clipper malware trước khi nó làm quá nhiều hại. Ứng dụng MetaMask giả tải lên ngày 1 tháng 2 năm 2019, và bị báo cáo gỡ bỏ chỉ sau một tuần.
Sự Tăng Lên Của Tấn Công Tiền Mã Hóa
Mặc dù vector tấn công này mới, nó không quá bất ngờ. Tiền mã hóa là kinh doanh lớn ngày nay, và với nó đến tiềm năng kiếm tiền lớn. Mặc dù hầu hết người hài lòng kiếm tiền hợp pháp, luôn có người tìm cách khai thác người khác.
Cryptojackers là yêu thích tác giả mã độc toàn cầu. Chúng chiếm dụng bộ xử lý thiết bị để khai thác tiền mã hóa cho tác giả, tốt nhất là người dùng cuối không nhận ra.
Giống ví dụ clipper malware này, công ty bảo mật tìm thấy cryptojackers lây nhiễm ứng dụng trên Google Play. Vì vậy, đây có thể chỉ là khởi đầu của mã độc dựa trên tiền mã hóa tấn công người dùng Android.
Cách Tránh Tấn Công Clipper Malware
Điều này nghe có thể rất đáng sợ, nhưng tránh tấn công clipper malware khá đơn giản. Clipper malware phụ thuộc vào người dùng vô tri nó và bỏ qua dấu hiệu cảnh báo. Học cách clipper malware hoạt động là bước lớn đánh bại nó. Bằng cách đọc bài này, bạn đã làm 90% công việc!
Thứ nhất, luôn chắc chắn tải ứng dụng từ Google Play. Mặc dù Google Play không hoàn hảo, nó an toàn hơn nhiều so với trang web bóng bẩy. Cố gắng tránh trang web đóng vai 'cửa hàng thứ ba' cho Android, vì chúng hơn hẳn chứa mã độc hơn Google Play.
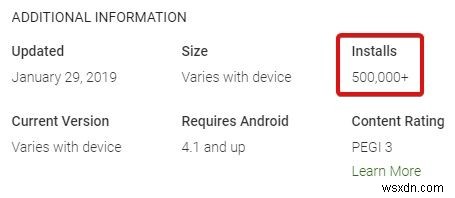
Khi tải ứng dụng trên Google Play, kiểm tra kỹ tổng lượt tải trước khi cài. Nếu ứng dụng chưa lâu và ít tải, cài nó có thể rủi ro. Tương tự, nếu ứng dụng tự nhận là phiên bản di động của dịch vụ phổ biến, kiểm tra kỹ tên nhà phát triển.
Nếu tên khác (ngay cả hơi) với tên nhà phát triển chính thức, đó là dấu hiệu lớn có chuyện không ổn.
Ngay cả điện thoại bị lây clipper malware, bạn có thể tránh tấn công bằng cách cẩn thận. Kiểm tra kỹ địa chỉ ví bạn dán để chắc chắn nó không thay đổi giữa chừng. Nếu địa chỉ dán khác cái bạn sao chép, clipper malware đang ẩn trên hệ thống.
Làm quét virus toàn bộ và xóa ứng dụng đáng ngờ bạn cài gần đây.
Cắt Cánh Clipper Malware
Clipper malware có thể tàn khốc cho bất kỳ ai xử lý số lượng lớn tiền mã hóa. Bản chất phức tạp của địa chỉ ví, kết hợp với thói quen sao chép dán của người dùng, cho clipper malware cửa sổ cơ hội tấn công.
< p>Nhiều người có thể thậm chí không nhận ra họ đang làm gì cho đến khi quá muộn!May mắn thay, đánh bại clipper malware đơn giản. Không bao giờ tải ứng dụng đáng ngờ, và kiểm tra kỹ tất cả liên kết ví trước khi xác nhận giao dịch.
Lo ngại mã độc trên thiết bị di động? Đây là cách tăng cường bảo mật điện thoại và đánh bại mã độc di động.