
Từ năm 2016, tội phạm mạng sử dụng mã độc TrickBot để gián điệp dữ liệu mật. Bên cạnh việc đánh cắp dữ liệu, mã độc này hiện có khả năng thay đổi lưu lượng mạng để lan rộng hơn. TrickBot là công cụ yêu thích của các tác nhân đe dọa và qua nhiều năm, nó được cập nhật liên tục để nhắm đến nhiều hệ thống hơn, được mệnh danh là mã độc mô-đun thích ứng.
Ngoài ra, TrickBot (mã trojan ngân hàng) có thể lan qua mạng bị nhiễm và khai thác lỗ hổng Windows SMB (Server Message Block) và Remote Desktop. Tất cả điều này khiến TrickBot trở thành mối đe dọa nguy hiểm mà người dùng muốn tránh xa. Nếu bạn đang tìm cách bảo vệ mình khỏi trojan TrickBot, bạn đã đến đúng nơi. Bài viết này sẽ giải thích toàn bộ về TrickBot và cách bảo vệ thiết bị.
TrickBot Malware là gì?
TrickBot là virus nguy hiểm liên tục tiến hóa, sau khi nhắm vào hệ thống ngân hàng, trojan này hiện tập trung vào máy tính cá nhân và người tiêu dùng. Khi TrickBot lây nhiễm hệ thống, nó đánh cắp thông tin cá nhân và gửi đến máy chủ trung tâm. Sau đó, mã độc cố gắng lây nhiễm mạng mà thiết bị bị nhiễm kết nối, lan từ thiết bị này sang thiết bị khác. Tuy nhiên, nếu Mac của bạn bị nhiễm, có tin tốt: bạn có thể loại bỏ nó và bảo vệ dữ liệu. Đọc tiếp để biết cách xóa TrickBot ransomware.
Cách bảo vệ Mac khỏi TrickBot Malware?
Bạn có thể thắc mắc Mac bị nhiễm như thế nào? Mac được cho là an toàn khỏi virus, đúng không? Tại một thời điểm điều này đúng, nhưng hiện nay không còn. Máy Mac cũng có thể bị nhiễm. Đồng ý Mac an toàn hơn các hệ thống khác, nhưng vẫn có điểm yếu.
Mã độc như TrickBot có thể lây nhiễm Mac qua macro Microsoft Office và các pop-up ngẫu nhiên mời phần mềm miễn phí.
Cách xóa TrickBot Malware khỏi Mac?
Nếu nghĩ Mac bị nhiễm TrickBot, đừng lo, xóa mã độc này khá dễ. Chỉ cần biết các trình duyệt đã cài trên Mac. Khuyến nghị kiểm tra tất cả trình duyệt đã cài bao gồm trình duyệt mặc định.
Trước khi làm theo các bước dưới, hãy ngắt kết nối internet. Điều này ngăn chặn trojan lan sang các thiết bị khác trên mạng.
Khi đã ngoại tuyến, làm theo hướng dẫn từng bước để xóa plugin mã độc từ Safari, Google Chrome và Firefox:
Safari
- Mở Safari.
- Nhấn Preferences > Extensions.
- Kiểm tra danh sách tiện ích mở rộng đã cài, gỡ bỏ những tiện ích không nhớ đã cài hoặc không còn dùng.
- Thoát Safari và khởi động lại.
Google Chrome
- Mở Google Chrome.
- Nhấn ba chấm góc trên phải > More Tools > Extensions.
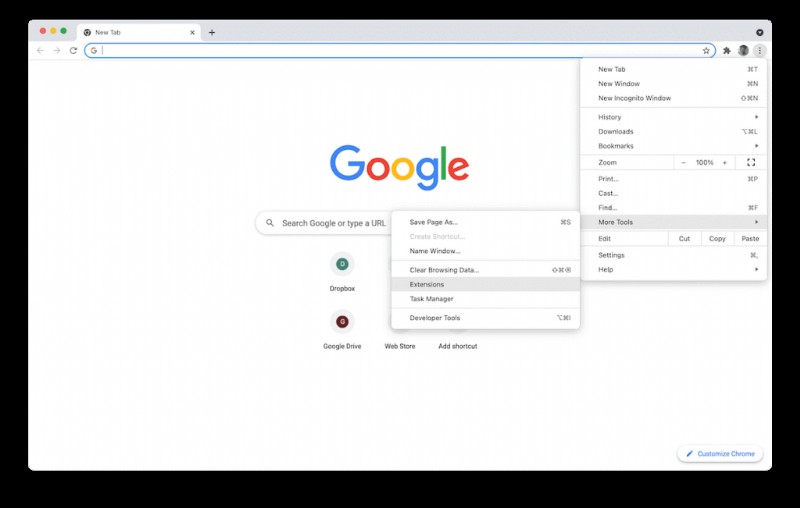
- Tìm tiện ích mở rộng lạ hoặc đáng ngờ > nhấn Remove.
- Khởi động lại Chrome.
Firefox
- Mở Firefox.
- Nhấn ba gạch ngang > Add-ons and themes > Extensions.
- Tìm tiện ích không nhớ đã cài.
- Chọn tiện ích cần xóa > nhấn Uninstall.
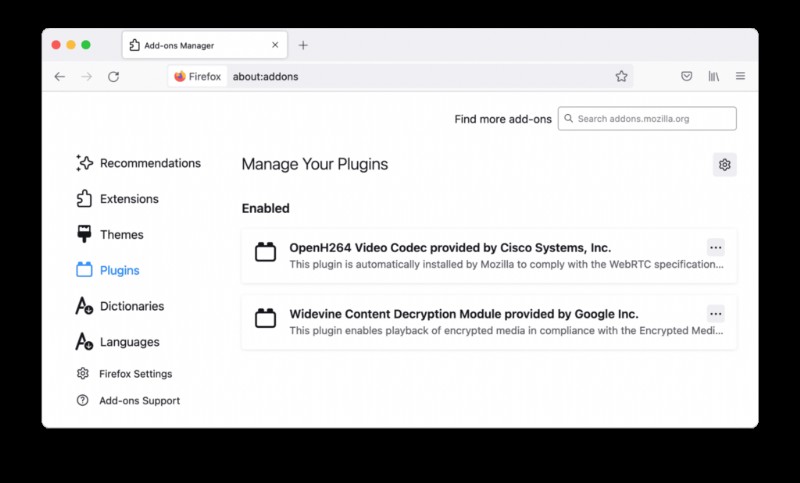
- Chọn Plugins từ ngăn bên trái và lặp lại bước 2.
- Thoát Firefox và khởi động lại trình duyệt.
- Khởi động lại Mac để áp dụng thay đổi.
Với các bước này, bạn có thể loại bỏ TrickBot và mã độc khác khỏi Mac. Ngoài ra, dùng công cụ như CleanMyMac X để quét mã độc thường xuyên và tối ưu Mac. Điều này giúp phát hiện sớm mã độc, trojan, virus. Cũng có thể dùng công cụ dọn dẹp Mac khác để giải phóng dung lượng. Hy vọng thông tin hữu ích và bạn đã xóa thành công TrickBot khỏi Mac.
Câu hỏi thường gặp về TrickBot Malware
Q1. TrickBot malware làm gì?
TrickBot được thiết kế để đánh cắp dữ liệu và lan truyền qua lỗ hổng Windows SMB và Remote Desktop. Mã độc này tinh vi, các vận hành viên liên tục cập nhật để nhắm đến nhiều hệ thống hơn trên mạng.
Q2. Virus TrickBot là gì?
TrickBot là mã độc máy tính, trojan nhắm vào Mac và Windows. Chức năng chính: đánh cắp dữ liệu người dùng, chi tiết ngân hàng và thông tin đăng nhập. Qua nhiều năm, các vận hành viên mở rộng khả năng và mã độc hiện có thể tạo hệ sinh thái mã độc mô-đun hoàn chỉnh.
Q3. TrickBot malware xâm nhập hệ thống như thế nào?
TrickBot lan qua các chiến dịch spam độc hại và sử dụng web inject để đánh cắp thông tin đăng nhập ngân hàng và cookie trình duyệt. Ngoài ra, mã độc gửi file đính kèm bị nhiễm và URL nhúng qua email lừa đảo (phishing).