
Rootkit là gì?
Rootkit là gói phần mềm độc hại được thiết kế để cấp quyền truy cập trái phép vào máy tính hoặc phần mềm khác. Rootkit khó phát hiện và có thể che giấu sự hiện diện của mình trong hệ thống bị nhiễm. Hacker dùng mã độc rootkit để truy cập từ xa máy tính của bạn, thao túng và đánh cắp dữ liệu.
Khi rootkit móc nối, hệ thống của bạn hoạt động như một máy tính "zombie", hacker có thể kiểm soát tuyệt đối thiết bị của bạn qua truy cập từ xa. Phần này của định nghĩa rootkit là điều khiến chúng mạnh mẽ đến vậy.
Tương tự như mã độc không file (fileless malware) sử dụng chương trình hợp pháp mà không để lại dấu vết, rootkit cũng có thể xuất hiện như hợp pháp, vì hacker có quyền truy cập đặc quyền vào file hệ thống và tiến trình hệ thống. Rootkit khiến máy tính nói dối bạn, và đôi khi nói dối cả phần mềm antivirus và bảo mật.
Rootkit làm gì?
Rootkit cho phép mã độc ẩn nấp trong thiết bị. Khi tấn công rootkit xảy ra, nó cấp quyền truy cập admin từ xa vào hệ điều hành đồng thời tránh bị phát hiện.
Rootkit sửa đổi gì? Vì mục đích rootkit là đạt quyền truy cập cấp admin (đặc quyền) vào hệ thống máy tính, rootkit có thể sửa đổi bất cứ thứ gì một admin có thể làm. Dưới đây là danh sách ngắn gọn những gì rootkit có thể làm hoặc sửa đổi.
 Che giấu mã độc: Rootkit ẩn các loại mã độc khác trong thiết bị và khiến chúng khó gỡ bỏ hơn.
 Đạt quyền truy cập từ xa: Rootkit cung cấp truy cập từ xa vào hệ điều hành trong khi tránh bị phát hiện. Cài đặt rootkit ngày càng liên quan đến lừa đảo truy cập từ xa.
 Can thiệp hoặc vô hiệu hóa chương trình bảo mật: Một số rootkit có thể ẩn mình khỏi chương trình bảo mật máy tính, hoặc tắt chúng hoàn toàn — khiến phát hiện và gỡ mã độc trở nên khó khăn.
 Đánh cắp dữ liệu: Hầu như luôn, tội phạm mạng dùng rootkit để đánh cắp dữ liệu. Một số nhắm cá nhân lấy dữ liệu cá nhân để lừa đảo/giả mạo danh tính. Nhóm khác nhắm mục tiêu doanh nghiệp để gián điệp hoặc tội phạm tài chính.
 Tạo "cửa sau" (backdoor) vĩnh viễn: Một số rootkit tạo cửa sau an ninh mạng vào hệ thống của bạn, giữ mở để hacker quay lại sau.
 Đ nghe lén: Rootkit có thể dùng như công cụ giám sát, cho hacker nghe lén bạn.
 Xâm phạm sự riêng tư: Với rootkit, hacker có thể chặn traffic internet, theo dõi phím bấm, thậm chí đọc email của bạn.
Cách gỡ rootkit
Gỡ rootkit không dễ. Vì rootkit có thể chôn mình sâu bên trong hệ điều hành, khó nhận ra chúng có tồn tại. Nhưng khi biết mình bị nhiễm, chữa trị máy tính "zombie" khỏi nhiễm rootkit là cấp bách.
Bước 1: Chạy phần mềm gỡ rootkit
Đừng tin tưởng Windows Defender hoặc phần mềm bảo mật tích hợp sẵn khác, vì hầu hết rootkit đều có thể phá vỡ các bảo vệ cơ bản. Để bảo vệ hoàn chỉnh, hãy dùng phần mềm chuyên dụng như Avast One. Avast kết hợp mạng lưới phát hiện mối đe dọa lớn nhất thế giới và bảo vệ mã độc học máy (machine-learning) vào một công cụ nhẹ, có thể phát hiện và gỡ rootkit, bảo vệ chống lại mọi loại mối đe dọa trực tuyến trong tương lai.
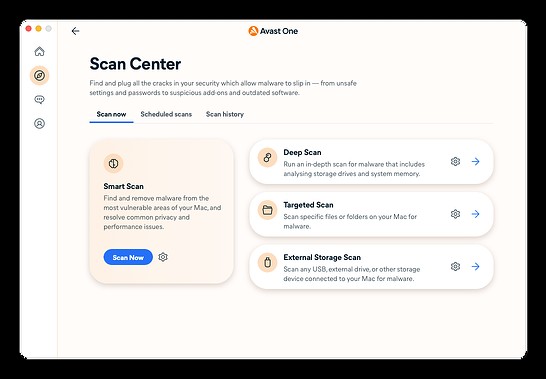 Avast One cung cấp nhiều loại quét để đảm bảo rootkit và các loại mã độc khác không thể vào máy bạn.
Avast One biết cách gỡ virus rootkit và ngăn chúng quay lại. Vì vậy, trước khi hacker đánh cắp dữ liệu hoặc giành quyền truy cập đặc quyền, hãy để Avast quét và gỡ mã độc cho tốt.
Bước 2: Thực hiện quét lúc khởi động (Boot-time scan)
Mã độc hiện đại dùng kỹ thuật tinh vi để lẩn tránh phát hiện bởi sản phẩm antivirus. Khi hệ điều hành đã chạy, rootkit hiện có trên thiết bị có thể lừa được quét antivirus tự động.
Nếu chương trình antivirus yêu cầu hệ điều hành mở một file mã độc cụ thể, rootkit có thể thay đổi luồng thông tin và mở file vô hại thay vào đó. Chúng cũng có thể thay đổi mã liệt kê (enumeration code) của file mã độc — dùng để lưu và chia sẻ thông tin về mã độc — khiến file đó không được đưa vào quét.
Đó là lý do quét lúc khởi động (boot-time scan), như có trong Avast One, rất hữu ích. Quét lúc khởi động chạy trong quá trình khởi động máy tính và bắt rootkit trước khi chúng kịp hành động. Lợi ích của quét lúc khởi động là thường rootkit vẫn ở trạng thái ngủ quên và chưa kịp ẩn mình trong hệ thống.
Bước 3: Xóa sạch thiết bị và cài lại hệ điều hành
Nếu phần mềm antivirus và quét lúc khởi động không gỡ được rootkit, hãy thử sao lưu dữ liệu, xóa sạch thiết bị và cài đặt sạch (clean install). Đôi khi đây là biện pháp duy nhất khi rootkit hoạt động ở cấp boot, firmware, hoặc hypervisor.
Trước hết, bạn cần biết cách format ổ cứng và clone ổ cứng để sao lưu file quan trọng. Có thể phải xóa ổ C: chính, nhưng vẫn giữ được hầu hết dữ liệu. Đây là giải pháp cuối cùng gỡ rootkit.
Tránh rootkit từ đầu
Cách tốt nhất gỡ virus rootkit là tránh phải gỡ nó. Có hành động bạn có thể làm ngay để tránh câu hỏi "làm sao gỡ rootkit". Thực hành thói quen an ninh mạng thông minh, bạn sẽ gần hơn với việc không bị rootkit.
Cảnh giác file lạ: Ngay cả file từ người quen cũng cần xem kỹ trước khi mở. Không bao giờ mở tệp đính kèm từ người lạ — có thể là tấn công phishing. Thêm lớp bảo vệ chống phishing và mối đe dọa trực tuyến khác bằng trình duyệt an toàn chuyên dụng.
Lấy phần mềm từ nguồn uy tín: Tốt nhất trực tiếp từ nhà sản xuất, hoặc App Store/Google Play Store. Kiểm tra điều khoản kỹ để đảm bảo không ai lén cài rootkit vào thiết bị.
Cập nhật hệ thống ngay lập tức: Các bản cập nhật thường vá lỗ hổng mới phát hiện mà hacker khai thác để truy cập thiết bị.
Cách nhận diện và tìm rootkit
Khi rootkit làm tốt nhiệm vụ, bạn không nhận ra nó. Cách tốt nhất tìm và phát hiện rootkit là dùng trình quét/gỡ rootkit như Avast One. Công cụ quét rootkit miễn phí này không chỉ tìm và gỡ rootkit đã cài, còn ngăn chặn cài đặt trong tương lai.
Dành cho người thích tự làm (DIY), chúng tôi có mẹo thay thế cách tìm rootkit. Nó không dễ như chọn antivirus miễn phí tốt nhất — và ngay cả khi tự tìm thấy rootkit, bạn có thể không gỡ được — nhưng chúng tôi ở đây để giúp.
Dấu hiệu tấn công rootkit
Các dấu hiệu cảnh báo sau có thể cho thấy rootkit trên thiết bị:
Hệ thống hoạt động lạ: Rootkit cho hacker thao túng OS máy tính. Nếu máy tính hoạt động lạ, có thể do hacker qua rootkit.
Thay đổi cài đặt: Nói chung, máy tính không tự làm gì nếu không được bảo — và người bảo tốt nhất là bạn. Truy cập từ xa qua rootkit cho phép người khác can thiệp cài đặt/cấu hình. Nếu có gì khác biệt, có thể có lý do lo ngại.
Hoạt động web/mạng gián đoạn: Nếu kết nối internet đột ngột chập chờn hơn bình thường, có thể không chỉ là sự cố dịch vụ. Nếu hacker dùng rootkit gửi/nhận nhiều traffic từ máy bạn, có thể làm chậm kết nối.
Cách tìm rootkit
Nếu nghi ngờ máy bị nhiễm, các kỹ thuật sau có thể giúp tìm rootkit:
Quét chữ ký (Signature scanning): Máy tính xử lý bằng số. Chữ ký phần mềm là tập số đại diện cho nó trong ngôn ngữ máy. Bạn có thể quét máy đối chiếu với cơ sở dữ liệu chữ ký rootkit đã biết xem có trùng khớp không.
Phân tích memory dump: Khi máy Windows crash, nó tạo file memory dump (dump bộ nhớ) hay crash dump. Kỹ thuật viên giỏi có thể kiểm tra file này để xác định nguyên nhân crash và xem có do rootkit không.
Tìm kiếm bộ nhớ hệ thống: Duyệt qua bộ nhớ hệ thống xem có gì bất thường. Kiểm tra tất cả điểm truy cập (ingress points) dấu hiệu tiến trình được gọi, theo dõi tất cả lời gọi thư viện nhập (imported library calls) từ DLL (Dynamic-Link Libraries). Một số có thể bị hook (móc) hoặc chuyển hướng sang hàm khác.
Rootkit được cài đặt như thế nào?
Khác với sâu máy tính (worm) và virus — nhưng giống Trojan — nhiễm rootkit cần sự trợ giúp để cài lên máy.
Hacker gói rootkit với hai chương trình đối tác — dropper (trình thả) và loader (trình nạp) — cùng hoạt động để cài rootkit. Cả ba mảnh mã độc tạo thành một đe dọa kết hợp (blended threat). Xem kỹ công cụ rootkit dùng để cài đặt:
Dropper: Dropper nhập rootkit vào máy nạn nhân. Dropper là giai đoạn đầu cài đặt. Khi nạn nhân kích hoạt dropper, dropper lại kích hoạt loader.
Loader: Khi dropper thực thi, loader hành động, cài rootkit vào hệ thống mục tiêu. Loader thường làm bằng cách kích hoạt buffer overflow (tràn bộ đệm). Đây là lỗ hổng bảo mật phổ biến cho hacker đặt code vào vùng bộ nhớ thường không thể truy cập.
 Rootkit đi kèm "dropper" và "loader" phối hợp thực hiện tấn công.
Thử thách của tội phạm mạng là đưa gói blended threat. Dưới đây là vài cách hacker có thể làm để cài rootkit trên máy bạn:
Chiếm đoạt chương trình nhắn tin: Blended threat có thể chiếm đoạt client nhắn tin tức thì để lan truyền đến danh bạ nạn nhân. Khi người nhận click link độc hại trong tin nhắn, máy họ cũng bị nhiễm. Kỹ thuật social engineering này rất hiệu quả lan truyền rootkit.
Móc tuýp (Piggybacking) trên phần mềm uy tín: Hacker chèn rootkit vào chương trình/app đáng tin cậy, tải app đã nhiễm lên các cổng tải xuống. Khi bạn cài app nhiễm, bạn vô tình cài luôn rootkit.
Sử dụng mã độc khác: Virus và Trojan có thể dùng làm công cụ lan truyền rootkit, vì cả hai rất hiệu quả xâm nhập máy. Khi chạy chương trình chứa virus, hoặc chạy Trojan, rootkit được cài trên thiết bị.
Ẩn trong file rich-content: Sự xuất hiện file rich-content như PDF, hacker không còn cần giấu mã độc trong web/app chuyên dụng. Thay vào đó, nhúng rootkit vào các file rich-content đơn giản. Khi bạn mở file nhiễm, dropper rootkit tự thực thi.
Các loại rootkit
Chuyên gia an ninh chia rootkit thành sáu loại, dựa trên vị trí và độ sâu xâm nhập máy.
Rootkit chế độ người dùng (User-mode rootkits)
User-mode rootkit nhiễm tài khoản admin của hệ điều hành, đạt quyền cao nhất cần thiết để thay đổi giao thức bảo mật máy tính đồng thời che giấu chính nó và mã độc khác đi kèm.
Rootkit này tự chạy khi máy khởi động, nên khởi động lại đơn giản không đủ dọn dẹp. Chương trình quét/gỡ mã độc như Avast One phát hiện user-mode rootkit, vì phần mềm phát hiện rootkit chạy ở cấp độ sâu hơn gọi là kernel (nhân).
Rootkit chế độ nhân (Kernel-mode rootkits)
Phản ứng lại scanner rootkit cấp kernel, hacker tạo kernel-mode rootkit. Chúng sống cùng cấp độ với hệ điều hành thực tế và làm hỏng toàn bộ OS.
Khi bị kernel-mode rootkit, bạn không còn tin được gì về máy — mọi thứ đều có thể bị nhiễm, kể cả kết quả quét anti-rootkit. May mắn là rất khó tạo kernel-mode rootkit hoạt động mà không gây crash hệ thống quá nhiều và lộ diện.
Rootkit lai (Hybrid rootkits)
Hybrid rootkit đặt một phần thành phần ở cấp user, phần khác ở kernel. Cho phép hybrid rootkit tận hưởng sự ổn định của user-mode với khả năng ẩn nấp mạnh của kernel. Do đó, hybrid rootkit user-kernel là loại phổ biến nhất với tội phạm mạng.
Rootkit firmware
Firmware là phần mềm cấp thấp điều khiển phần cứng máy tính. Một số rootkit có thể ẩn trong firmware khi bạn tắt máy. Khi bật lại, firmware rootkit tự cài lại và quay lại làm việc.
Nếu scanner rootkit tìm thấy và vô hiệu hóa firmware rootkit khi nó chạy, rootkit sẽ "bật lại" lần sau bạn bật máy. Firmware rootkit nổi tiếng khó xóa sạch khỏi hệ thống.
Bootkit
Khi bật máy, nó tham chiếu Master Boot Record (MBR) để lấy hướng dẫn tải OS. Bootkit, còn gọi bootloader rootkit, là biến thể kernel-mode rootkit nhiễm MBR máy tính. Mỗi khi máy tham chiếu MBR, bootkit cũng tải cùng lúc.
Chương trình chống mã độc khó phát hiện bootkit, giống như mọi kernel-mode rootkit, vì bootkit không nằm trong OS. May mắn bootkit đã lỗi thời, vì Windows 8 và 10 chống lại bằng tính năng Secure Boot.
Rootkit ảo (Virtual rootkits)
Máy ảo (virtual machine) là mô phỏng phần mềm của máy tính riêng biệt chạy trên máy vật lý. Máy ảo dùng chạy nhiều OS trên một máy, hoặc test chương trình môi trường cô lập.
Virtual rootkit, hay rootkit dựa máy ảo (VMBRs), tải mình dưới OS gốc, rồi đặt OS đó lên máy ảo. Vì chạy riêng biệt với OS máy, chúng rất khó phát hiện.
Ví dụ rootkit
Khi rootkit mới xuất hiện, ngay lập tức trở thành vấn đề cấp bách nhất an ninh mạng. Xem một số ví dụ rootkit nổi tiếng trong lịch sử, một số do hacker tạo, một số ngạc nhiên do tập đoàn lớn tạo và dùng.
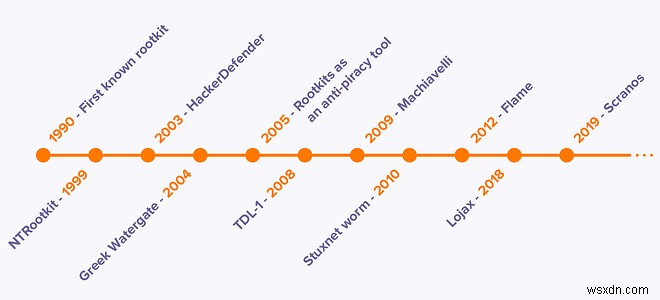 Dòng thời gian một số ví dụ tấn công rootkit nổi tiếng.
1990: Lane Davis và Steven Dake tạo rootkit đầu tiên biết đến tại Sun Microsystems cho SunOS Unix OS.
1999: Greg Hoglund xuất bản bài mô tả tạo Trojan NTRootkit, rootkit đầu tiên cho Windows. Ví dụ rootkit virus chế độ kernel.
2003: User-mode HackerDefender rootkit xuất hiện cho Windows 2000/XP. Sự xuất hiện HackerDefender khơi mào trò chơi mèo săn chuột với công cụ anti-rootkit RootkitRevealer.
2004: Rootkit dùng nghe lén hơn 100 điện thoại trên mạng Vodafone Greece, bao gồm điện thoại thủ tướng, cuộc tấn công gọi là Greek Watergate.
2005: Sony BMG bị bãoloot scandal sau khi phân phối CD cài rootkit như công cụ chống bản sao — không xin phép người dùng trước.
2008: Bootkit TDL-4, lúc đó gọi TDL-1, củng cố Trojan Alureon nổi tiếng, dùng tạo và duy trì botnet.
2009: Proof-of-concept Machiavelli rootkit nhắm macOS (lúc gọi Mac OS X), chứng minh Mac cũng dễ bị rootkit.
2010: Sâu Stuxnet, cho là do Mỹ và Israel cùng phát triển, dùng rootkit che giấu sự hiện diện khi nhắm chương trình hạt nhân Iran.
2012: Mã độc modular 20 MB gọi Flame — khổng lồ so với nhiều mã độc dưới 1 MB — phá hoại cơ sở hạ tầng Trung Đông và Bắc Phi.
2018: LoJax là rootkit đầu tiên nhiễm UEFI (firmware điều khiển mainboard), cho LoJax sống sót sau cài lại OS.
2019: Tấn công rootkit gần đây từ Scranos, đánh cắp mật khẩu và chi tiết thanh toán lưu trong trình duyệt. Đáng chú ý, nó biến máy bạn thành clickfarm tạo doanh thu video và subscriber YouTube bí mật.
Bảo vệ thiết bị với phần mềm chống rootkit
Được tin dùng bởi hơn 400 triệu người dùng toàn cầu, Avast bảo vệ chống mọi loại mã độc, bao gồm rootkit. Khi cài Avast One, bạn trang bị một trong những trình quét/gỡ rootkit mạnh nhất. Bạn nhận được bảo vệ rootkit tốt nhất — cùng bộ tính năng bảo mật và riêng tư khác — hoàn toàn miễn phí.