
Zeus Trojan là gì?
Zeus Trojan, Zbot hay ZeuS: tất cả những tên gọi này đều chỉ một tập hợp mã độc tàn bạo có thể xâm nhập máy tính, theo dõi người dùng và thu thập thông tin cá nhân nhạy cảm. Zeus còn biến máy tính của bạn thành một phần của botnet — một mạng lưới khổng lồ các máy tính bị kiểm soát từ xa.
Mặc dù Zeus đạt đỉnh cao vào đầu những năm 2010, mã nguồn của nó đã bị rò rỉ vào năm 2011, khiến Zeus trở thành khuôn mẫu sẵn có cho bất kỳ ai muốn tự xây dựng mã độc riêng. Nhiều biến thể dựa trên Zeus đã gây thiệt hại واسعة và trở thành những ví dụ điển hình của mã độc.
Zeus Trojan hoạt động như thế nào?
Zeus Trojan là một gói chứa nhiều thành phần mã độc phối hợp cùng nhau để lây nhiễm máy tính. Giống như mọi mã độc loại Trojan, Zeus phải lừa người dùng cài đặt nó — khi nghĩ rằng tệp tin đó hữu ích, bạn chủ động mời nó vào thiết bị. Khi đã bên trong, nó giải phóng tải trọng độc hại — giống như chiếc ngựa gỗ đầy quân lính trong huyền thoại Hy Lạp.
Zeus xâm nhập máy tính của tôi như thế nào?
Zeus lây lan qua hai vectơ chính: email lừa đảo (phishing) và tải xuống độc hại. Các cuộc tấn công phishing lừa người dùng tải và mở tệp đính kèm chứa mã độc. Khi mở, tệp tin sẽ cài đặt gói Zeus. Email lừa đảo khác có thể chứa liên kết đến trang web bị nhiễm mã độc.
Zeus cũng có thể ẩn mình trong quảng cáo trực tuyến độc hại (malvertising), khi click sẽ tải mã độc xuống máy. Trang web bị nhiễm có thể tự động tải Zeus khi bạn truy cập, và Zeus đôi khi lồng ghép trong các tải xuống phần mềm hợp pháp.
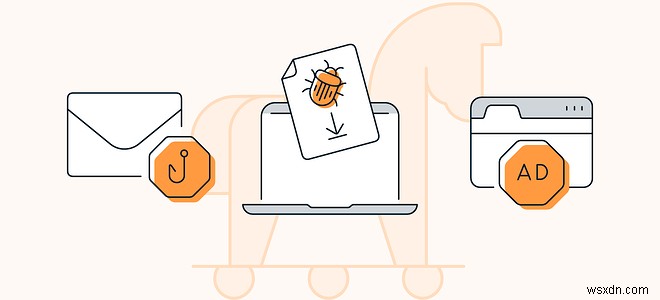 Zeus Trojan thường lây nhiễm qua email lừa đảo hoặc quảng cáo trực tuyến độc hại.
Zeus làm gì?
Vì Zeus có sẵn dưới dạng mã nguồn mở, tác động của nó có thể đa dạng. Lịch sử cho thấy hai vai trò cốt lõi:
Đánh cắp thông tin nhạy cảm. Zeus được biết đến như một Trojan ngân hàng, nhưng nó có thể đánh cắp bất cứ thứ gì người điều khiển muốn: thông tin hệ thống, mật khẩu đã lưu, thông tin đăng nhập tài khoản trực tuyến, v.v.
Xây dựng botnet. Zeus duy trì liên lạc với người điều khiển qua máy chủ điều khiển và 지휘 (C&C) để nhận lệnh từ xa. Kẻ tấn công có thể chiếm quyền máy tính nạn nhân và cài thêm mã độc khác.
Zeus ban đầu đánh cắp mật khẩu qua tính năng Password Store của Internet Explorer: nó đơn giản là lấy tất cả mật khẩu lưu trong trình duyệt. Nếu phát hiện nạn nhân truy cập trang ngân hàng, Zeus sẽ dùng keylogging (ghi phím) hoặc form-grabbing (hijack biểu mẫu) ngay trong trình duyệt để lấy tên người dùng và mật khẩu.
Keylogging ghi lại các phím bấm khi bạn gõ, còn form-grabbing chặn nội dung bạn nhập vào trường biểu mẫu trước khi gửi đến máy chủ. Như vậy, tác giả Zeus không cần vượt qua bảo mật của trang ngân hàng.
Zeus còn có thể chặn trang web hợp pháp và chèn thêm biểu mẫu để thu thập thêm thông tin cá nhân.
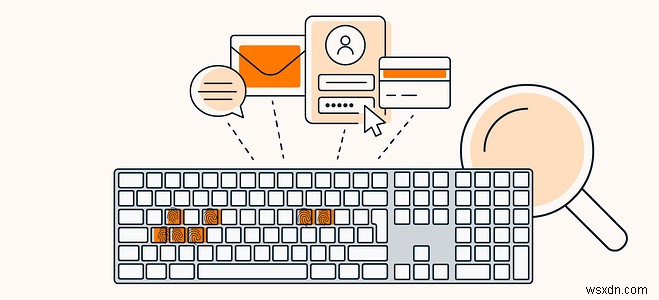 Zeus Trojan có thể ghi phím để đánh cắp dữ liệu bạn nhập vào các trường biểu mẫu trên web.
Zeus được dùng để làm gì?
Zeus ban đầu được thiết kế để đánh cắp thông tin ngân hàng nhạy cảm. Sớm nhất năm 2009, Zeus đã tấn công máy tính tại Bank of America, NASA, Amazon và nhiều tổ chức khác, lây nhiễm ước tính 3,6 triệu máy tính năm đó.
Nhóm tội phạm mạng sau Zeus chuyển tiền khỏi tài khoản nạn nhân và rửa tiền qua các trung gian gọi là money mules (người rửa tiền). Các "người gác" này nhận tiền trộm và chuyển tiếp, che giấu đích đến cuối cùng.
Zeus còn cấp quyền truy cập từ xa vào máy bị nhiễm, dẫn đến sự ra đời của botnet Gameover ZeuS — biến thể Zeus tàn phá nhất. Botnet thường dùng để gửi spam, email lừa đảo hoặc tấn công DDoS.
Năm 2010, FBI đã xâm nhập thành công nhóm tội phạm Zeus, bắt giữ hơn 100 người tại Mỹ, Anh và Ukraine. Lúc đó, nhóm đã cướp được hơn 70 triệu USD từ nạn nhân.
Khác biệt giữa Zeus và Gameover ZeuS?
Gameover ZeuS là một trong nhiều mã độc xây dựng trên mã nguồn Zeus sau khi nó được công khai năm 2011. Khác với tiền thân, Gameover ZeuS sử dụng cấu trúc botnet peer-to-peer được mã hóa, khiến cơ quan thực thi pháp luật khó truy vết hơn.
Ngoài lừa đảo ngân hàng, botnet Zeus mới còn được dùng để lan truyền mã độc勒索 CryptoLocker. Cũng như trước, nạn nhân vô tình tham gia botnet sau khi mở email lừa đảo. Khi máy đã kết nối, chúng bị nhiễm ransomware.
Một nỗ lực an ninh mạng quốc tế mang tên Operation Tovar đã triệt phá Gameover ZeuS vào 2014, đồng thời công khai khóa giải mã CryptoLocker miễn phí. Tuy nhiên, nhóm đứng sau ransomware vẫn thoát ly với khoảng 3 triệu USD tiền chuộc.
Trùng hợp, đó chính là số tiền FBI hiện悬赏 để đổi lấy thông tin dẫn đến việc bắt giữ người được cho là chịu trách nhiệm về Gameover ZeuS.
Di sản của Zeus
Gameover ZeuS có thể là mã độc nổi tiếng nhất sử dụng mã Zeus, nhưng chưa phải là duy nhất. Dưới đây là các biến thể Zeus đáng chú ý khác:
Cthonic có thể truy cập webcam và microphone của nạn nhân ngoài việc đánh cắp thông tin cá nhân.
Citadel nhắm vào trình quản lý mật khẩu bằng cách cố gắng lấy mật khẩu chủ, và cũng có thể chặn trang web của các nhà cung cấp antivirus.
Atmos xuất hiện năm 2015, tấn công trực tiếp ngân hàng, thu thập dữ liệu tài chính và để lại ransomware.
Terdot săn tìm thông tin đăng nhập mạng xã hội và email ngoài dữ liệu ngân hàng.
Cách gỡ bỏ mã độc Zeus Trojan
Nếu máy tính bị nhiễm, cách tốt nhất để gỡ Zeus Trojan là sử dụng công cụ gỡ Trojan. Tải phần mềm chống mã độc uy tín, sau đó quét và xóa nhiễm Trojan giống như xóa virus máy tính.
Tải phần mềm antivirus mạnh từ nhà cung cấp uy tín.
Sau khi cài đặt, khởi động lại máy vào Chế độ An toàn (Safe Mode) để ngăn mã độc kết nối internet.
Quét toàn bộ máy với phần mềm antivirus mới cài để phát hiện Trojan và mã độc khác.
Nếu phát hiện mã độc, làm theo hướng dẫn để xóa bỏ.
Cách phòng ngừa nhiễm Zeus?
Mặc dù Zeus gốc không còn đe dọa trực tiếp, di sản của nó vẫn hiện hữu trong cảnh quan mã độc ngày nay. Áp dụng các mẹo sau vào thói quen số để ngăn chặn Zeus và các biến thể đánh cắp thông tin của bạn.
 Học cách nhận diện tấn công phishing. Kẻ tấn công thường giả mạo liên hệ hoặc tổ chức uy tín (như ngân hàng) để lừa bạn tải tệp đính kèm độc hại hoặc truy cập web không an toàn. Nếu cảm thấy có gì lạ về một email, hãy tin vào trực giác và xóa nó.
 Không tải tệp đính kèm lạ hoặc click liên kết không tin cậy. Nếu nhận được tệp đính kèm không mong đợi hoặc liên kết bất ngờ qua email/mạng xã hội, đừng tương tác. Xóa và bỏ qua.
 Không click vào quảng cáo trực tuyến. Như đã đề cập, quảng cáo có thể gieo mã độc (malvertising). Click vào quảng cáo là bị nhiễm. Hãy bỏ qua quảng cáo và cân nhắc dùng chặn quảng cáo hoặc trình duyệt an toàn.
 Luôn cập nhật phần mềm. Phần mềm cũ dễ bị khai thác lỗ hổng, phiên bản mới có bản vá bảo mật mới nhất. Hacker khai thác lỗ hổng phần mềm cũ để nhiễm thiết bị.
 Không lưu mật khẩu trong trình duyệt. Mã độc có quyền truy cập trình duyệt dễ dàng lấy tất cả mật khẩu bạn lưu đó.
 Dùng trình quản lý mật khẩu, nhưng đừng lưu mật khẩu chủ. Trình quản lý tốt lưu mật khẩu an toàn và giúp tạo mật khẩu khó khắc. Mật khẩu chủ mở kho mật khẩu — nếu bị đánh cắp bởi mã độc như Citadel, tất cả mật khẩu đều lộ. Hãy ghi nhớ nó.
 Chỉ tải phần mềm có bản quyền từ nguồn chính thức. Giảm rủi ro Trojan bằng cách tránh phần mềm không chính thức, không có bản quyền. Torrent hấp dẫn nhưng không chắc an toàn.
 Sử dụng phần mềm antivirus. Antivirus mạnh sẽ phát hiện và chặn mã độc dựa trên Zeus trước khi nhiễm máy. Nếu đã nhiễm, nó sẽ cách ly và xóa mã độc.
Bảo vệ thông tin cá nhân với antivirus đoạt giải
Avast One sẽ chặn tải xuống bị nhiễm, ngăn truy cập trang web độc hại và phát hiện mã độc trên máy. Nếu đã nhiễm, bạn có thể quét toàn bộ thiết bị và dọn dẹp mã độc.
Khi chọn giải pháp antivirus từ nhà lãnh đạo ngành uy tín, bạn nhận được công cụ an ninh mạng tiên tiến, cập nhật liên tục chống lại mối đe dọa mã độc mới nhất. Vì ai cũng có thể dùng mã nguồn Zeus tự xây mã độc, tốt nhất là trang bị công cụ an ninh mạng sẵn sàng chống trả.