
Troy (Ngựa Troy) là gì?
Mã độc Troy là tệp, chương trình hoặc đoạn mã trông hợp pháp và an toàn, nhưng thực chất là mã độc. Troy được gói và phân phối bên trong phần mềm hợp pháp (đặt tên theo đó), và thường được thiết kế để gián điệp nạn nhân hoặc đánh cắp dữ liệu. Nhiều Troy cũng tải thêm mã độc khác sau khi bạn cài đặt chúng.
Troy lấy tên từ Ngựa Troy trong sử thi Hy Lạp Iliad. Trong câu chuyện, anh hùng Hy Lạp Odysseus lập kế hoạch xây một con ngựa gỗ khổng lồ mà kẻ thù — người Troy — sẽ đón vào thành như một món quà. Nhưng trong bụng ngựa giấu một đoàn quân, chúng xuất hiện ban đêm và tiêu diệt thành Troy từ bên trong.
Mã độc Troy hoạt động tương tự — nó giả vờ vô hại, nhưng đó chỉ là lớp che giấu cho ý định độc hại thực sự.
Troy hoạt động như thế nào?
Troy hoạt động bằng cách ngụy trang thành tệp hợp pháp, mục đích lừa nạn nhân nhấp, mở hoặc cài đặt chúng. Khi điều đó xảy ra, Troy bắt đầu cài đặt mã độc trên thiết bị, gián điệp bạn, hoặc gây hại khác.
Ví dụ, Troy qua email sẽ dùng kỹ thuật xã hội để mô phỏng tệp đính kèm email đơn giản. Bản email cũng trông uy tín, nhưng thực chất là email giả do tội phạm mạng gửi. Khi bạn mở tệp đính kèm, Troy kích hoạt và bắt đầu tấn công thiết bị. Sự lừa dối là cốt lõi của định nghĩa Troy.
Troy là virus hay mã độc?
Troy không phải là virus, nhưng chúng là một loại mã độc. Mọi người đôi khi nói "virus Troy" hoặc "virus ngựa Troy", nhưng khái niệm đó không tồn tại. Lý do do một khác biệt quan trọng về cách virus và Troy lây nhiễm. Virus tự nhân bản, lan truyền từ nạn nhân này sang nạn nhân khác, Troy cần bạn cài đặt chúng.
Sự khác biệt đó phân biệt virus với mã độc Troy. Tất nhiên, cả virus và Troy đều là các loại mã độc.
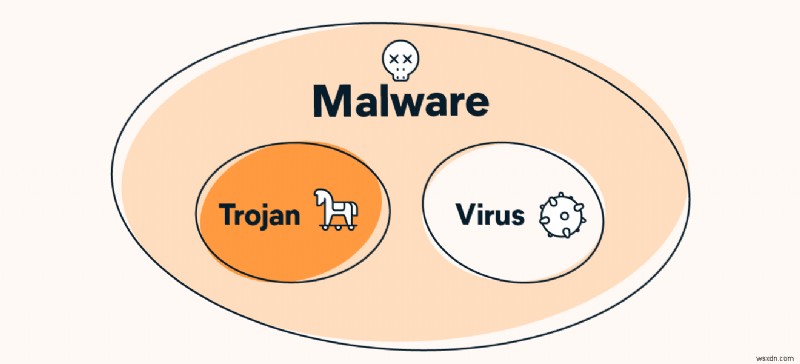 Troy không phải virus, nhưng là một loại mã độc.
Cách nhận diện tấn công Troy
Chương trình Troy rất tinh vi, nhưng nếu biết phải tìm gì, bạn có thể nhận diện dấu hiệu tấn công Troy và bắt đầu quá trình xóa Troy. Dưới đây là dấu hiệu phổ biến nhất của tấn công mã độc Troy:
-
Máy tính chạy chậm
Troy thường cài thêm mã độc khác, cùng nhau tiêu tốn lớn tài nguyên máy tính. Xóa nhiễm mã độc Troy để tăng tốc PC hoặc thiết bị khác.
-
Sập và treo máy
Đôi khi Troy làm quá tải máy tính gây sập hoặc lỗi khác. Màn hình xanh tử thần (Blue Screen of Death) luôn là dấu hiệu đáng lo.
-
Ứng dụng lạ trên thiết bị
Nhiều Troy cài thêm mã độc. Nếu thấy gì không quen trong Task Manager (Windows) hoặc Activity Monitor (macOS), hãy tra cứu — có thể là mã độc.
-
Chuyển hướng internet
Một số Troy thay đổi cài đặt DNS hoặc thao túng trình duyệt để chuyển hướng bạn đến trang web độc hại có thể thu thập dữ liệu hoặc nhiễm thêm mã độc.
-
Thay đổi màn hình desktop, thanh tác vụ, hoặc trình duyệt
Khi Troy cài mã độc mới hoặc thay đổi máy tính, bạn có thể thấy biểu tượng mới trên desktop hoặc thanh tác vụ. Tương tự cho thanh công cụ hoặc plugin trình duyệt bạn không tự cài — cảnh giác các trình chiếm đoạt trình duyệt (browser hijackers).
-
Nhiều cửa sổ bật lên (pop-up) hơn bình thường
Bạn thấy pop-up nhiều hơn thường lệ? Troy có thể đã cài adware trên thiết bị.
-
Phần mềm diệt virus bị tắt
Troy và mã độc khác không muốn bị phát hiện và xóa — nên chúng thử tắt phần mềm diệt virus. Bảo vệ mình khỏi Troy và mã độc khác bằng giải pháp diệt virus miễn phí chặn chúng trước khi gây hại.
Avast One tự động phát hiện và chặn Troy lây nhiễm thiết bị. Và nó sẽ dọn sạch mọi nhiễm hiện có trên máy. Bảo vệ mình khỏi Troy và mọi mã độc khác với Avast One, công cụ diệt virus đoạt giải.
Các loại mã độc Troy
 Troy Backdoor (Cửa sau)
Tội phạm mạng dùng Troy backdoor để tạo "cửa sau" vào thiết bị — cách truy cập máy tính mà bạn không biết. Cửa sau thường dùng để cài thêm mã độc, gián điệp thu thập dữ liệu, hoặc kéo máy tính vào botnet.
 Troy Ngân hàng (Banking Trojans)
Troy ngân hàng xâm nhập thiết bị và đánh cắp thông tin đăng nhập tài chính. Hacker dùng chúng để взламывать tài khoản ngân hàng và tài chính khác. Troy Zeus — một trong những Troy tàn khốc nhất — là Troy ngân hàng.
 Troy DDoS
 mục đích kéo thiết bị của bạn vào botnet: mạng thiết bị liên kết được điều khiển từ xa bởi hacker gọi là bot herder. Chúng dùng botnet thực hiện tấn công từ chối dịch vụ phân tán (DDoS) khiến trang web và dịch vụ internet sập.
 Troy Dropper hoặc Downloader
Dropper là giai đoạn đầu trong đe dọa kết hợp — gói mã độc ba phần gồm dropper, loader, và mã độc khác (thường là rootkit). Dropper Troy lây nhiễm thiết bị và chuẩn bị cho loader, sau đó cài rootkit cho hacker truy cập thiết bị. Troy downloader khác sẽ cài các loại mã độc khác.
 Troy Exploit (Khai thác lỗ hổng)
Troy狡猾 này dùng exploit — thủ thuật phần mềm thiết kế để khai thác lỗ hổng phần mềm/phần cứng đã biết — để lây nhiễm thiết bị. Exploit zero-day nhắm vào lỗ hổng chưa ai phát hiện trừ người tạo exploit.
 Troy Diệt virus giả (Fake AV)
Loại scareware nguy hiểm, Troy AV giả giả vờ phát hiện virus/mã độc trên thiết bị, sau đó敦促您为安全软件付费 — phần mềm đó hoặc vô dụng hoặc chủ động độc hại. Khi bạn trả tiền, kẻ tạo Troy lấy thông tin thanh toán.
 Troy Game
Troy game nhắm vào game thủ trực tuyến và đánh cắp thông tin đăng nhập. Tội phạm mạng dùng chúng để взламывать tài khoản người chơi nổi tiếng hoặc đánh cắp vật phẩm giá trị trong game.
 Troy Infostealer (Đánh cắp thông tin)
Mục tiêu là đánh cắp dữ liệu với Troy infostealer. Chúng quét thiết bị tìm dữ liệu nhạy cảm, gửi về cho hacker tấn công bạn. Tội phạm dùng dữ liệu này để lừa đảo hoặc đánh cắp danh tính.
 Troy Tin nhắn tức thì (IM)
Nhắm vào ứng dụng tin nhắn tức thì (IM) trên thiết bị, Troy IM chiếm quyền đăng nhập và lấy danh bạ. Ứng dụng IM mới dùng mã hóa như WhatsApp hoặc Signal ít dễ bị tấn công hơn dịch vụ cũ như Skype hay MSN Messenger — nhưng mã độc luôn tiến hóa.
 Troy Mailfinder (Tìm email)
Ít nguy hiểm hơn trong thời đại webmail như Gmail, Troy mailfinder nhắm vào ứng dụng email như Microsoft Office và khai thác địa chỉ email. Tội phạm có thể thêm email bị đánh cắp vào chiến dịch spam hoặc phishing.
 Troy Ransomware (Mã độc tống tiền)
Ransomware là mã độc chặn truy cập dữ liệu/thiết bị, đe dọa công bố, giữ lại hoặc hủy dữ liệu trừ khi bạn trả tiền chuộc. Troy ransomware dùng sự lừa dối để lừa nạn nhân kích hoạt ransomware.
 Troy SMS
 lây nhiễm thiết bị di động, thường là Android, và hoặc gửi tin nhắn SMS đắt giá đến dịch vụ premium do tội phạm sở hữu, hoặc chặn tin nhắn đến/đi từ điện thoại.
Ví dụ tấn công ngựa Troy
Mã độc ngựa Troy đã gây ra một số cuộc tấn công mạng tàn khốc nhất lịch sử. Dưới đây là nhìn về một vài Troy nổi tiếng nhất.
ZeuS
Troy ZeuS xuất hiện 2007 trong tấn công đánh cắp dữ liệu Bộ Giao thông Vận tải Mỹ. Được biết nhiều như Troy ngân hàng, ZeuS thường dùng để đánh cắp thông tin tài chính qua hai kỹ thuật dựa trên trình duyệt:
Keylogging (Ghi phím): Troy ghi phím gõ khi bạn nhập thông tin vào trình duyệt.
Form grabbing (Lấy biểu mẫu): ZeuS chặn tên người dùng/mật khẩu khi bạn đăng nhập trang web.
Lây lan chủ yếu qua email phishing và tải tự động (drive-by download) trên web bị nhiễm, ZeuS cuối cùng nhiễm hàng triệu máy tính — vì thế nó dùng tạo Gameover ZeuS, một trong những botnet tàn khốc nhất mọi thời đại.
Emotet
Phát hiện 2014, Emotet bắt đầu như Troy ngân hàng. Nhưng sau khi tội phạm dùng nó phân phối mã độc khác, Emotet gây sóng gió an ninh mạng.
Thường được gọi là một trong những chủng loại mã độc破坏性最大, Emotet nhắm vào cả doanh nghiệp và cá nhân qua chiến dịch spam và phishing quy mô lớn. Mã độc dùng tạo nhiều botnet, sau đó cho thuê theo mô hình malware-as-a-service (MaaS) cho tội phạm khác.
Emotet bị triệt phá 2021 nhờ nỗ lực phối hợp thực thi pháp luật toàn cầu.
Shedun
Troy không chỉ cho Windows — Shedun là Troy adware Android gói lại ứng dụng Android hợp pháp với adware giả, sau đó lưu lại trên cổng tải thứ ba. Khi bạn cài ứng dụng từ những trang này, bạn nhận adware kèm theo.
Sau khi cài ứng dụng bị nhiễm, bạn bị spam quảng cáo tạo doanh thu cho kẻ tấn công. Xóa mã độc từ Android rất khó, hầu hết nạn nhân chọn mua thiết bị mới. Đến 2016, Shedun báo cáo nhiễm hơn 10 triệu thiết bị Android.
Troy có ảnh hưởng đến thiết bị di động không?
Troy ảnh hưởng đến thiết bị di động cũng như máy tính để bàn và xách tay. Cả Android và iOS đều bị ảnh hưởng bởi mã độc Troy, dù Troy Android phổ biến hơn nhiều.
Troy GriftHorse là Troy SMS Android gần đây ký nạn nhân lên dịch vụ nhắn tin premium để tạo doanh thu. Cho đến nay ảnh hưởng hơn 10 triệu nạn nhân toàn cầu. GriftHorse ngụy trang thành ứng dụng hợp pháp — phổ biến nhất có hơn 500.000 lượt tải.
Năm 2016, Troy iOS AceDeceiver được phát hiện có thể tấn công iOS không jailbreak. Ba ứng dụng AceDeceiver riêng biệt vượt qua quy trình xem xét nội bộ Apple và có sẵn trên App Store chính thức. Học cách xóa mã độc từ iPhone để sẵn sàng nếu xảy ra.
Cách xóa mã độc Troy
Cách tốt nhất xóa mã độc Troy từ bất kỳ thiết bị nào là dùng phần mềm xóa Troy chuyên biệt. Xóa Troy tương tự xóa virus và mã độc khác từ máy tính.
Tải Avast One, hoặc phần mềm diệt virus từ nhà cung cấp uy tín.
Vào Chế độ an toàn (Safe Mode).
Khởi động lại PC ở Safe Mode để ngăn mã độc chạy hoặc dùng internet.
Xóa tệp tạm.
Dùng công cụ Dọn dẹp ổ đĩa (Disk Cleanup) xóa tệp tạm. Điều này tăng tốc quét mã độc tiếp theo.
Quét máy tìm mã độc.
Dùng phần mềm diệt virus quét máy tìm Troy và mã độc khác. Phần mềm sẽ phát hiện và tự động xóa.
Khôi phục tệp/dữ liệu hỏng.
Nếu bạn thường xuyên sao lưu máy tính, khôi phục tệp/dữ liệu hỏng từ bản sao lưu.
Cách ngăn chặn tấn công ngựa Troy
Tải ứng dụng và phần mềm từ nguồn chính thức.
Troy thường lưu trữ trên trang tải ứng dụng thứ ba. Lấy phần mềm trực tiếp từ nhà sản xuất hoặc cổng chính thức như Apple App Store và Google Play — dù những nơi này đã từng bị xâm nhập bởi Troy, chúng an toàn hơn nhiều so với lựa chọn khác.
Đừng mở tệp đính kèm email lạ hoặc nhấp liên kết kỳ lạ.
Email giả là vector phổ biến lan truyền Troy. Đừng nhấp tệp đính kèm hoặc liên kết trong email bạn không mong đợi. Dù email trông hợp pháp, nó có thể bị giả mạo bởi tội phạm.
Dùng chặn quảng cáo hoặc trình duyệt an toàn.
Một số Troy lan qua quảng cáo web bị nhiễm. Chặn quảng cáo hoặc trình duyệt riêng tư sẽ ngăn những quảng cáo này và quảng cáo khác tải trên trình duyệt, ngăn chặn trang web bị nhiễm đưa Troy cho bạn.
Avast Secure Browser là trình duyệt an toàn cao tự động chặn quảng cáo và bảo vệ khỏi tải xuống độc hại.
Hoài nghi phần mềm miễn phí.
Kẻ tạo Troy thường ngụy trang Troy thành game miễn phí và ứng dụng có vẻ hữu ích. Nếu sắp cài gì mới, hãy tìm hiểu trước và đọc đánh giá người dùng.
Đừng nhấp banner web hoặc liên kết không quen.
Không phải tải tự động (drive-by download) đều qua quảng cáo độc hại. Một số kẻ tạo mã độc phát triển trang web tự động cài Troy và mã độc khác ngay khi bạn truy cập. Tránh trang web không quen giảm rủi ro tải Troy.
Dùng công cụ diệt virus.
Công cụ diệt virus mạnh từ nhà cung cấp uy tín sẽ tự động giữ Troy xa thiết bị. Chọn loại vừa là công cụ xóa mã độc có thể phát hiện và xóa Troy và mã độc khác từ thiết bị.
Bảo vệ khỏi Troy với bảo mật toàn diện
Dù có nhiều loại mã độc Troy, chúng đều được thiết kế để lừa bạn cài đặt chúng. Đó là lý do Troy khó phát hiện — chúng trông như phần mềm hợp pháp.
Cách tốt nhất bảo vệ mình khỏi Troy là dùng phần mềm bảo mật tin cậy tự động phát hiện, chặn, xóa mọi loại mã độc và virus. Như vậy, Troy không có cơ hội lừa bạn. Hãy không Troy ngay hôm nay với Avast One, giải pháp diệt virus và an ninh mạng đoạt giải miễn phí 100%.