
Bạn chưa nâng cấp lên Android 4.4 KitKat? Đây có thể là động lực để bạn chuyển đổi: một vấn đề nghiêm trọng với trình duyệt mặc định trên điện thoại trước KitKat đã được phát hiện, và nó có thể cho phép trang web độc hại truy cập dữ liệu của trang web khác. Nghe đáng sợ? Đây là những gì bạn cần biết.
Vấn đề - được phát hiện đầu tiên bởi nhà nghiên cứu Rafay Baloch - cho thấy trang web độc hại có thể chèn JavaScript tùy ý vào các frame khác, có thể dẫn đến việc đánh cắp cookie, hoặc can thiệp trực tiếp vào cấu trúc và mã đánh dấu của trang web.
Các nhà nghiên cứu bảo mật rất lo ngại, Rapid7 - nhà sản xuất khung kiểm tra bảo mật phổ biến Metasploit - mô tả đây là "ác mộng về quyền riêng tư". Tò mò về cách nó hoạt động, tại sao bạn nên lo lắng, và bạn có thể làm gì? Đọc tiếp để biết thêm.
Một Nguyên Tắc Bảo Mật Cơ Bản: Bị Bỏ Qua
Nguyên tắc cơ bản nên ngăn chặn cuộc tấn công này từ đầu gọi là Same Origin Policy (Chính sách cùng nguồn). Tóm lại, nó có nghĩa là JavaScript phía client chạy trên một trang web không thể can thiệp vào trang web khác.
Chính sách này là nền tảng bảo mật ứng dụng web kể từ khi được giới thiệu năm 1995 với Netscape Navigator 2. Mọi trình duyệt web đều triển khai chính sách này như tính năng bảo mật cơ bản, và do đó rất hiếm thấy lỗ hổng như vậy trong thực tế.
https://www.youtube.com/watch?v=WnjZJ38YEB4
Để biết thêm về cách SOP hoạt động, bạn có thể xem video trên. Video này được quay tại sự kiện OWASP (Open Web App Security Project) tại Đức, và là một trong những giải thích tốt nhất về giao thức này tôi từng thấy.
Khi trình duyệt bị lỗ hổng bypass SOP, có nhiều không gian gây hại. Kẻ tấn công có thể làm bất cứ điều gì, từ dùng API định vị HTML5 để tìm vị trí nạn nhân, đến đánh cắp cookie.
May mắn thay, hầu hết nhà phát triển trình duyệt đối xử nghiêm túc với loại tấn công này. Điều đó làm cho việc thấy tấn công như vậy "trong thực tế" càng đáng chú ý.
Cách Cuộc Tấn Công Hoạt Động
Chúng ta biết Same Origin Policy quan trọng. Và biết rằng lỗ hổng lớn của trình duyệt Android mặc định có thể dẫn đến kẻ tấn công vượt qua biện pháp bảo mật quan trọng này? Nhưng nó hoạt động như thế nào?
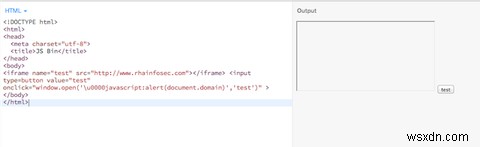
Chứng minh khái niệm của Rafay Baloch trông như sau:
[KHÔNG CÒN CÓ SẴN]
Ở đây có gì? Có một iFrame. Đây là phần tử HTML dùng để nhúng trang web khác vào trang web hiện tại. Chúng không dùng nhiều như trước, phần lớn vì chúng là ác mộng cho SEO. Tuy nhiên, bạn vẫn thường thấy chúng đôi khi, và chúng vẫn là một phần của đặc tả HTML, chưa bị loại bỏ.
Tiếp theo là thẻ HTML đại diện cho nút nhập. Thẻ này chứa JavaScript đặc chế (chú ý '\u0000' ở cuối?) mà khi nhấp, sẽ xuất tên miền của trang web hiện tại. Tuy nhiên, do lỗi trong trình duyệt Android, nó kết thúc việc truy cập thuộc tính của iFrame, và in ra 'rhaininfosec.com' dưới dạng hộp cảnh báo JavaScript.
Trên Google Chrome, Internet Explorer và Firefox, loại tấn công này sẽ báo lỗi. Nó sẽ (tùy trình duyệt) cũng tạo log trong console JavaScript thông báo trình duyệt đã chặn tấn công. Trừ rằng, vì lý do nào đó, trình duyệt mặc định trên thiết bị Android trước 4.4 không làm vậy.
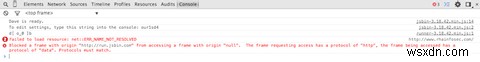
In ra tên miền không quá đặc biệt. Tuy nhiên, truy cập cookie và thực thi JavaScript tùy ý trên trang web khác khá đáng lo ngại. May mắn thay, có điều gì đó có thể làm.
Có Thể Làm Gì?
Người dùng có vài lựa chọn. Thứ nhất, ngừng dùng trình duyệt Android mặc định. Nó cũ, không an toàn và hiện có nhiều lựa chọn hấp dẫn hơn trên thị trường. Google đã phát hành Chrome cho Android (dù chỉ cho thiết bị chạy Ice Cream Sandwich trở lên), và thậm chí có biến thể di động của Firefox và Opera.
Firefox Mobile đáng chú ý đặc biệt. Ngoài trải nghiệm duyệt web tuyệt vời, nó cũng cho phép chạy ứng dụng cho hệ điều hành di động riêng của Mozilla, Firefox OS, cũng như cài nhiều tiện ích mở rộng tuyệt vời.
https://www.youtube.com/watch?v=zCe_1DxBQDc
Nếu bạn muốn đặc biệt đa nghi, thậm chí có bản port của NoScript cho Firefox Mobile. Tuy nhiên, lưu ý hầu hết trang web phụ thuộc lớn vào JavaScript để hiển thị các tính năng phía client, và dùng NoScript gần như chắc chắn sẽ làm hỏng hầu hết trang web. Điều này có thể giải thích tại sao James Bruce mô tả nó là một phần của 'bộ ba của sự xấu xa'.
Cuối cùng, nếu có thể, bạn nên cập nhật trình duyệt Android lên phiên bản mới nhất, ngoài ra cài phiên bản mới nhất của hệ điều hành Android. Điều này đảm bảo nếu Google phát hành bản vá cho lỗi này sau này, bạn được bảo vệ.
Dù vậy, lưu ý có tin đồn vấn đề này có thể ảnh hưởng người dùng Android 4.4 KitKat. Tuy nhiên, chưa có gì đủ thực chất để tôi khuyên độc giả chuyển trình duyệt.
Một Lỗi Quyền Riêng Tư Lớn
Đừng nhầm lẫn, đây là vấn đề bảo mật điện thoại thông minh lớn. Tuy nhiên, bằng cách chuyển sang trình duyệt khác, bạn gần như bất khả xâm phạm. Tuy nhiên, vẫn còn nhiều câu hỏi về bảo mật tổng thể của hệ điều hành Android.
Bạn sẽ chuyển sang cái an toàn hơn, như iOS siêu an toàn hoặc (yêu thích của tôi) Blackberry 10? Hay bạn sẽ trung thành với Android, và cài ROM an toàn như Paranoid Android hay Omirom? Hay bạn thậm chí không lo lắng chút nào.
Hãy trò chuyện về nó. Hộp bình luận ở dưới. Tôi mong chờ nghe ý kiến của bạn.