
Tóm tắt bài viết - Tin tức gần đây khẳng định các cuộc tấn công phần mềm độc hại Office 365 không lạ gì với Microsoft. Microsoft có lý do để bỏ qua nó?
Một bài tweet gần đây đã gây tranh cãi với một tiết lộ lớn và sự thiếu an ninh trong không khác là một trong những sản phẩm phổ biến của Microsoft, Office 365. Có thể đây là một cú sốc đối với chúng ta rằng Windows PC và các dịch vụ của nó, được sử dụng phổ biến trên toàn cầu, không nỗ lực gì để bảo vệ chúng ta an toàn. Để biết chúng ta đang nói gì, hãy đọc tiếp!
Một chuyên gia an ninh mạng (The Analyst) cùng với cựu nhà phân tích bảo mật của Microsoft (Kevin Beaumont) đã tuyên bố rằng Office 365 đã lưu trữ phần mềm độc hại trên dịch vụ của mình trong một thời gian dài. Bạn có ngạc nhiên không? Nghĩ về việc một công ty lớn như Microsoft có thể thất bại trong việc cung cấp sự bảo vệ mà chúng ta mong đợi khi trả tiền cho dịch vụ của họ.
Bài tweet gây tranh cãi đặt câu hỏi về chuyên môn bảo mật của Microsoft?
Tất cả bắt đầu bằng một bài tweet đầy giận dữ từ người dùng Twitter với nickname The Analyst. Họ than phiền về sự không thể dọn dẹp phần mềm độc hại khỏi OneDrive và Office 365 của Microsoft. Họ đưa ra ảnh chụp màn hình OneDrive với nhiều mối đe dọa được hiển thị.
Bài tweet từ The Analyst viết –
"Các bạn đã đọc cách #BazarLoader #BazaLoader dẫn đến #ransomware, đặc biệt #conti không quan tâm rằng họ nhắm mục tiêu y tế v.v? @Microsoft có trách nhiệm gì trong việc này khi họ BIẾT RÕ đang lưu trữ hàng trăm tệp dẫn đến điều này, đã hơn ba ngày nay?
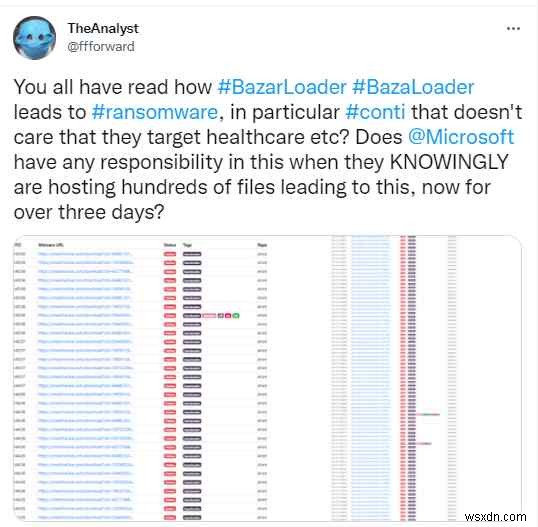
Bài tweet từ nhà nghiên cứu an ninh mạng này cho thấy phần mềm độc hại BazarLoader (còn gọi là BazaLoader) đứng sau các cuộc tấn công ransomware nhắm vào ngành y tế. Với phần mềm độc hại này được lưu trữ trên dịch vụ Microsoft, họ có chịu trách nhiệm cho các cuộc tấn công này không? BazarLoader là phần mềm độc hại nguy hiểm được biết đến là xâm nhập vào máy tính và làm cho chúng dễ bị tổn thương cho các cuộc tấn công tiếp theo.
Đây là sự thật rằng Windows chứng kiến một lượng lớn cuộc tấn công ransomware. OneDrive trở thành mục tiêu hiện tại với sự thiếu an ninh cho người dùng. Điều này đã gây ra hoài nghi trong người dùng Windows về việc việc sử dụng các dịch vụ Microsoft như Office 365 và OneDrive có an toàn hay không?
Để thêm phần chứng thực, cựu nhà phân tích bảo mật Microsoft đã trả lời tweet –
Kevin Beaumont nói – "Thú vị là, khi còn ở MS chúng tôi đã xây dựng một đường ống để cảnh báo Google Drive về Bazarloader để gỡ bỏ liên kết, do đó nó xảy ra rất nhanh (thực tế là vài phút). Bây giờ chúng đã chuyển sang cơ sở hạ tầng Microsoft, những người có đường ống, nhưng không thể khiến Office gỡ bỏ các tệp."
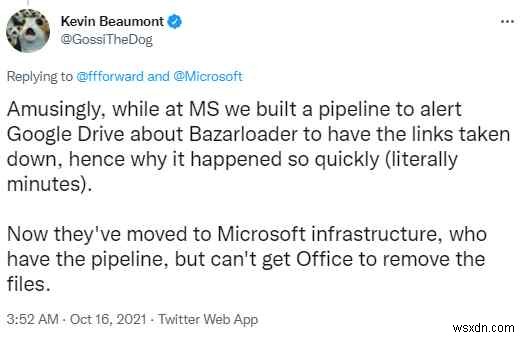
Đây là điều thêm dầu vào lửa về sự cẩu thả của Microsoft đối với lỗ hổng. Kevin nhắc đến việc Microsoft từng cung cấp cảnh báo bảo mật cho Google Drive trước đây, và một cách ngẫu nhiên bỏ lỡ nó cho Office 365, sản phẩm của chính họ. Điều này mô tả sự lाप suất hoàn toàn từ phía họ. Anh ấy rõ ràng tuyên bố rằng họ không nên tự gọi mình là chuyên gia bảo mật khi không thể gỡ bỏ các liên kết phần mềm độc hại từ OneDrive.
Câu tuyên bố này liên quan đến phần mềm độc hại trước đây được lưu trữ trên các nền tảng khác như Google và Cloudflare. Không chỉ vậy, anh ấy tweet lại bằng bằng chứng cho thấy việc gỡ bỏ phần mềm độc hại khỏi tài khoản cũng rất khó.
Kevin Beaumont Tweet – Trước khi đoàn nhân viên MS đến nói 'chỉ cần báo cáo', hãy tự thử gỡ bỏ chúng và các tệp trong tương lai. Tôi đã làm. Đó là một thảm họa.
Hãy xem thời gian phản ứng trung bình của Microsoft (đối với báo cáo lạm dụng). Họ là 'người giữ phần mềm độc hại' hàng đầu thế giới khoảng một thập kỷ, do O365.
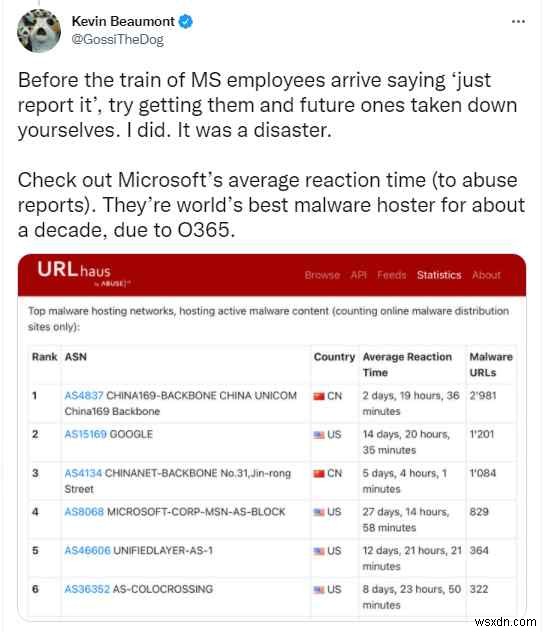
Đây lại là một tuyên bố để chiếu sáng cho những người không sẵn sàng tin vào các lời buộc tội. Anh ấy cũng bác bỏ tuyên bố của Microsoft về Windows Defender có khả năng xử lý phần mềm độc hại. Do đó, làm cho OneDrive trở thành người lưu trữ phần mềm độc hại thực sự từ nhiều năm qua.
Microsoft nói gì?
Trước đây Microsoft đã bảo vệ và đưa ra tuyên bố đảm bảo an ninh cho dịch vụ. Tuy nhiên, sau các lời tố cáo và hàng trăm liên kết phần mềm độc hại được chỉ ra bởi các nhà nghiên cứu, họ bắt đầu làm việc về nó. Một trang web chứa tất cả các liên kết phần mềm độc hại đã báo cáo đã được xem xét. Họ đã thực hiện dọn dẹp để gỡ bỏ liên kết phần mềm độc hại sau khi bị chỉ trích công khai, mặc dù liên kết phần mềm độc hại BazarLoader tiếp tục xuất hiện mỗi ngày.
Kết thúc –
Sau tất cả những gì đang xảy ra, chúng ta chỉ mong đợi sự an toàn hơn từ Microsoft. Chúng ta hy vọng Microsoft nỗ lực hết mình để gỡ bỏ phần mềm độc hại khỏi dịch vụ của họ nhắm vào người dùng. Hơn nữa, chúng ta mong Microsoft睁大眼睛对未来所有此类漏洞。因此,恢复使用带有Microsoft服务的Windows PC的便利性和舒适性。
Chúng tôi hy vọng bài viết này sẽ giúp bạn了解Microsoft这些年来如何知晓恶意软件攻击以及他们如何忽视问题直到被曝光。我们想知道您对这篇文章的看法,以使其更有用。欢迎在下面的评论部分提出您的建议和评论。通过在社交媒体上分享文章,与您的朋友和其他人分享信息。
Chúng tôi rất muốn nghe từ bạn!
Chúng tôi có mặt trên Facebook, Twitter và YouTube. Đối với bất kỳ thắc mắc hoặc đề xuất nào, vui lòng cho chúng tôi biết trong phần bình luận bên dưới. Chúng tôi rất乐意回复您并提供解决方案。我们定期发布技巧和窍门,以及与技术相关的常见问题的解决方案。
Chủ đề liên quan-
Cách tạo CV trực tuyến?
Cách tạo video giới thiệu YouTube?
Top 10 بديل Canva tốt nhất cho thiết kế đồ họa DIY
Cách tạo biểu đồ tròn bằng Canva?