
Ransomware Redl Là Gì?
Ransomware Redl là một loại virus máy tính mã hóa hoặc khóa tất cả các file bị nhiễm để ngăn người dùng truy cập vào file của mình. Điều này được thực hiện bởi tội phạm mạng để勒索 tiền chuộc từ người dùng để họ có thể truy cập lại file của mình. Tiền chuộc thường được yêu cầu dưới dạng CryptoCurrency (tiền điện tử) không thể truy vết. Ngay cả khi người dùng trả tiền chuộc, cũng không đảm bảo rằng người dùng sẽ có file được mở khóa.
Nghe đáng sợ đến đâu, sự thật là máy tính của bạn, nếu kết nối internet, dễ bị tấn công mã độc, चाहे đó là adware, spyware, trojan, virus hoặc "sample mới" trên sàn: Ransomware. Ransomware không phân biệt đối tượng và có thể tấn công tất cả các phiên bản hệ điều hành Windows. Nó có thể lây nhiễm mọi loại file, bao gồm Ảnh, File Âm thanh & Video, Tài liệu, Archive và nhiều hơn nữa.
Ransomware Redl Hoạt Động Như Thế Nào?
Cách thức hoạt động của Redl Ransomware bao gồm xâm nhập máy tính của người dùng qua email hoặc file đính kèm spam. Nó cài đặt trên máy tính của bạn và tạo một file thực thi trong thư mục %AppData% hoặc %LocalAppData%. Khi được chạy, phần mềm độc hại này sẽ tự động quét tất cả các ổ đĩa và tìm kiếm các file có thể được mã hóa. Redl sử dụng phần mở rộng file để xác định các file chứa dữ liệu người dùng như file Word (.doc,.docx, .pdf), file Excel (.xls, .xlsx, .csv), hình ảnh (.jpg, .png, .gif) và nhiều loại khác. Khi tìm kiếm hoàn tất, phần mở rộng của tất cả các file này sẽ được mã hóa và thay đổi thành đuôi .Redl, khiến các file trở nên không thể truy cập.
Giả sử, nếu bạn có file excel tên budget.xlsx, nó sẽ xuất hiện là budget.redl và không còn mở được trong Excel. Người dùng bị ảnh hưởng bởi Redl có thể thấy nhiều file mới được tạo tên là info.txt/ readme.txt trong hầu hết các thư mục và trên màn hình nền. File này có thể dễ dàng mở trong Notepad và sẽ hiển thị thông điệp yêu cầu tiền chuộc. Thông điệp chuộc cho biết file của người dùng đã bị khóa bằng một mã. Để lấy lại quyền truy cập, người dùng cần khóa duy nhất, sẽ được cung cấp sau khi chuyển một số tiền nhất định vào tài khoản được yêu cầu dưới dạng tiền điện tử, có thể là BitCoin.
Redl ransomware cũng xóa Shadow Volume Copies (Bản sao Shadow) sau khi mã hóa và khóa tất cả file dữ liệu của người dùng. Điều này đảm bảo người dùng thậm chí không thể khôi phục file từ các phiên bản trước đó lưu trên máy tính. Nó sử dụng kỹ thuật mã hóa hoàn hảo không thể truy vết và điều đó có nghĩa là ngay cả một lập trình viên giỏi cũng không thể tạo ứng dụng giải mã ngược để mở khóa file.
Quan Trọng: Đáp ứng yêu cầu tiền chuộc không đảm bảo bạn lấy lại file. Sau khi nhận được tiền, hacker có thể chọn không giao khóa để mở file đã mã hóa của bạn.
Làm Gì Khi Bị Nhiễm Ransomware Redl?
Redl Ransomware là một phần mềm độc hại được thiết kế rất tốt, xâm nhập hệ thống và che giấu sự hiện diện của nó khỏi người dùng cho đến khi công việc hoàn tất. Toàn bộ quá trình được thực hiện ở chế độ bí mật. Khi các file được mã hóa và trở nên không thể truy cập, người dùng nhận được file văn bản yêu cầu tiền chuộc.
Mặc dù bất kỳ phần mềm bảo mật nào cũng không thể đảo ngược quá trình; tuy nhiên, một phần mềm hiệu quả có thể giúp bạn xóa virus và ngăn chặn các hoạt động tiếp theo của Redl ransomware trên máy tính của bạn. Hành động này phải được thực hiện nhanh chóng để ngăn chặn thiệt hại thêm. Có hai cách để kiểm soát sự phá hoại dữ liệu và file cá nhân của bạn, và khuyến khích thử và sử dụng kết hợp cả hai phương pháp để tăng cơ hội chống lại Redl ransomware.
Phương Pháp Loại Bỏ Tự Động
Để tự động phát hiện và xóa dấu vết của Redl ransomware, quan trọng là sử dụng phần mềm bảo mật phát hành bản cập nhật hoặc vá lỗi, bất cứ khi nào virus hoặc mối đe dọa mới nảy sinh. Một phần mềm như vậy là Advanced System Protector, được biết đến hoạt động trên các định nghĩa virus và mã độc mới nhất. Có một nhóm chuyên biệt làm việc 24/7, 365 ngày nghiên cứu để tìm giải pháp cho bất kỳ mối đe dọa nào do tội phạm mạng gây ra. Quét từ phiên bản mới nhất đã cập nhật của Advanced System Protector sẽ đảm bảo rằng bất kỳ dấu vết nào của Redl ransomware bị xóa và ngăn ngừa cơ hội gây hại thêm cho file của bạn.
Để tải Advanced System Protector, nhấp vào đây.
Các Phương Pháp Loại Bỏ Thủ Công
Lưu ý: Các phương pháp này chỉ nên thực hiện nếu bạn có kiến thức kỹ thuật cơ bản về máy tính.
Bước đầu tiên bạn phải thực hiện để bắt đầu loại bỏ Virus khỏi máy tính là khởi động lại máy tính ở Safe Mode with Networking (Chế độ an toàn có mạng). Để làm điều đó, làm theo các bước sau:
Bước 1. Nhấn phím Windows và phím R cùng lúc.
Bước 2. Hộp Run sẽ mở ra. Gõ MSConfig vào hộp, và chọn OK.
Bước 3. Tìm và nhấp vào tab Boot (Khởi động). Dưới Boot options, chọn checkbox Safe Boot, sau đó nhấp vào nút cuối cùng có nhãn Network (Mạng).
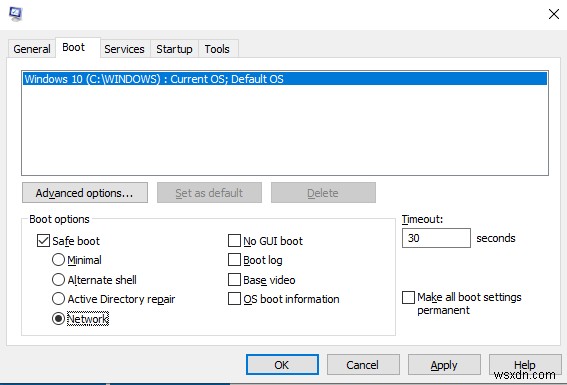
Bước 4. Nhấp vào Apply (Áp dụng) và OK. PC sẽ khởi động lại trong Windows Recovery Environment (Môi trường khôi phục Windows).
Một khi máy tính khởi động ở Safe Mode, hãy làm theo các phương pháp sau:
Phương Pháp 1. Xác Định Các Tiến Trình
Bước 1. Mở Task Manager bằng cách nhấp chuột phải vào thanh tác vụ và chọn task manager từ danh sách.
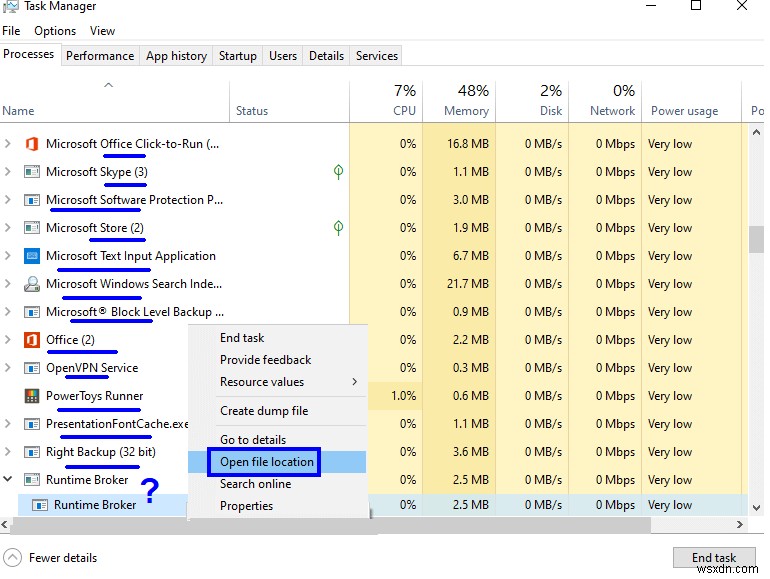
Bước 2. Dưới tab Processes (Tiến trình), hãy thử xác định từng tiến trình. Nếu bạn tìm thấy bất kỳ tiến trình đáng ngờ nào không liên quan đến bất kỳ chương trình nào bạn chạy trên PC, thì nhấp chuột phải vào tiến trình đó, và nhấp Open file location (Mở vị trí file).
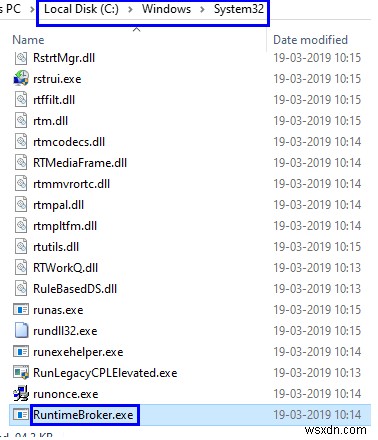
Bước 3. Kiểm tra thư mục vị trí, và các thư mục con để xác định chương trình nào liên quan đến tiến trình. Nếu tên thư mục dưới thư mục Program files chính không được biết, thì có thể xóa nó.
Quá trình này sẽ đảm bảo loại bỏ bất kỳ chương trình độc hại nào được cài đặt trên PC.
Phương Pháp 2. Kiểm Tra Địa Chỉ IP Không Được Ủy Quyền Kết Nối Đến Máy Tính Của Bạn
Bước 1. Nhấn phím Windows và R cùng lúc.
Bước 2. Hộp RUN sẽ mở ra. Gõ lệnh sau vào hộp mở.
notepad %windir%/system32/Drivers/etc/hosts
Bước 3. Notepad với danh sách địa chỉ IP sẽ mở ra.
Bước 4. Xác định IP của bạn, và nếu có địa chỉ IP khác, thì mở cửa sổ MSConfig lại.
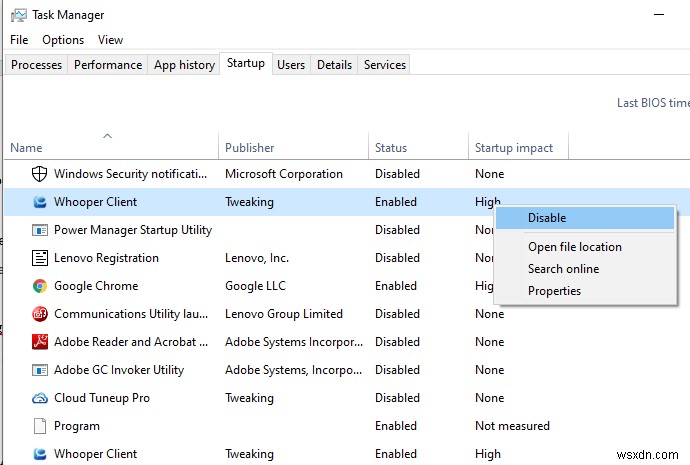
Bước 5. Dưới tab Startup (Khởi động), hãy thử xác định các chương trình đang chạy, và đã được khởi động kể từ khi PC của bạn boot lên.
Bước 6. Bạn có thể vô hiệu hóa những cái không quen thuộc.
Phương Pháp 3. Xóa File Tạm Thời
Trong thanh tìm kiếm Windows ở góc trên bên phải, gõ tên các thư mục sau và xóa toàn bộ nội dung bên trong nó.
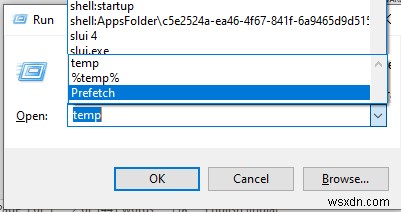
- Temp
- %Temp%
- Prefetch
Phương Pháp 4. Tìm Kiếm Và Xóa Dấu Vết Từ Registry
Bước 1. Nhấn phím Windows và R cùng lúc.
Bước 2. Hộp RUN sẽ mở ra. Gõ Regedit vào trường tìm kiếm, và nhấp vào OK.
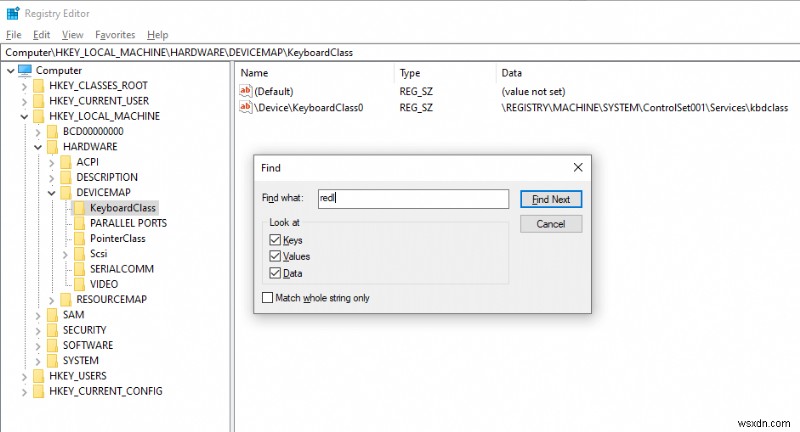
Bước 3. Windows Registry sẽ mở ra. Nhấn phím CTRL và F để mở hộp tìm kiếm của Registry.
Bước 4. Gõ tên virus hoặc mã độc (Redl, trong trường hợp này), và nhấp vào OK.
Bước 5. Xóa tất cả các key có cùng tên.
Phương Pháp 5. Thực Hiện System Restore (Khôi Phục Hệ Thống)
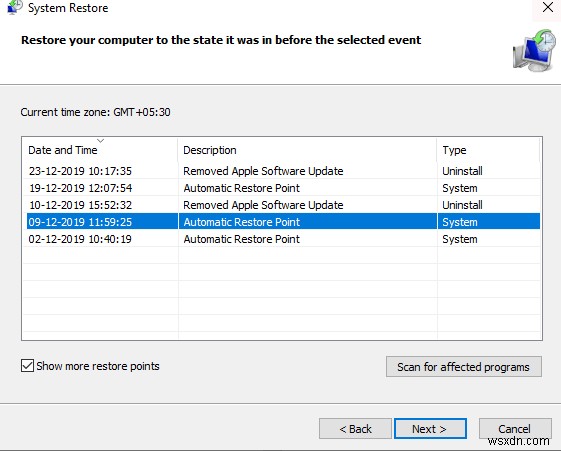
Bước 1. Nhấn phím Windows và R cùng lúc.
Bước 2. Hộp RUN sẽ mở ra. Gõ rstrui.exe vào hộp tìm kiếm, và nhấp vào OK.
Bước 3. Cửa sổ System Restore sẽ mở ra. Chọn ngày khôi phục trước khi tấn công ransomware trên máy tính của bạn, và khởi động khôi phục hệ thống về ngày trước đó.
Lưu ý: Điều này không chỉ khôi phục file mà còn sẽ khôi phục bất kỳ cài đặt nào bị thay đổi bởi cuộc tấn công ransomware.
Xem Hướng Dẫn Video:
Lời Kết Không Quá Cuối Cùng Về Redl Ransomware
Các cuộc tấn công Ransomware là vấn đề nghiêm trọng không thể dễ dàng xử lý. Trong hầu hết các trường hợp, không thể khôi phục lại thiệt hại đã xảy ra. Nhưng các bước có thể được thực hiện để hạn chế thiệt hại thêm và lưu lại file và dữ liệu còn lại. Tôi cá nhân khuyến khích bạn chọn phần mềm chuyên nghiệp và được chứng nhận có thể xóa dấu vết của Redl ransomware và sau đó thử các phương pháp thủ công để ở phía an toàn và kiểm tra xem phần mềm chống mã độc đã làm tốt việc của nó hay chưa.
Đừng quên đăng ký Systweak Blogs và kênh YouTube để nhận tin tức công nghệ mới nhất và giải quyết các vấn đề kỹ thuật.