Windows Server Core là nền tảng tốt để lưu trữ vai trò Domain Controller Active Directory do yêu cầu tài nguyên ít hơn, độ ổn định và bảo mật cao hơn (do ít code và cập nhật hơn). Trong bài viết này, chúng tôi sẽ chỉ cách cài đặt domain controller trên Windows Server Core 2019 trong rừng Active Directory mới hoặc hiện có bằng PowerShell.
Cách cài đặt Active Directory Domain Controller bằng PowerShell?
Cài đặt Windows Server Core trên máy chủ mới (vật lý hoặc ảo), cấu hình cài đặt cơ bản của máy chủ: đặt hostname, cài đặt mạng (địa chỉ IP tĩnh, subnet mask, gateway, DNS), ngày/giờ, múi giờ, v.v.
Rename-Computer -NewName hb-dc03
 Get-NetAdapter
 $ip = "192.168.13.11"
 $gw="192.168.13.1"
 $dns = "192.168.13.10"
 New-NetIPAddress -InterfaceAlias Ethernet -IPAddress $ip -AddressFamily IPv4 -PrefixLength 24 –DefaultGateway $gw
 Set-DnsClientServerAddress -InterfaceAlias Ethernet -ServerAddresses $dns
Các bước này được mô tả chi tiết trong bài viết Các lệnh cơ bản để cấu hình cài đặt Windows Server Core.
Bước tiếp theo là cài đặt vai trò Active Directory Domain Services (ADDS). Để làm điều đó, hãy chạy lệnh sau trong bảng điều khiển PowerShell:
Install-WindowsFeature AD-Domain-Services –IncludeManagementTools -Verbose
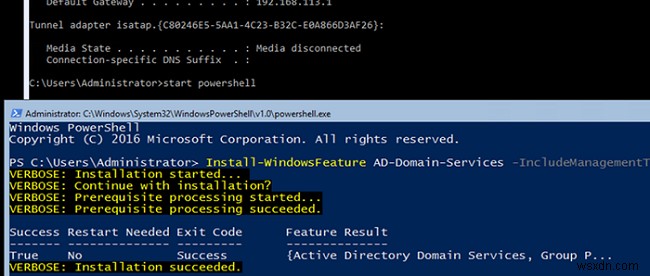
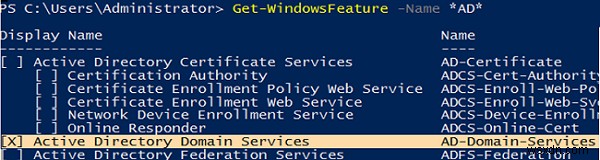
Đảm bảo rằng vai trò AD-Domain-Services đã được cài đặt:
Get-WindowsFeature -Name *AD*
Sau khi cài đặt vai trò ADDS, bạn có thể sử dụng cmdlet của module ADDSDeployment để triển khai domain mới, rừng mới hoặc domain controller bổ sung:
Get-Command -Module ADDSDeployment
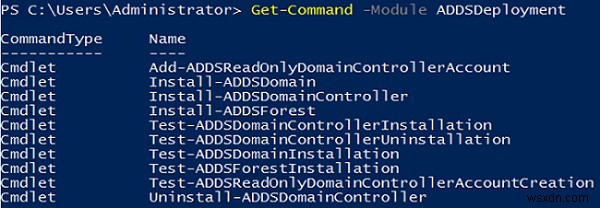
Có ba kịch bản có thể:
- Cài đặt Active Directory forest mới:
Install-ADDSForest -DomainName woshub.com -ForestMode Win2016 -DomainMode Win2016 -DomainNetbiosName WOSHUB -InstallDns:$true - Cmdlet
Install-ADDSDomaincho phép tạo domain mới trong rừng Active Directory hiện có Install-ADDSDomainController– cho phép thêm domain controller mới (bổ sung) vào domain Active Directory hiện có
Nếu bạn muốn triển khai domain controller RODC, hãy sử dụng cmdlet Add-ADDSReadOnlyDomainControllerAccount.
Trong hầu hết các trường hợp, bạn sẽ sử dụng kịch bản thứ 3 — thêm domain controller bổ sung vào domain Active Directory hiện có.
Trước khi thăng cấp domain controller mới, hãy đảm bảo rằng domain Active Directory của bạn hoạt động chính xác. Kiểm tra kỹ lỗi trên mỗi DC được trả về bởi Dcdiag /v và kiểm tra sao chép AD (repadmin /showrepl và repadmin /replsum). Đảm bảo rằng bạn có bản sao lưu domain controller AD cập nhật.
Trong kịch bản đơn giản, khi bạn muốn thêm DC mới vào site Default-First-Site-Name, hãy chạy lệnh này:
Install-ADDSDomainController -DomainName woshub.com -InstallDns -Credential (get-credential WOSHUB\Administrator) -DatabasePath "D:\ADDS\DB" -LogPath "D:\ADDS\Log" -SysvolPath "D:\ADDS\SYSVOL"
Trong ví dụ này, tôi đã chỉ định thêm rằng cơ sở dữ liệu AD, log và SYSVOL được lưu trữ trên đĩa riêng biệt. Mặc định chúng nằm trong %SYSTEMROOT%\NTDS và %SYSTEMROOT%\SYSVOL.
Ngoài ra, bạn có thể chỉ định site Active Directory mà bạn muốn đặt domain controller mới của mình. Chúng tôi cũng sẽ chỉ định rằng DC sẽ là Global Catalog và đặt mật khẩu DSRM (Directory Services Restore Mode) bằng lệnh ConvertTo-SecureString:
Install-ADDSDomainController -DomainName woshub.com -InstallDns:$true -NoGlobalCatalog:$false -SiteName 'Hamburg' -NoRebootOnCompletion:$true -Force:$true -SafeModeAdministratorPassword (ConvertTo-SecureString 'R0DCP@ssw0rd' -AsPlainText -Force) -Credential (get-credential WOSHUB\Administrator) –verbose
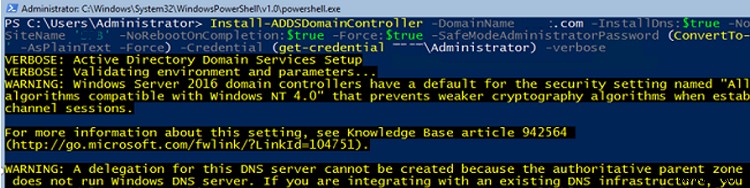
Kiểm tra kỹ đầu ra của lệnh, nếu ổn thì khởi động lại máy chủ:
Restart-Computer
Kiểm tra sức khỏe Domain Controller trên Server Core
Sau khi cài đặt domain controller, hãy thực hiện một số kiểm tra cơ bản để đảm bảo rằng domain controller mới đã được thêm thành công vào domain và tham gia vào sao chép.
Bạn có thể quản lý domain controller trên Windows Server Core từ máy chủ khác bằng các snap-in đồ họa Active Directory tiêu chuẩn (dsa.msc, gpmc.msc, dnsmgmt.msc, dssite.msc, adsiedit.msc, domain.msc) hoặc từ máy tính chạy Windows 10 với RSAT đã cài đặt (Rsat.ActiveDirectory.DS-LDS.Tool).
Mở bảng điều khiển ADUC (dsa.msc) trên bất kỳ máy tính nào và đảm bảo rằng DC mới xuất hiện trong OU Domain Controllers.
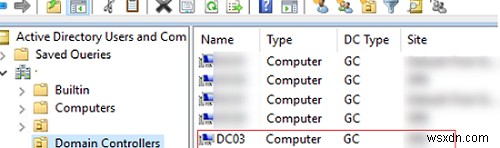
Sau khi khởi động lại Windows Server Core, bạn phải đăng nhập vào máy chủ dưới tài khoản domain administrator.
Sử dụng cmdlet Get-ADDomainController, đảm bảo rằng domain controller nằm trên site AD chính xác:
Get-ADDomainController -Discover
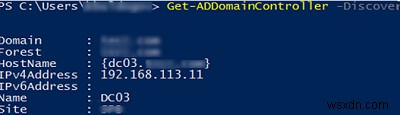
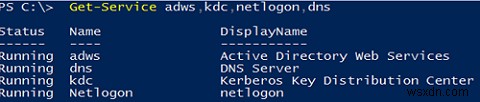
Kiểm tra các dịch vụ Active Directory đang chạy:
Get-Service adws,kdc,netlogon,dns
Ngoài các share admin ẩn tích hợp sẵn, thư mục SYSVOL và NETLOGON phải được chia sẻ:
Get-SMBShare
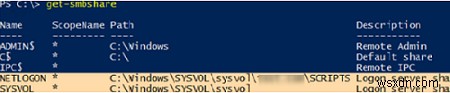
Đảm bảo rằng có sự kiện ADDS trong Event Viewer:
Get-Eventlog "Directory Service" | Select-Object entrytype, source, eventid, message
 Get-Eventlog "Active Directory Web Services" | Select-Object entrytype, source, eventid, message
Sau đó thực hiện kiểm tra bằng lệnh dcdiag (tất cả các giai đoạn phải là Passed), và kiểm tra sao chép giữa các DC bằng các lệnh sau:
repadmin /replsummary
hoặc
Get-ADReplicationFailure -Target DC03
Kiểm tra nơi các vai trò FSMO nằm trong domain và rừng của bạn. Nếu cần, chuyển vai trò FSMO sang DC mới của bạn:
Netdom /query FSMO
Cũng có thể sử dụng script kiểm tra sức khỏe Active Directory.
Cài đặt AD Domain Controller bằng Windows Admin Center (WAC)
Để cài đặt domain controller trong Windows Server Core, bạn cũng có thể sử dụng giao diện web Windows Admin Center (WAC).
- Thêm máy chủ Windows Server Core của bạn vào giao diện Windows Admin Center;
- Để cài đặt vai trò ADDS, mở phần Roles and Features, chọn Active Directory Domain Services trong danh sách các vai trò có sẵn và nhấp Install;
- Xác nhận cài đặt vai trò và công cụ quản trị;
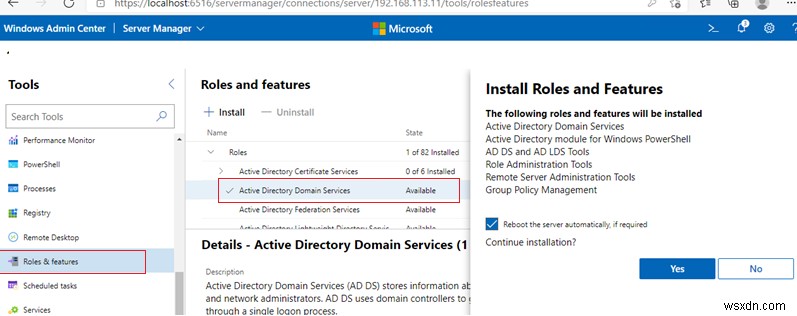
- Để thăng cấp Windows Server Core thành domain controller, mở console PowerShell web và sử dụng các cmdlet được hiển thị ở trên để cấu hình DC;
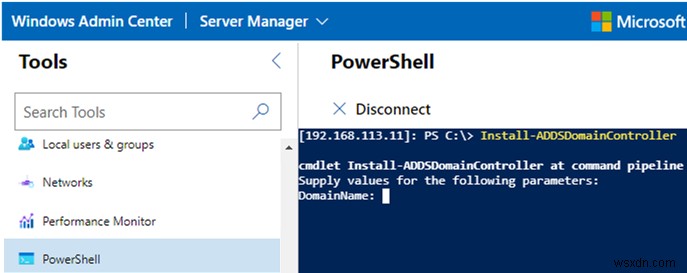
- Khi cài đặt DC xong, khởi động lại Server Core và kết nối lại nó với WAC bằng tài khoản domain;
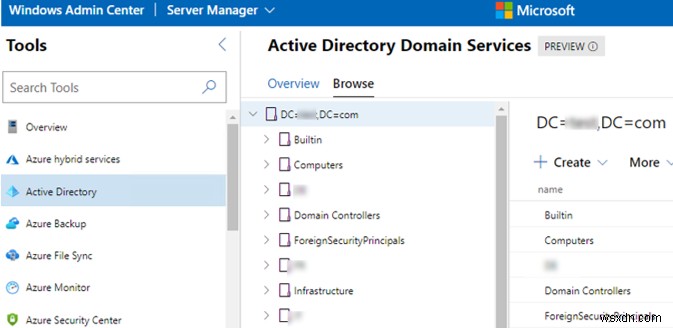
- Để quản lý Active Directory từ giao diện web, cài đặt một extension WAC đặc biệt (nó có sẵn ở chế độ Preview). Vì vậy, một phần mới sẽ xuất hiện trong Windows Admin Center của bạn, nơi bạn có thể xem và quản lý cây AD của mình.