
Trong các phiên bản Windows Server cũ hơn trước Windows Server 2016, bạn chỉ có thể tạo cụm failover giữa các máy chủ trong cùng miền Active Directory. Phiên bản mới cho phép tạo cụm failover hai (hoặc nhiều) nút giữa các máy chủ tham gia miền khác nhau, thậm chí giữa các máy chủ workgroup (không tham gia miền AD) – gọi là Workgroup Cluster.
Các kịch bản cụm được hỗ trợ
Rõ ràng, Windows Server 2016 phải được cài đặt trên tất cả các nút cụm. Các kịch bản cụm sau được hỗ trợ:
| Dịch vụ | Trạng thái | Ghi chú |
|---|---|---|
| SQL Server | Hỗ trợ | Khuyến khích sử dụng xác thực tích hợp SQL Server |
| File Server | Hỗ trợ, nhưng không khuyến khích | Xác thực Kerberos cho SMB không được hỗ trợ |
| Hyper-V | Hỗ trợ, nhưng không khuyến khích | Live Migration không được hỗ trợ, chỉ có Quick Migration |
| Message Queuing (MSMQ) | Không hỗ trợ | MSMQ lưu trữ thuộc tính trong Active Directory |
Trên tất cả các nút cụm tương lai, bạn phải:
- Cài đặt vai trò Failover Clustering:
Install-WindowsFeature Failover-Clustering –IncludeManagementTools - Tạo tài khoản cục bộ với quyền quản trị (hoặc sử dụng tài khoản administrator tích hợp) với cùng mật khẩu:
net user /add clustadm Sup33P@ssw0Rd!
 net localgroup administrators clustadm /add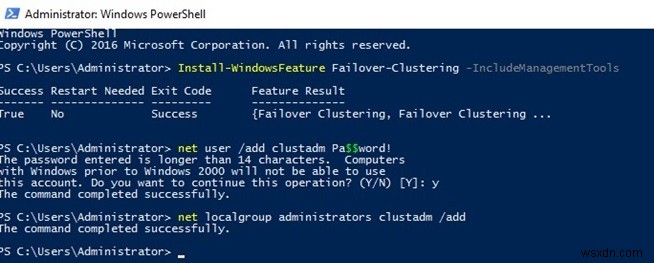
- Nếu xuất hiện lỗi Requested Registry access is not allowed, chỉnh sửa tham số UAC từ xa trong registry (tham số này cho phép truy cập từ xa đến các chia sẻ quản trị):
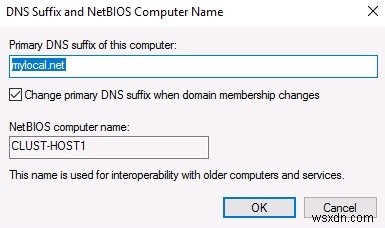
New-ItemProperty -Path HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System -Name LocalAccountTokenFilterPolicy -Value 1 - Đặt cùng primary DNS suffix. Nó cho phép các máy chủ cụm giao tiếp với nhau bằng tên FQDN.
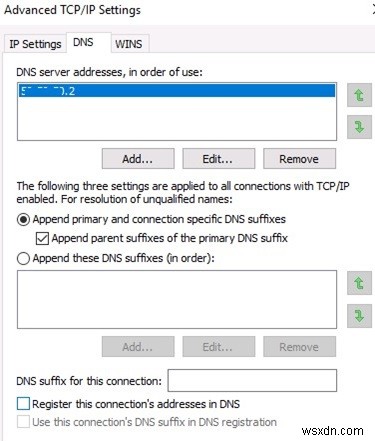
- Bỏ chọn Register DNS connection addresses trong Advanced TCP/IP Settings.
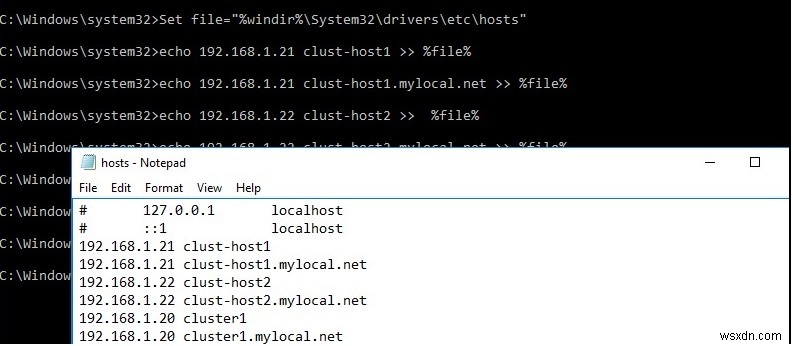
- Thay đổi file hosts để các máy chủ có thể giải quyết tên của các thành viên cụm khác và tên cụm (bao gồm tên FQDN). Bạn có thể thêm tên vào c:\windows\system32\drivers\etc\hosts như sau:
Set file="%windir%\System32\drivers\etc\hosts"
 echo 192.168.1.21 clust-host1 >> %file%
 echo 192.168.1.21 clust-host1.mylocal.net >> %file%
 echo 192.168.1.22 clust-host2 >> %file%
 echo 192.168.1.22 clust-host2.mylocal.net >> %file%
 echo 192.168.1.20 cluster1 >> %file%
 echo 192.168.1.20 cluster1.mylocal.net>> %file%
Để kiểm tra các nút cụm, bạn có thể dùng lệnh:
test-cluster -node "clust-host1.mylocal.net"," clust-host2.mylocal.net"
Để tạo cụm bằng PowerShell, chạy lệnh:
New-Cluster -Name cluster1 -Node clust-host1.mylocal.net, clust-host2.mylocal.net -AdministrativeAccessPoint DNS -StaticAddress 192.168.1.20
Bây giờ bạn có thể kiểm tra trạng thái cụm và các thành phần của nó nhờ cmdlet get-cluster và get-clusterresource.
Để kết nối (và quản lý từ xa) cụm qua GUI, bạn cần dùng snap-in Failover Cluster Manager (đi kèm RSAT cho Windows 10).
Bây giờ, sử dụng mục menu Connect to cluster, bạn có thể kết nối với cụm đã tạo. Nếu cụm có số chẵn máy chủ, bạn sẽ phải cấu hình tài nguyên witness. Lưu ý rằng bạn không thể dùng thư mục chia sẻ SMB làm quorum witness. Hai chế độ được hỗ trợ: Disk Witness — đĩa chia sẻ (với truy cập đồng thời từ cả hai nút), hoặc Cloud Witness — tài nguyên đám mây trong Azure.