
Tính năng Read-Only Domain Controller (RODC) lần đầu được giới thiệu trong Windows Server 2008. Mục đích chính của RODC là cài đặt an toàn domain controller riêng tại các chi nhánh và văn phòng từ xa nơi khó bảo vệ vật lý server vai trò ADDS. RODC chứa bản sao chỉ đọc của cơ sở dữ liệu Active Directory. Điều này có nghĩa là không ai có thể thay đổi dữ liệu trong AD (kể cả reset mật khẩu domain admin) ngay cả khi có quyền truy cập vật lý vào host domain controller.
Trong bài viết này, chúng ta sẽ xem cách cài đặt Read-Only domain controller mới dựa trên Windows Server 2022/2019 và cách quản lý nó.
Read-Only Domain Controller (RODC) trong Active Directory là gì?
Dưới đây là những khác biệt chính của RDC so với domain controller đọc-ghi thông thường (RWDC)
- RODC duy trì bản sao chỉ đọc của database AD. Do đó client của domain controller này không thể thay đổi nó;
- RODC không sao chép dữ liệu AD và thư mục SYSVOL đến domain controller khác (RWDC), sử dụng sao chép một chiều;
- RODC duy trì bản sao đầy đủ database AD ngoại trừ hash mật khẩu của đối tượng AD và một số thuộc tính khác chứa thông tin nhạy cảm. Tập hợp thuộc tính này gọi là Filtered Attribute Set (FAS). Các thuộc tính như ms-PKI-AccountCredentials, ms-FVE-RecoveryPassword, ms-PKI-DPAPIMasterKeys, v.v. được bao gồm trong đó. Bạn có thể thêm thuộc tính khác vào tập này, như mật khẩu máy tính lưu dạng rõ trong thuộc tính ms-MCS-AdmPwd khi dùng LAPS;
- Nếu RODC nhận yêu cầu xác thực từ người dùng, nó chuyển yêu cầu đến RWDC;
- RODC có thể cache thông tin đăng nhập của một số người dùng (tăng tốc xác thực và cho phép người dùng xác thực trên domain controller, ngay cả khi không có kết nối đến RWDC);
- Bạn có thể cấp quyền truy cập quản trị và RDP cho RODC cho người dùng không phải admin (ví dụ, cho SysOps chi nhánh);
- Dịch vụ DNS trên RODC ở chế độ chỉ đọc.
Yêu cầu triển khai Read-Only Domain Controller.
- Phải gán IP tĩnh trên server;
- Windows Firewall phải tắt hoặc cấu hình đúng để cho phép lưu lượng giữa DC và client;
- RWDC gần nhất phải được chỉ định làm DNS server;
- Bạn có thể cài đặt RODC trên cả Windows Server Full GUI và Windows Server Core;
- Bạn không nên đặt RODC trên cùng AD site với RWDC.
Cài đặt RODC bằng Server Manager GUI
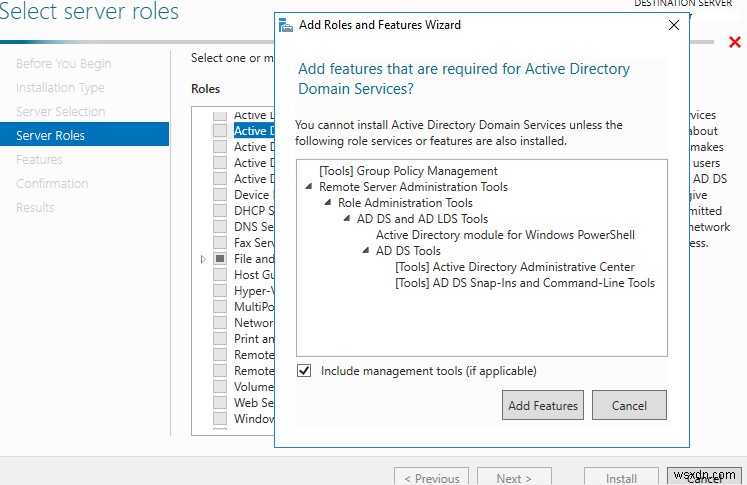
Mở console Server Manager và thêm vai trò Active Directory Domain Services (đồng ý cài đặt tất cả thành phần bổ sung và công cụ quản lý).
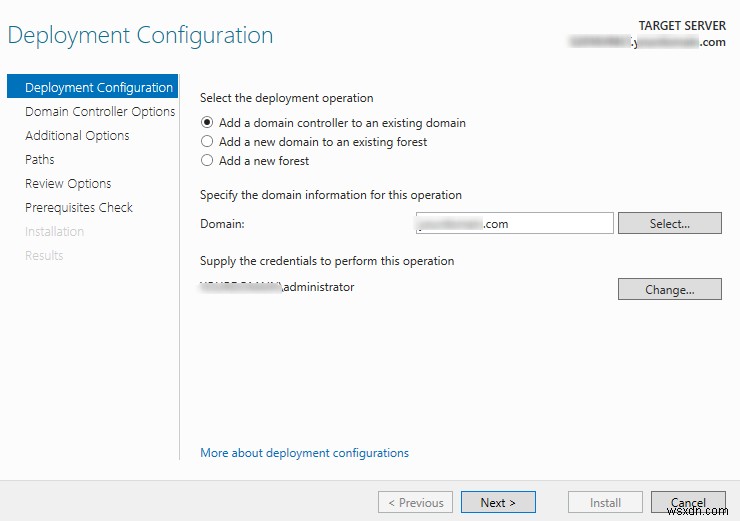
Khi chỉ định cài đặt cho DC mới, chọn tùy chọn Add a domain controller to an existing domain, chỉ định tên domain và thông tin đăng nhập tài khoản user có đặc quyền domain admin nếu cần.
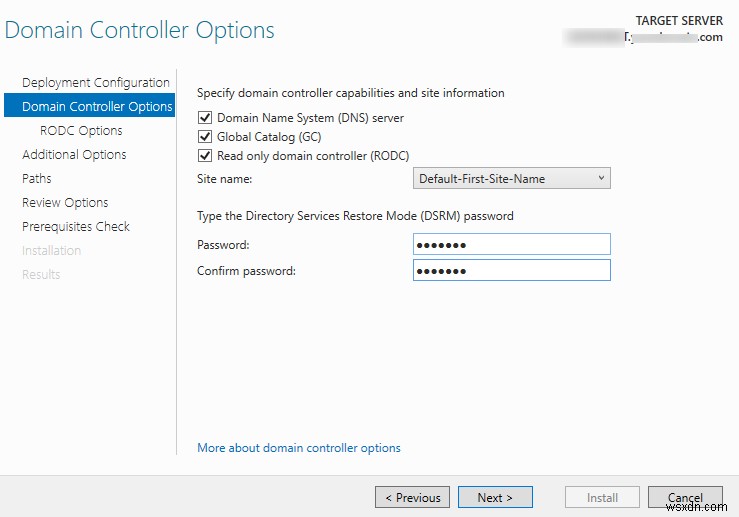
Chỉ định rằng DNS server, global catalog (GC) và khả năng RODC phải được cài đặt. Sau đó chọn site nơi controller mới sẽ đặt, và mật khẩu truy cập nó ở chế độ DSRM.
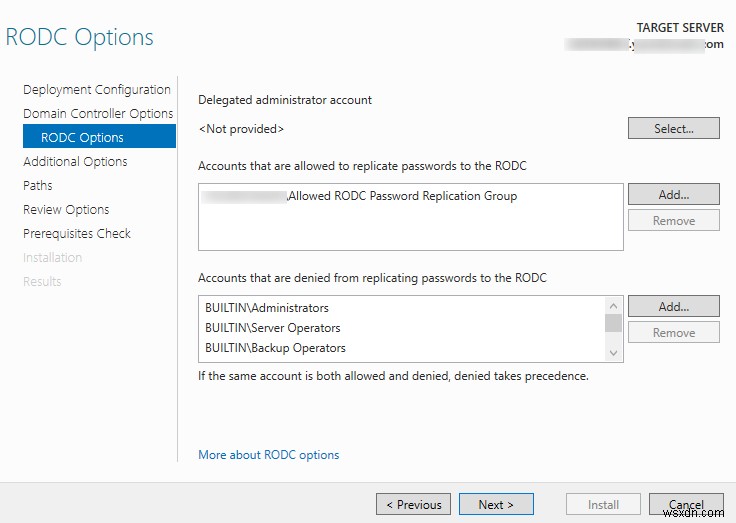
Tiếp theo, bạn cần chỉ định user mà bạn muốn ủy quyền truy cập quản trị đến domain controller, và danh sách tài khoản/nhóm, mật khẩu của họ được phép hoặc từ chối sao chép đến RODC (bạn có thể làm điều này sau).
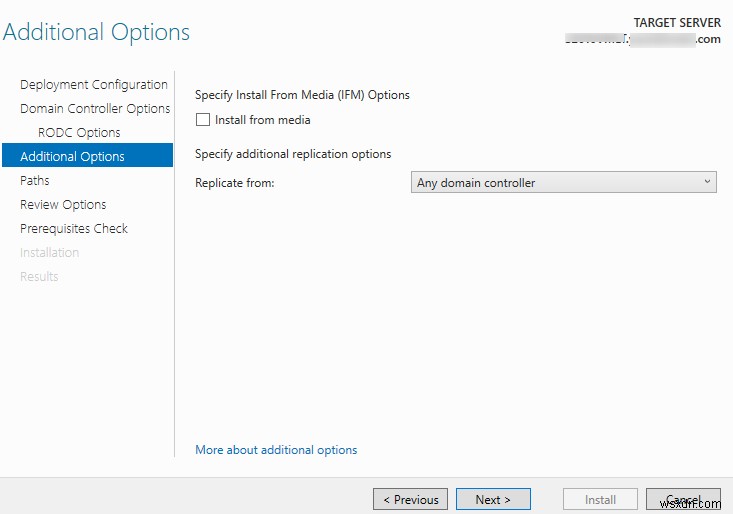
Chỉ định rằng dữ liệu database AD có thể được sao chép từ bất kỳ DC nào.
Replicate from -> Any domain controller
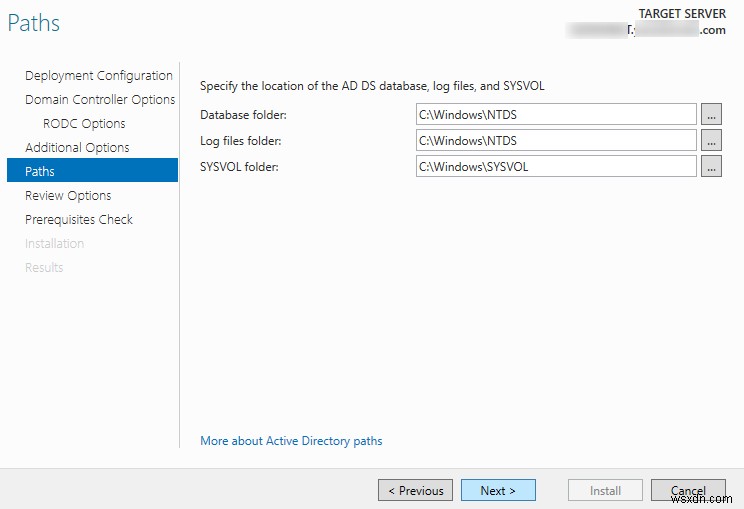
Sau đó chỉ định đường dẫn đến database NTDS, log, và thư mục SYSVOL (bạn có thể chuyển chúng sang ổ khác sau nếu cần).
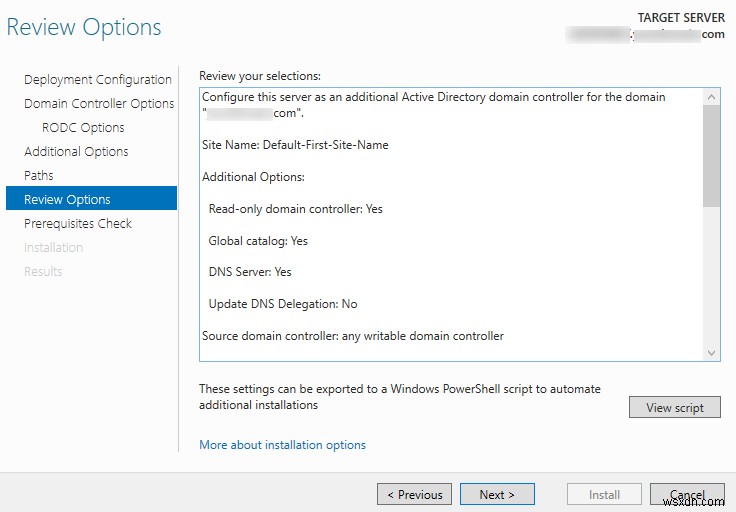
Sau khi kiểm tra tất cả tùy chọn, bạn có thể cài đặt vai trò ADDS.
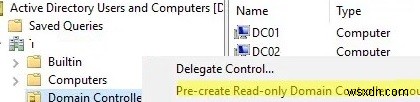
Thay vào đó, bạn có thể triển khai RODC bằng tính năng Staged. Nó bao gồm việc tạo trước tài khoản máy tính RODC trong console ADUC và thiết lập cơ bản. Để làm điều này, nhấp chuột phải vào container Domain Controllers và chọn Pre-create a read-only domain controller account.
Khi cài đặt vai trò ADDS trên server cùng tên, thông báo sau sẽ xuất hiện:
A Pre-created RODC account that matches the name of the target server exists in the directory. Choose whether to use this existing RODC account or reinstall this domain controller.
Chọn tùy chọn Use existing RODC account để sử dụng đối tượng RODC đã tạo trước.
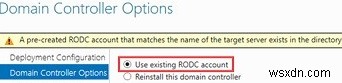
Sau khi hoàn tất cài đặt vai trò và khởi động lại server, bạn sẽ nhận được controller RODC. Bạn có thể kiểm tra sức khỏe domain controller.
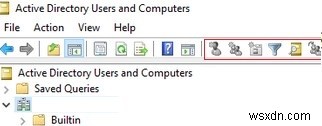
Khi snap-in ADUC (dsa.msc) kết nối đến RODC, tất cả nút tạo đối tượng AD mới bị xám. Ngoài ra, bạn không thể thay đổi thuộc tính đối tượng AD trên read-only domain controller. Tất cả hành động khác trong console Active Directory, bao gồm tìm kiếm, hoạt động như bình thường.
Triển khai Windows Server Read-Only DC bằng PowerShell
Để triển khai RODC mới bằng PowerShell, bạn cần cài đặt vai trò ADDS và module PowerShell ADDS:
Add-WindowsFeature AD-Domain-Services,RSAT-AD-AdminCenter,RSAT-ADDS-Tools
Bây giờ bạn có thể cài đặt RODC:
Install-ADDSDomainController -ReadOnlyReplica -DomainName woshub.com -SiteName MUN_Branch1_RO_Site -InstallDns:$true -NoGlobalCatalog:$false
Sau khi cài đặt xong, cmdlet sẽ nhắc bạn khởi động lại server.
Liệt kê DC trong domain của bạn bằng cmdlet Get-ADDomainController từ module Active Directory PowerShell:
Get-ADDomainController -Filter * | Select-Object Name,IsReadOnly
Giá trị thuộc tính IsReadOnly cho read-only domain controller phải là True.
Để liệt kê tất cả RODC trong domain, chạy:
Get-ADDomainController –filter {IsReadOnly –eq $true}
Nếu bạn muốn tạo trước tài khoản RODC domain trước (triển khai staged), dùng lệnh này:
Add-ADDSReadOnlyDomainControllerAccount -DomainControllerAccountName MUN-RODC01 -DomainName woshub.com -DelegatedAdministratorAccountName "woshub\mbak" -SiteName MUN_Branch1_RO_Site
Khi thăng cấp host Windows Server thành DC, dùng lệnh:
Install-ADDSDomainController -DomainName woshub.com -Credential (Get-Credential) -LogPath "C:\Windows\NTDS" -SYSVOLPath "C:\Windows\SYSVOL" -ReplicationSourceDC "MUN-DC01.woshub.com" – UseExistingAccount
Chính sách Sao chép Mật khẩu RODC và Cache Thông tin Đăng nhập
Trên mỗi RODC, bạn có thể chỉ định danh sách người dùng, máy tính và server, mà hash mật khẩu của họ được phép hoặc bị từ chối sao chép đến domain controller này.
Tất cả máy tính, người dùng và server mà mật khẩu được lưu trong cache RODC sẽ có thể xác thực đến domain controller này, ngay cả khi không có kết nối đến RWDC.Mặc định, hai nhóm global mới được tạo trong domain:
- Allowed RODC Password Replication Group
- Denied RODC Password Replication Group
Mặc định, nhóm đầu tiên rỗng, và nhóm thứ hai chứa các nhóm bảo mật đặc quyền, mật khẩu của họ không thể được sao chép hoặc cache trên RODC để ngăn chặn bị xâm phạm. Mặc định, các nhóm sau được bao gồm ở đây:
- Group Policy Creator Owners
- Domain Admins
- Cert Publishers
- Enterprise Admins
- Schema Admins
- Account krbtgt
- Account Operators
- Server Operators
- Backup Operators
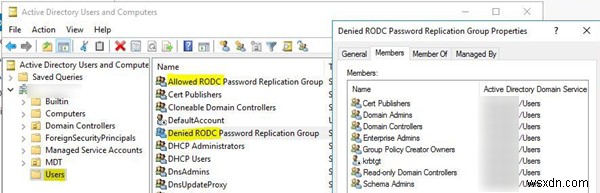
Nhóm RODC Password Replication Allowed thường bao gồm người dùng tại văn phòng chi nhánh nơi RODC đặt.
Nếu bạn triển khai nhiều RODC trong domain, tốt nhất là tạo các nhóm như vậy cho mỗi RODC. Bạn có thể liên kết nhóm với RODC trong tab PasswordReplication Policy của phần thuộc tính server trong console ADUC.
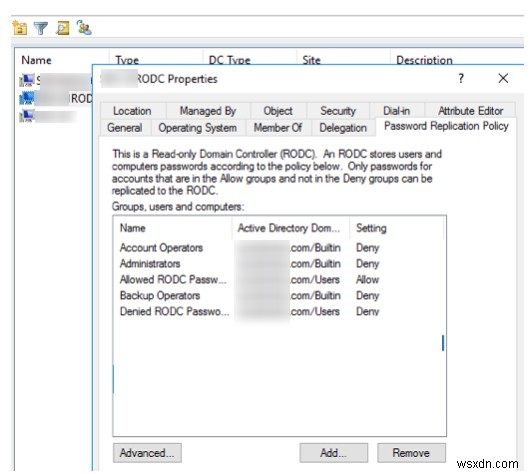
Trên Advanced Password Replication Policy for RODC_name, bạn có thể xem:
- Accounts whose passwords are stored on this Read-Only Domain Controller – danh sách người dùng và máy tính mà mật khẩu được cache trên RODC này
- Accounts that have been authenticated to this Read-Only DC– danh sách người dùng và máy tính hiện đang xác thực với read-only domain controller này
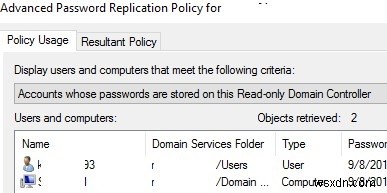
Trên tab Resultant Policy, bạn có thể chọn tài khoản người dùng và kiểm tra xem mật khẩu của nó có được cache trên RODC không.
Bạn có thể quản lý nhóm RODC bằng PowerShell. Liệt kê user trong nhóm AD:
Get-ADGroupMember -Identity "Denied RODC Password Replication Group" | ft Name, ObjectClass
Thêm tất cả user đã bật từ một Organizational Unit (OU) Active Directory cụ thể vào nhóm RODC:
Get-ADUser -SearchBase 'OU=MUN_Branch1,DC=woshub,DC=com' -Filter {Enabled -eq "True"} | ForEach-Object {Add-ADGroupMember -Identity 'Allowed RODC Password Replication Group' -Members $_ -Confirm:$false }
Để điền trước cache mật khẩu user từ OU đến RODC, dùng script PowerShell sau:
$usrs = Get-ADUser -SearchBase 'OU= MUN_Branch1,DC=woshub,DC=com' -Filter {Enabled -eq "True"}
 foreach ($usr in $usrs) {
 Get-ADObject -identity $usr | Sync-ADObject -Source MUN-DC01 ‑Destination MUN-RODC1 -PasswordOnly
 }
Bạn có thể liệt kê người dùng và máy tính mà mật khẩu nằm trong cache RODC:
Get-ADDomainControllerPasswordReplicationPolicyUsage -Identity MUN-RODC1 ‑RevealedAccounts
Bạn không thể xóa mật khẩu của user cụ thể khỏi cache RODC. Tuy nhiên, bạn có thể vô hiệu hóa cache này bằng cách reset mật khẩu user qua snap-in ADUC hoặc cmdlet Set-ADAccountPassword PowerShell.